#1
Herramientas para revisar configuraciones de sistemas y aplicaciones en busca de debilidades de seguridad y cumplimiento.
Recomendado por Kitploit
 konstruktoid/prescryb
Servidor MCP para la orquestación de remediación de CVE/configuración: inventario SSH, consultas OSV/NVD, sugerencias de playbooks de Ansible…
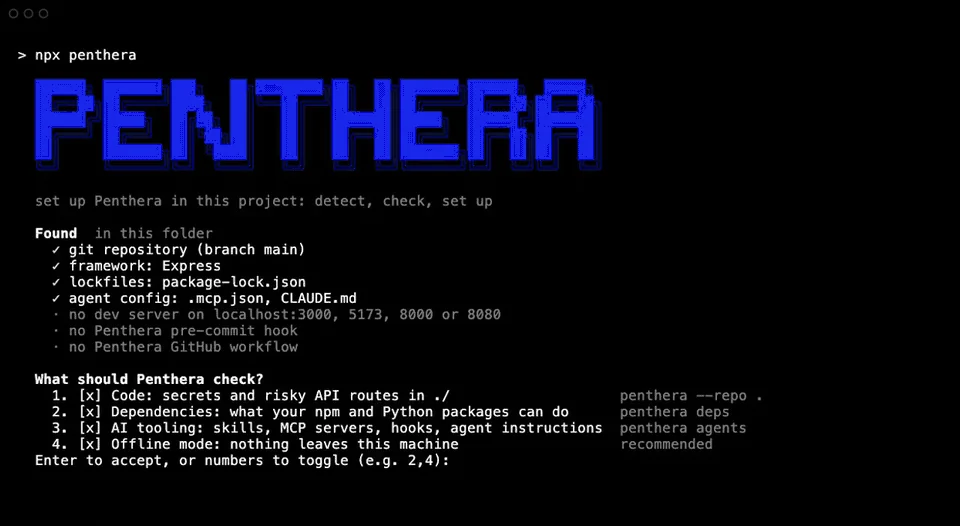 danoszz/penthera
Agente de ciberseguridad sin conexión para tus aplicaciones y herramientas de programación con IA. I+D abierta: medida en público, mejorada en cada…
 dragon-lady/push-guard
Hook local de Git pre-push y escáner de sistema de archivos que detecta posibles filtraciones de secretos, redacta los valores coincidentes y bloquea…
 clearhandreview/vulnerpocalypse-containment
Herramientas de código abierto para análisis de vulnerabilidades, seguimiento de CVE, verificación de parches y contención temporal de seguridad
 aa22396584/synology-nas-cli
nas: una CLI de Python sin dependencias + servidor MCP para Synology DSM 7. Auditoría y corrección con un solo comando para la campaña de ransomware…
 d3lightfu1/quietphase
Herramienta Pwsh para la auditoría de enumeración de grupos de AD
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require de la entrega del parche oficial APSB26-146 (CVE-2026-75650) de Adobe para tiendas Mage-OS, mediante cweagans/composer-patches.…
 dev-sec/ansible-ssh-hardening
Este rol de Ansible proporciona numerosas configuraciones de ssh relacionadas con la seguridad, ofreciendo una protección base integral.
 netflix/security_monkey
Security Monkey supervisa organizaciones de AWS, GCP, OpenStack y GitHub para detectar activos y sus cambios a lo largo del tiempo.
 shopify/kubeaudit
kubeaudit te ayuda a auditar tus clústeres de Kubernetes contra controles de seguridad comunes.
 nccgroup/scout2
Herramienta de auditoría de seguridad para entornos AWS
 hasecuritysolutions/vulnwhisperer
Convierta los datos de sus escaneos de vulnerabilidades en información procesable.
 mozilla/mig
Forensia digital distribuida y en tiempo real a la velocidad de la nube
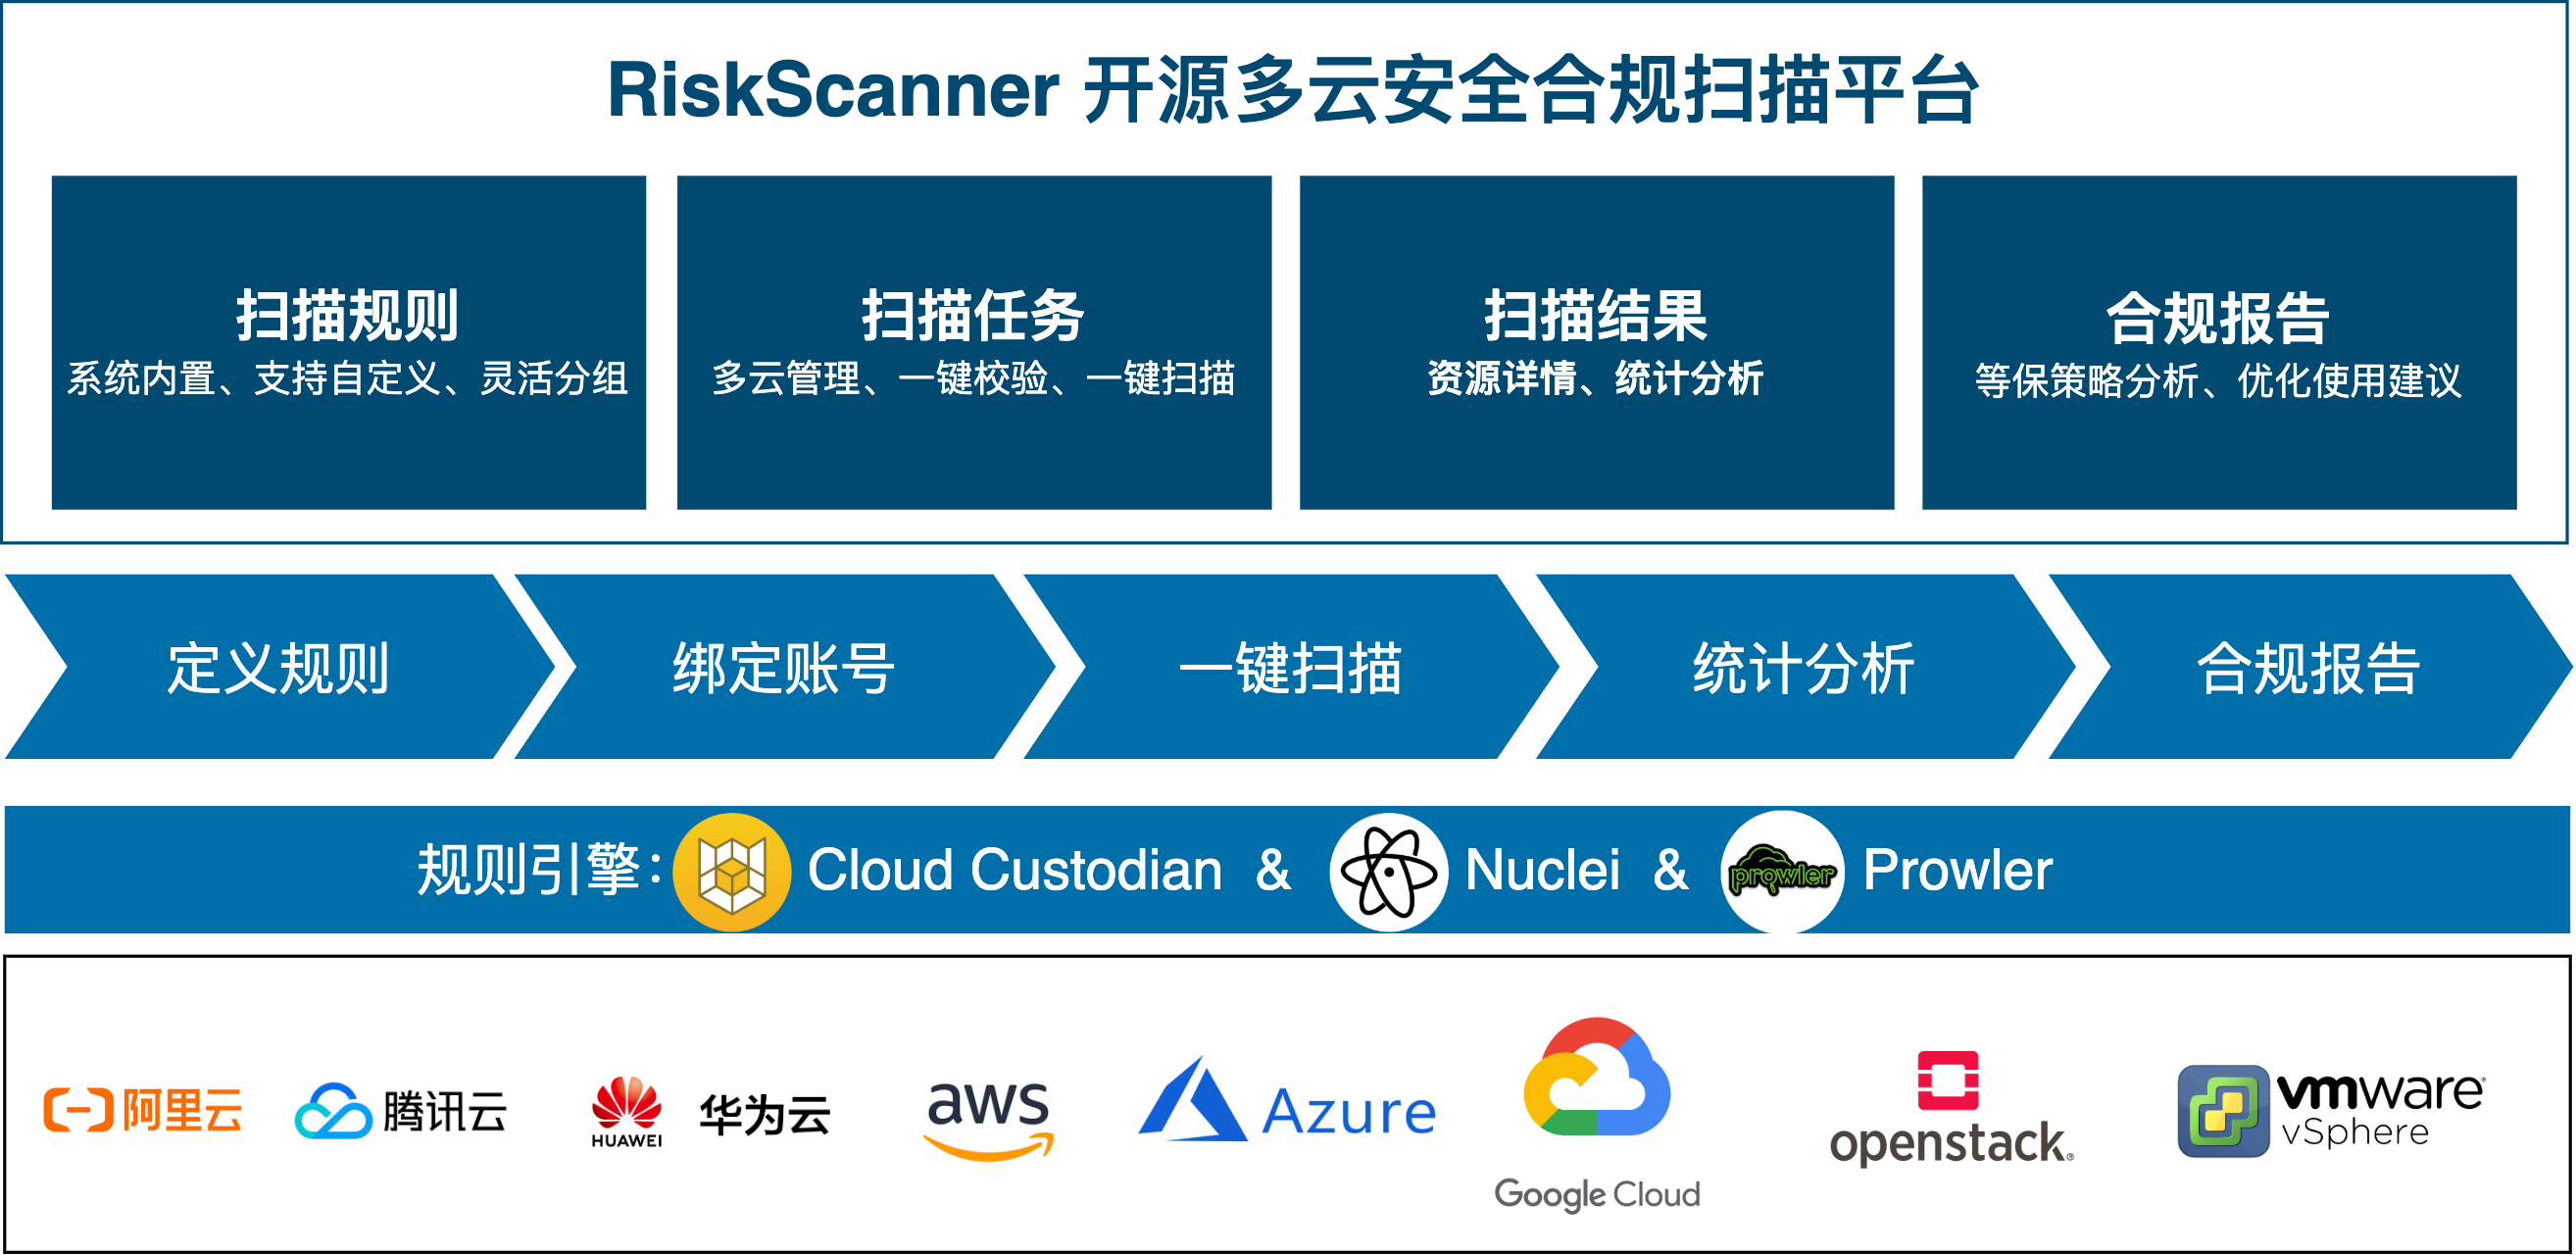 fit2cloud/riskscanner
RiskScanner es una plataforma de escaneo de cumplimiento de seguridad multi-nube de código abierto, basada en los motores Cloud Custodian y Nuclei,…
 octarinesec/kube-scan
kube-scan: herramienta de evaluación de riesgos de clústeres k8s de Octarine
 mozilla/ssh_scan
DEPRECADO - Un prototipo de escáner de configuración y políticas SSH (Blog: https://mozilla.github.io/ssh_scan/)