
 strivepan/activemq-cve-2026-42588-scanner-gui
Herramienta de escaneo y explotación basada en GUI para CVE-2026-42588 (ActiveMQ RCE). Admite entrega de payloads desde VPS y verificación de vulnerabilidades basada en DNSLog con inyección XML automatizada.

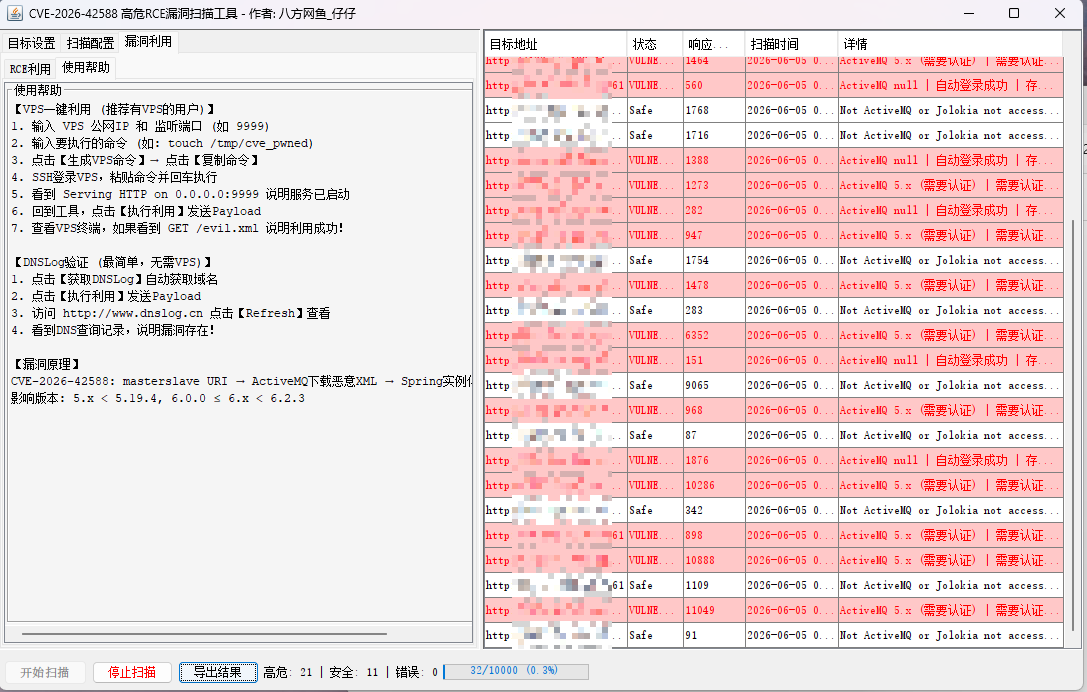
【Uso de VPS con un solo clic (recomendado para usuarios con VPS)】
【Verificación con DNSLog (la más sencilla, sin necesidad de VPS)】
【Principio de la vulnerabilidad】 CVE-2026-42588: masterslave URI → ActiveMQ descarga XML malicioso → Spring instancia Bean → RCE Versiones afectadas: 5.x < 5.19.4, 6.0.0 ≤ 6.x < 6.2.3

Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
