Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
begal-c2 — Panel de comando y control con Flask y Socket.IO, con un agente de extensión de navegador maliciosa que recolecta credenciales, exfiltra archivos vía Telegram y emite comandos remotos de webcam, captura de pantalla y micrófono. | Kitploit
Herramientas/GitHubGitHub/xsanflip/begal-c2
Herramientas de PhishingExfiltración de DatosPost-ExplotaciónSeguridad WebComando y ControlAprendizaje y EducaciónRed TeamingDesarrollo de PayloadsTroyano de Acceso Remoto
GitHubxsanflip/begal-c2

begal-c2

Panel de comando y control con Flask y Socket.IO, con un agente de extensión de navegador maliciosa que recolecta credenciales, exfiltra archivos vía Telegram y emite comandos remotos de webcam, captura de pantalla y micrófono.

833hace 4 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir
Ver Repositorio

B.E.G.A.L - C2 v2.0 (Documentación Final)

B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting) es un panel interactivo de Comando y Control (C2) basado en web, construido con Python (Flask y Socket.IO). Esta plataforma está diseñada específicamente para facilitar la investigación en ciberseguridad, simulaciones de Red Teaming y fines educativos para comprender cómo operan el malware/botnets modernos al exfiltrar datos y controlar objetivos (bots) de forma remota.
Screenshot From 2026-06-14 21-39-44

⚠️ ADVERTENCIA LEGAL Y DESCARGO DE RESPONSABILIDAD (MUY IMPORTANTE)

ESTE PROYECTO FUE CREADO ÚNICAMENTE CON FINES EDUCATIVOS Y DE INVESTIGACIÓN EN CIBERSEGURIDAD.

Cualquier uso indebido de esta herramienta para actividades ilegales, ataques no autorizados a sistemas, robo de datos u otros ciberdelitos está ESTRICTAMENTE PROHIBIDO. El autor, los desarrolladores y los colaboradores no asumen ninguna responsabilidad por pérdidas, daños o acciones legales derivadas del uso de este software.

Usted es completamente responsable de sus propias acciones. Al utilizar esta herramienta, acepta cumplir con todas las leyes aplicables:

  • Ley de Indonesia: Cumpla con la Ley de Información y Transacciones Electrónicas (UU ITE), en particular los artículos relacionados con el acceso ilegal y la interceptación de sistemas electrónicos.
  • Derecho Internacional: Sujeto a las regulaciones internacionales sobre ciberdelincuencia y a su jurisdicción local (como la Computer Fraud and Abuse Act/CFAA en EE. UU., la Computer Misuse Act en el Reino Unido, las regulaciones del GDPR, etc.). Utilice esta herramienta únicamente en sistemas de su propiedad o en sistemas para los que haya obtenido autorización por escrito (Reglas de Compromiso) del propietario del sistema.

✨ Características y Funciones Principales

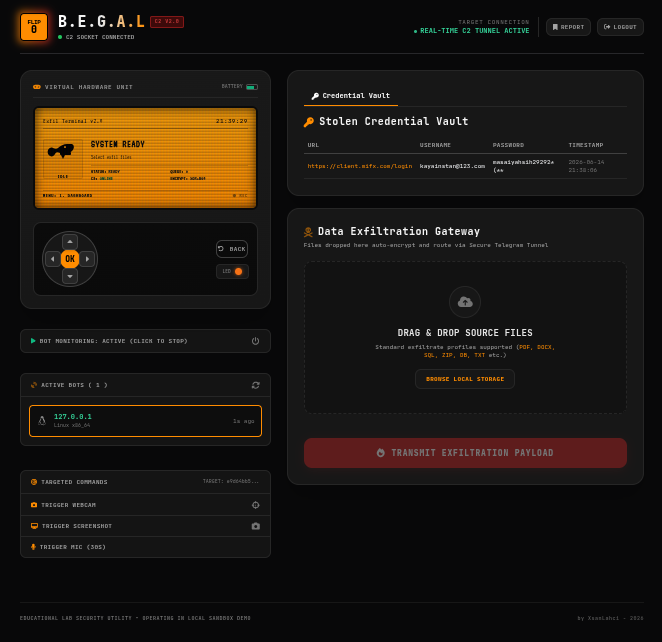
  1. Panel de C2 en Tiempo Real: Monitoreo en tiempo real del estado de los bots/objetivos infectados mediante WebSockets, con una visualización simple de Mapeo Geográfico.
  2. Bóveda de Credenciales Robadas: El sistema intercepta, almacena y resume automáticamente las credenciales (nombres de usuario/contraseñas) introducidas por el objetivo en una interfaz de Bóveda limpia.
  3. Configuración Dinámica (YAML): Los ajustes sensibles ya no están codificados de forma rígida dentro del script; en su lugar, se configuran mediante un archivo config.yaml para una mejor seguridad y una personalización más sencilla.
  4. Comandos Remotos Dirigidos: Módulos específicos de ejecución remota, tales como:
    • Trigger Webcam (Acceder a la cámara del objetivo)
    • Trigger Screenshot (Capturar la pantalla del escritorio del objetivo)
    • Trigger Mic (Grabar el audio del objetivo)
  5. Puerta de Exfiltración: Una interfaz de carga mediante arrastrar y soltar diseñada para extraer archivos locales a través de un Túnel Seguro de Telegram.
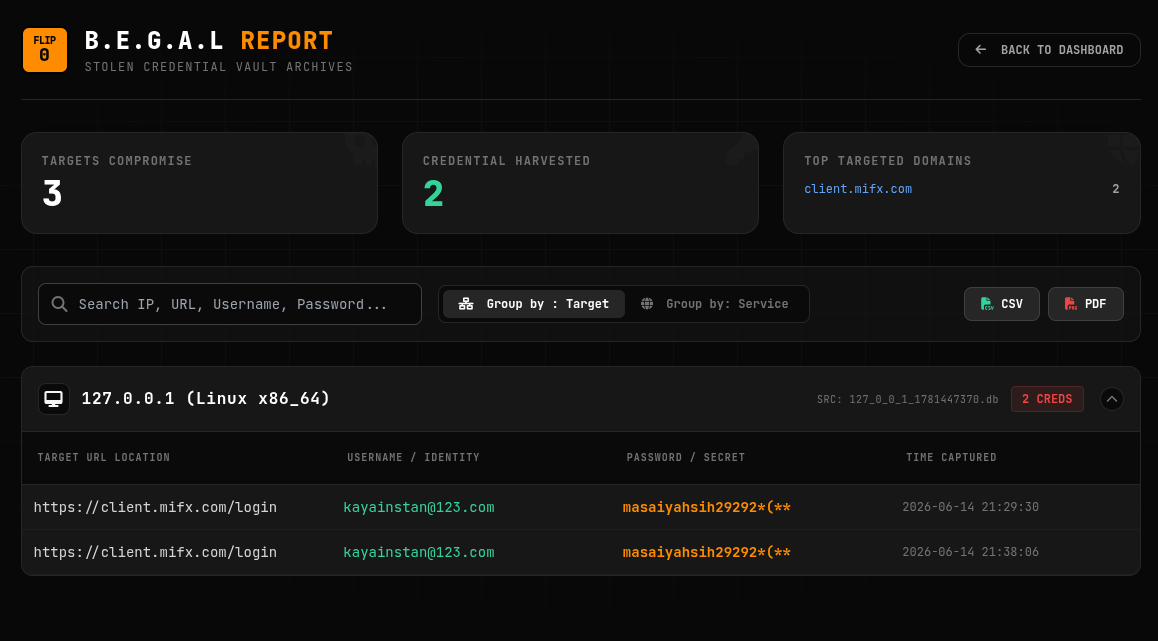
  6. Almacenamiento Persistente y Generación de Informes: Almacenamiento seguro de datos en bases de datos SQLite por sesión de objetivo, que luego se resumen en una función de informes dedicada (URL: /report).
Screenshot From 2026-06-14 21-40-13

⚙️ Configuración Dinámica (config.yaml)

En la última versión de B.E.G.A.L, el sistema de ajustes se ha vuelto dinámico mediante un archivo de configuración YAML. Si este archivo no existe, el sistema lo generará automáticamente (con valores predeterminados) la primera vez que se ejecute begal-fixed.py.

Abra el archivo config.yaml creado en el mismo directorio y ajuste los siguientes parámetros:

BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
  • BOT_TOKEN: El token de API para tu bot de Telegram (crea uno mediante @BotFather).
  • CHAT_ID: El ID del canal/grupo de Telegram utilizado como túnel de exfiltración de datos.
  • XOR_KEY: Una clave criptográfica simétrica utilizada para ofuscar la transmisión de datos entre el bot y el servidor C2. Asegúrate de que este valor coincida con el de la extensión del navegador.
  • BCRYPT_PASSWORD_HASH: El hash para el inicio de sesión del C2 (Contraseña predeterminada: datalost1337).
  • DEFAULT USERNAME C2: flipper

🕷️ Integración con el Complemento de Navegador (garuda-vpn)

B.E.G.A.L está diseñado para funcionar en conjunto con un "agente" o payload. En este repositorio, el agente toma la forma de una extensión de navegador maliciosa (addon) disfrazada como garuda-vpn.

Cómo Funciona la Integración:

  1. Instalación del Agente: La carpeta garuda-vpn contiene el payload malicioso (por ejemplo, background.js, content.js y manifest.json). Esta extensión debe instalarse en el navegador objetivo (por ejemplo, mediante el modo Load unpacked en Chrome/Edge).
  2. Inyección e Interceptación: Una vez instalada, esta extensión (de forma sigilosa en segundo plano) secuestrará funciones del navegador para registrar la entrada del teclado (credenciales de inicio de sesión), registrar el historial de URL y permanecer a la espera de recibir comandos remotos.
  3. Telemetría Encubierta: Los datos recolectados por el agente garuda-vpn se cifrarán usando la XOR_KEY y se transmitirán silenciosamente (beaconing) a los endpoints de la API del C2 de B.E.G.A.L (como /api/v1/collector).
  4. Ejecución de Comandos: El agente abre conexiones activamente o consulta continuamente al C2 de B.E.G.A.L. Cuando haces clic en el botón "Trigger Webcam" en el panel web, el C2 reenvía la señal a la extensión garuda-vpn, que luego fuerza la ejecución de la API de la webcam en el navegador objetivo.

Cómo Probar:

  1. Ejecuta el panel del C2 (python3 begal-c2.py).
  2. Abre un navegador Google Chrome / Chromium.
  3. Escribe chrome://extensions en la barra de URL. Habilita el Modo de desarrollador.
  4. Haz clic en Load unpacked y selecciona la carpeta garuda-vpn.
  5. Regresa al panel de B.E.G.A.L; deberías ver tu navegador objetivo conectado y listado en el panel de Active Bots.

🚀 Instalación y Ejecución del C2

  1. Asegúrate de haber instalado los requisitos de Python:
    pip install bcrypt Flask-SocketIO requests pyyaml
    
  2. Ejecute el script del servidor C2:
    python3 begal-c2.py
    
  3. Accede al panel de control mediante un navegador en: http://127.0.0.1:31337 (Inicio de sesión predeterminado: flipper, contraseña datalost1337)
Descargar herramienta