
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 reem-012/poc_cve-2025-68613
PoC para CVE-2025-68613
 ksaweryr/cve-2023-45612-poc
Prueba de concepto para XXE en Ktor (CVE-2023-45612)
 d0n601/cve-2025-12673
Flex QR Code Generator <= 1.2.6 - Subida de Archivos Arbitraria no Autenticada
 ali-py3/exploit-cve-2025-68613
Exploit de prueba de concepto para una vulnerabilidad crítica de RCE en n8n (CVE-2025-68613), que demuestra la ejecución arbitraria de comandos…
 tagoletta/cve-2023-38890
Exploit para CVE-2023-38890, una inyección SQL no autenticada que conduce a la ejecución remota de código en Online Shopping Portal 3.1, con prueba…
 d3kc4rt1/cve-2026-1657
Subida Arbitraria de Archivos No Autenticada en el Plugin EventPrime
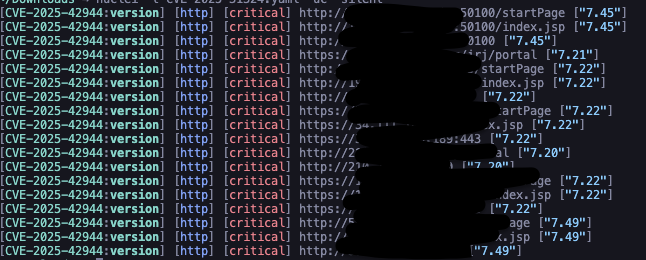 rxerium/cve-2025-42944
Detección para CVE-2025-42944
 snorlyd/https-nj.gov---cve-2020-11023
Informe de vulnerabilidad del sitio oficial de Nueva Jersey
 depers-rus/cve-2007-4559
Prueba de concepto que demuestra la vulnerabilidad de path traversal CVE-2007-4559 en el módulo tarfile de Python, permitiendo la sobrescritura…
 open-flaw/cve-2025-12758
Divulgación detallada de CVE-2025-12758 con PoC que demuestra la omisión del selector de variación Unicode en isLength() de validator.js, incluido…
 andressuarezmonk/cve-2025-55182
Exploit de prueba de concepto para CVE-2025-55182, que logra ejecución remota de código en React Server Functions mediante contaminación de…
 matiasarenhard/rails-cve-2017-17917
Demostración educativa de la inyección SQL CVE-2017-17917 en Rails, con replicación paso a paso y mitigación mediante codificación segura usando…
 redopsx/cve-2025-63943
Vulnerabilidad de inyección SQL descubierta en Grocery Store Management System 1.0
 cucumberanorsncompany/sealsecurityassignment
Investigando sobre la vulnerabilidad CVE-2023-26136
 mooseloveti/postgallery-cve-report
Divulgación de CVE-2025-13543
 klassiker/cve-2025-55182
Análisis basado en CodeQL de la vulnerabilidad de contaminación de prototipos CVE-2025-55182 en React Server Components, con POC de exploit y…
 beishanxueyuan/cve-2025-48384-test
Reproducción de CVE-2025-48384 que demuestra una vulnerabilidad de path traversal en submódulos de Git, con comandos paso a paso para recrear el…
 ysaxon/pyrocms-ssti-fix
Un parche drop-in para CVE-2023-29689 - SSTI en PyroCMS, mediante una implementación personalizada de Twig Sandbox.








