
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
rails-cve-2017-17917 — Demostración educativa de la inyección SQL CVE-2017-17917 en Rails, con replicación paso a paso y mitigación mediante codificación segura usando consultas parametrizadas. | Kitploit
Herramientas/GitHubGitHub/matiasarenhard/rails-cve-2017-17917
Análisis de VulnerabilidadesAnálisis de CódigoExplotación de Aplicaciones WebAprendizaje y EducaciónSeguridad de Bases de DatosLabs y Práctica
GitHubmatiasarenhard/rails-cve-2017-17917

rails-cve-2017-17917

Demostración educativa de la inyección SQL CVE-2017-17917 en Rails, con replicación paso a paso y mitigación mediante codificación segura usando consultas parametrizadas.

Ver Repositorio
139hace 2 añosAún no revisado
Compartir

rails-cve-2017-17917

El proyecto demuestra la replicación de una vulnerabilidad de inyección SQL en el parámetro id y, posteriormente, ofrece información sobre cómo mitigar y resolver este problema de seguridad. https://www.cvedetails.com/cve/CVE-2017-17917/?q=CVE-2017-17917

Stack:

  Ruby: 3.2.2
  Rails: 7.0.8
  Docker 24.0.5
  Docker-Compose 1.29.2
  PostgreSQL

CVE-2017-17917

image

Seleccionamos este CVE para resaltar la persistencia de este problema en las últimas versiones de Rails, reafirmando su relevancia en las mejores prácticas de desarrollo.

Esquema del entorno para replicar la vulnerabilidad

Diagrama sem nome drawio(1)

Instrucciones para replicar esta vulnerabilidad.

Requisitos:

  docker
  docker-compose

Pasos para construir el proyecto:

  sudo docker-compose build
image

  sudo docker-compose run web bundle install
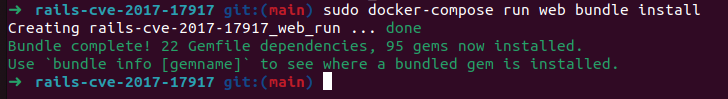
image

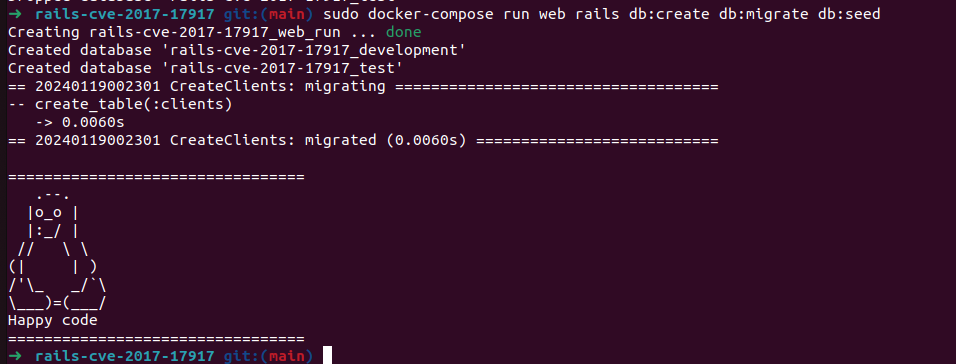
  sudo docker-compose run web rails db:create db:migrate db:seed

image

  sudo docker-compose up

image

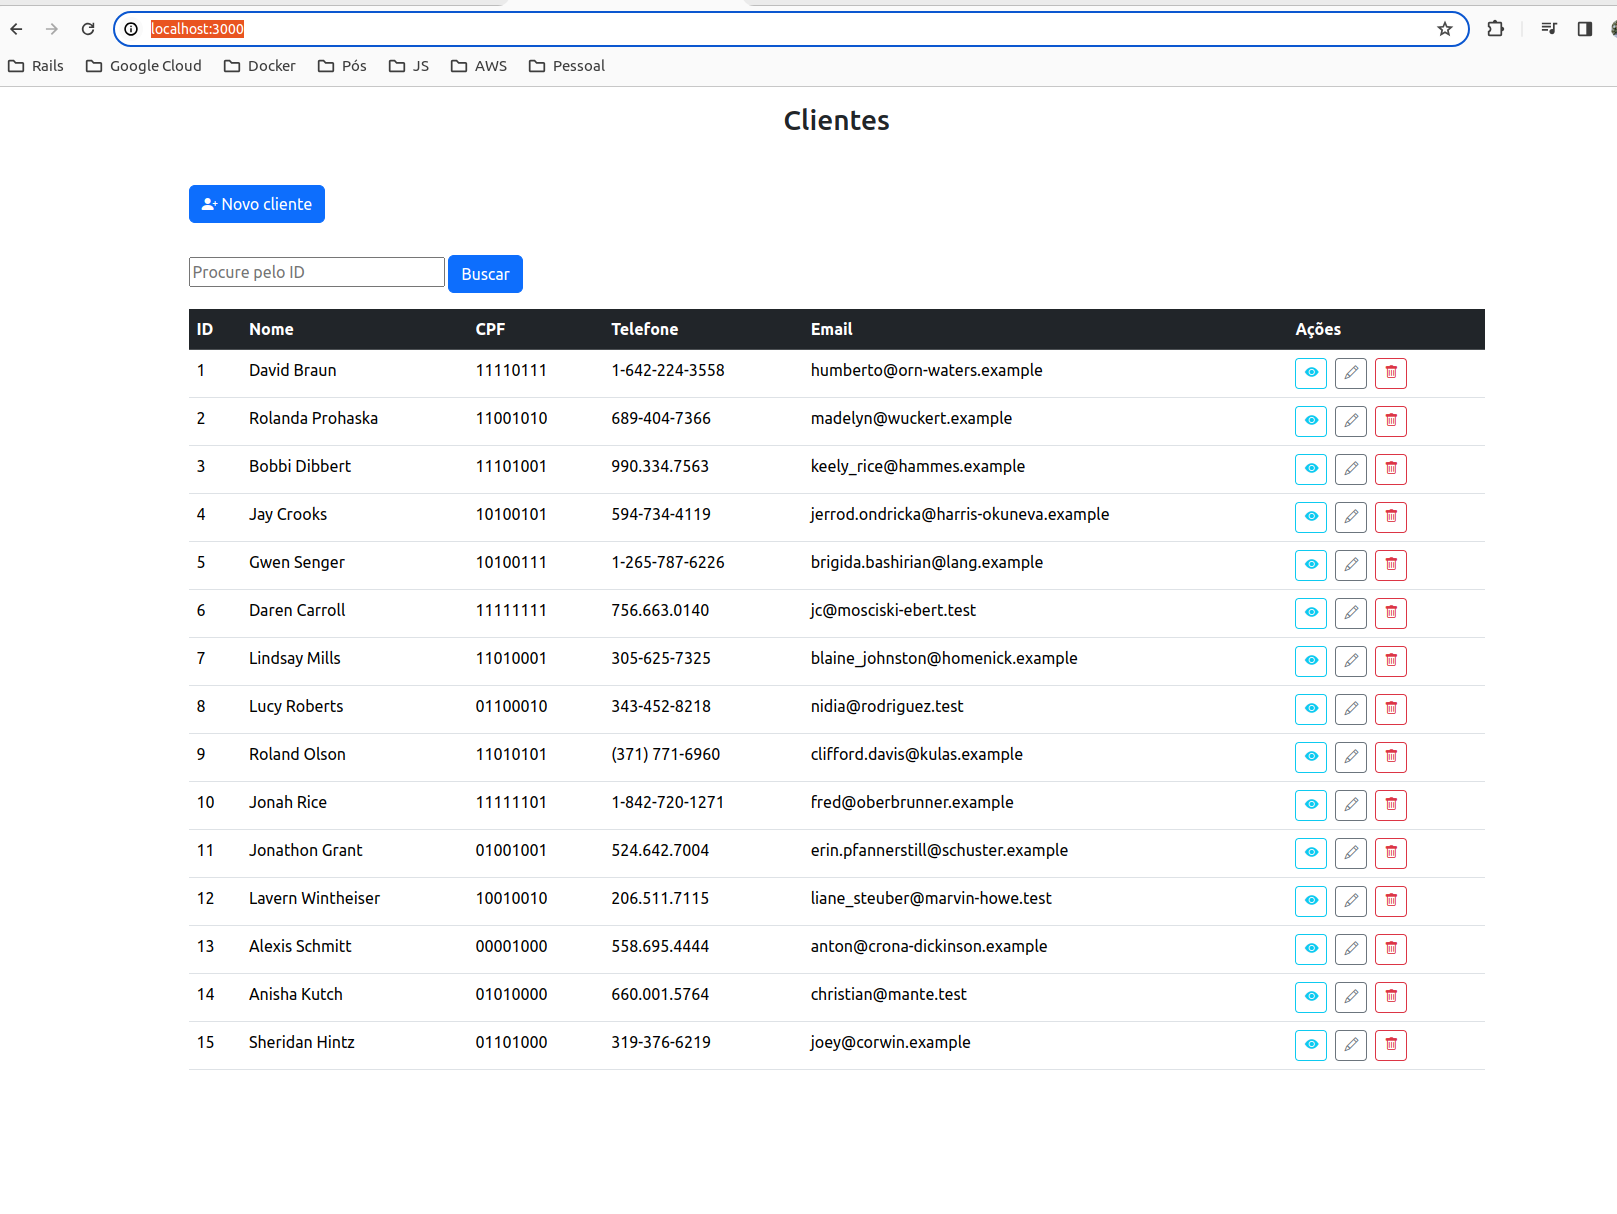
Ir a http://localhost:3000/

image

image

Parámetro de inyección SQL 1 OR id > 1

image

Evaluación de los riesgos de la vulnerabilidad en un entorno de producción.

Con esta inyección SQL, un atacante puede recuperar datos de usuario a los que normalmente no tendría acceso.
Grado de dificultad de ejecución: fácil

Conclusión

El problema radica en el método del controlador, específicamente al invocar una cláusula where de la siguiente manera:
@clients = Client.where("id = #{params[:id_search]}")
Enlace al código

El problema se resuelve utilizando el siguiente enfoque:
@clients = Client.where(id: "#{params[:id_search]}")
Enlace al código

Pruebas

  sudo docker-compose run web rspec

image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →