
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2007-4559 — Prueba de concepto que demuestra la vulnerabilidad de path traversal CVE-2007-4559 en el módulo tarfile de Python, permitiendo la sobrescritura arbitraria de archivos mediante archivos TAR maliciosos. | Kitploit
Herramientas/GitHubGitHub/depers-rus/cve-2007-4559
Análisis de VulnerabilidadesAnálisis de CódigoExplotaciónSeguridad de Cadena de SuministroAprendizaje y Educación
GitHubdepers-rus/cve-2007-4559

CVE-2007-4559

Prueba de concepto que demuestra la vulnerabilidad de path traversal CVE-2007-4559 en el módulo tarfile de Python, permitiendo la sobrescritura arbitraria de archivos mediante archivos TAR maliciosos.

Ver Repositorio
128hace 1 añoAún no revisado
Compartir

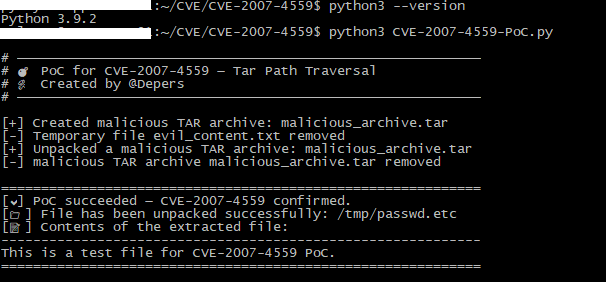
PoC o Exploit para CVE-2007-4559

Un archivo TAR malicioso puede incluir rutas de archivo como ../../../../etc/passwd, que intentan "subir" fuera de la carpeta de extracción prevista.

Si un script de Python utiliza tarfile.extract() o extractall() sin verificar las rutas de los archivos, desempaquetará los archivos en esas ubicaciones, incluso si apuntan fuera del directorio de destino.

Eso significa que un hacker podría sobrescribir archivos sensibles o del sistema, especialmente si el usuario ejecuta el script con permisos elevados.

Vulnerable

A fecha de 2025, tanto Debian 11–12 como Ubuntu 24 todavía se ven afectados por esta vulnerabilidad. Otros sistemas operativos no han sido probados, pero estos dos se encuentran entre los más utilizados, por lo que solo eso es preocupante. Aunque esta vulnerabilidad data de 2007, todavía está presente en versiones LTS (soporte a largo plazo), y el software vulnerable no se parchea automáticamente mediante una actualización estándar de apt.

Prueba

изображение

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    314
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    295

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





