
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit

 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
Explotando CVE-2022-0847 - escrito por : Antonius (w1sdom)
 saharnooby/log4j-vulnerability-patcher-agent
Corrige CVE-2021-44228 en log4j aplicando un parche a la clase JndiLookup
 crypto-cat/wp2shell
PoC para CVE-2026-63030 + CVE-2026-60137, también conocido como WP2Shell
 tokyohunter/cve-2019-9978-social-warfare-wordpress-rce
Una guía completa y exploit para CVE-2019-9978 - Ejecución Remota de Código no Autenticada en el plugin Social Warfare para WordPress ≤ 3.5.2.…
 ashr/cve-2017-8759-exploits
Dos versiones de exploits de CVE-2017-8759
 unknownhl/deepguard
Código para el artículo principal de ACL 2026 "DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation"
 cypherdavy/cve-2025-69906-monstra-cms-3.0.4-arbitrary-file-upload-to-rce
Análisis técnico y prueba de concepto para CVE-2025-69906, una vulnerabilidad de carga arbitraria de archivos en Monstra CMS 3.0.4 que conduce a…
 jinxia62/oracle-identity-manager-cve-2025-61757
Oracle Identity Manager 远程代码执行漏洞CVE-2025-61757
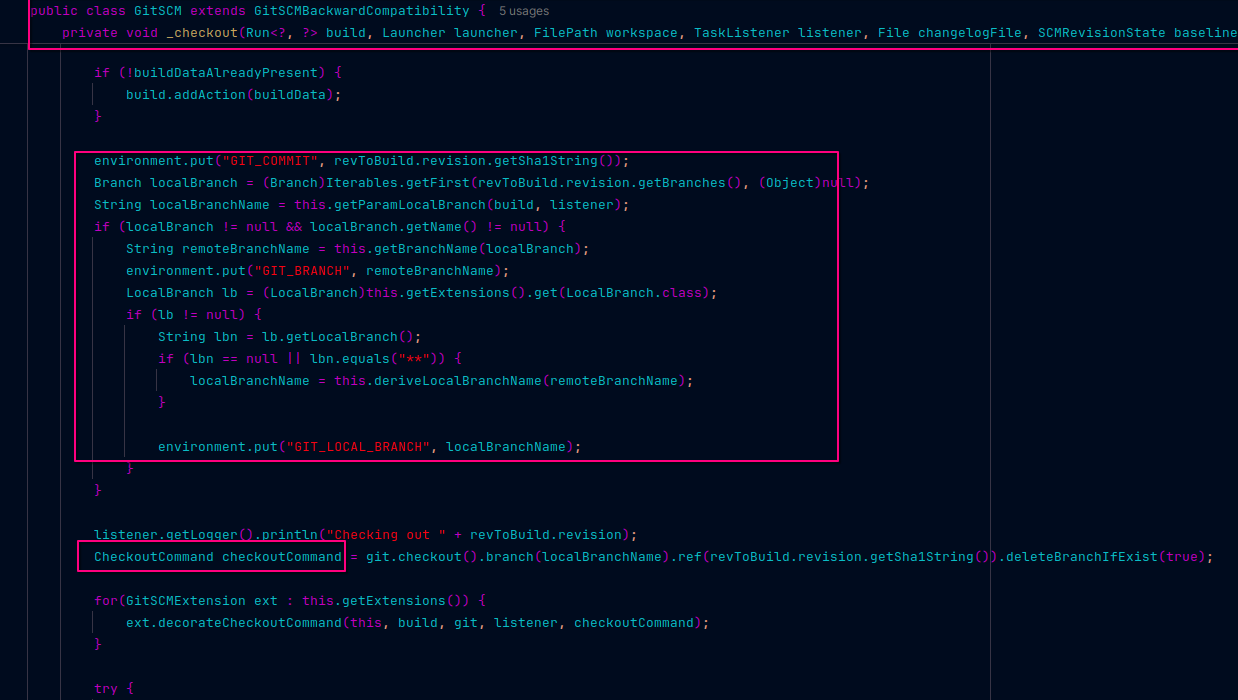 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Análisis de Git Parameter de Jenkins
 inferiorak/cve-2025-55182-react2shell-async-scanner
Escáner asíncrono de RCE para CVE-2025-55182 / CVE-2025-66478 — contaminación de prototipos → ejecución de código a través de React Server Actions.
 r00t4dm/cve-2019-17570
vulnerabilidad común de deserialización en xmlrpc
 s1ko/cve-2026-52617
Aviso y prueba de concepto de inyección de comandos del sistema operativo en un asistente ffmpeg de MCP, con análisis de causa raíz, orientación para…
 reactivezero/cve-2026-20251
CVE-2026-20251 — RCE por deserialización jsonpickle en Splunk Secure Gateway (CVSS 8.8) | ReactiveZero Security Research
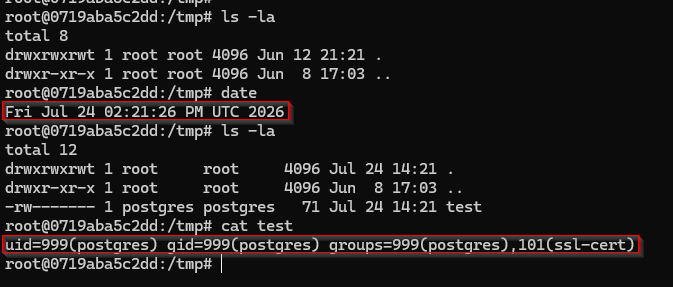 theliimbo/cve-2026-51992
Prueba de concepto y análisis detallado para CVE-2026-51992, una vulnerabilidad de inyección SQL en los diccionarios PostgreSQL de ClickHouse que…
 dungsocool/cve-2026-64638
Exploit de prueba de concepto para CVE-2026-64638: XSS reflejado en el inicio de sesión de WordPress encadenado con DOM clobbering para lograr la…
 torchiachristian/vulnscan
Escáner de vulnerabilidades web en Python: inyección SQL, XSS, path traversal, encabezados de seguridad. Crawler, panel de Flask, informe en PDF.
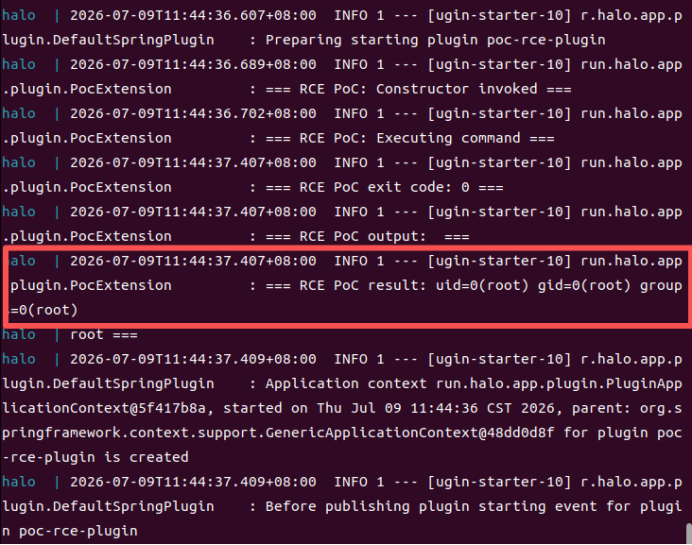 unpredictable21/halo-2.25.4-cve-2026-67919
Demuestra una vulnerabilidad de ejecución remota de código autenticada en Halo 2.25.4 mediante la instalación de URI de complementos no validados,…








