
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit
 rndhouse/vcamper
PoC: identificar parches de seguridad silenciosos antes de que aparezca el CVE
 hoangkien1020/cve-2021-21014
Las versiones de Magento 2.4.1 (y anteriores), 2.4.0-p1 (y anteriores) y 2.3.6 (y anteriores) son vulnerables a una omisión de las restricciones de…
 jzheaux/cve-2023-34035-mitigations
Demuestra la vulnerabilidad CVE-2023-34035 en Spring Security con aplicaciones de ejemplo vulnerables y mitigadas, enseñando la configuración…
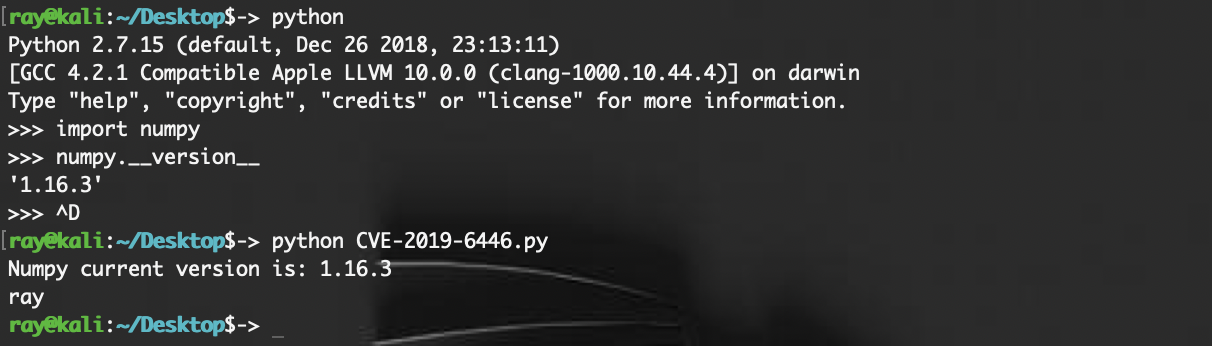 rayscri/cve-2019-6446
Ejecución de comandos mediante deserialización de Numpy
 viszsec/cve-2024-23897
POC de Jenkins de vulnerabilidad de lectura arbitraria de archivos a través de la CLI puede conducir a RCE
 yuriisanin/cve-2022-45771
[PoC] Escalada de privilegios y ejecución de código mediante LFI en PwnDoC
 p33d/cve-2024-9441
Exploit para CVE-2024-9441: Ejecución remota de código mediante una sanitización de entrada inadecuada en la funcionalidad de olvido de contraseña de…
 gmh5225/awesome-mba
Lista de recursos de aritmética booleana mixta
 akiraaisha/shellshocker-python
Esta es una aplicación de Python que te ayuda a detectar si tu máquina que ejecuta bash es vulnerable a CVE-2014-6271.
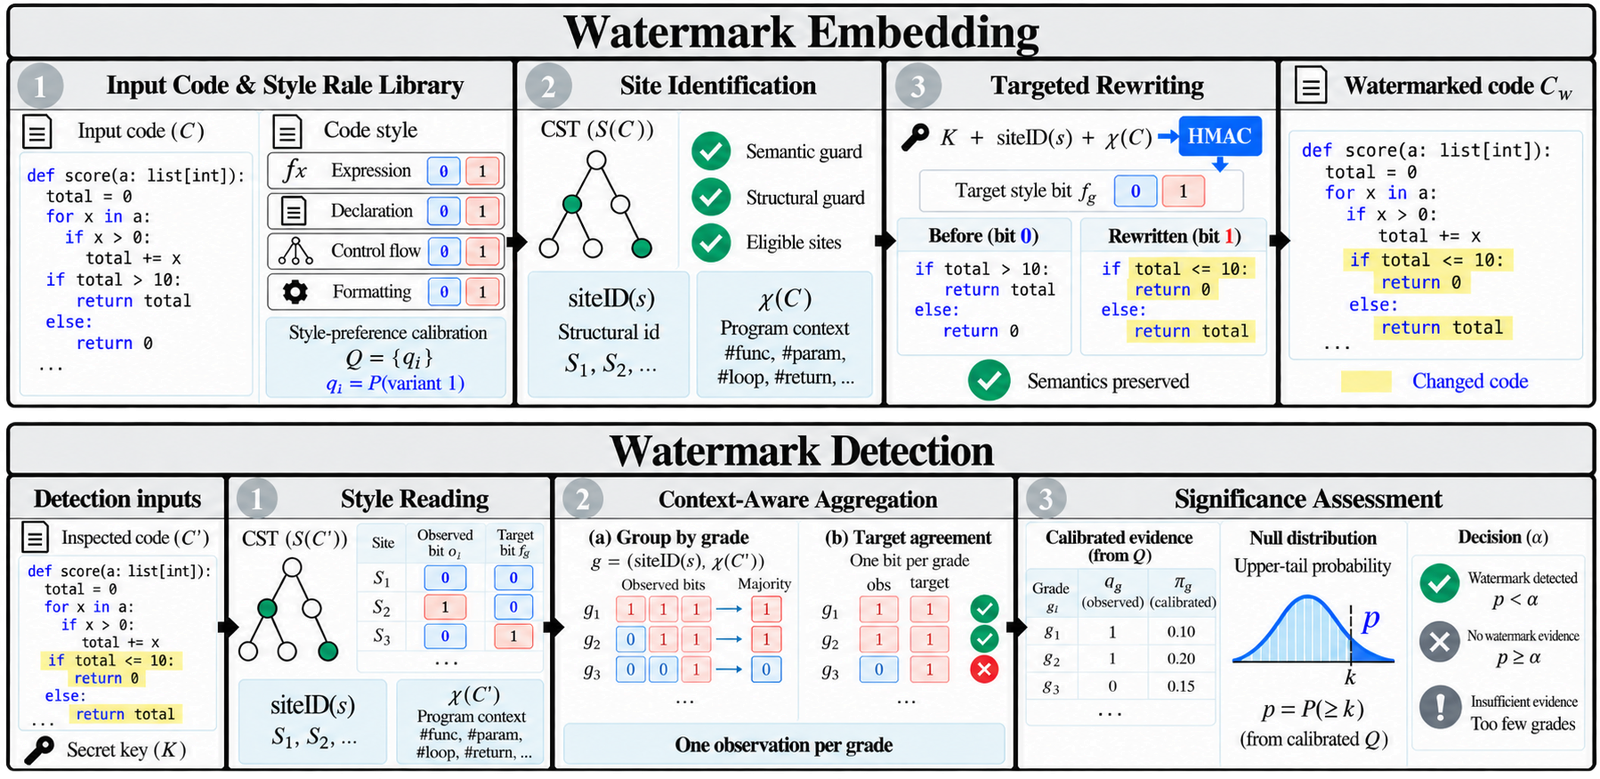 suhanmen/sew
Incrusta y detecta marcas de agua basadas en estilo y con clave en código Python, Java y C++ generado por LLM mediante reescritura de CST,…
 al1ex/soliditysecurity
Seguridad de Solidity
 ludy-dev/phpunit_eval-stdin_rce
(CVE-2017-9841) PHPUnit_eval-stdin_php Ejecución remota de código
 zihxs/check-react-rce-cve-2025-55182
Escáner de seguridad para detectar las vulnerabilidades CVE-2025-55182 y CVE-2025-66478 en proyectos de React Server Components (RSC)
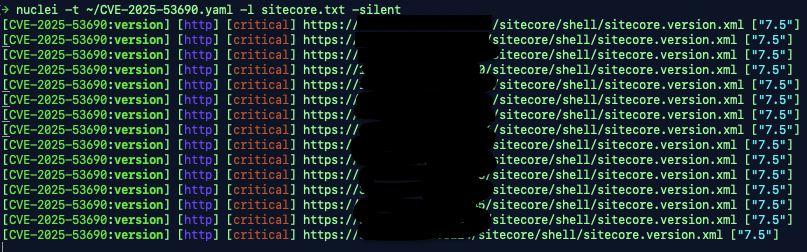 rxerium/cve-2025-53690
Detección de CVE-2025-53690
 d0rb/cve-2023-49606
Vulnerabilidad crítica de use-after-free descubierta en Tinyproxy
 owasp/trisuella-aidlca-framework
Marco de LLMSecOps gobernado por políticas que proporciona SAST basado en AST, escaneo de secretos, comprobaciones de cadena de suministro y CSPM…
 ghostinexile/cve-2026-63030-wp2shell
WordPress REST API SQLi a RCE PoC (CVE-2026-63030 & CVE-2026-60137)
 biitts/cve-2026-44789-n8n-prototypepollution-rce
CVE-2026-44789 — n8n <1.123.43 HTTP Request pagination prototype pollution a RCE (NODE_OPTIONS runner-spawn gadget). Laboratorio + PoC automatizado,…








