
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-53690 — Detección de CVE-2025-53690 | Kitploit
Herramientas/GitHubGitHub/rxerium/cve-2025-53690
Escáneres de VulnerabilidadesAnálisis de CódigoExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubrxerium/cve-2025-53690

CVE-2025-53690

Detección de CVE-2025-53690

Ver Repositorio
5116hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-53690

Vulnerabilidad de deserialización de datos no confiables en Sitecore Experience Manager (XM) y Sitecore Experience Platform (XP) que permite inyección de código. Esta vulnerabilidad afecta a Experience Manager (XM): hasta la versión 9.0; Experience Platform (XP): hasta la versión 9.0.

¿Cómo funciona este método de detección?

Esta plantilla de Nuclei obtiene sitecore.version.xml, extrae los dos primeros dígitos del número de versión del cuerpo, construye una cadena major.minor y detecta si la página devuelve 200, contiene “Sitecore Corporation” y la versión es 9.0 o inferior.

¿Cómo ejecuto este script?

  1. Descarga Nuclei desde aquí
  2. Copia la plantilla en tu sistema local
  3. Ejecuta el siguiente comando: nuclei -u https://yourHost.com -t template.yaml
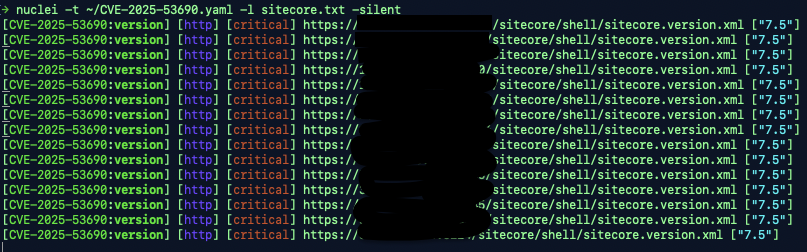
Ejemplo de salida

Captura de pantalla 2025-09-04 a las 20:55:48

Referencias

  • https://support.sitecore.com/kb?id=kb_article_view&sysparm_article=KB1003865
  • https://cloud.google.com/blog/topics/threat-intelligence/viewstate-deserialization-zero-day-vulnerability

Aviso legal

Úsalo bajo tu propio riesgo; no me haré responsable de actividades ilegales que realices en infraestructuras que no te pertenezcan o para las que no tengas permiso de escaneo.
Comparte este proyecto

Share on Twitter Share on LinkedIn Share via Email

Contacto

No dudes en contactarme a través de Signal si tienes alguna pregunta.

Descargar herramienta