
 #1
Herramientas de análisis de código estático y dinámico, SAST, DAST y revisión de código.
Recomendado por Kitploit

 dbzoo/log4j_scanner
Escáner de sistema de archivos para Log4Shell (CVE-2021-44228) y CVEs relacionados. Detecta archivos JAR vulnerables mediante coincidencia de hash y…
 inettgmbh/checkmk-log4j-scanner
Extensión de Checkmk que escanea archivos JAR, WAR, EAR y AAR en busca de versiones de Log4j vulnerables a CVE-2021-44228 inspeccionando las entradas…
 gmh5225/antidbg-unabomber
Idea mejorada de VMP (antiguo AmogusPlugin)
 nth347/cve-2020-28032_poc
PoC para CVE-2020-28032 (Es solo una cadena POP en WordPress < 5.5.2 para explotar PHP Object Injection)
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - Análisis completo, causa raíz, PoC y hoja de ruta de explotación RCE
 0x-nope/cve-2019-12180
Aviso y prueba de concepto para CVE-2019-12180, que demuestra la ejecución arbitraria de código Groovy en SoapUI y ReadyAPI mediante archivos de…
 gh-ost00/cve-2024-0195-spiderflow
CVE-2024-0195 Control Inadecuado de la Generación de Código ('Inyección de Código')
 aelmosalamy/cve-2024-53924
Un PoC de CVE-2024-53924
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-code-injection-vulnerability
 alikarimi999/cve-2021-21315
Prueba de concepto del exploit para CVE-2021-21315, una vulnerabilidad de inyección de comandos en Node.js, que demuestra la ejecución remota de…
 surajhacx/helakuruv.1.1-dllhijack
Helakuru Versión 1.1 DLL Hijack - CVE-2024-48605
 rndhouse/vcamper
PoC: identificar parches de seguridad silenciosos antes de que aparezca el CVE
 hoangkien1020/cve-2021-21014
Las versiones de Magento 2.4.1 (y anteriores), 2.4.0-p1 (y anteriores) y 2.3.6 (y anteriores) son vulnerables a una omisión de las restricciones de…
 jzheaux/cve-2023-34035-mitigations
Demuestra la vulnerabilidad CVE-2023-34035 en Spring Security con aplicaciones de ejemplo vulnerables y mitigadas, enseñando la configuración…
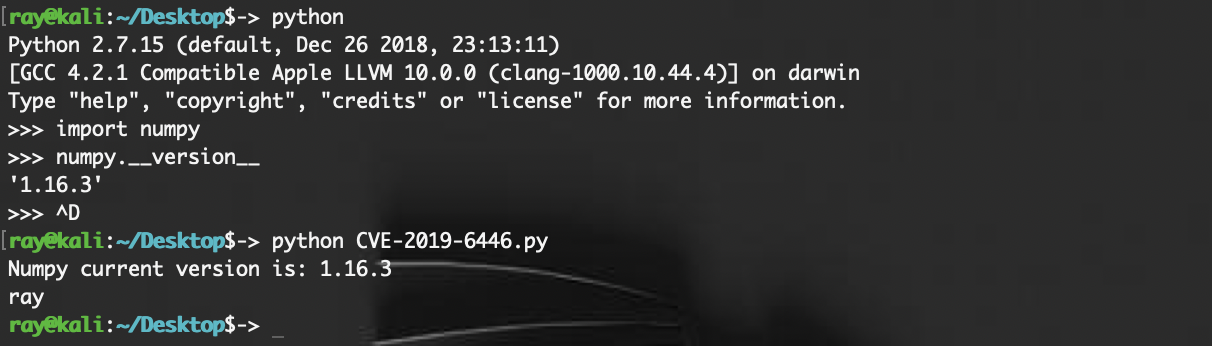 rayscri/cve-2019-6446
Ejecución de comandos mediante deserialización de Numpy
 viszsec/cve-2024-23897
POC de Jenkins de vulnerabilidad de lectura arbitraria de archivos a través de la CLI puede conducir a RCE
 yuriisanin/cve-2022-45771
[PoC] Escalada de privilegios y ejecución de código mediante LFI en PwnDoC
 p33d/cve-2024-9441
Exploit para CVE-2024-9441: Ejecución remota de código mediante una sanitización de entrada inadecuada en la funcionalidad de olvido de contraseña de…








