
 #1
Herramientas para evaluar, probar y asegurar entornos en la nube (AWS, Azure, GCP) y sus servicios.
Recomendado por Kitploit
 imlzw/kubernetes-1.12.3-all-auto-install
Compilación personal de archivos de instalación e implementación rápida con un clic totalmente automática para el nodo master de Centos7.x +…
 ptantiku/cve-2015-2208
Docker simulando la vulnerabilidad cve-2015-2208
 j4ck3lsyn-gen2/cve-2025-53770
Laboratorio y PoC
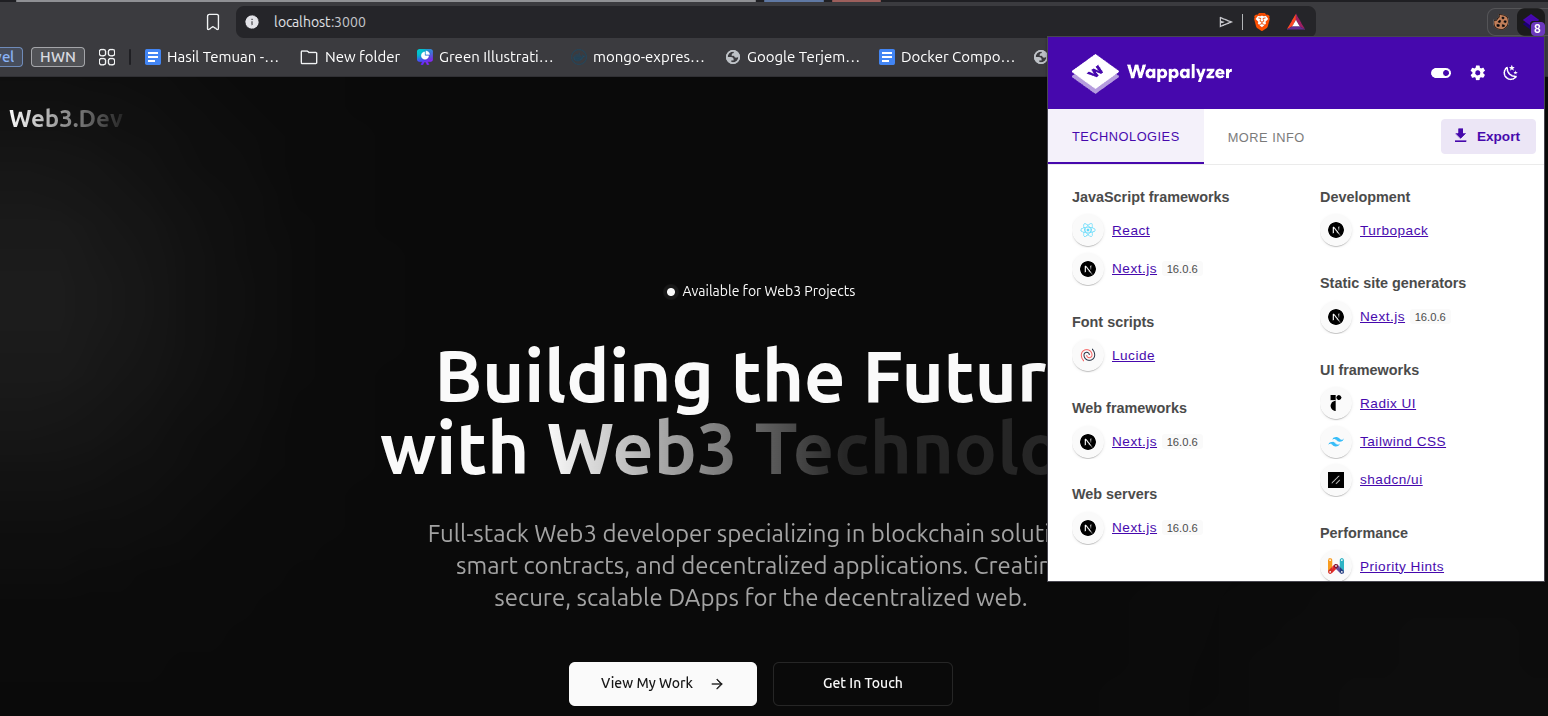 xxxtectationxxx/react2shell-cve-lab
Un entorno vulnerable autoalojado de Next.js que se ejecuta en Docker para simular CVE-2025-55182. Creado para investigación educativa en seguridad y…
 heroku/heroku-cve-2013-0156
Inspecciona todas tus aplicaciones de Heroku para ver si están ejecutando una versión vulnerable de Rails
 zaidmkh32/cve-2025-27136-xxe-locals3
Prueba de concepto para CVE-2025-27136 (XXE en Local-S3)
 c1ph3rx13/cve-2023-28432
CVE-2023-28432 Exploit de Divulgación de Información de Minio
 benzamir/cve-2026-7791
Escalada de privilegios local en Amazon WorkSpaces mediante TOCTOU y escritura arbitraria de archivos
 john-jung/cve-2026-25604-poc
Un PoC para demostrar la CVE-2026-25604
 magpieryl/cve-2024-3094-backdoor-env-container
Este es un entorno de contenedor que ejecuta una instancia del backdoor sshd de CVE-2024-3094, que funciona con el proyecto…
 tuyenee/log4shell
Un laboratorio para experimentar con Log4J CVE-2021-44228
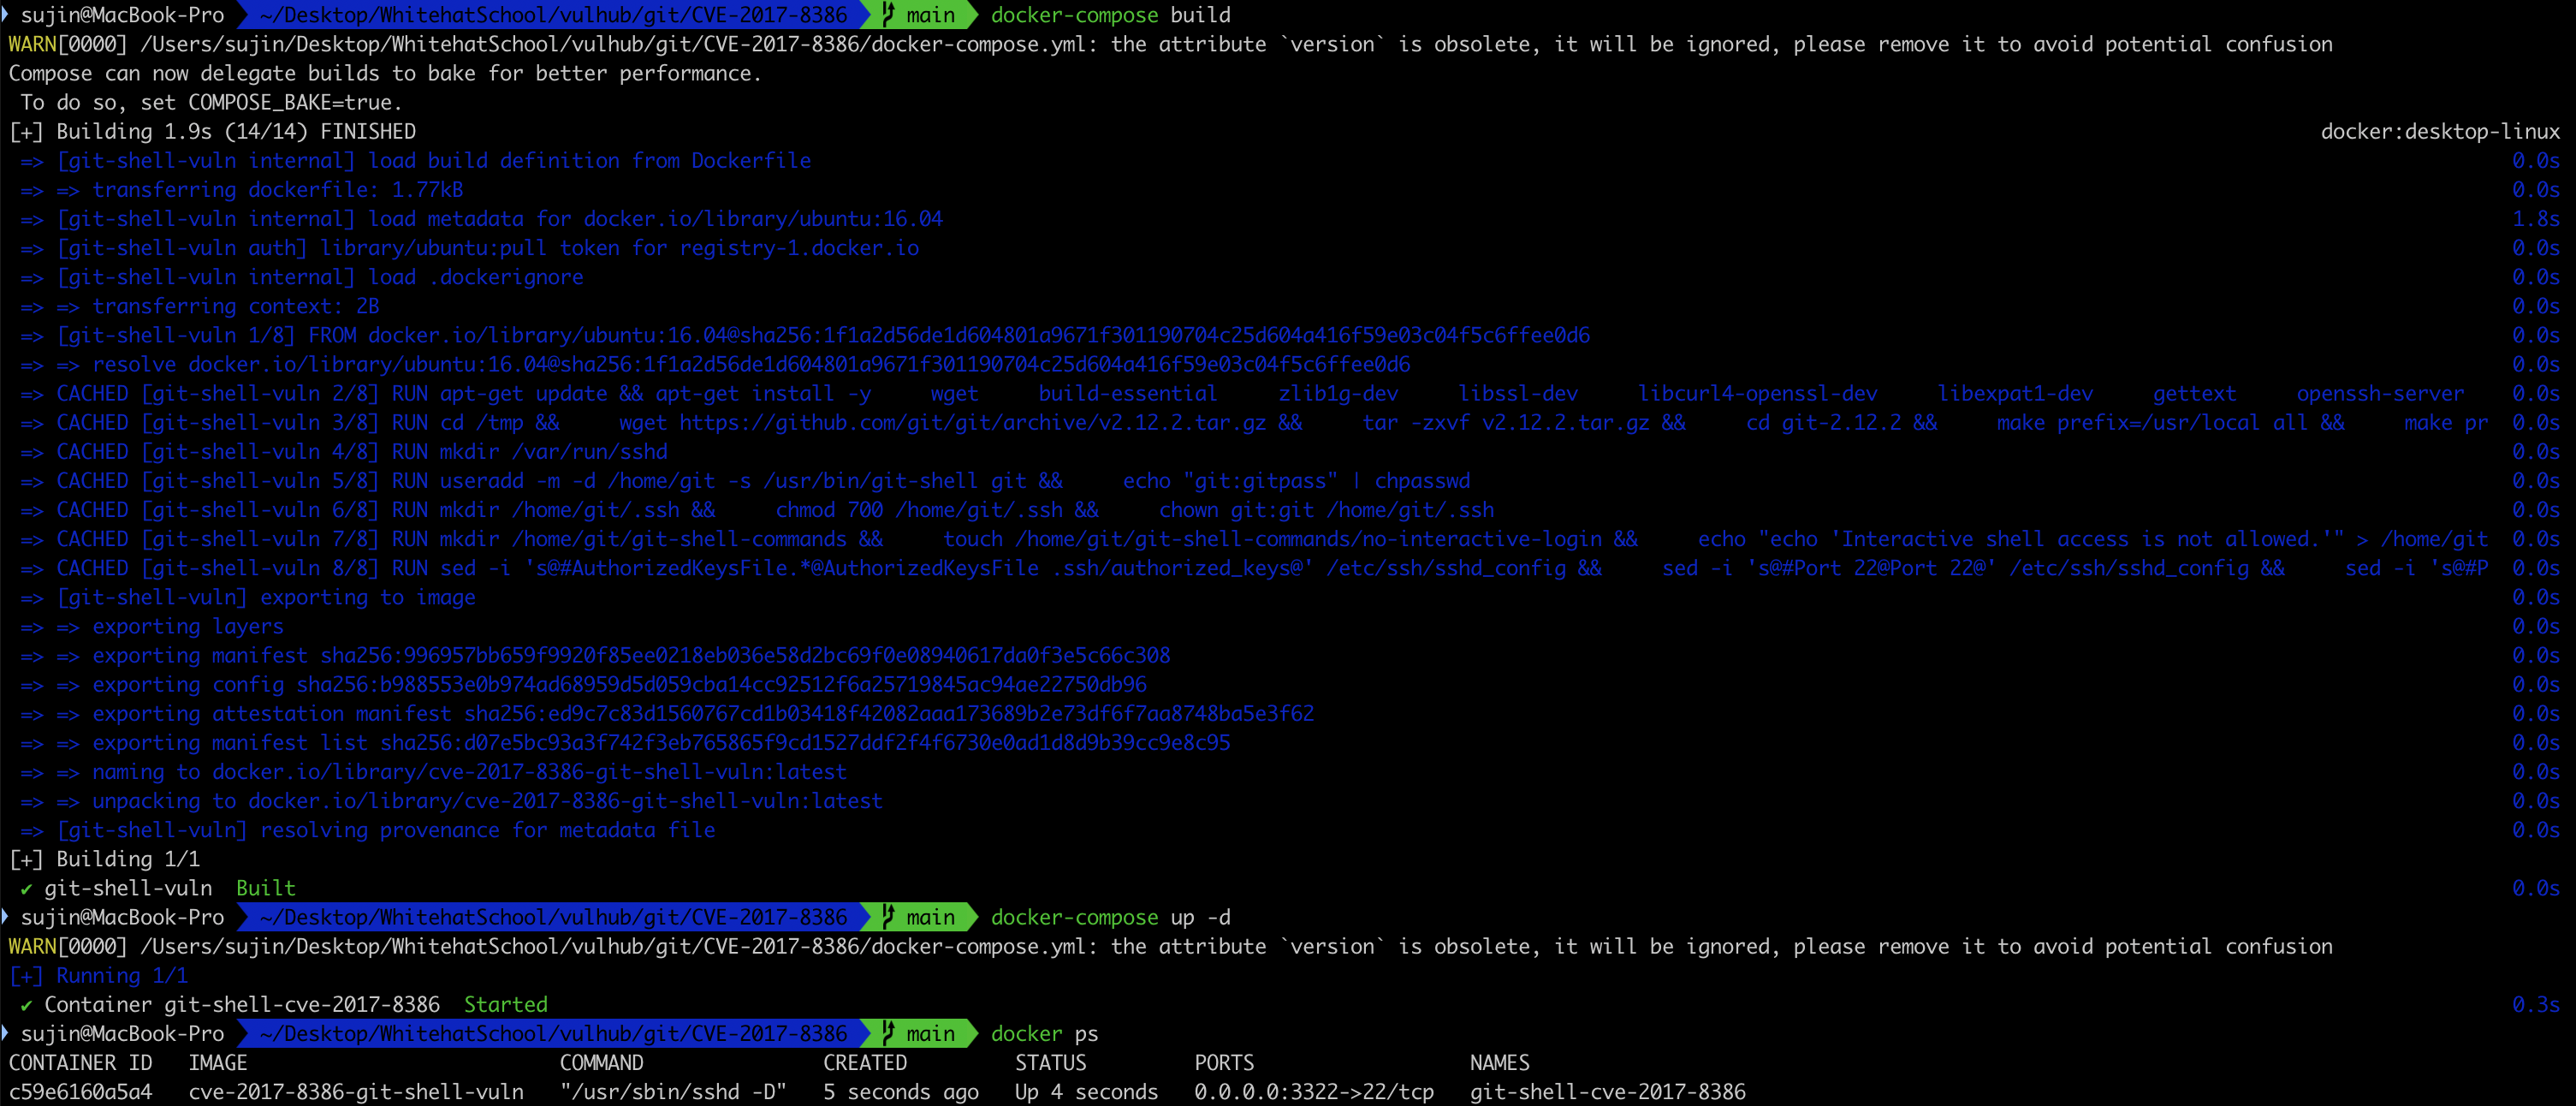 suz1n/whs3_vulhub
PoC para CVE-2017-8386, vulnerabilidad de evasión del sandbox de Git-Shell.
 sonatype-workshops/struts2-rce
Objetivo explotable para CVE-2017-5638
 sixpacksecurity/cve-2021-41773
CVE-2021-41773 exploit PoC con configuración de Docker.
 shoucheng3/apache__dolphinscheduler_cve-2023-51770_3_2_1_fixed
Exploit para CVE-2023-51770 dirigido a Apache DolphinScheduler versiones 3.2.1 y anteriores, permitiendo la ejecución remota de código a través de…
 patrickpichler/grafana-cve-2024-9264
Imagen de Grafana con binario de DuckDB presente vulnerable al exploit CVE-2024-9264
 nayankadamm/cve-2023-34233_proof_of_concept
Prueba de concepto que demuestra la vulnerabilidad de inyección SQL CVE-2025-24793 en el Conector Snowflake para Python, con detección automática de…








