
 #1
Herramientas para auditar configuraciones, permisos y servicios en plataformas cloud (IaaS, PaaS).
Recomendado por Kitploit
 offsecpierogi/azure
Bash y scripts de PowerShell para evaluaciones de seguridad en Azure, que cubren escalada de privilegios en IAM, explotación de registros de…
 chuzhongyun/cve-2026-53359-kernel-fix
Guía de actualización del kernel de Linux - Reparar CVE-2026-53359
 ziad-hsn/cpra
CPRA es un sistema de monitoreo de infraestructura de alto rendimiento diseñado para equipos de plataforma que gestionan arquitecturas de…
 xiaoqimikko/tomcat85-check
CVE-2025-55752: Tomcat 8.5 está EOL, versión final 8.5.100. Hay 14 CVE de 2025 en los que Apache declara explícitamente que «8.5 también está…
 maniak-academy/mitigate-cve-2023-46747
Playbook de Ansible para automatizar la mitigación de CVE-2023-46747 (RCE no autenticado en BIG-IP) aplicando el script oficial de F5 en múltiples…
 leitwacht/leitwacht-agent
eBPF + nftables + DNS proxy egress enforcement para contenedores de trabajos CI/CD de GitLab Runner — plano de datos de la edición…
 chuzhongyun/cve-2026-64561-kernel-fix
# Guía de actualización del kernel de Linux - Corrección de CVE-2026-64561
 nserser/lr-webpki
Implementación de referencia de autenticación post-cuántica LR+ sobre el contexto de CA WebPKI, con pipeline de corpus, reconstrucción, evaluación y…
 barun121/cve-2024-9264-in-grafana-11.x
Explotación de vulnerabilidades utilizando herramientas Penetration Testing, Grafana, Docker, Kali Linux.
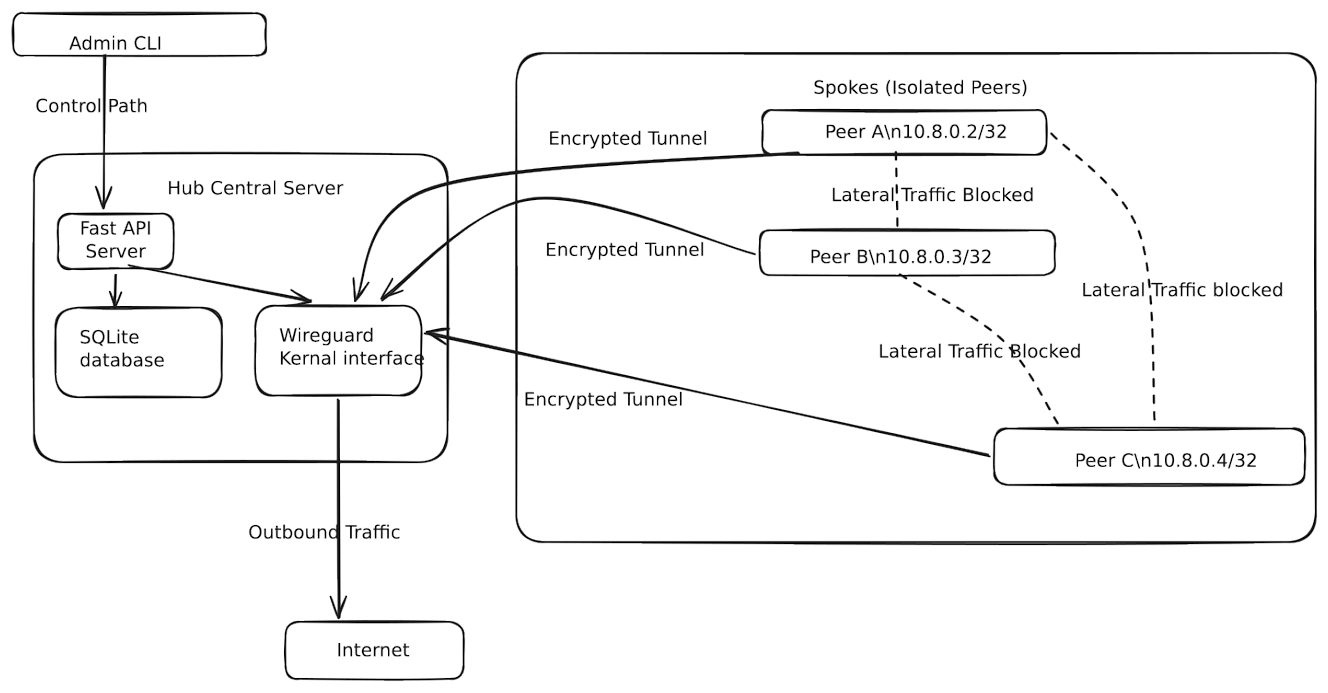 alvin-alvo/safenet-soho-security-framework
Un marco ligero y basado en políticas que aplica microsegmentación de Confianza Cero a redes SOHO usando WireGuard.
 thirukguru/aws-perimeter
Un escáner de seguridad de AWS basado en terminal con más de 102 comprobaciones de seguridad en VPC, IAM, S3, CloudTrail, contenedores (ECS/EKS) y…
 pblittle/aws-suture
OpenSSL Heartbleed (CVE-2014-0160) escáner de vulnerabilidad.
 aoripus-ltd/zapscape-fix
Parche en vivo genérico del kernel para el use-after-free de la shadow-MMU de KVM/x86 (Zapscape, CVE-2026-64561)
 bishopfox/cve-2026-58073-check
Detectar de forma segura la omisión de autenticación de Veeam Service Provider Console CVE-2026-58073
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
Un Terraform para desplegar una aplicación vulnerable y un JDNIExploit para trabajar con CVE-2021-44228
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 hotfix de golang
 rjt-gupta/cve-2021-33104
CVE-2021-33104 - Control de acceso inadecuado en el software Intel(R) OFU
 dumbmachine/cloud-doctor
Un solo comando evalúa toda tu cuenta en la nube — configuraciones incorrectas, falta de observabilidad y postura de seguridad.








