
 #1
Herramientas para auditar configuraciones, permisos y servicios en plataformas cloud (IaaS, PaaS).
Recomendado por Kitploit

 vighnesh91/cloudgarrison
Banco de trabajo de postura multicloud basado en navegador y sin conexión que simula rutas de ataque, audita el cumplimiento de IaC, analiza gráficos…

 nihal799/zttp
Proxy bastión SSH de confianza cero con gestión de claves respaldada por Vault, aplicación de políticas RBAC, grabación completa de sesiones y TUI de…
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 ejfkdev/oss
CLI de almacenamiento de objetos compatible con S3 multicloud para listar, exportar y descargar buckets en AWS, Aliyun, Tencent, Huawei y más, con…
 bishopfox/cirro-azcli-ext
Extensión de Azure CLI para la colección Cirro
 leitwacht/leitwacht
Leitwacht control plane — seguridad en tiempo de ejecución para GitLab Runner CI/CD: creación de políticas, multi-inquilino, auditoría, integración…
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Sencillo Ansible Playbook para mitigar las vulnerabilidades CopyFail (CVE-2026-31431) y DirtyFrag (CVE-2026-43284).
 imlzw/kubernetes-1.12.3-all-auto-install
Compilación personal de archivos de instalación e implementación rápida con un clic totalmente automática para el nodo master de Centos7.x +…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) con autenticación OAuth2 de Keycloak usando Strimzi: evita la restricción de la lista de permitidos de URL de…
 vvpoglazov/cve-2024-41110-checker
Escáner paralelo basado en SSH que detecta CVE-2024-41110 en instalaciones de Docker, identifica versiones vulnerables y plugins AuthZ, y genera un…
 h4wkst3r/dop2mop
Recolector OpenGraph para BloodHound que mapea rutas de ataque desde infraestructura DevOps a MLOps, recopilando recursos de pipeline CI/CD, service…
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Detección y remediación en un solo paso para servidores cPanel/WHM comprometidos mediante CVE-2026-41940, incluyendo comprobaciones de IOC, limpieza…
 dmcdtc/openvz-cve-patch-2026
GhostLock - parche backport para CVE-2026-43499 en openVZ 7
 placeos/auth
Servicio de autenticación de PlaceOS y guardián de API.
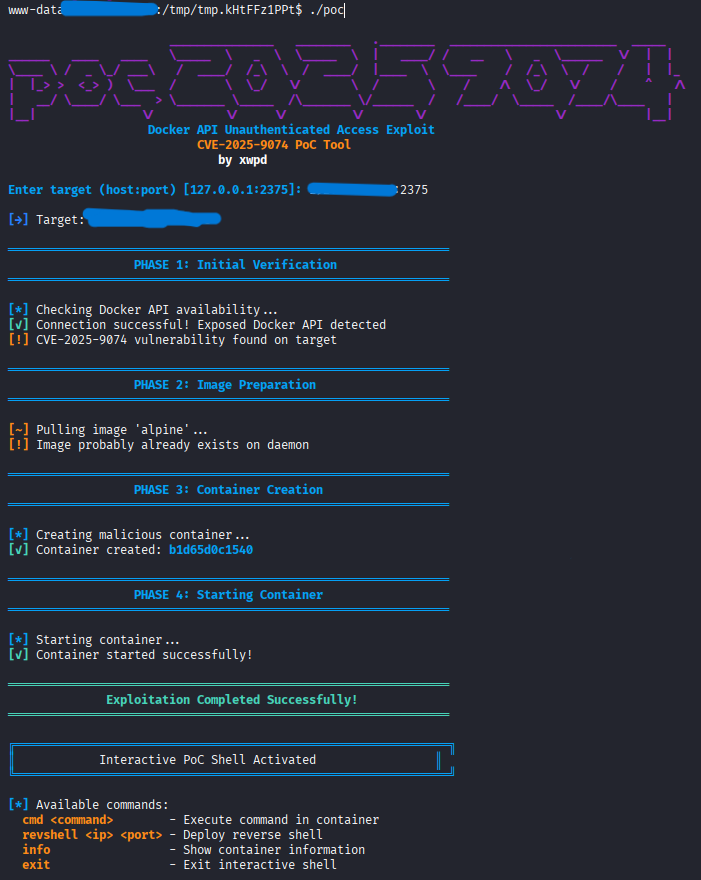 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Prueba de Concepto). Un marco de explotación sofisticado para CVE-2025-9074, que apunta a puntos finales de la API de…
 oseguera12/cowrie-honeypot-digitalocean
Honeypot de interacción media para SSH/Telnet construido con Cowrie, Loki, Promtail y Grafana - aprovisionado en DigitalOcean mediante Terraform con…
 mahdi13830510/cve-2026-31431-mitigation-suite
Marco de defensa en tiempo de ejecución del kernel para vulnerabilidades AF_ALG, con rastreo de sockets eBPF, endurecimiento Ansible y un auditor…
 0xblackash/cve-2026-64531
Análisis de referencia de una vulnerabilidad de corrupción de memoria en Open vSwitch del kernel de Linux, que cubre la causa raíz, el impacto, los…








