#1
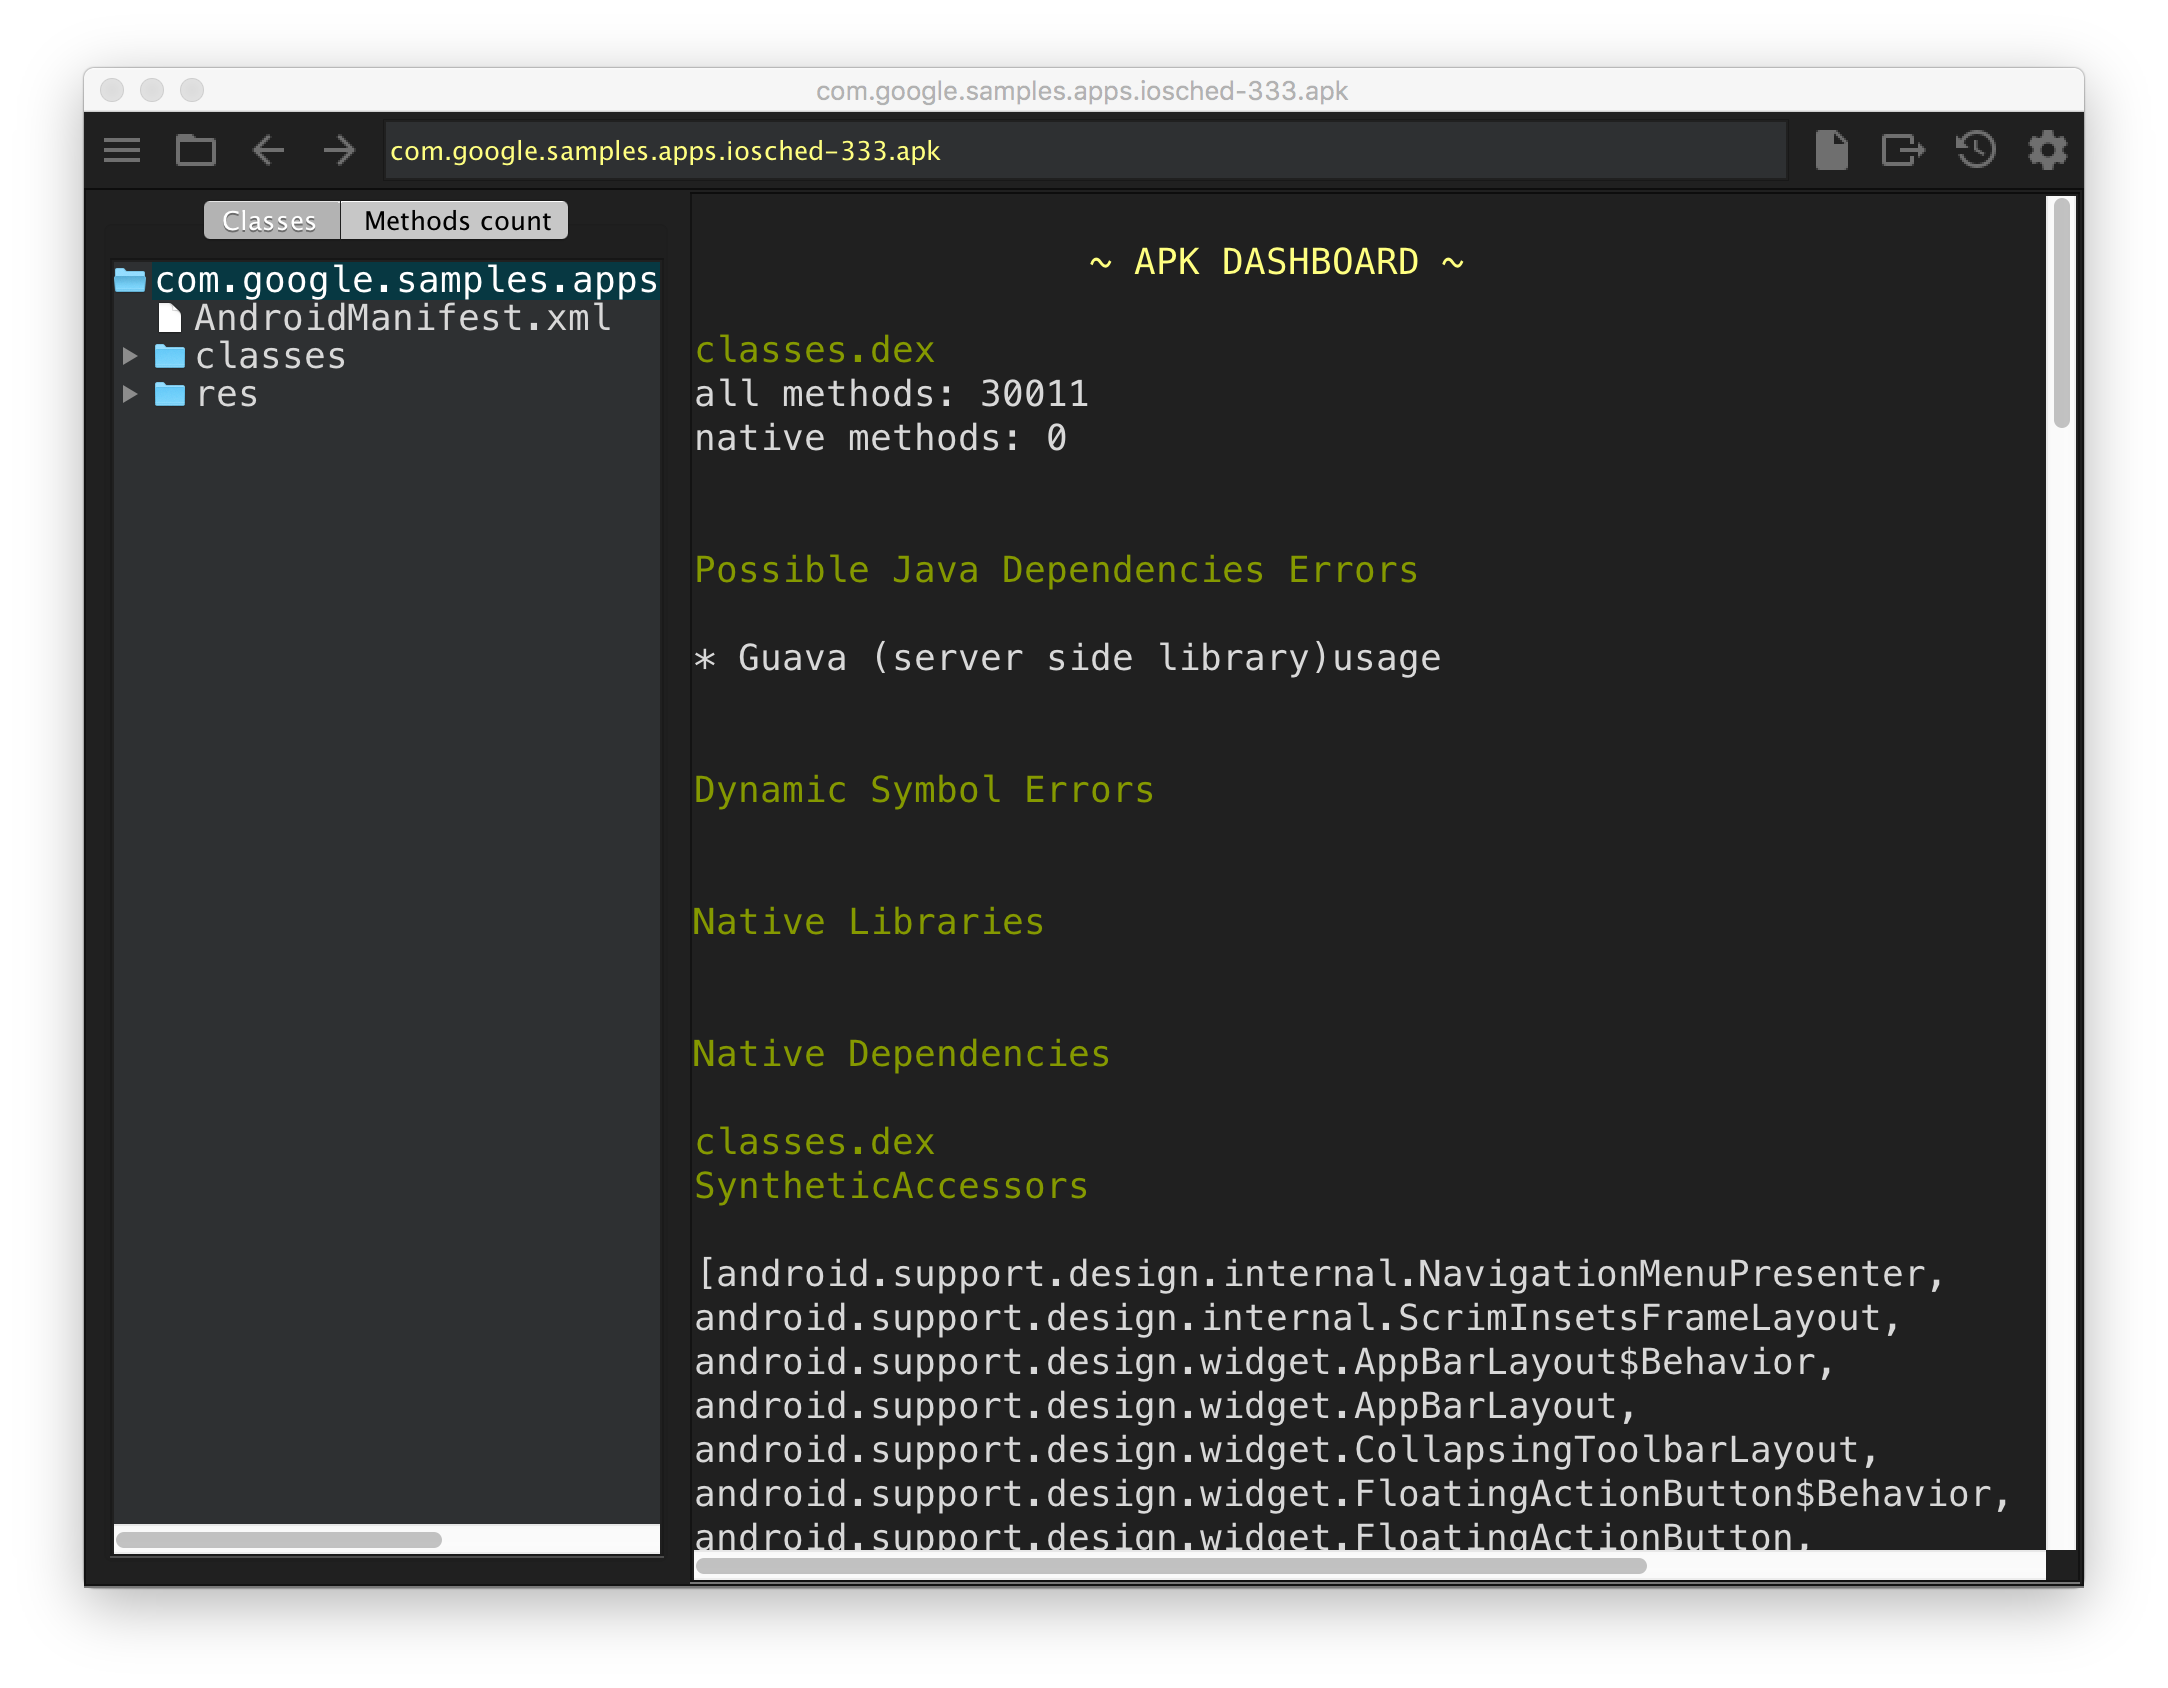
 google/android-classyshark
Visor de bytecode de Android y Java
 de4dot/de4dot
.NET deofuscador y desempaquetador.
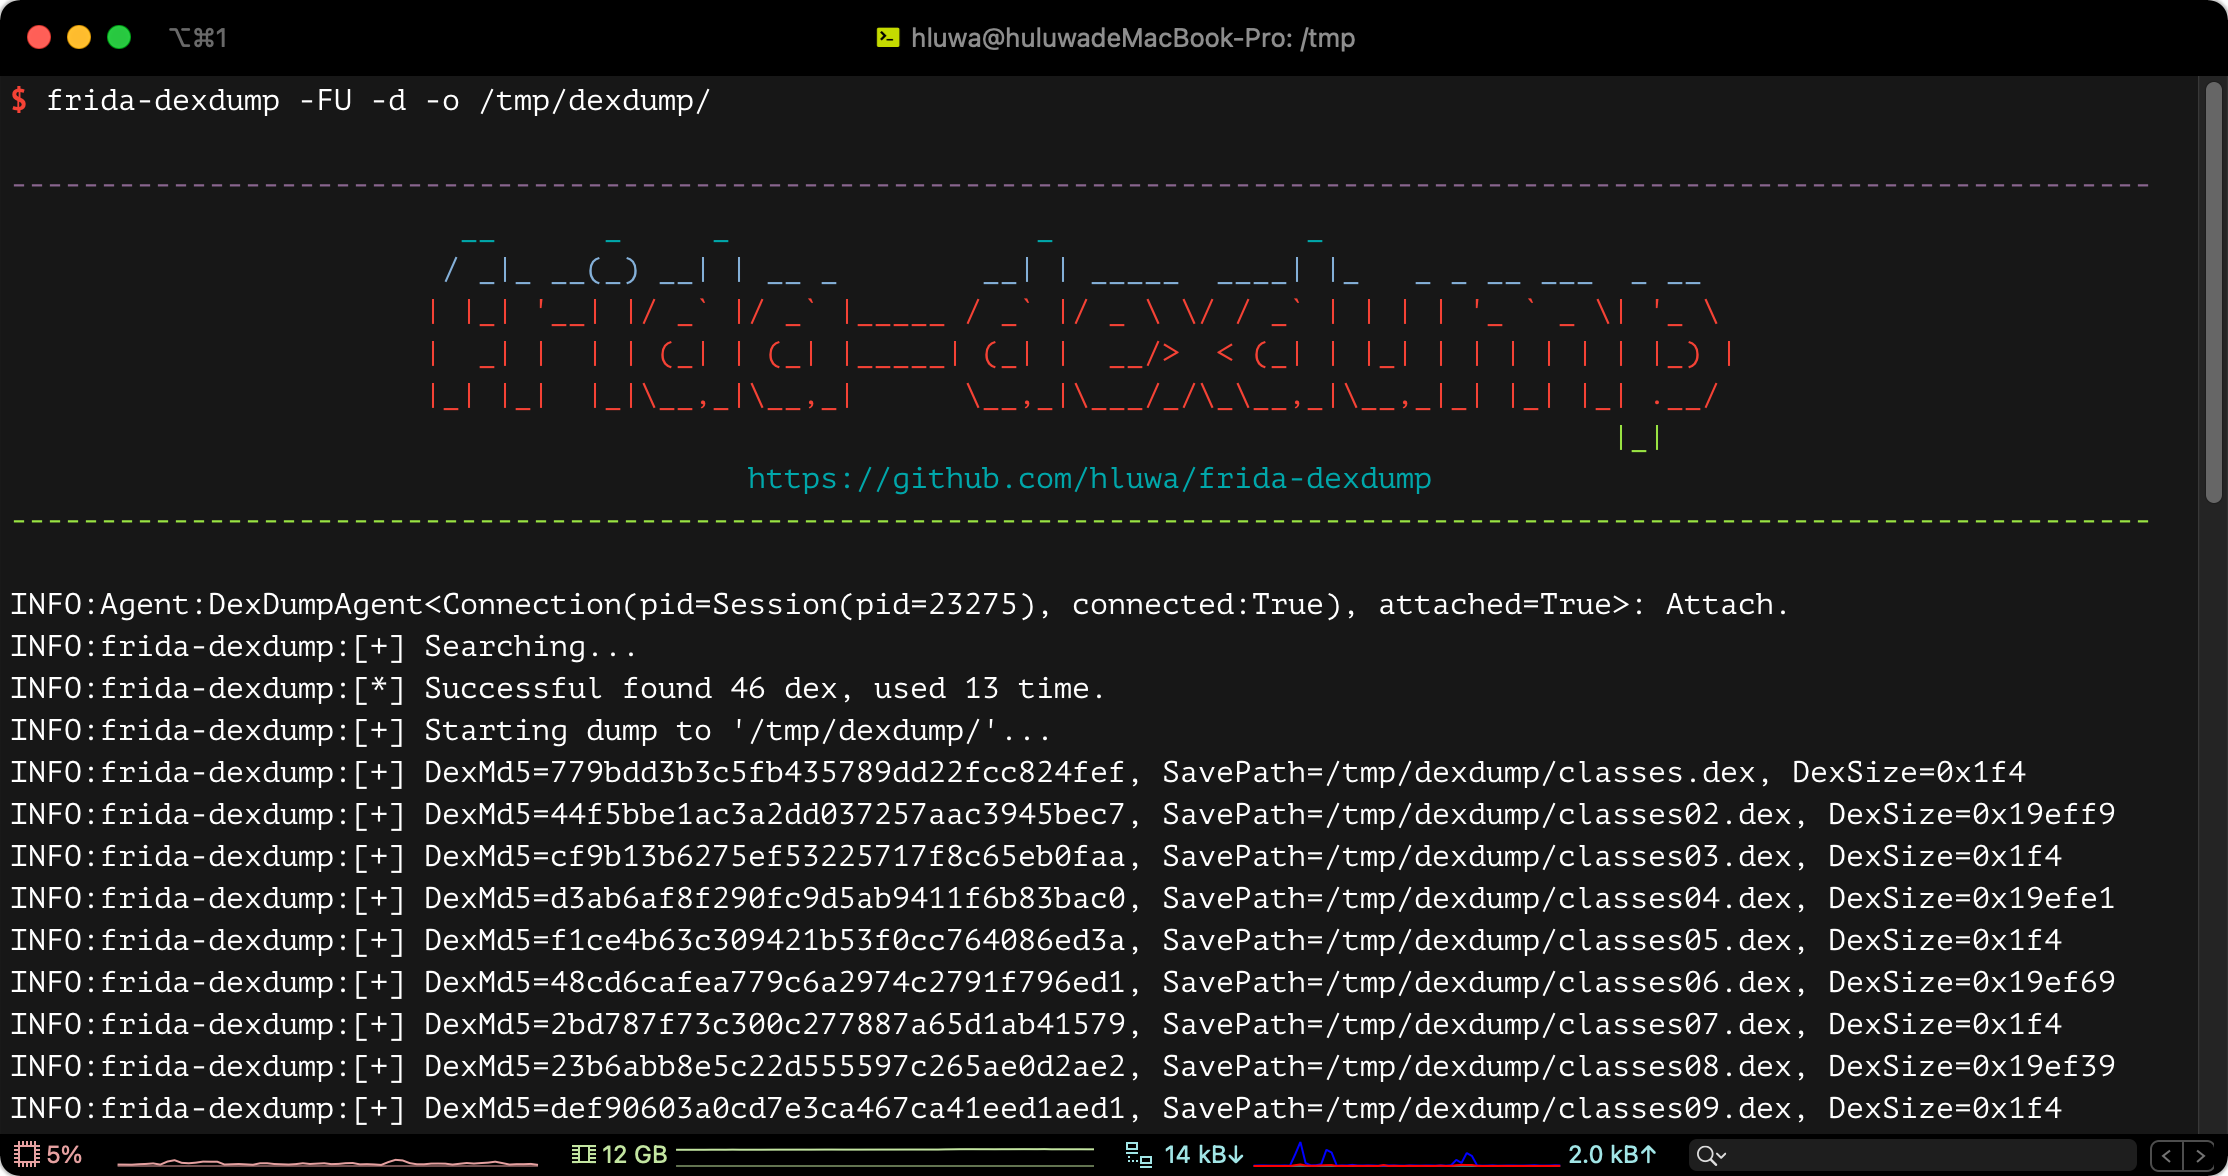 hluwa/frida-dexdump
Una herramienta de frida para volcar dex en memoria y apoyar a los ingenieros de seguridad en el análisis de malware.
 google/afl
american fuzzy lop - un fuzzer orientado a la seguridad
 trailofbits/manticore
Herramienta de ejecución simbólica
 google/enjarify
Traduce bytecode Dalvik (DEX/APK) a bytecode Java equivalente, permitiendo que las herramientas de análisis de Java procesen aplicaciones Android con…
 mandiant/flare-ida
Utilidades de IDA Pro del equipo FLARE
 cisco-talos/pyrebox
Sandbox de ingeniería inversa programable en Python, un framework de instrumentación e inspección de máquinas virtuales basado en QEMU
 viper-framework/viper
Marco de análisis y gestión de binarios
 ptswarm/reflutter
Framework de ingeniería inversa de Flutter
 das-labor/panopticon
Un desensamblador libre y multiplataforma.
 reverseclabs/needle
El framework de pruebas de seguridad para iOS
 blackberry/pe_tree
Módulo de Python para ver archivos Portable Executable (PE) en una vista de árbol usando pefile y PyQt5. También puede usarse con IDA Pro y Rekall…
 tomer8007/widevine-l3-decryptor
Una extensión de Chrome que demuestra cómo evadir el DRM Widevine L3.