#1
 sonyxperiadev/apkanalyser
Herramienta de análisis estático para APKs de Android que inspecciona el bytecode Dalvik, decodifica recursos XML y detecta problemas potenciales.…
 kiexitdispatcher/godefender
Anti Virtualización, Anti Depuración, AntiVM, Anti Máquina Virtual, Anti Debug, Anti Sandboxie, Anti Sandbox, paquete VM Detect. Solo Windows.
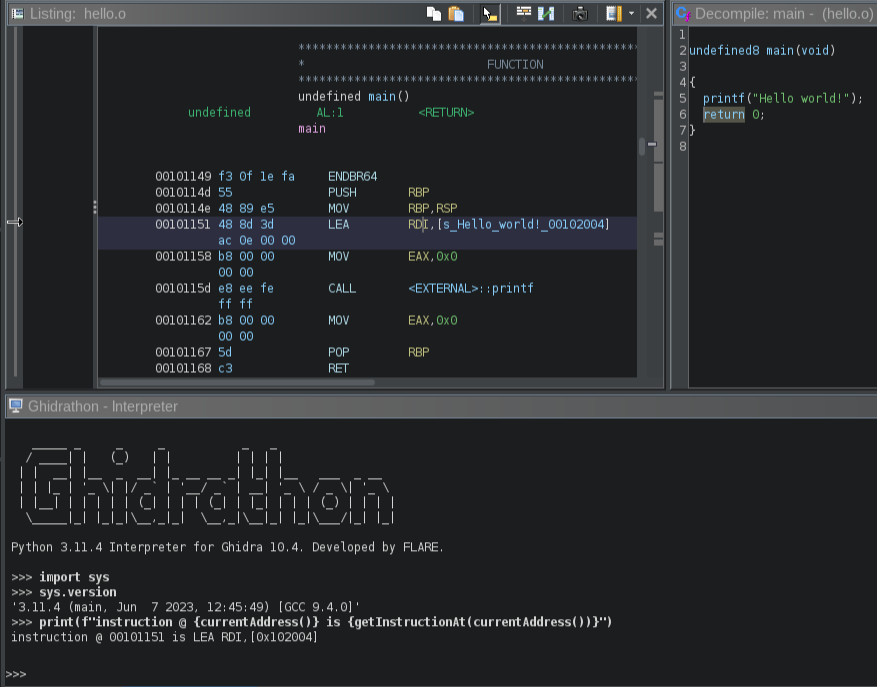 mandiant/ghidrathon
La extensión de código abierto del equipo FLARE para añadir scripting en Python 3 a Ghidra.
 kiexitdispatcher/goredops
🦫 | GoRedOps es un repositorio dedicado a recopilar y compartir técnicas avanzadas y malware ofensivo para Red Team, con un enfoque específico en el…
 taviso/avscript
Avast Shell interactivo de JavaScript
 idarlingteam/idarling
Plugin de Ingeniería Inversa Colaborativa para IDA Pro y Hex-Rays
 andreafioraldi/frida-fuzzer
Este fuzzer experimental está diseñado para ser utilizado para fuzzing en memoria de APIs.
 abhi-r3v0/adhrit
Suite de seguridad para Android para reconocimiento en profundidad y análisis estático de bytecode basado en benchmarks de Ghera.
 anerruption/logic.net
Un ofuscador .NET gratuito y de código abierto que utiliza dnlib.
 fuzzinglabs/octopus
Herramienta de análisis de seguridad para módulos WebAssembly (wasm) y Contratos Inteligentes de Blockchain (BTC/ETH/NEO/EOS)
 googleprojectzero/brokentype
Conjunto de herramientas de fuzzing para fuentes TrueType y OpenType
 revng/revng-c
Biblioteca central de elevación de binarios que traduce código ejecutable a LLVM IR y reconstruye código fuente similar a C para flujos de trabajo de…
 didi/kemon
Un marco de trabajo de código abierto basado en callbacks pre y post para la monitorización del kernel de macOS.
 yeggor/uefi_retool
Una herramienta para la ingeniería inversa de firmware UEFI
 20urc3/sekiryu
Kit completo para Ghidra headless.