
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit

 gmh5225/obs-graphics-hook32-hook
Demuestra cómo enganchar el puntero D3D9 Present de OBS graphics-hook32.dll para lograr un renderizado a prueba de transmisión que evade la detección…
 kaleth4/cve-2026-55200
Análisis técnico y prueba de concepto para CVE-2026-55200, un desbordamiento de búfer crítico basado en montón en libssh2 que permite la ejecución…
 idanshechter/cve-2017-13208-scanner
Script de Python que utiliza r2pipe para detectar CVE-2017-13208 en libnetutils.so de Android, verificando la falta de validación de dhcp_size…
 flamelu/cve-2020-17035-patch-analysis
Análisis del parche para CVE-2020-17035, detallando la vulnerabilidad y el mecanismo de explotación en el componente binario afectado.
 jianrongxiao-linksys/dnsmasq-cve-2026
Herramienta automatizada de verificación de defectos para 6 CVEs de dnsmasq (CVE-2026-2291, 4890, 4891, 4892, 4893, 5172)
 rishvic/xpdf-docker
Imágenes Docker de Xpdf 4.04, vulnerables a CVE-2022-30524
 yan5ui/env-cve-2020-8036
Artefactos del entorno docker de CVE-2020-8036
 nanopathi/external_libavc_aosp10_r33_cve-2021-0325
Kit de análisis de vulnerabilidades y explotación basado en C, dirigido al desbordamiento de montón (heap overflow) de libavc de AOSP…
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — Vulnerabilidad de asignación de heap en el analizador de secuencias HEIF de libheif
 claesmnyberg/sdc
Generador de Binarios Autodesencriptantes
 jihwan77/linux-kernel-copy-fail-cve-2026-31431-
Análisis y mitigación de la vulnerabilidad Copy Fail del kernel de Linux (CVE-2026-31431) que explota la mutación de la caché de páginas…
 d7ead/cve-2026-38764
Un problema en Unistal Systems Pvt. Ltd. Protegent 360 v2.0.0.4 permite a un atacante local escalar privilegios a través del controlador de kernel…
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318: caída sin autenticación por Content-Encoding: deflate. Análisis de causa raíz (free no válido de un puntero…
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
Advertencia técnica que detalla tres vulnerabilidades de escalada de privilegios locales (CVE-2026-12166/7/8) en el controlador de kernel GFAC de…
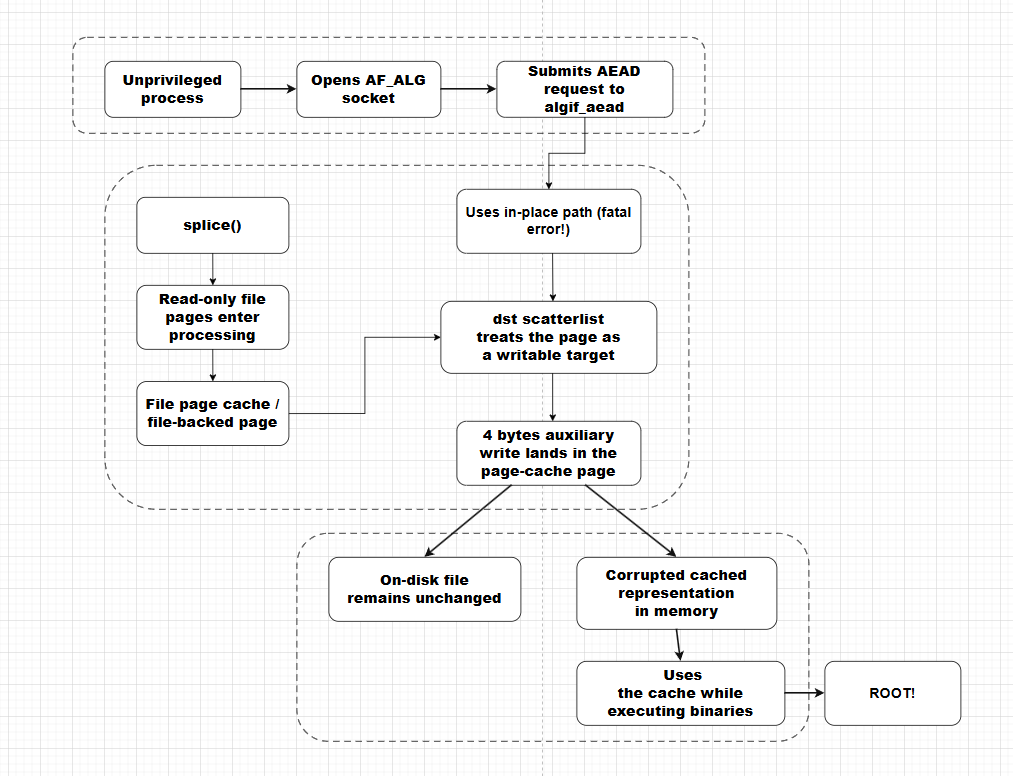 chernstepanov/copyfail-for-dummies
Notas de investigación y prueba de concepto para CVE-2026-31431 del kernel de Linux, que documenta el error de corrupción de la caché de páginas en…
 halcy0nic/cve-2023-38434
Prueba de concepto para CVE-2023-38434
 personnumber3377/dns_client_fuzzing
Fuzzing la biblioteca cliente DNS de Microsoft Windows. Inspirado por CVE-2026-41096.
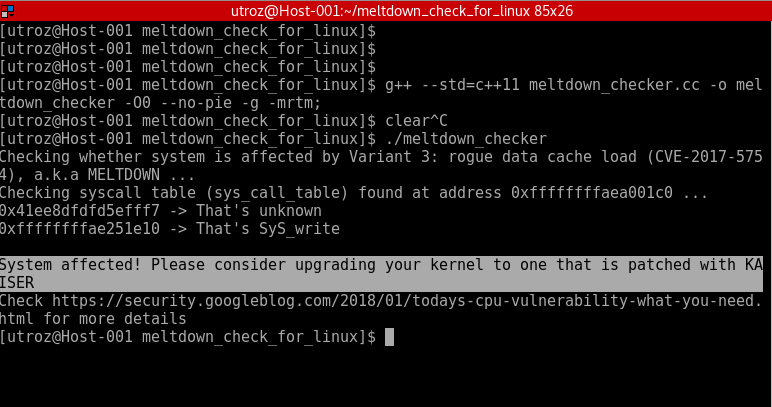 speecyy/am-i-affected-by-meltdown
Prueba de concepto / Exploit / comprueba si el sistema está afectado por la Variante 3: carga maliciosa de caché de datos (CVE-2017-5754), también…








