
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CopyFail-for-dummies — Notas de investigación y prueba de concepto para CVE-2026-31431 del kernel de Linux, que documenta el error de corrupción de la caché de páginas en splice() de AF_ALG con artefactos de código fuente y un diagrama. | Kitploit
Herramientas/GitHubGitHub/chernstepanov/copyfail-for-dummies
Análisis de VulnerabilidadesExplotaciónAnálisis de BinariosPapers e InvestigaciónAprendizaje y Educación
GitHubchernstepanov/copyfail-for-dummies

CopyFail-for-dummies

Notas de investigación y prueba de concepto para CVE-2026-31431 del kernel de Linux, que documenta el error de corrupción de la caché de páginas en splice() de AF_ALG con artefactos de código fuente y un diagrama.

Ver Repositorio
129hace 6 mesesAún no revisado
Compartir

Copy Fail / CVE-2026-31431 — Notas de investigación

Resumen

Este repositorio contiene un diagrama técnico depurado y notas de apoyo sobre la vulnerabilidad del kernel de Linux conocida comúnmente como Copy Fail y registrada como CVE-2026-31431.

El propósito de este material es:

  • explicar el mecanismo del fallo a nivel de sistemas;
  • documentar la relación entre AF_ALG, algif_aead, splice(), las páginas respaldadas por archivos y la corrupción de la caché de páginas;
  • proporcionar un diagrama listo para publicación en informes, estudios de caso y sesiones informativas defensivas.

Este repositorio no es una guía de explotación.

En términos prácticos, el repositorio amplía y documenta la prueba de concepto pública minimizada original de copy.fail en una forma no minimizada más inspeccionable, incluyendo una variante orientada a binarios C++. Los materiales incluidos están destinados solo a sistemas de 64 bits.


Cómo funciona

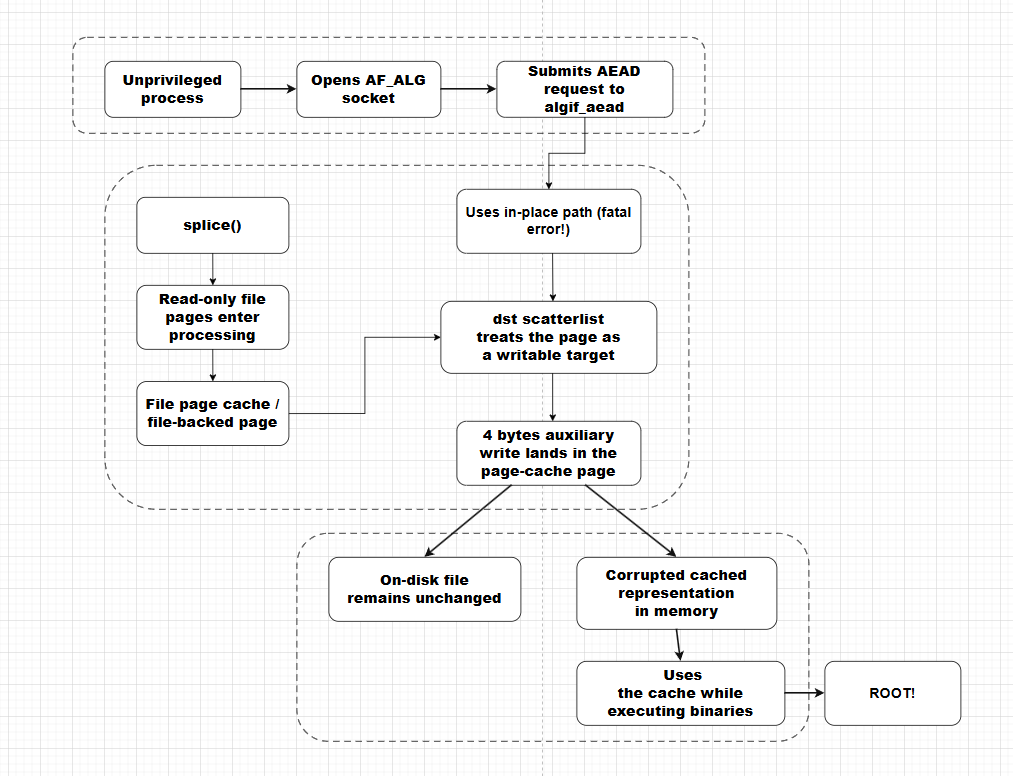
A alto nivel, el problema está vinculado al manejo defectuoso in-place en la ruta de algif_aead.

La cadena conceptual importante es:

  1. un proceso local sin privilegios interactúa con la API criptográfica del kernel a través de AF_ALG;
  2. se envía una solicitud AEAD a algif_aead;
  3. las páginas respaldadas por archivos pueden entrar en la cadena de procesamiento a través de una ruta de copia cero que involucra splice();
  4. se selecciona una ruta in-place defectuosa donde una página puede tratarse como destino de escritura;
  5. una pequeña escritura auxiliar aterriza en la página respaldada por la caché de páginas;
  6. el archivo en disco permanece sin cambios, pero la representación en memoria almacenada en caché se corrompe;
  7. la ejecución posterior puede consumir la representación en caché corrupta en lugar del contenido limpio en disco.

El punto analítico central es la divergencia entre:

  • el archivo en disco sin cambios, y
  • la representación en caché modificada en memoria.

Diagrama de Copy Fail


Qué contiene este repositorio

  • copyfail.cpp — artefacto fuente de investigación en C++
  • copyfail.py — artefacto fuente de investigación en Python
  • copyfail — artefacto binario compilado en C++

Compilación del binario

El repositorio también incluye un artefacto binario C++ compilado a partir del archivo fuente C++. Ejemplo de comando de compilación:

g++ -Os -s copyfail.cpp -lz -o copyfail

Aviso legal

Este repositorio se proporciona únicamente para investigación defensiva, documentación y análisis educativo.

No lo utilice para atacar sistemas reales, modificar ejecutables privilegiados u obtener acceso no autorizado.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




