Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-55200 — Análisis técnico y prueba de concepto para CVE-2026-55200, un desbordamiento de búfer crítico basado en montón en libssh2 que permite la ejecución remota de código (RCE) previa a la autenticación. Incluye guía de mitigación y evaluación del impacto en la cadena de suministro. | Kitploit
Herramientas/GitHubGitHub/kaleth4/cve-2026-55200
Análisis de VulnerabilidadesExplotaciónAnálisis de BinariosSeguridad de Cadena de SuministroPapers e InvestigaciónAprendizaje y Educación
GitHubkaleth4/cve-2026-55200

CVE-2026-55200

Análisis técnico y prueba de concepto para CVE-2026-55200, un desbordamiento de búfer crítico basado en montón en libssh2 que permite la ejecución remota de código (RCE) previa a la autenticación. Incluye guía de mitigación y evaluación del impacto en la cadena de suministro.

Ver Repositorio
33hace 4 mesesAún no revisado
Compartir

Reporte de Seguridad: CVE-2026-55200

📝 Descripción General

El CVE-2026-55200 es una vulnerabilidad crítica de desbordamiento de memoria basada en el heap (corrupción de memoria dinámica) que afecta a la biblioteca libssh2 en versiones hasta la 1.11.1.

Permite a un servidor SSH malicioso comprometer los clientes vulnerables que se conecten a él.


⚡ Detalles Técnicos

  • Tipo de vulnerabilidad: Desbordamiento de memoria (Heap-based Buffer Overflow).
  • Impacto principal: Ejecución remota de código (RCE) y Denegación de servicio (DoS).
  • Fase del ataque: Ocurre antes de la autenticación criptográfica.
  • Vector de ataque: Un servidor SSH malicioso o interceptado envía un paquete con una longitud excesiva, desbordando el búfer asignado en el cliente.

🏗️ Impacto en la Cadena de Suministro

Esta vulnerabilidad tiene un alcance masivo debido a que libssh2 es utilizada por múltiples herramientas y lenguajes populares:

  • curl (cuando se compila con soporte SSH vía libssh2).
  • Git (utilizado en entornos de desarrollo y pipelines de CI/CD).
  • PHP (mediante extensiones que consumen esta librería).

⚠️ Nota crítica: Muchas de estas herramientas integran la librería de forma estática, lo que significa que actualizar el sistema operativo no siempre soluciona el problema en la aplicación.


🛠️ Mitigación y Soluciones

1. Actualización de Software

  • Instalar la versión corregida de libssh2 que incluya el parche del commit 7acf3df (o 97acf3dfda80c91c3a8c9f2372546301d4a1a7a8).
  • Actualizar y recompilar binarios estáticos, contenedores Docker y herramientas de terceros que empaqueten la librería internamente.

2. Medidas de Red y Monitoreo

  • Restricción de tráfico: Bloquear o limitar las conexiones SSH salientes hacia servidores externos desconocidos o no confiables.
  • Auditoría: Monitorear caídas inesperadas (crashes) de procesos de automatización o clientes Git/curl, lo cual podría indicar un intento de explotación (DoS).

Prueba de concepto
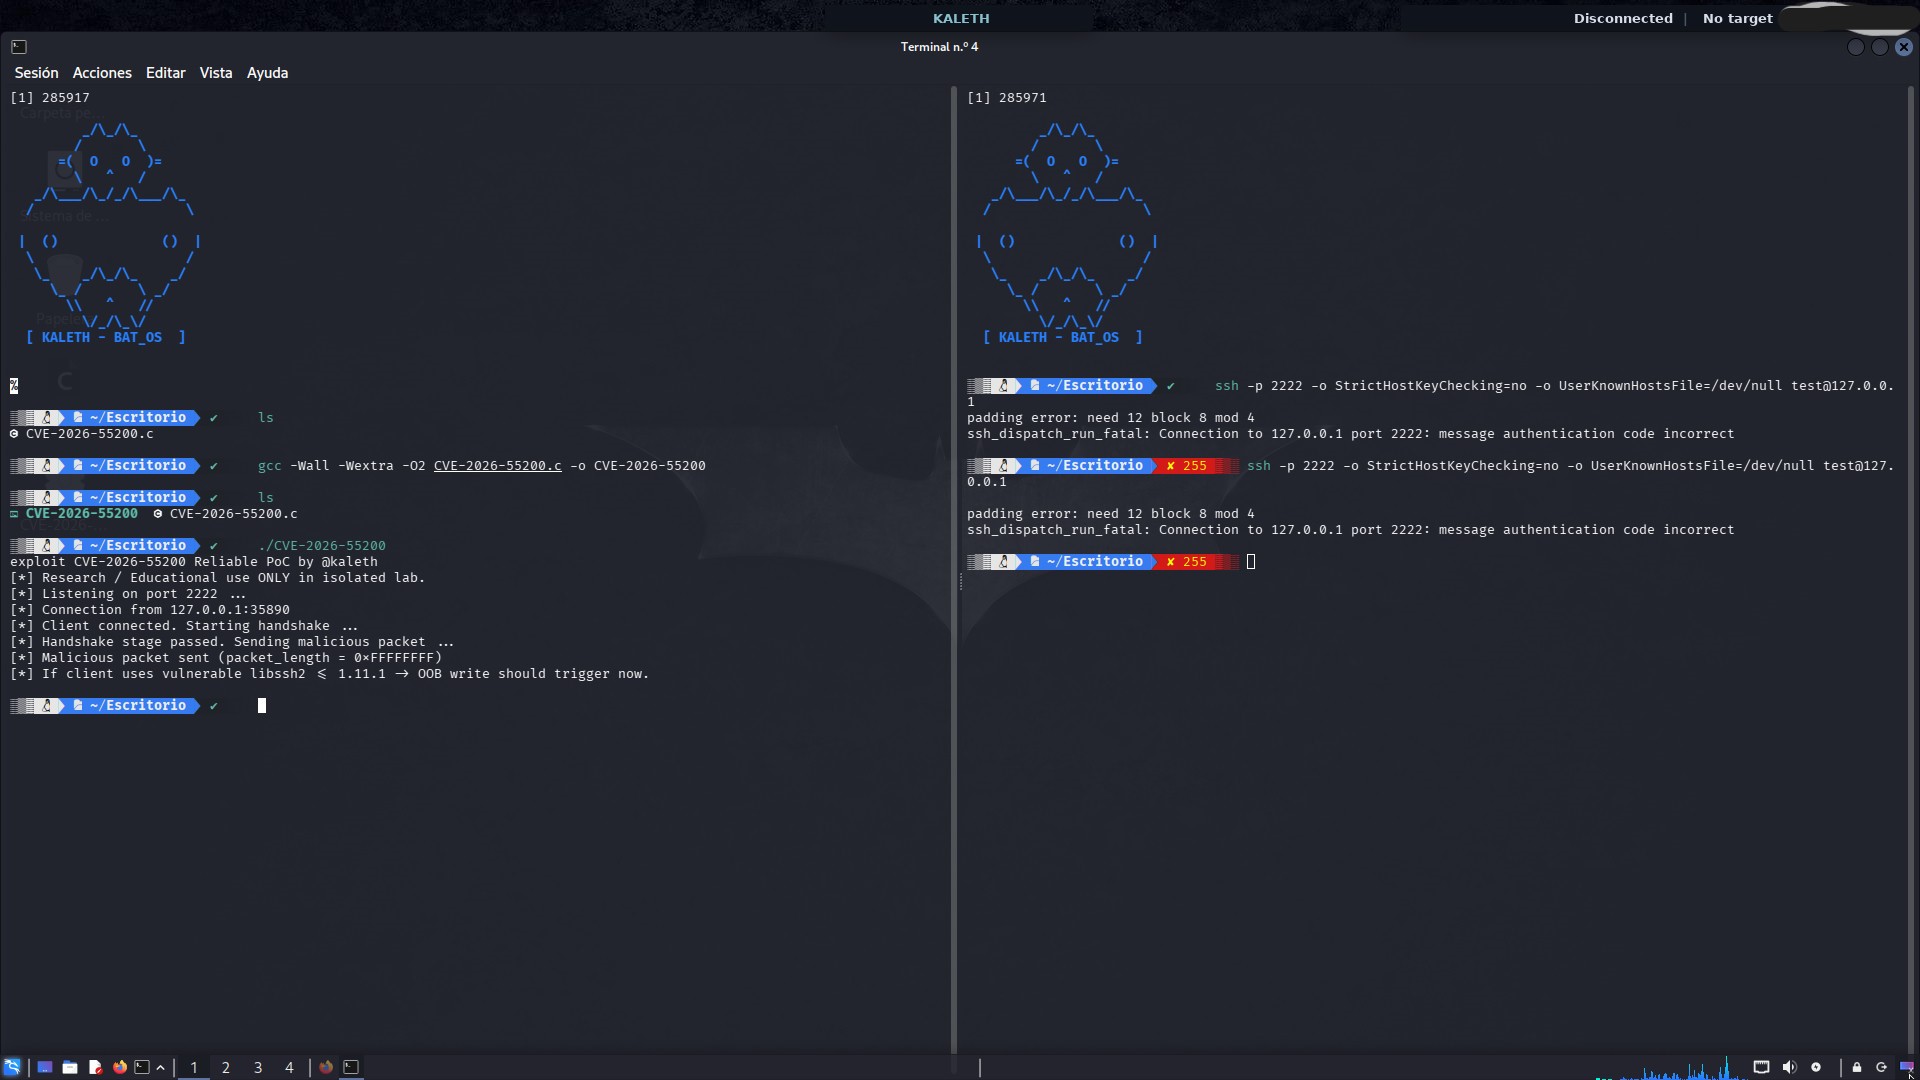
prueba

🔗 Fuentes Oficiales

  • NVD NIST - CVE-2026-55200
  • Red Hat Customer Portal - CVE-2026-55200
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →









