
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis de Binarios — Página 7 | Kitploit
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit
Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 1 día
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 6h 17m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 1 mes
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 1 día
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 13h 35m
angr preview#6

angr

GitHubangr/angr
9.0khace 20h 25m
capa preview#7

capa

GitHubmandiant/capa
6.1khace 7 días
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 1 día
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 2 días
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 20 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1643 resultados
KernelPatch preview

KernelPatch

GitHubbmax121/kernelpatch

Parcheo y enganche del kernel de Linux con solo una imagen de kernel de Linux despojada.
android-securityembedded-systems-securityexploitation+7
1.6khace 2 días
APKLab preview

APKLab

GitHubapklab/apklab

Entorno de trabajo de ingeniería inversa para Android en VS Code

android-securitydynamic-analysis-sandboxingreverse-engineering+4
3.9khace 3 meses
cheatengine-mcp-bridge preview

cheatengine-mcp-bridge

GitHubmiscusi-peek/cheatengine-mcp-bridge

Conecta tus agentes de IA favoritos directamente a Cheat Engine mediante MCP. Automatiza la ingeniería inversa, el escaneo de punteros y el análisis…
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
1.2khace 2 meses
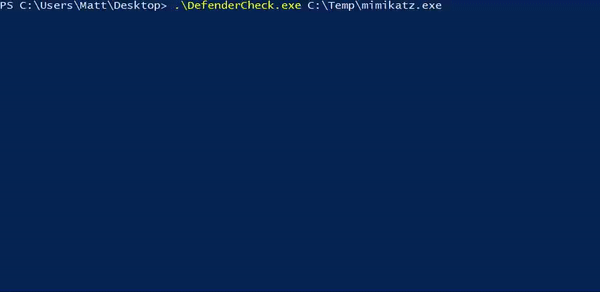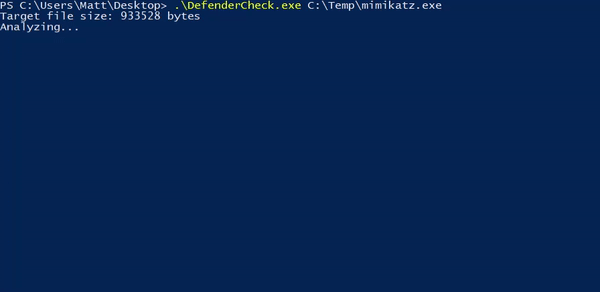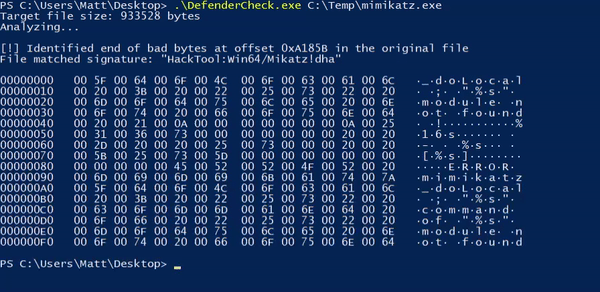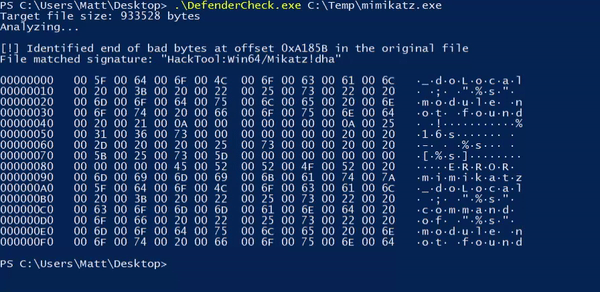
DefenderCheck preview

DefenderCheck

GitHubmatterpreter/defendercheck

Identifica los bytes que Microsoft Defender marca.
defensive-toolsmalware-analysisbinary-analysis
2.6khace 3 años
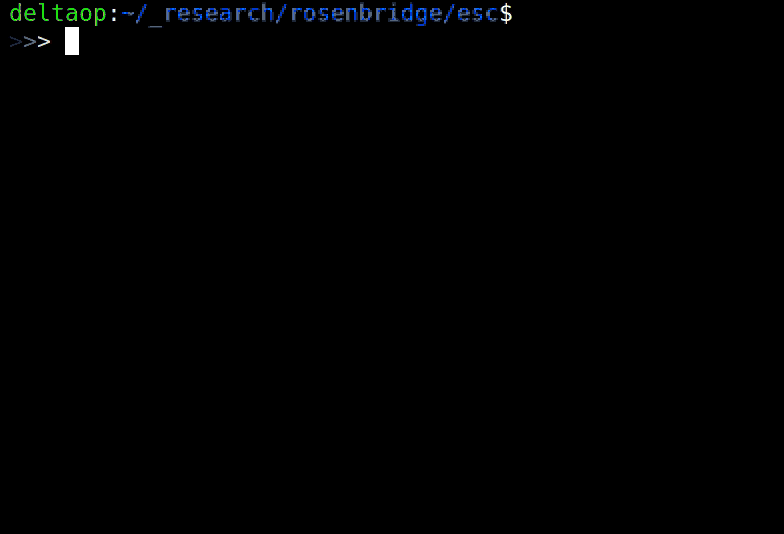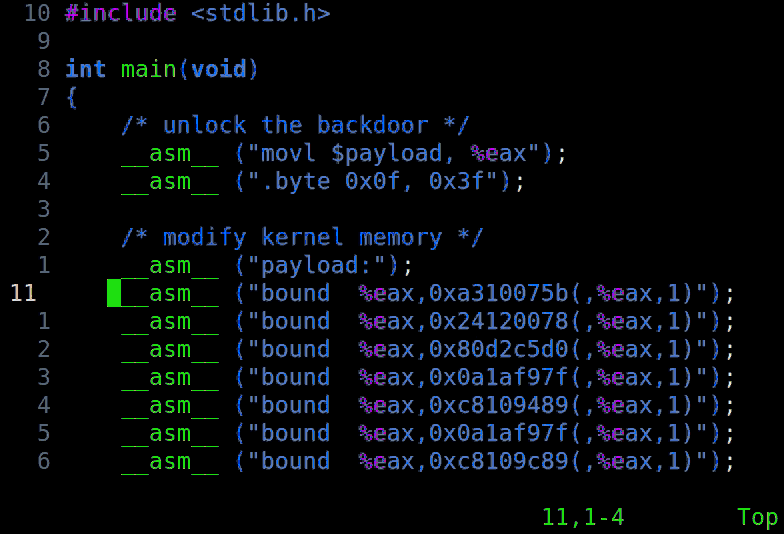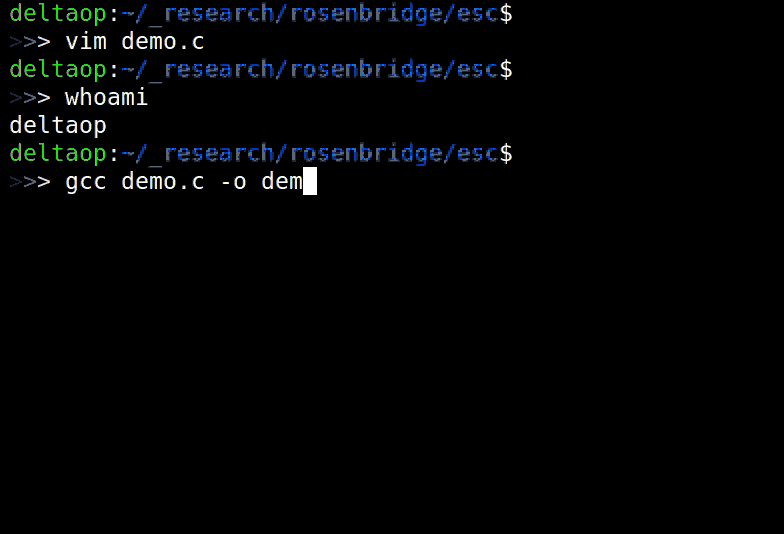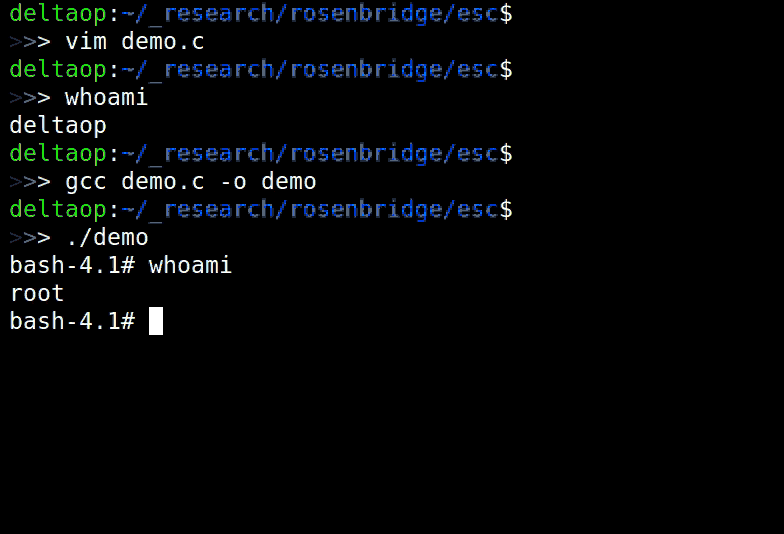
rosenbridge preview

rosenbridge

GitHubxoreaxeaxeax/rosenbridge

Puertas traseras de hardware en CPU x86
privilege-escalationvulnerability-analysisexploitation+8
2.6khace 8 años
rehex preview

rehex

GitHubsolemnwarning/rehex

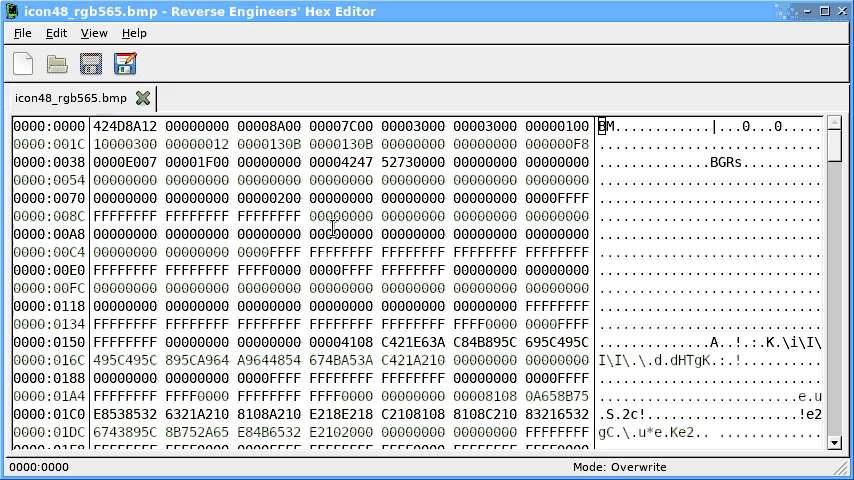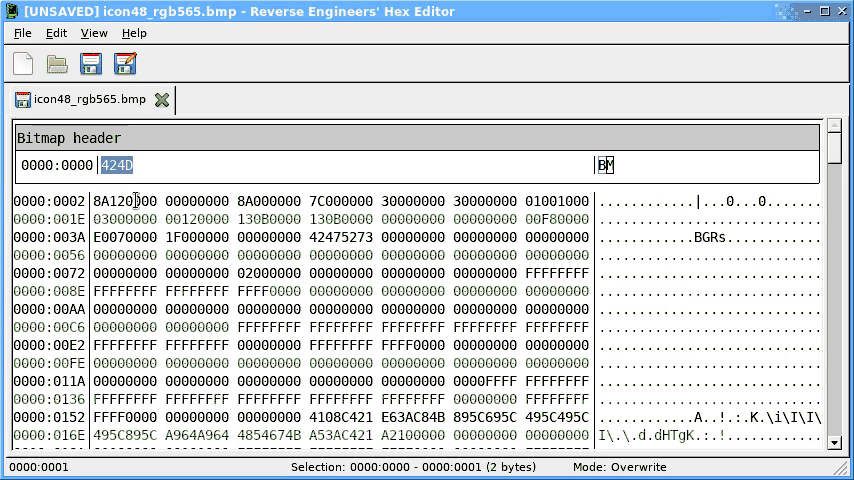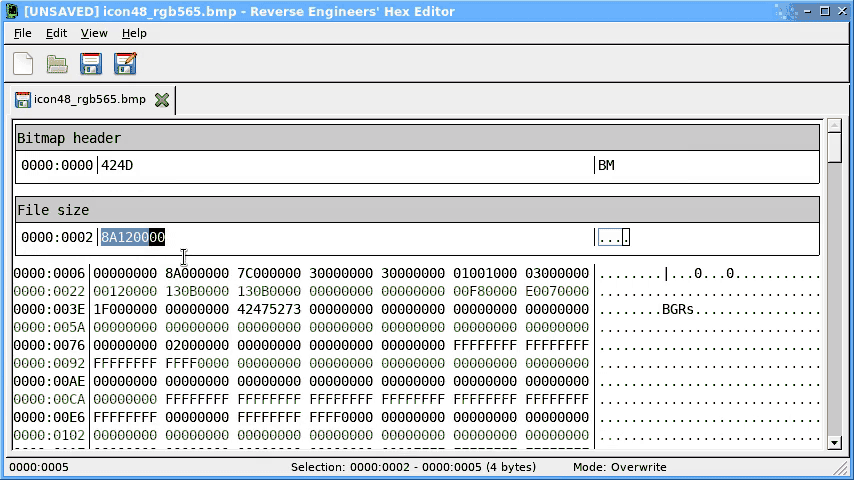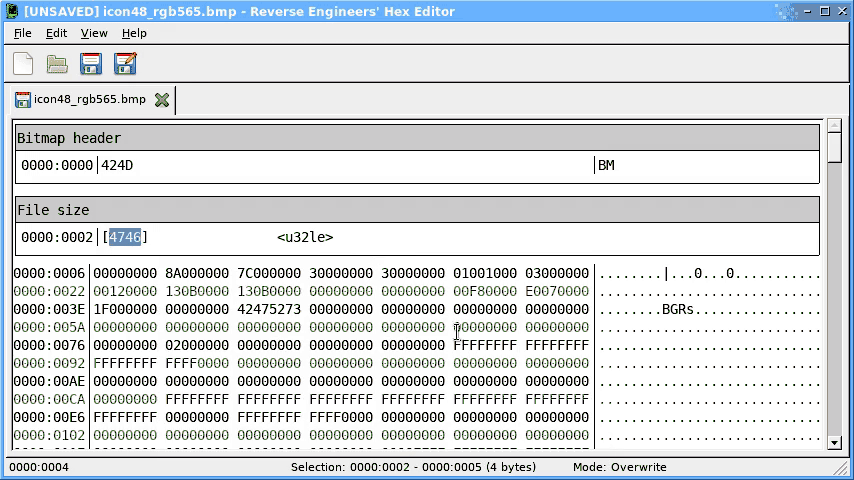
Editor hexadecimal para ingenieros inversos
reverse-engineeringdebuggersbinary-analysis
2.5khace 25 días
class-dump preview

class-dump

GitHubnygard/class-dump

Generar cabeceras Objective-C a partir de archivos Mach-O.
static-analysisios-securityreverse-engineering+1
3.6khace 7 años
WinObjEx64 preview

WinObjEx64

GitHubhfiref0x/winobjex64

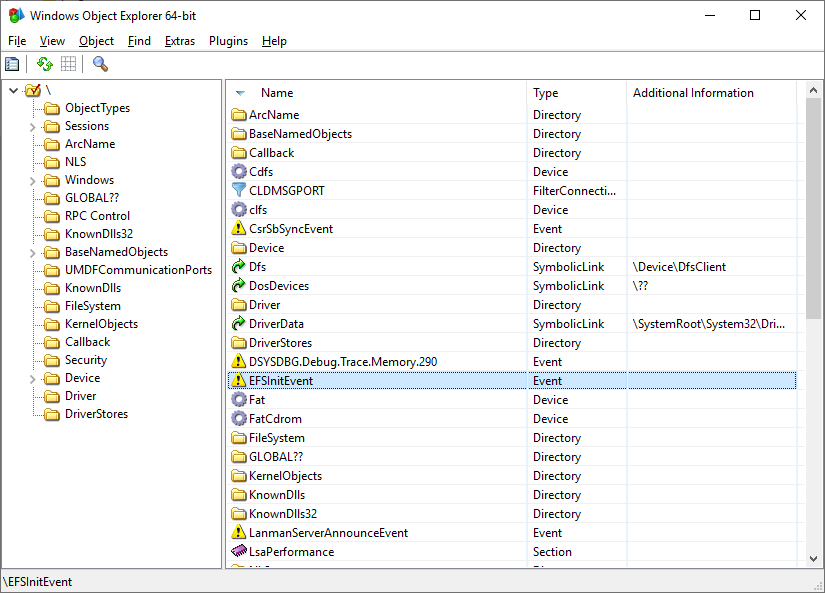
Windows Object Explorer 64-bit

reverse-engineeringdebuggersforensics+1
2.0khace 22 días
jshookmcp preview

jshookmcp

GitHubvmoranv/jshookmcp

A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
dynamic-analysis-sandboxingmemory-forensicsweb-proxies-interception+9
2.1khace 3 días
firmware-analysis-toolkit preview

firmware-analysis-toolkit

GitHubattify/firmware-analysis-toolkit

Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
embedded-systems-securityiot-securityvulnerability-analysis+4
1.6khace 9 días
EDRs preview

EDRs

GitHubmr-un1k0d3r/edrs

Herramienta de red team para evasión de EDR: resuelve dinámicamente los IDs de syscalls, parchea stubs de ntdll, desengancha hooks de IAT y lista las…

ids-ips-evasionreverse-engineeringpost-exploitation+3
2.2khace 6 meses
TitanHide preview

TitanHide

GitHubmrexodia/titanhide

Controlador de kernel de Windows que engancha funciones Nt* de la SSDT para ocultar depuradores y procesos de las comprobaciones anti-depuración, con…

defensive-toolspersistence-mechanismsreverse-engineering+4
2.9khace 3 meses
Jackalope preview

Jackalope

GitHubgoogleprojectzero/jackalope

Fuzzer binario guiado por cobertura para Windows, macOS, Linux y Android
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+6
1.4khace 2 meses
malware-samples preview

malware-samples

GitHubfabrimagic72/malware-samples

Una colección de muestras de malware capturadas por varios honeypots que administro

reverse-engineeringforensicsmalware-analysis+4
1.8khace 6 años
FACT_core preview

FACT_core

GitHubfkie-cad/fact_core

Herramienta de Análisis y Comparación de Firmware

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+9
1.5khace 1 día
keystone preview

keystone

GitHubkeystone-engine/keystone

Framework de ensamblador multiarquitectura que convierte código fuente en ensamblador en código máquina para Arm, x86, MIPS, PowerPC, RISC-V y más,…

general-purpose-utilitiespayload-generationreverse-engineering+4
2.7khace 3 meses
pbtk preview

pbtk

GitHubmarin-m/pbtk

Un conjunto de herramientas para ingeniería inversa y fuzzing de apps basadas en Protobuf

android-securitydynamic-analysis-sandboxingpayload-generation+5
1.7khace 2 días
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

Hipervisor mínimo Intel VT-x para Windows y UEFI que virtualiza un host en vivo para introspección, con soporte para hyperjacking dinámico,…


reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0khace 2 años
Anterior1…678…92Siguiente








