
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit
 dman95/sasm
SASM - IDE multiplataforma simple para los lenguajes ensamblador NASM, MASM, GAS y FASM
 dryxio/auto-re-agent
Reconstruye y valida código C/C++ a partir de programas compilados con IA.
 mandiant/speakeasy
Framework de emulación de malware para Windows que ejecuta binarios, controladores y shellcode en un runtime modelado, emulando APIs, comportamiento…
 vaibhavpandeyvpz/apkstudio
Código abierto, IDE multiplataforma basado en Qt6 para ingeniería inversa de paquetes de aplicaciones Android. Cuenta con un diseño amigable tipo IDE…
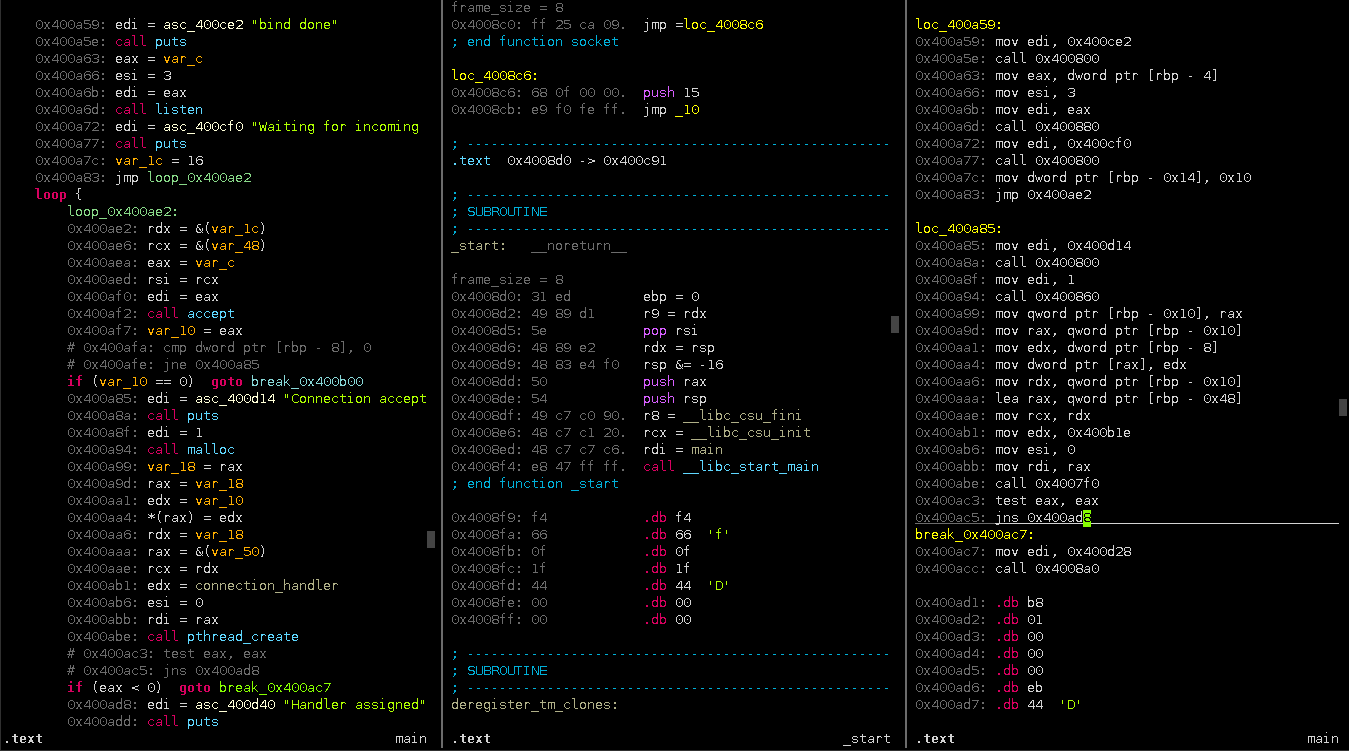 plasma-disassembler/plasma
Plasma es un desensamblador interactivo para x86/ARM/MIPS. Puede generar pseudocódigo indentado con sintaxis coloreada.
 epasveer/seer
Seer - una interfaz gráfica para gdb
 hasherezade/pe-sieve
Escanea un proceso dado. Reconoce y vuelca una variedad de implantes potencialmente maliciosos (PEs reemplazados/inyectados, shellcodes, hooks,…
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
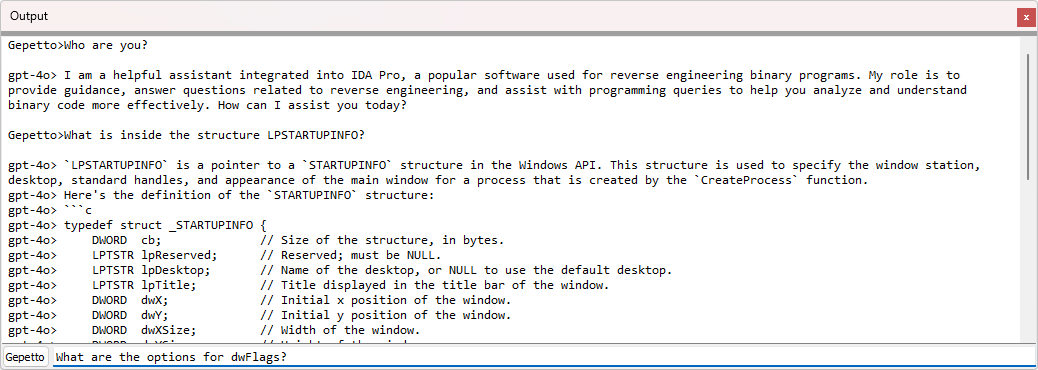 justicerage/gepetto
Plugin de IDA que consulta modelos de lenguaje para acelerar la ingeniería inversa
 corkami/collisions
Colisiones de hash y explotaciones
 iddoeldor/frida-snippets
Ejemplos artesanales de Frida
 onekey-sec/unblob
Extraer archivos de cualquier tipo de formato de contenedor
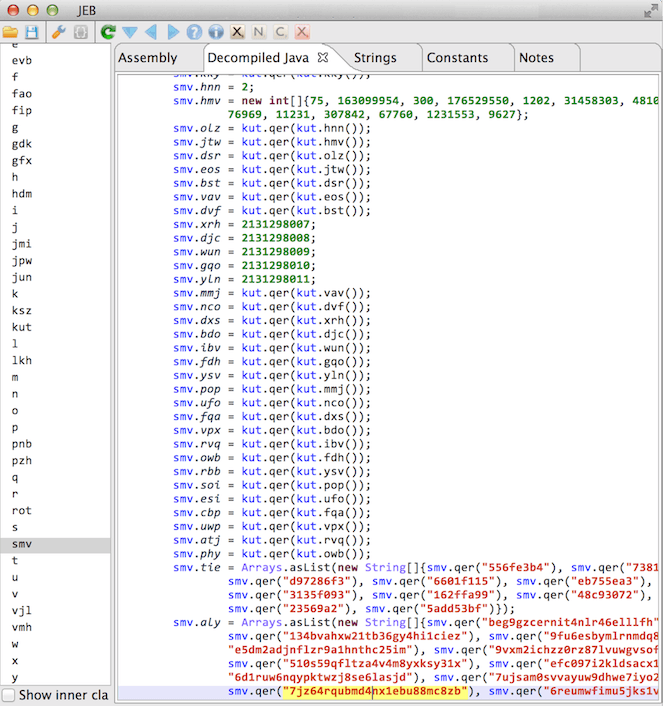 calebfenton/simplify
Máquina virtual de Android y desofuscador
 amlweems/xzbot
notas, honeypot y demo de exploit para el backdoor de xz (CVE-2024-3094)
 glmcdona/process-dump
Herramienta de Windows para volcar archivos PE de malware desde la memoria al disco para su análisis.
 kjcracks/clutch
Utilidad solo para jailbreak de iOS que descifra los ejecutables de las aplicaciones instaladas y los vuelca como archivos .ipa o binarios sin…
 storyyeller/krakatau
descompilador, ensamblador y desensamblador de Java
 google/bindiff
Encuentra rápidamente diferencias y similitudes en código desensamblado.








