
 #1
Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.
Recomendado por Kitploit

 ergrelet/themida-unmutate
Deofuscador estático para la ofuscación basada en mutaciones de Themida, WinLicense y Code Virtualizer 3.x.
 trailofbits/rpcinvestigator
Herramienta de descubrimiento y análisis de interfaces RPC de Windows con enumeración visual de puntos finales, análisis de PE, resolución de…
 florianmattana/sass-king
Ingeniería inversa del diccionario de instrucciones NVIDIA SASS, auditorías de kernels y reconocimiento de patrones en todas las arquitecturas de GPU.
 gpoulios/ropinjector
Parchear shellcodes codificados con ROP en PEs
 risksense-ops/cve-2016-6366
Repositorio público para mejoras del exploit EXTRABACON
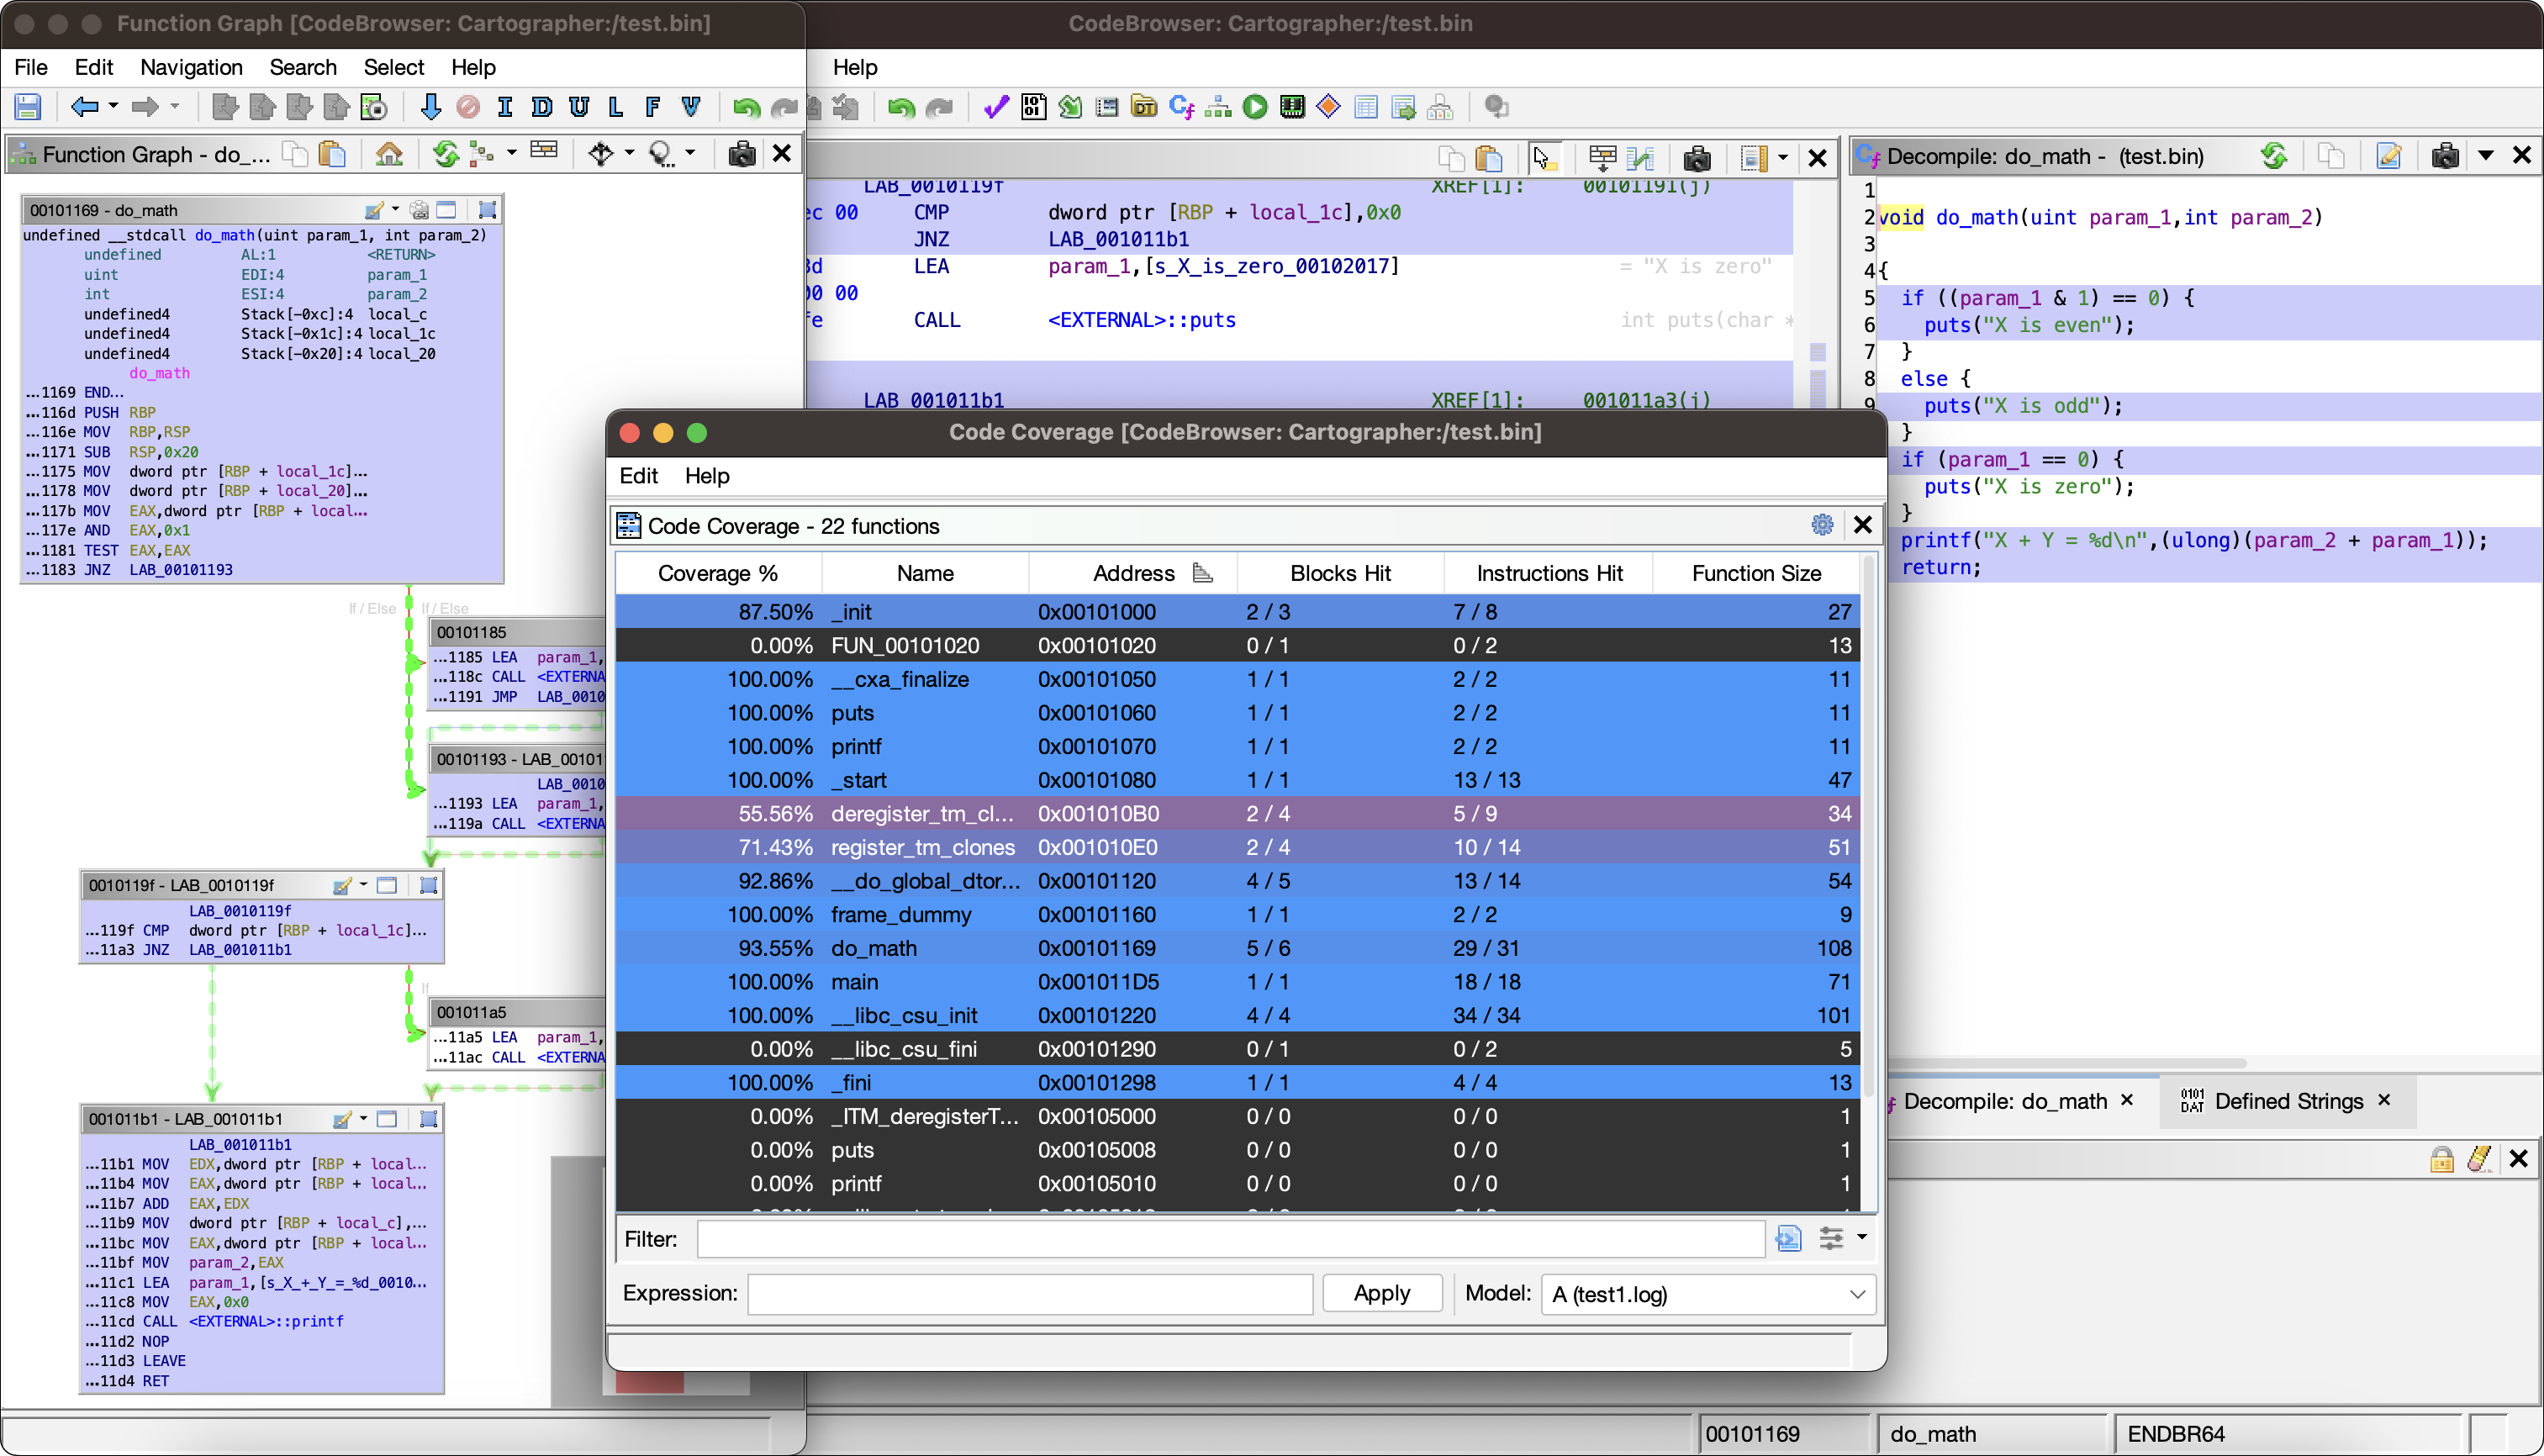 nccgroup/cartographer
Plugin de exploración de cobertura de código para Ghidra
 drago-96/cve-2022-0778
Exploit de prueba de concepto para CVE-2022-0778, que demuestra un bucle infinito en BN_mod_sqrt de OpenSSL mediante un certificado X.509 manipulado…
 zznop/drow
Inyecta código en ejecutables ELF después de la compilación.
 denuvosoftwaresolutions/gamba
Simplificación de Expresiones Booleanas-Aritméticas Mixtas Generales: GAMBA
 nccgroup/tpmgenie
TPM Genie es un interpositivo de bus I2C para Módulos de Plataforma Confiable discretos.
 netspooky/scare
Un REPL y emulador de ensamblador multiarquitectura para tu línea de comandos.
 yuatemycat/superghidra
Python toolkit accelerating Ghidra with a cached daemon, ARM64 P-code lifting, Z3 equivalence proofs, GPU-accelerated scanning, binary diffing, and…
 delvinru/apk-info
APK full-featured parser
 ropfuscator/ropfuscator
ROPfuscator es un marco de ofuscación de código de grano fino para programas C/C++ que utiliza ROP (programación orientada a retorno).
 felixber/findfunc
Plugin de IDA Pro para filtrar funciones por patrones de ensamblador, secuencias de bytes, referencias a cadenas/nombres y restricciones de tamaño,…
 hdm/juniper-cve-2015-7755
Notas, binarios e información relacionada del análisis de las incidencias CVE-2015-7755 y CVE-2015-7756 en Juniper ScreenOS
 jakev/pyxamstore
Utilidad de Python para analizar archivos blob de Xamarin AssemblyStore
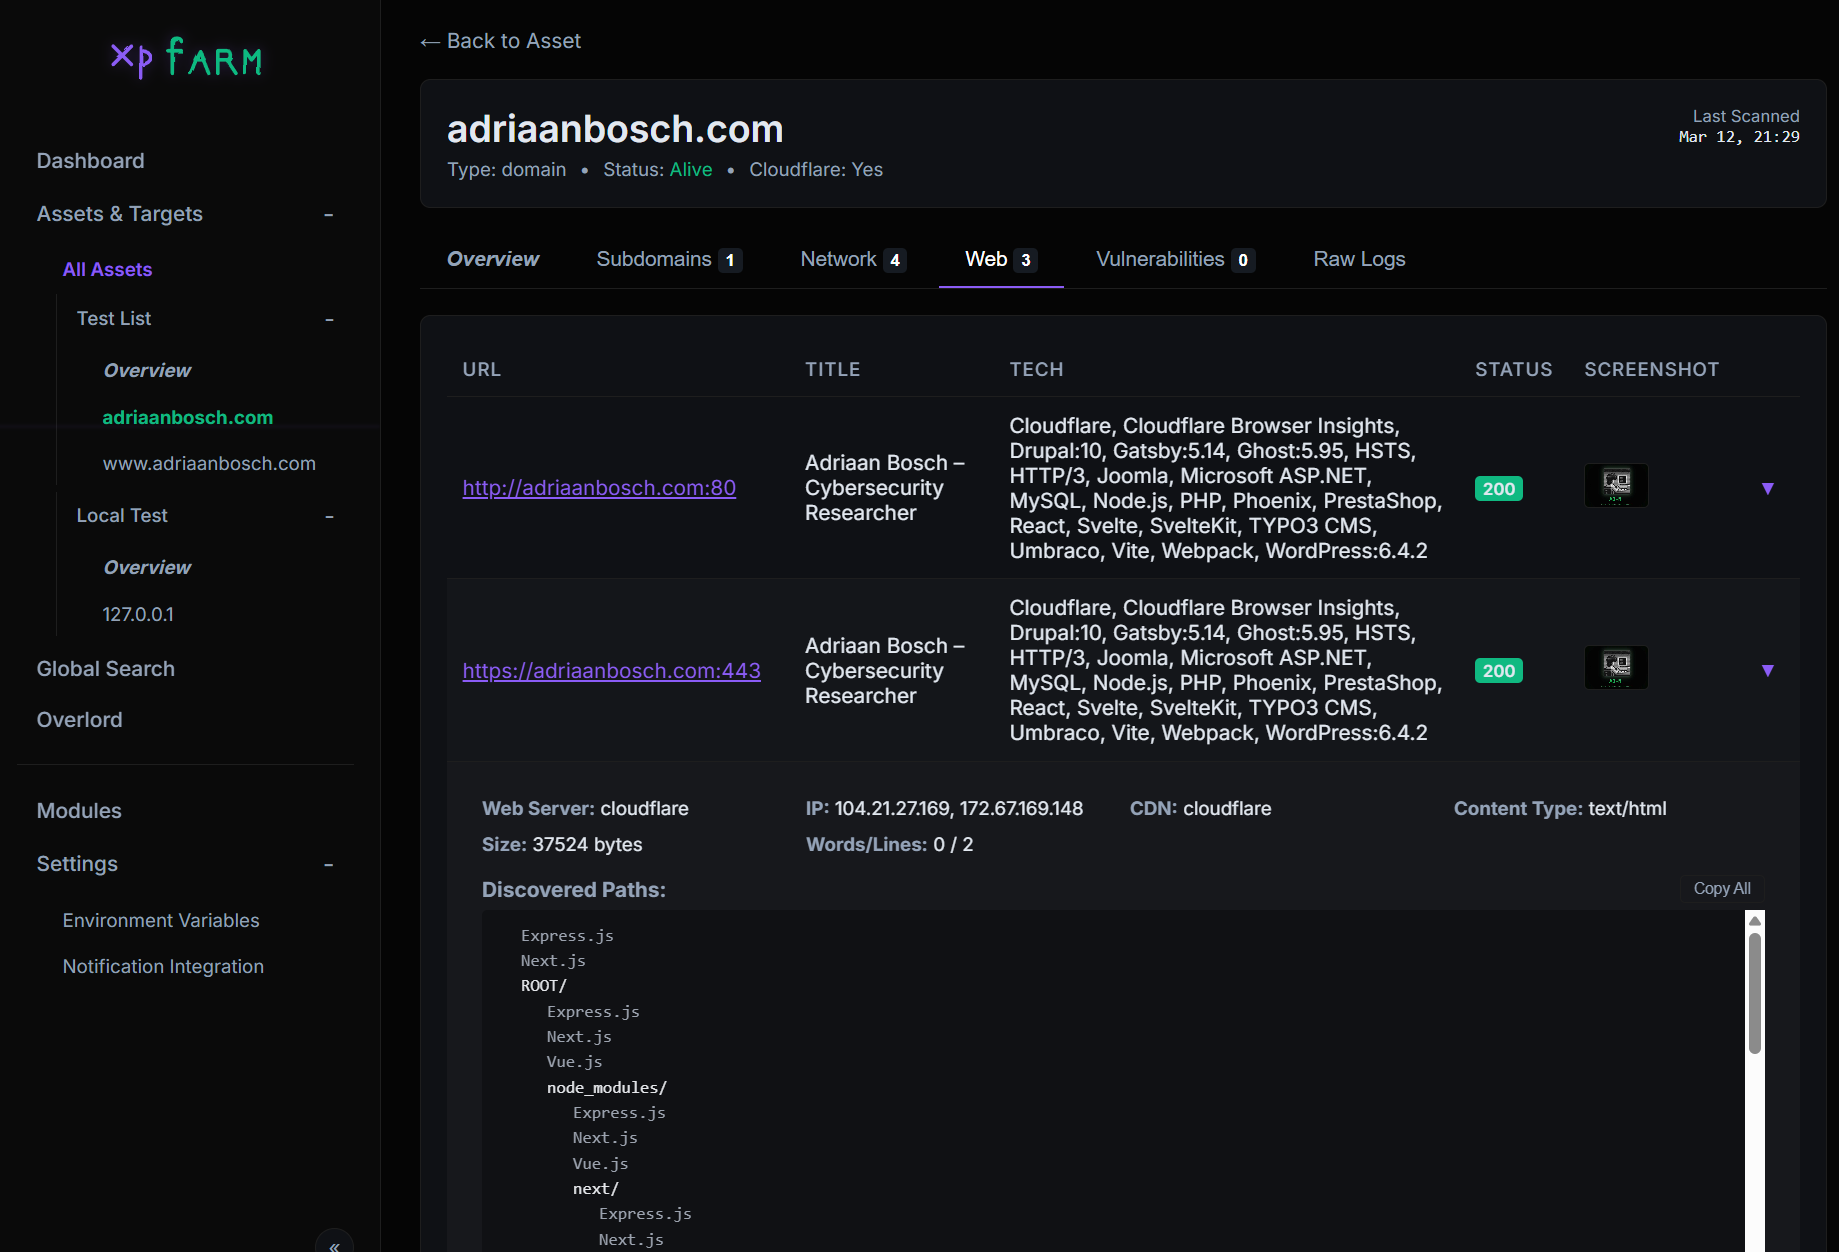 canuk40/xpfarm
Marco automatizado de bug bounty y reconocimiento — engloba Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana y más detrás de una…








