Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
drow — Inyecta código en ejecutables ELF después de la compilación. | Kitploit

Herramientas/GitHubGitHub/zznop/drow
ExplotaciónIngeniería InversaAnálisis de BinariosExplotación de Binarios
GitHubzznop/drow

drow

Inyecta código en ejecutables ELF después de la compilación.

Ver Repositorio
2363433hace 2 añosRevisado por Kitploit
Compartir

drow Build Status

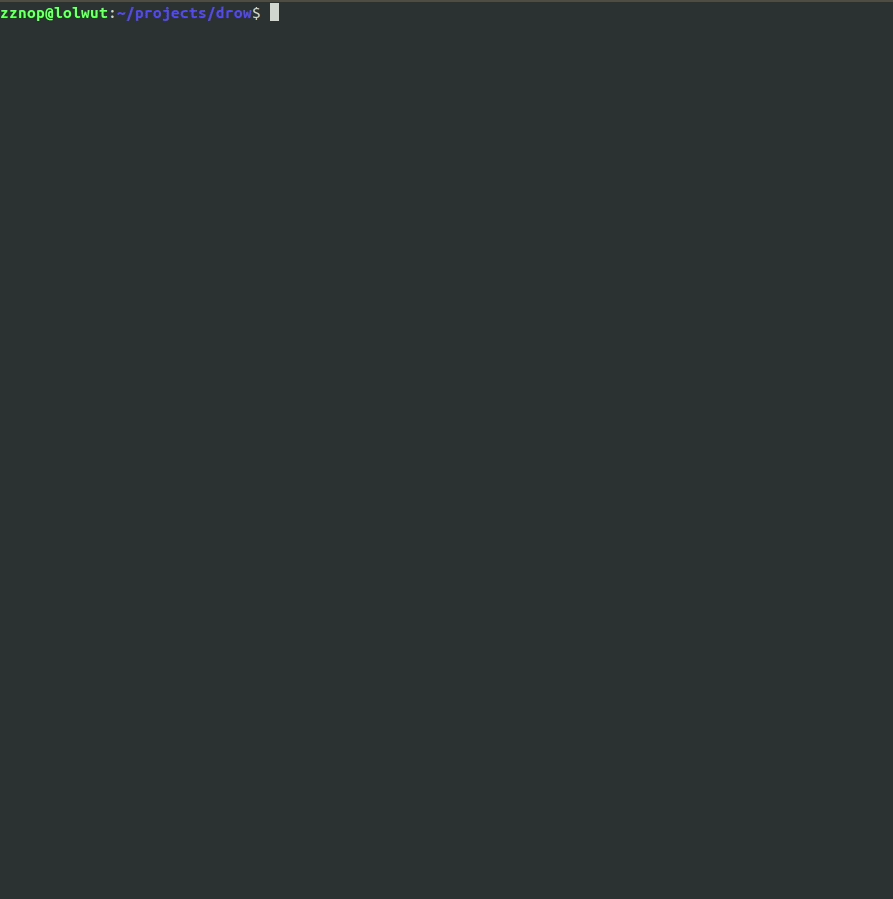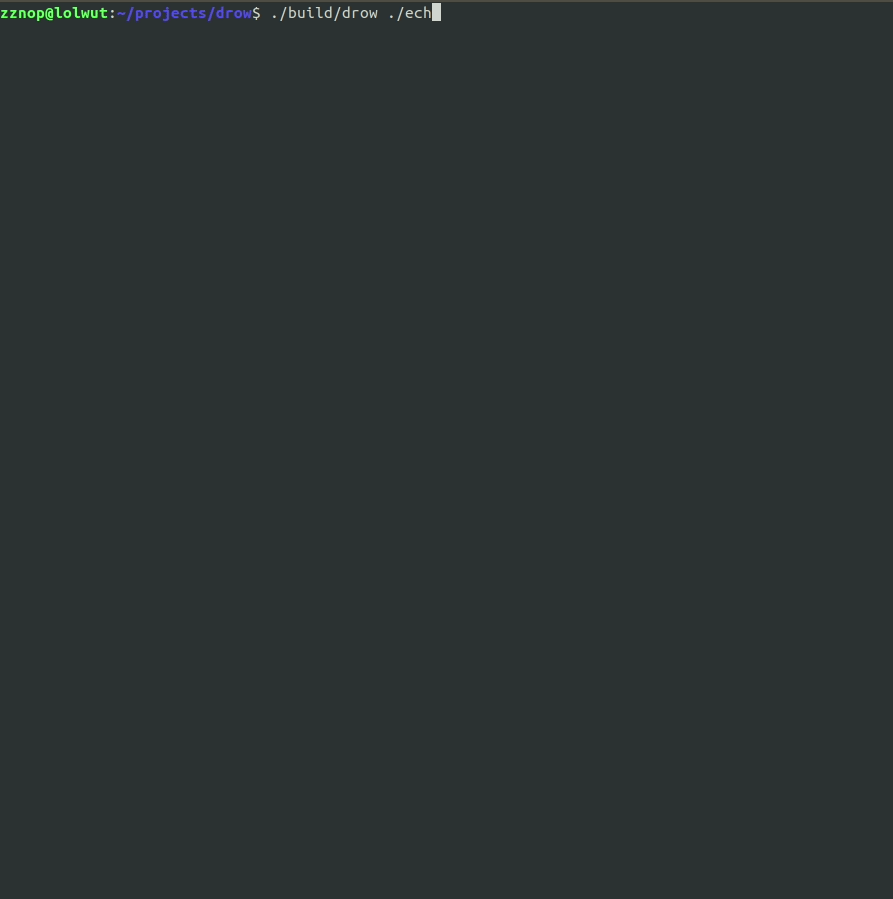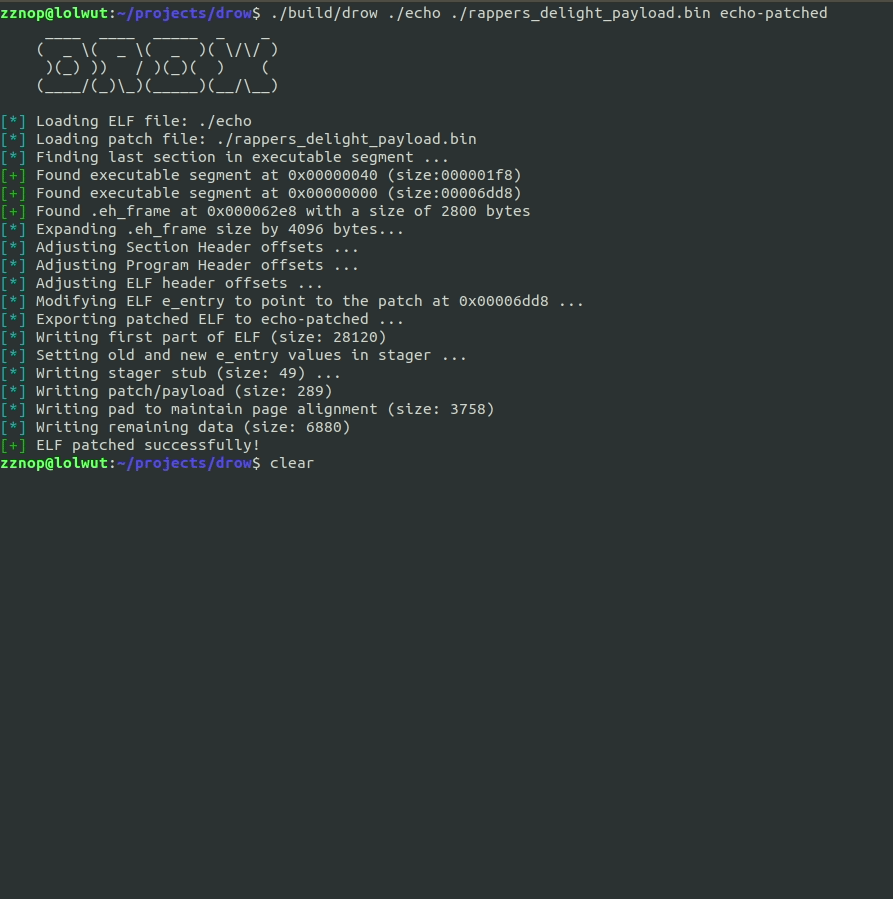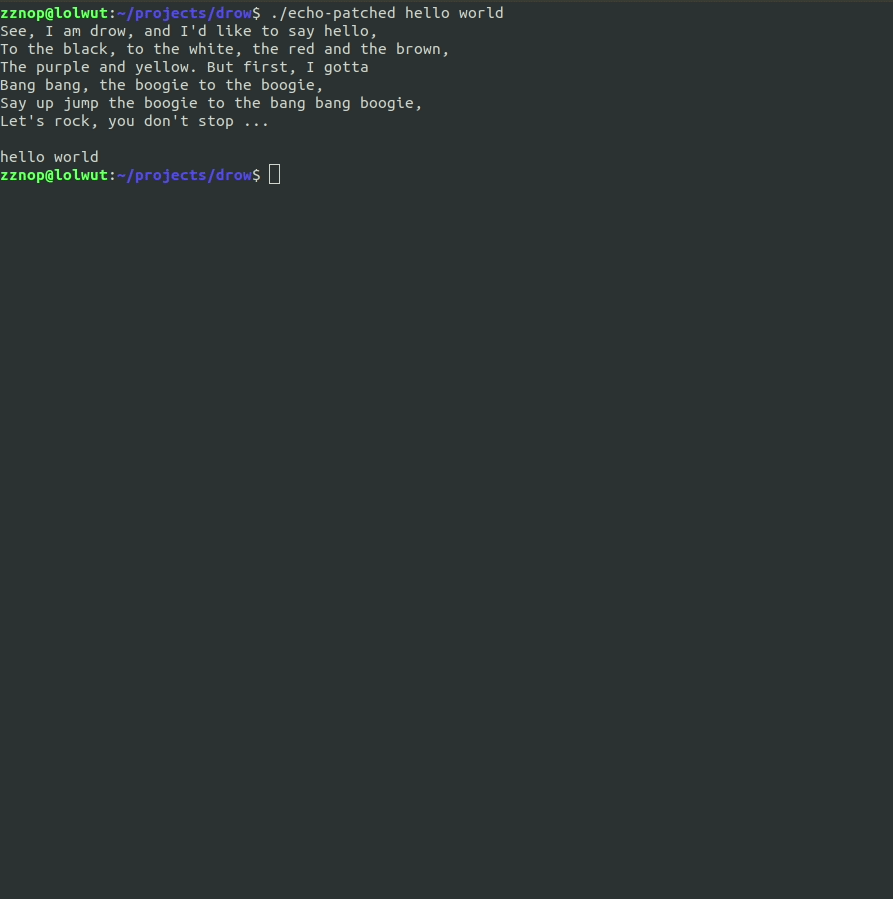
demostración de drow

Descripción

TL;DR

drow es una utilidad de línea de comandos que se utiliza para inyectar código y enganchar el punto de entrada de ejecutables ELF (post-compilación). Toma ejecutables ELF sin modificar como entrada y exporta un ELF modificado que contiene un payload suministrado por el usuario que se ejecuta en tiempo de ejecución.

Un poco más de detalle ...

Drow realiza los siguientes pasos para crear el nuevo ELF parcheado:

  1. Mapea el ejecutable ELF de destino sin modificar y el payload proporcionado por el usuario, un blob independiente de la posición
  2. Localiza el primer segmento ejecutable analizando los encabezados de programa
  3. Localiza la última sección en el segmento ejecutable analizando los encabezados de sección
  4. Expande el sh_size del encabezado de la última sección (en el segmento) y p_memsz/p_filesz del encabezado de programa en el tamaño del payload proporcionado por el usuario
  5. Corrige los sh_offset de los encabezados de sección y los p_offset de los encabezados de programa (desplaza secciones y segmentos hacia abajo para hacer espacio para el payload y un pequeño "stub de stager")
  6. Corrige los desplazamientos en el encabezado ELF (e_shoff, e_phoff, etc..)
  7. Modifica el e_entry del encabezado ELF (desplazamiento del punto de entrada ELF) para que apunte al código inyectado
  8. Crea un nuevo ELF que contiene el código inyectado y los encabezados ELF modificados

Además de inyectar el payload proporcionado por el usuario, drow inyecta un pequeño stub de código que se antepone al inicio del payload. Este stub está diseñado para llamar al payload. Si el payload está escrito para devolver el control al llamante, después de que el payload retorna, el stager realiza una llamada tail a _start, restaurando la ejecución para que el programa pueda ejecutarse según lo previsto.

Compilación

Instale gcc y scons. Luego ejecute scons desde la raíz del directorio.

Otra información

Además de compilar drow, este proyecto también compila un payload Linux x86-64 llamado rappers_delight.bin que simplemente imprime en stdout. Esto se puede usar para pruebas. Actualmente, drow solo funciona con archivos ELF64 destinados a x86-64.

Otros trabajos

Se ha realizado mucho trabajo de código abierto en este dominio. Le animo a que también consulte los siguientes proyectos y publicaciones asociadas:


  • The Cerberus ELF Interface: http://phrack.org/issues/61/8.html
  • The Backdoor Factory: https://github.com/secretsquirrel/the-backdoor-factory
  • ELFSH: http://www.eresi-project.org/
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →