
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Análisis de Binarios — Página 17 | Kitploit
Categorías

Análisis de Binarios

Herramientas de ingeniería inversa de binarios, desensamblado, decompilación y parcheo.

Recomendado por Kitploit

Herramientas destacadas

10 seleccionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khace 2 días
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khace 7h 30m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khace 1 mes
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khace 19h 10m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khace 18 horas
angr preview#6

angr

GitHubangr/angr
9.0khace 21h 4m
capa preview#7

capa

GitHubmandiant/capa
6.1khace 8 días
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khace 12h 29m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khace 3 días
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khace 21 días
Más nuevasRelevanciaMás popularesActualizadas recientemente
1645 resultados
forensictools preview

forensictools

GitHubcristianzsh/forensictools

Colección de herramientas forenses
disk-forensicsmemory-forensicsnetwork-forensics+7
701hace 2 meses
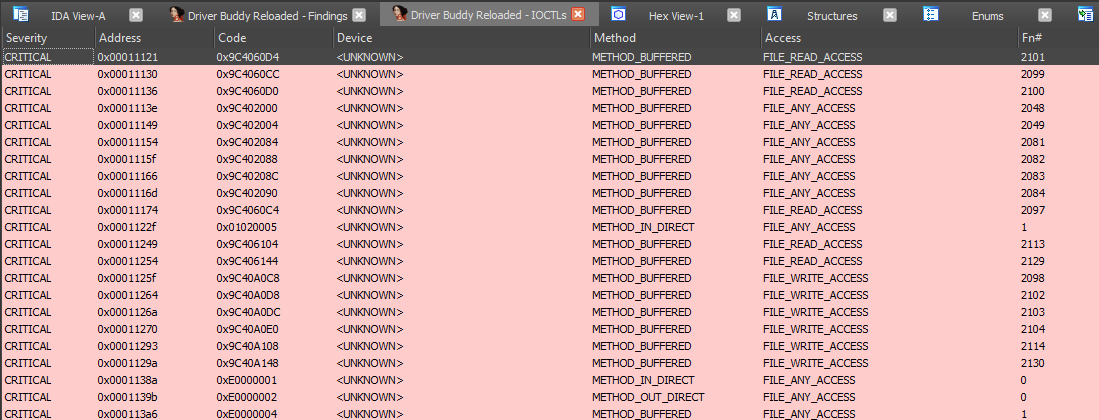
DriverBuddyReloaded preview

DriverBuddyReloaded

GitHubvoidsec/driverbuddyreloaded

Driver Buddy Reloaded es un plugin de Python para IDA Pro que ayuda a automatizar algunas tareas tediosas de ingeniería inversa de controladores de…

static-analysisvulnerability-analysisreverse-engineering+2
435hace 9 días
moria preview

moria

GitHubnmatt0/moria

IoT firmware identification and extraction
embedded-systems-securityiot-securityreverse-engineering+7
438hace 3 días
ghidra-scripts preview

ghidra-scripts

GitHub0xdea/ghidra-scripts

Scripts de Ghidra seleccionados para automatizar la ingeniería inversa y el análisis de vulnerabilidades: localizar funciones inseguras, extraer…
static-code-analysisvulnerability-analysisreverse-engineering+1
302hace 9 días
FirmWire preview

FirmWire

GitHubfirmwire/firmwire

FirmWire es una plataforma de emulación de firmware de banda base a nivel de sistema completo para fuzzing, depuración y análisis de causa raíz de…

embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+6
874hace 3 años
Introspy-iOS preview

Introspy-iOS

GitHubisecpartners/introspy-ios

Perfilado de seguridad para iOS en caja negra
dynamic-analysis-sandboxingios-securityvulnerability-analysis+5
740hace 10 años
AlphaGolang preview

AlphaGolang

GitHubsentinelabs/alphagolang

Scripts de IDApython para analizar binarios Golang
static-analysisreverse-engineeringdebuggers+2
672hace 2 años
Andromeda preview

Andromeda

GitHubsecrary/andromeda

Herramienta interactiva de ingeniería inversa en C/C++ para aplicaciones Android, que permite un análisis estático rápido y la inspección binaria de…
android-securitystatic-analysisreverse-engineering+1
714hace 6 años
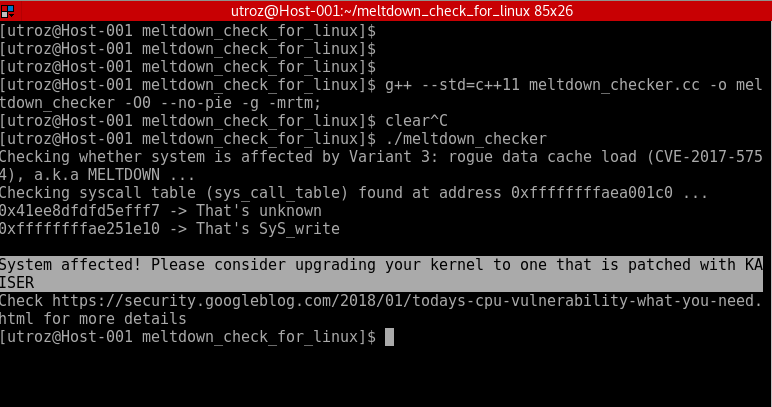
Am-I-affected-by-Meltdown preview

Am-I-affected-by-Meltdown

GitHubraphaelsc/am-i-affected-by-meltdown

Meltdown Exploit / Prueba de concepto / comprueba si el sistema se ve afectado por la Variante 3: rogue data cache load (CVE-2017-5754), también…
vulnerability-analysisexploitationhardware-security+1
539hace 8 años
View8 preview

View8

GitHubsuleram/view8

Descompila bytecode V8 serializado (archivos JSC) en código legible de alto nivel similar a JavaScript, con soporte para múltiples versiones de V8,…
static-analysisvulnerability-analysisreverse-engineering+2
385hace 10 días
pydbg preview

pydbg

GitHubopenrce/pydbg

Una interfaz de depurador win32 en Python puro.

vulnerability-analysisexploitationreverse-engineering+2
463hace 14 años
recurse preview

recurse

GitHubrecurse-labs/recurse

IDE de ingeniería inversa agéntica con un desensamblador multiarquitectura en Rust puro, descompilador nativo, depurador y agente LLM para análisis…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
295hace 13 días
Karta preview

Karta

GitHubcheckpointsw/karta

Complemento de IDA Python para la coincidencia rápida y basada en ubicación de símbolos de bibliotecas de código abierto en binarios, lo que permite…
static-analysisvulnerability-analysisreverse-engineering+1
908hace 4 años
RedTeamCCode preview

RedTeamCCode

GitHubmr-un1k0d3r/redteamccode

Repositorio de código C de Red Team
defensive-toolsmalware-analysisbinary-analysis+1
573hace 1 año
idacode preview

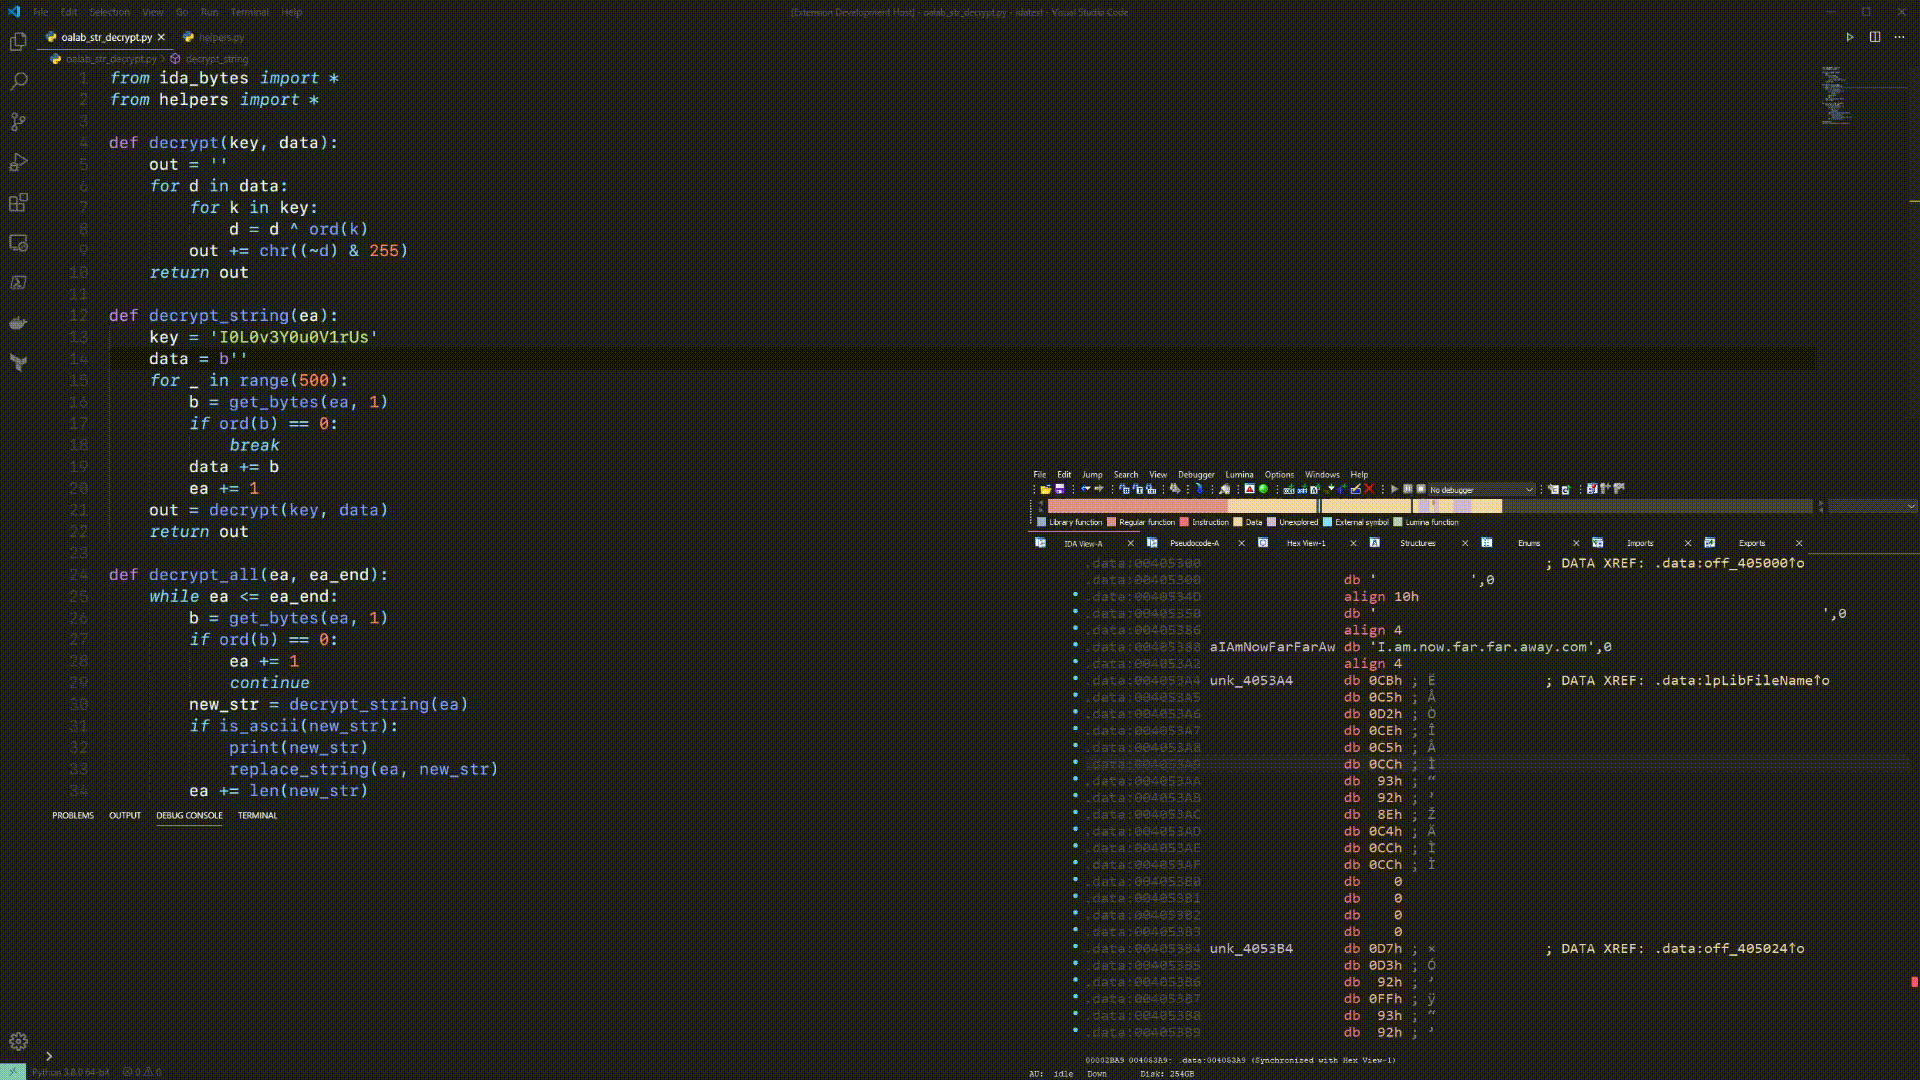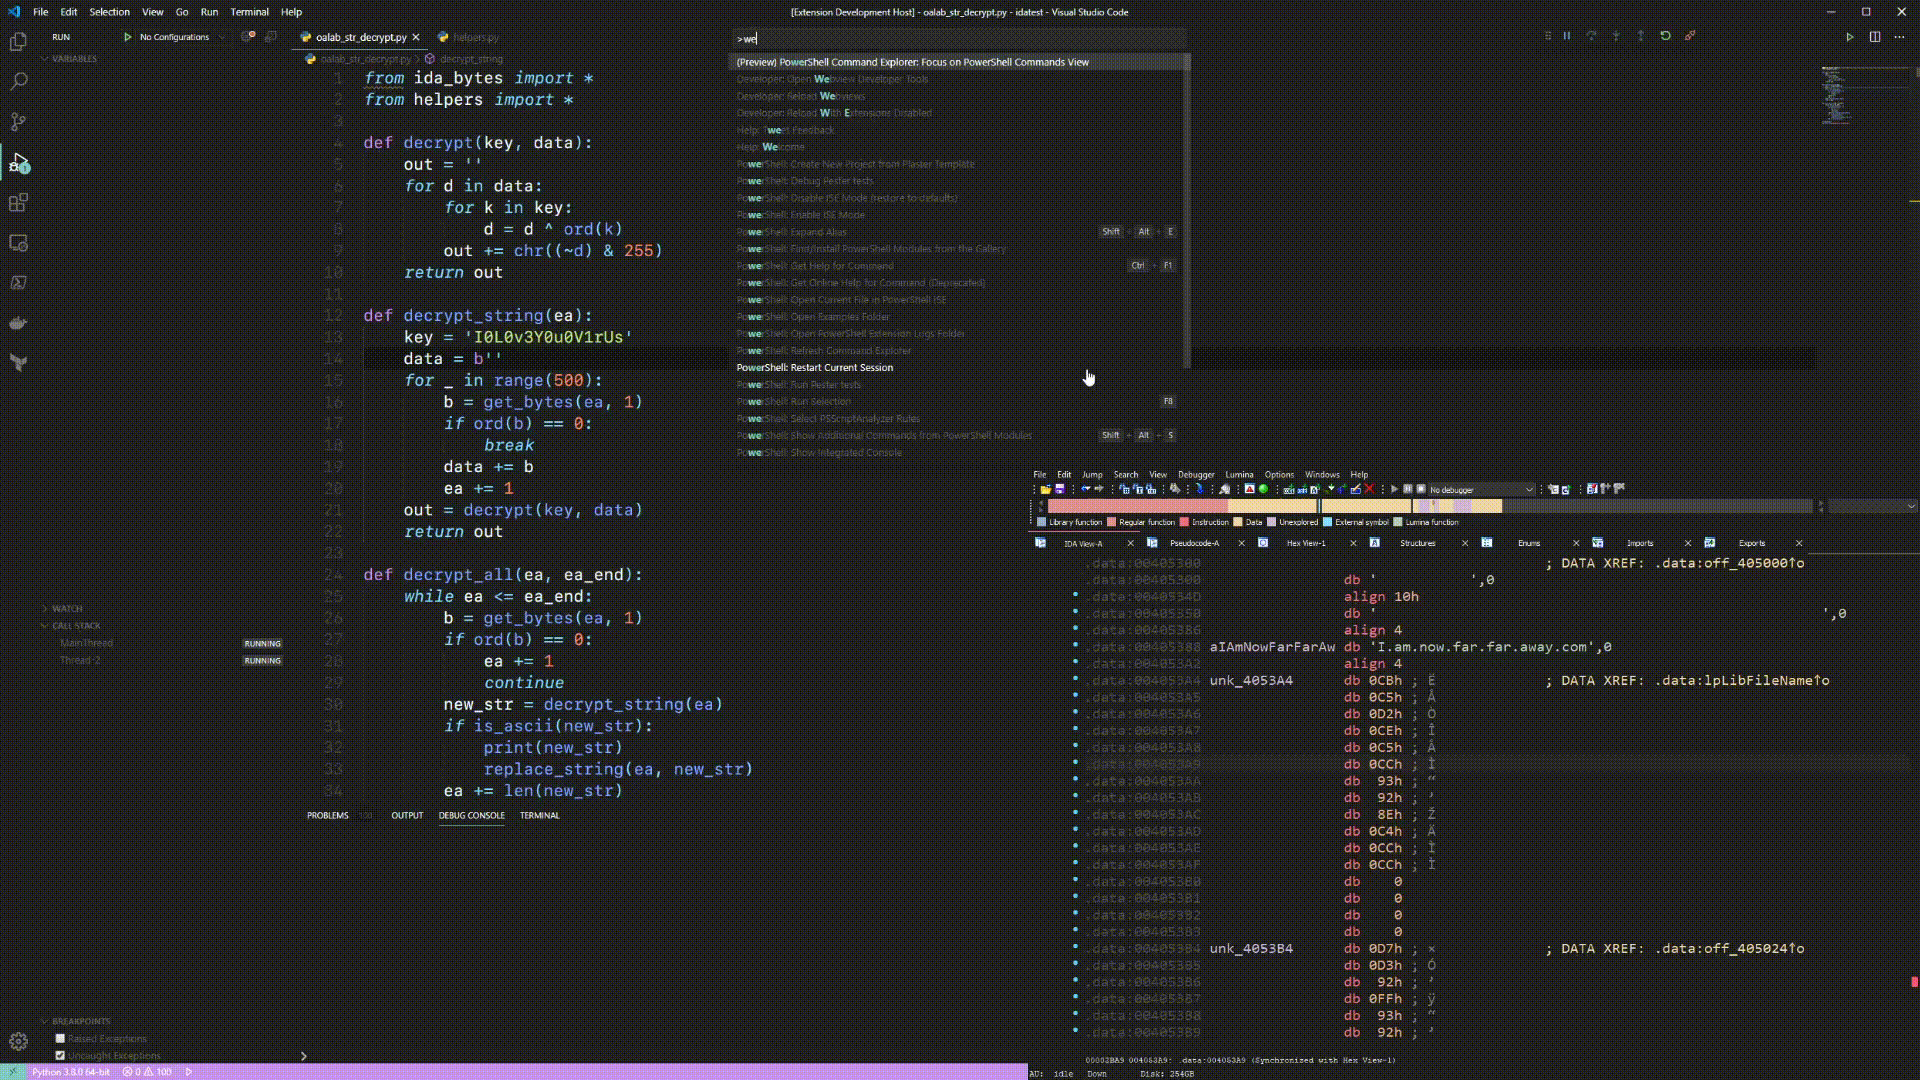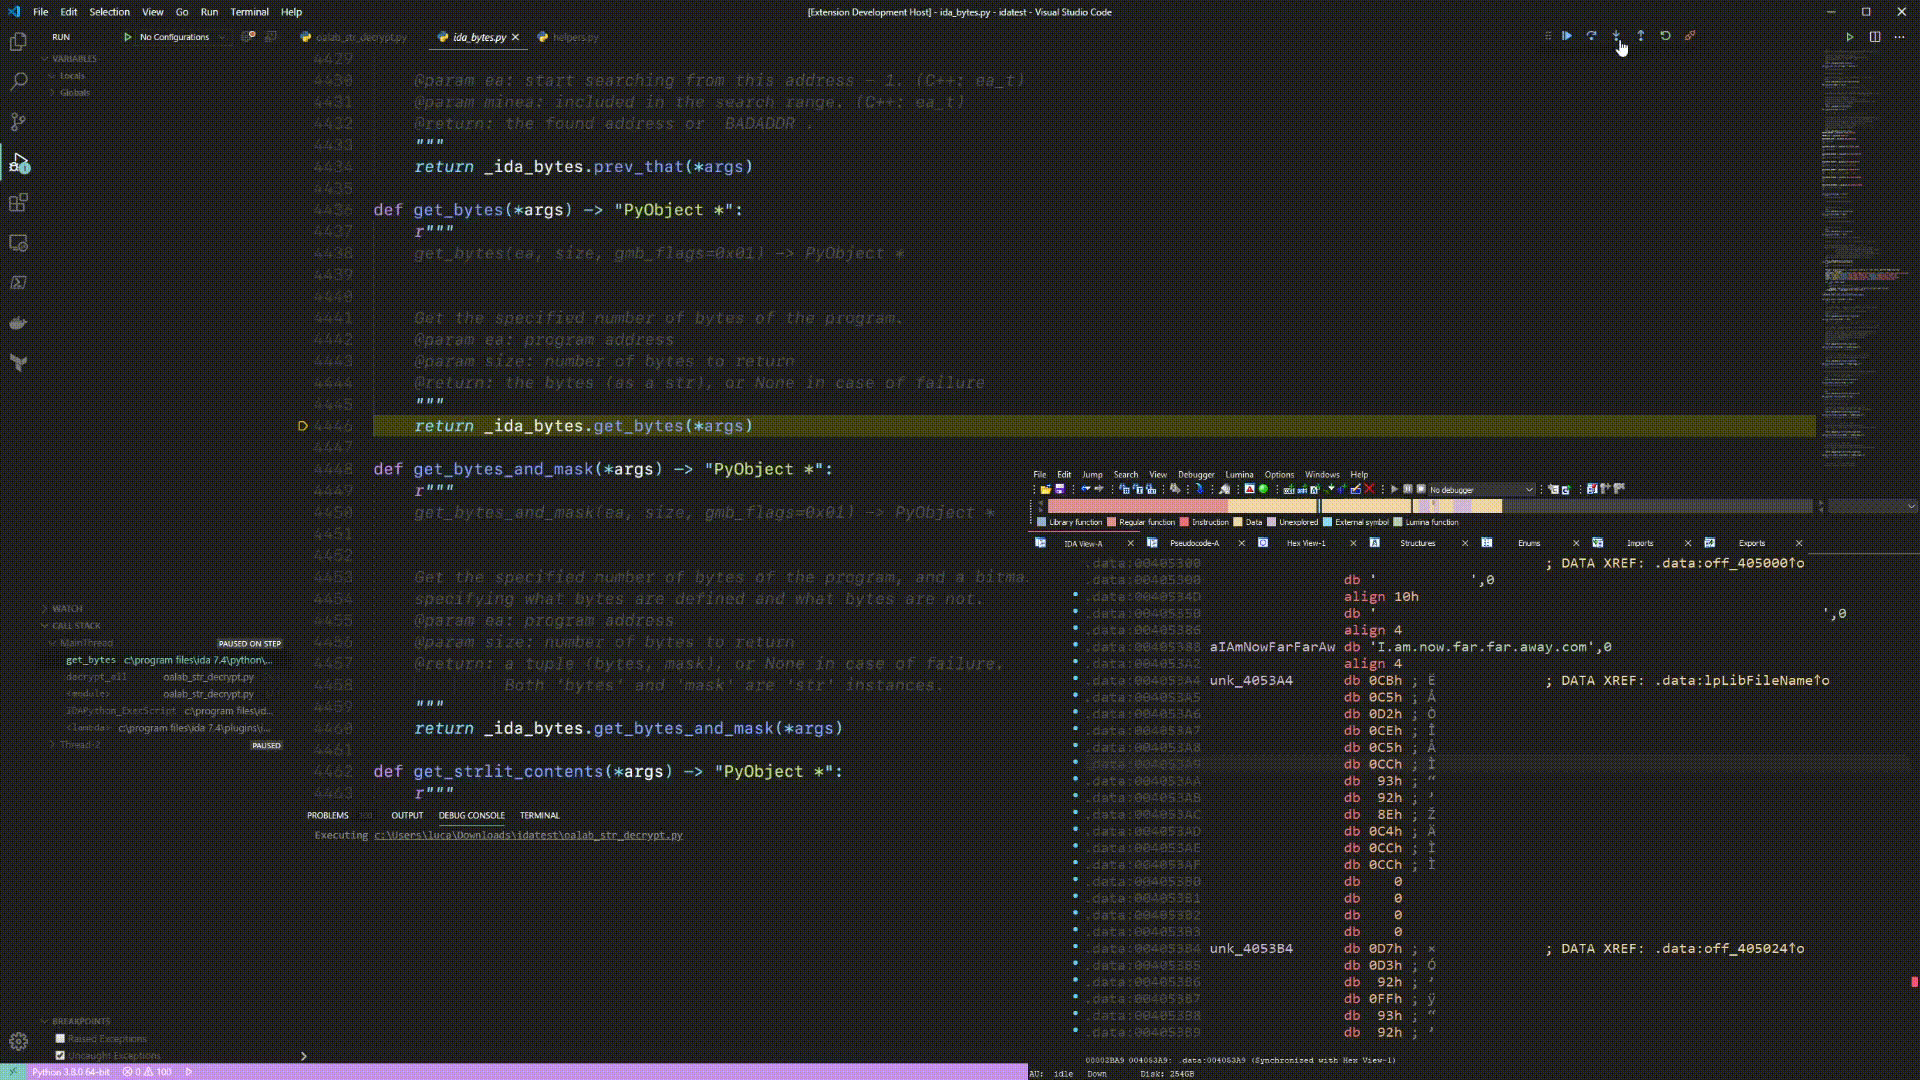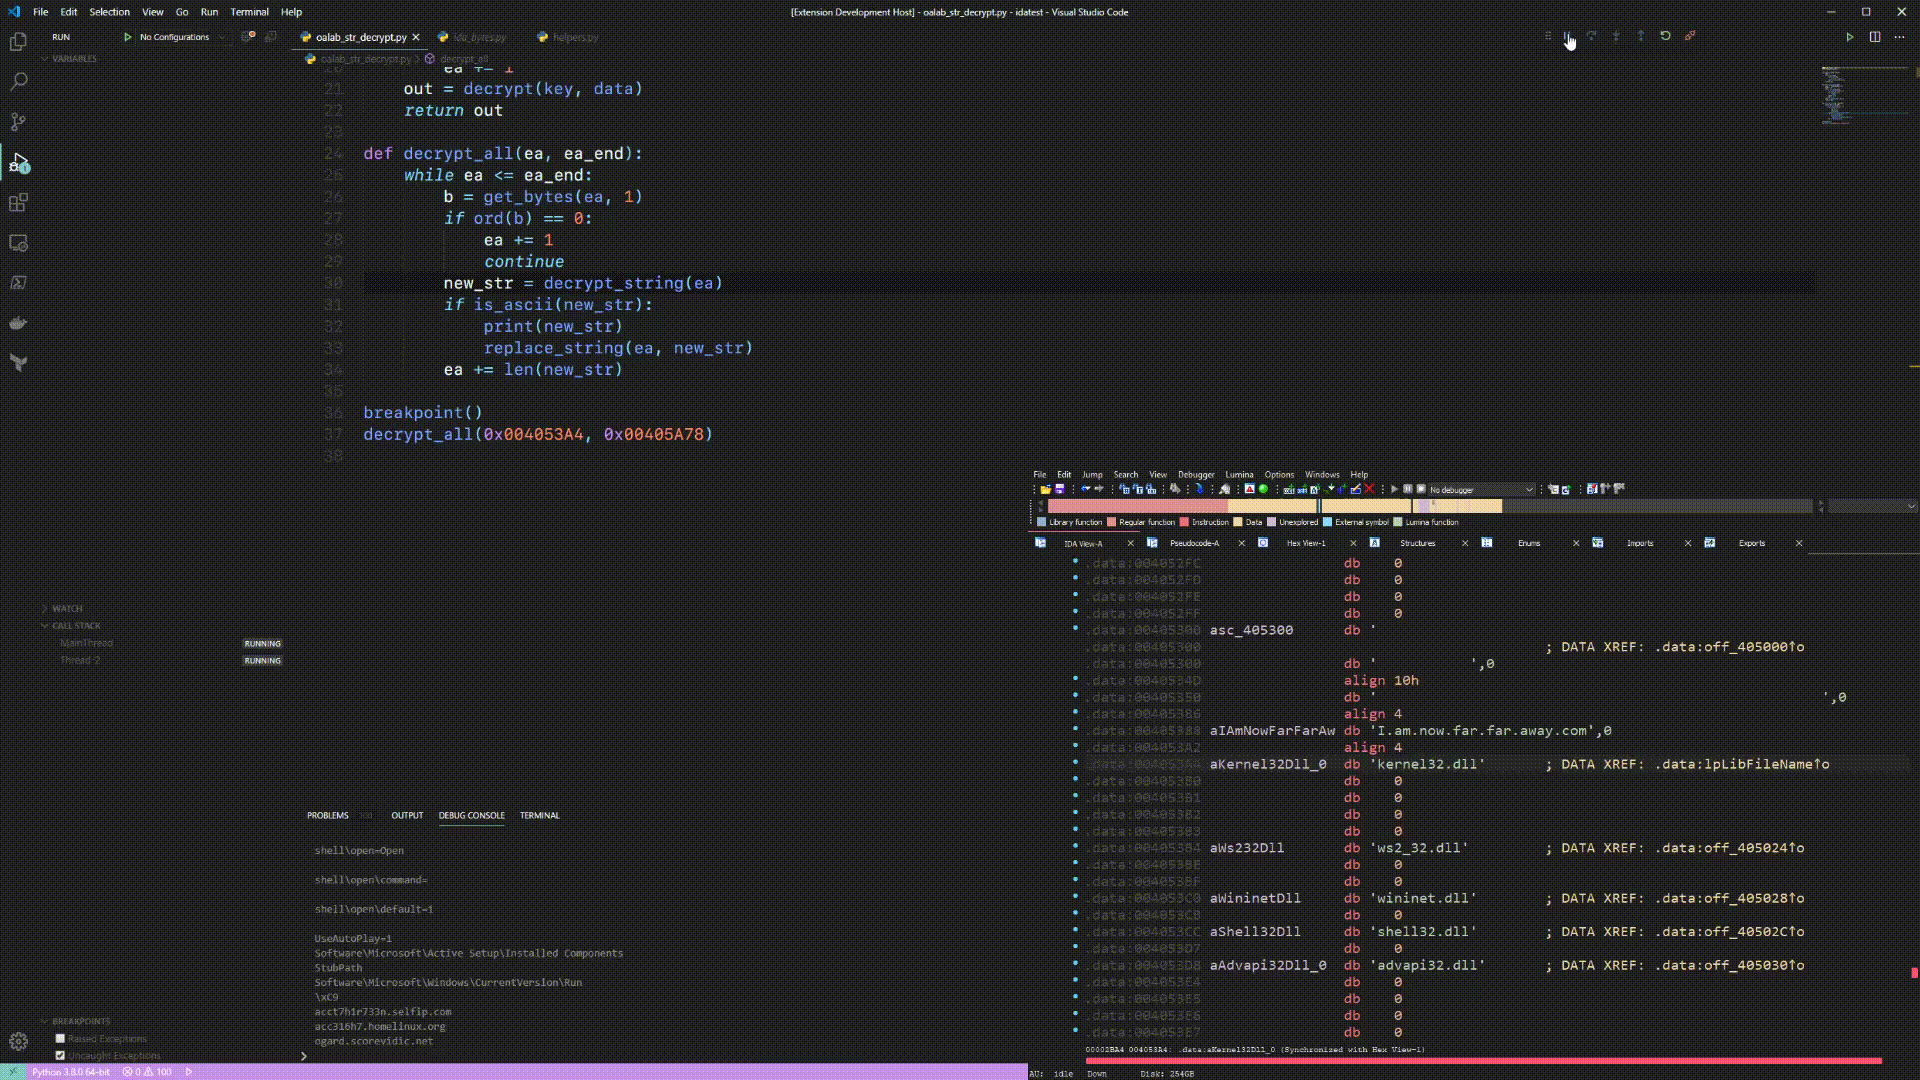
idacode

GitHubioncodes/idacode

Una integración para IDA y VS Code que conecta ambos para ejecutar y depurar fácilmente scripts de IDAPython.
reverse-engineeringscripting-automationdebuggers+1
987hace 1 año
Crassus preview

Crassus

GitHubvu-ls/crassus

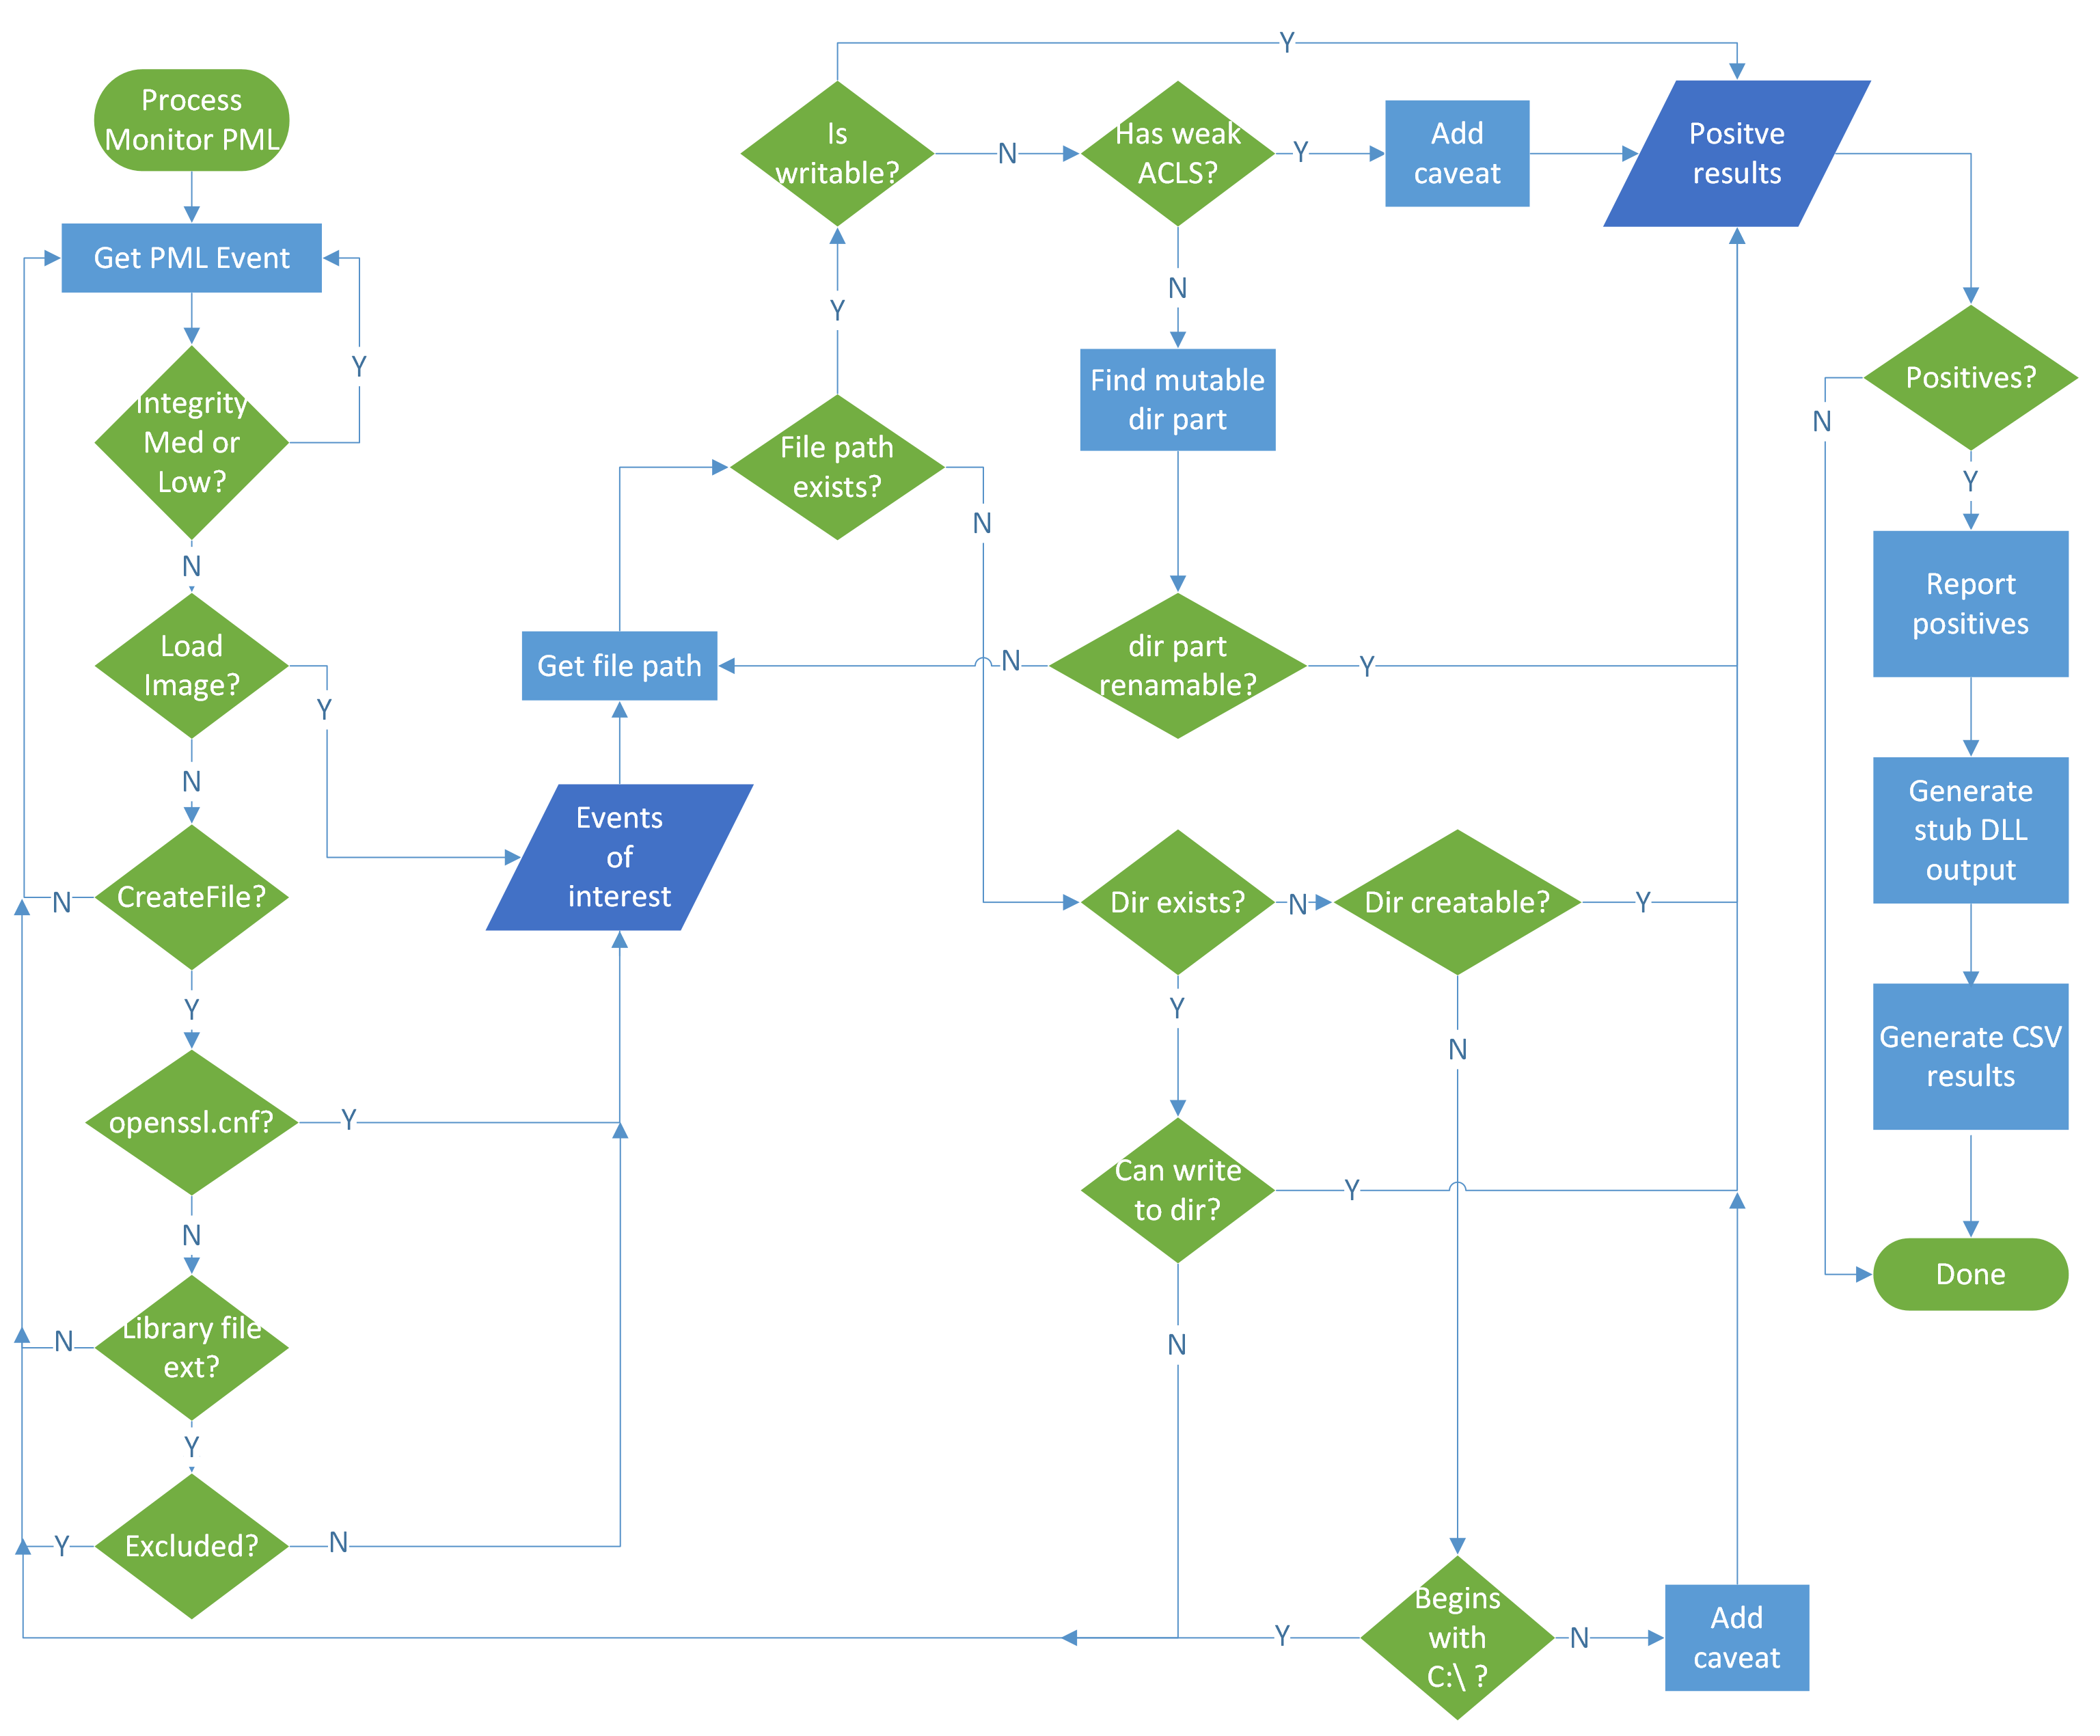
Herramienta de descubrimiento de escalada de privilegios en Windows que analiza los registros de arranque de Process Monitor para identificar…

privilege-escalationexploitationpenetration-testing+1
633hace 21h 13m
Android-Disassembler preview

Android-Disassembler

GitHubyhs0602/android-disassembler

Desensamble cualquier archivo, incluyendo .so (NDK, JNI), PE de Windows (EXE, DLL, SYS, etc.), binarios de Linux, bibliotecas, y cualquier otro…
android-securityreverse-engineeringdebuggers+4
709hace 7 meses
protobuf-inspector preview

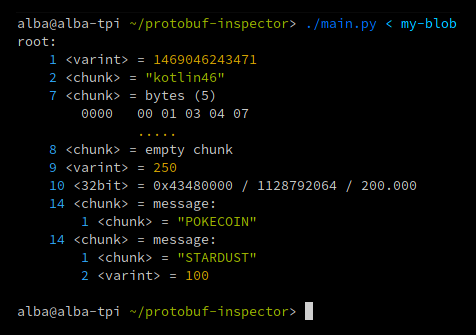
protobuf-inspector

GitHubmildsunrise/protobuf-inspector

🕵️ Herramienta para realizar ingeniería inversa de Protocol Buffers con definición desconocida

reverse-engineeringutilities-frameworksbinary-analysis
1.1khace 5 años
Anterior1…161718…92Siguiente








