Herramienta de descubrimiento de escalada de privilegios de Windows Crassus
Inicio rápido
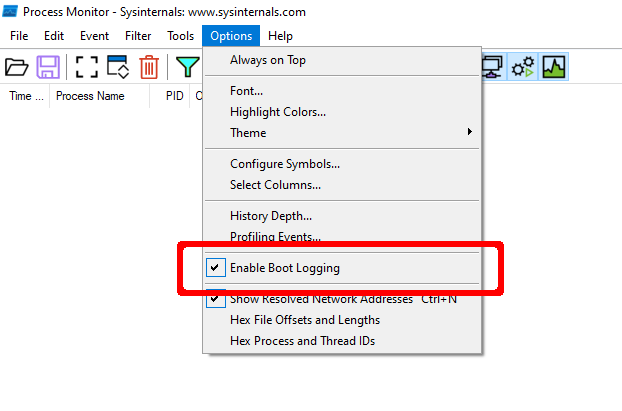
- En Process Monitor, seleccione la opción
Enable Boot Logging.
- Reinicie.
- Una vez que haya iniciado sesión y Windows se haya estabilizado, ejecute Process Monitor una vez más.
- Cuando se le solicite, guarde el registro de arranque, por ejemplo, en
raw.PML.
- Restablezca el filtro predeterminado de Process Monitor usando
Ctrl-R.
- Guarde este archivo de registro, por ejemplo, en
boot.PML.
- Ejecute
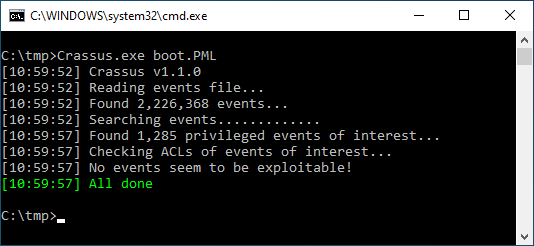
Crassus.exe boot.PML.
- Investigue los resultados de color verde y las entradas correspondientes en
results.csv.
Tabla de contenidos
¿Por qué "Crassus"?
Accenture creó una herramienta llamada Spartacus, que encuentra oportunidades de secuestro de DLL en Windows. Usando Spartacus como punto de partida, creamos Crassus para ampliar las capacidades de descubrimiento de escalada de privilegios en Windows más allá de simplemente buscar archivos faltantes. Las ACL utilizadas por los archivos y directorios de procesos privilegiados pueden encontrar más que simplemente buscar archivos faltantes para lograr el objetivo.
¿De verdad hiciste otra herramienta más de descubrimiento de escalada de privilegios?
...pero con un giro, ya que Crassus utiliza SysInternals Process Monitor y analiza archivos de registro PML sin procesar. El uso típico es generar un registro de arranque usando Process Monitor y luego analizarlo con Crassus. También generará automáticamente código fuente para DLL proxy con todas las exportaciones relevantes para DLL vulnerables.
Características
- Análisis de archivos PML de ProcMon de forma nativa. El analizador de registros (PML) se ha implementado portando funcionalidad parcial a C# desde https://github.com/eronnen/procmon-parser/. Puedes encontrar la especificación del formato aquí.
- Crassus creará el código fuente de las DLL proxy para todas las DLL faltantes que se hayan identificado. Por ejemplo, si una aplicación es vulnerable a DLL Hijacking a través de
version.dll, Crassus creará los archivos version.cpp y version.def por ti con todas las exportaciones incluidas. Por defecto, las DLL proxy lanzarán calc.exe. Se incluyen scripts de compilación para compilar las DLL en Visual Studio o MinGW.
- Para otros eventos de interés, como la creación de un proceso o la carga de una biblioteca, se investiga la capacidad de los usuarios sin privilegios de modificar el archivo o cualquier parte de la ruta al archivo.
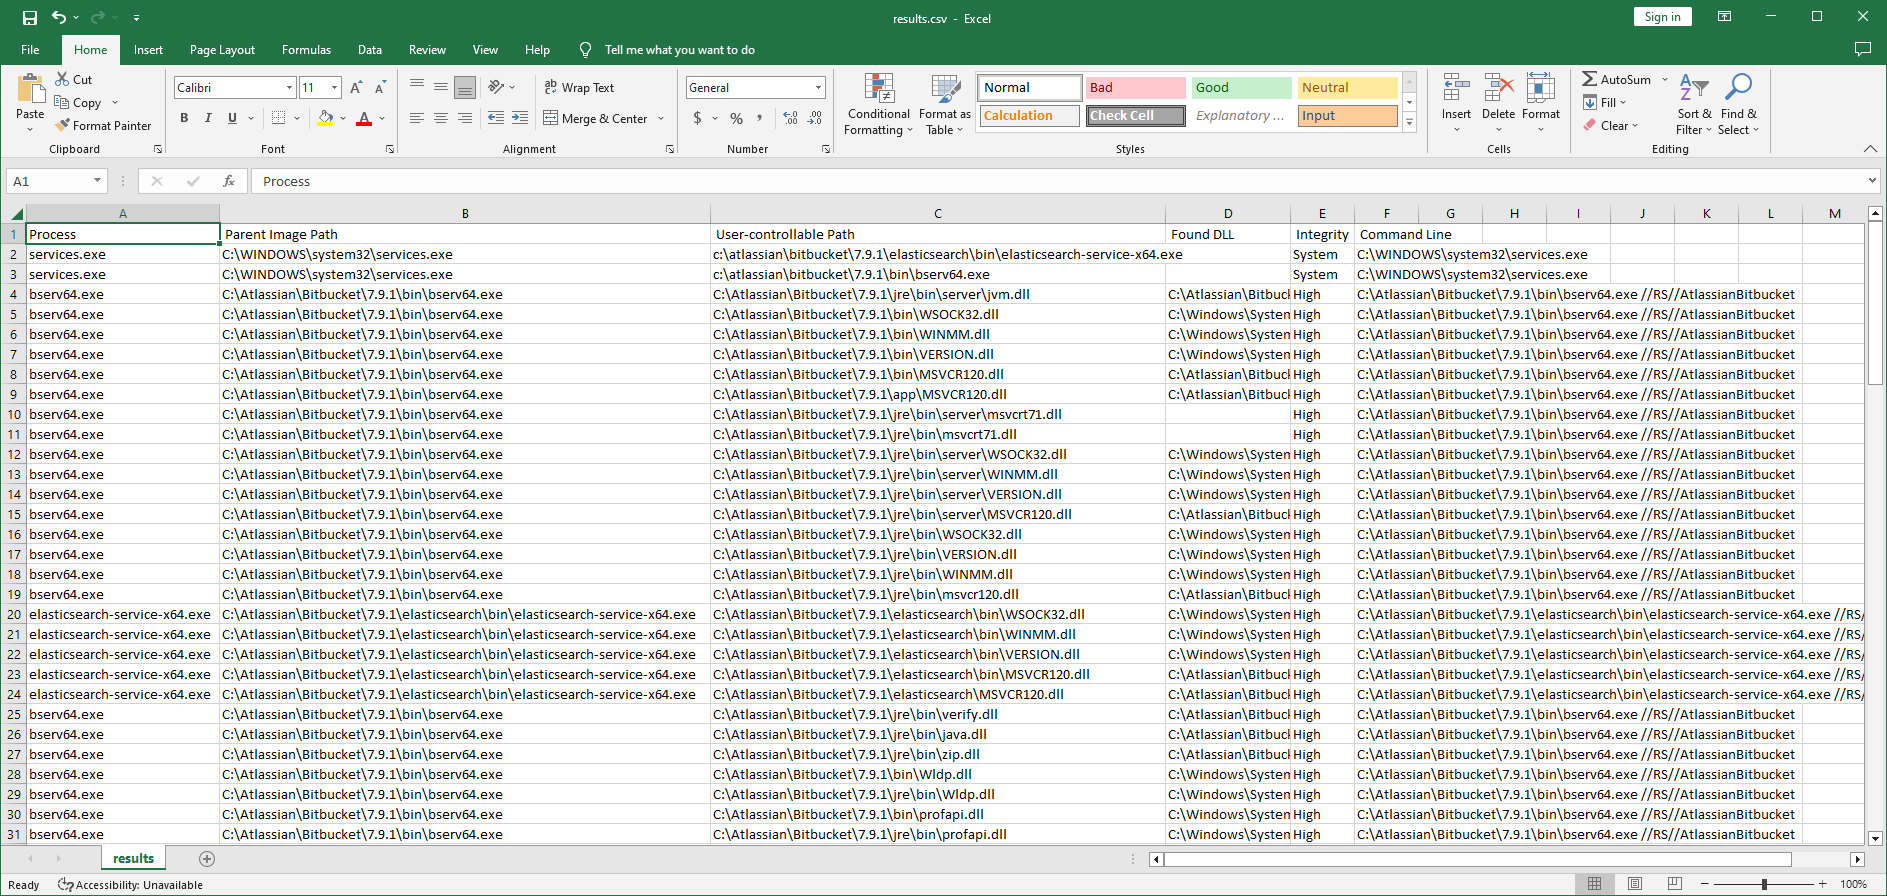
- Capaz de procesar archivos PML grandes y almacenar todos los eventos de interés en un archivo CSV de salida.
Diagrama de flujo
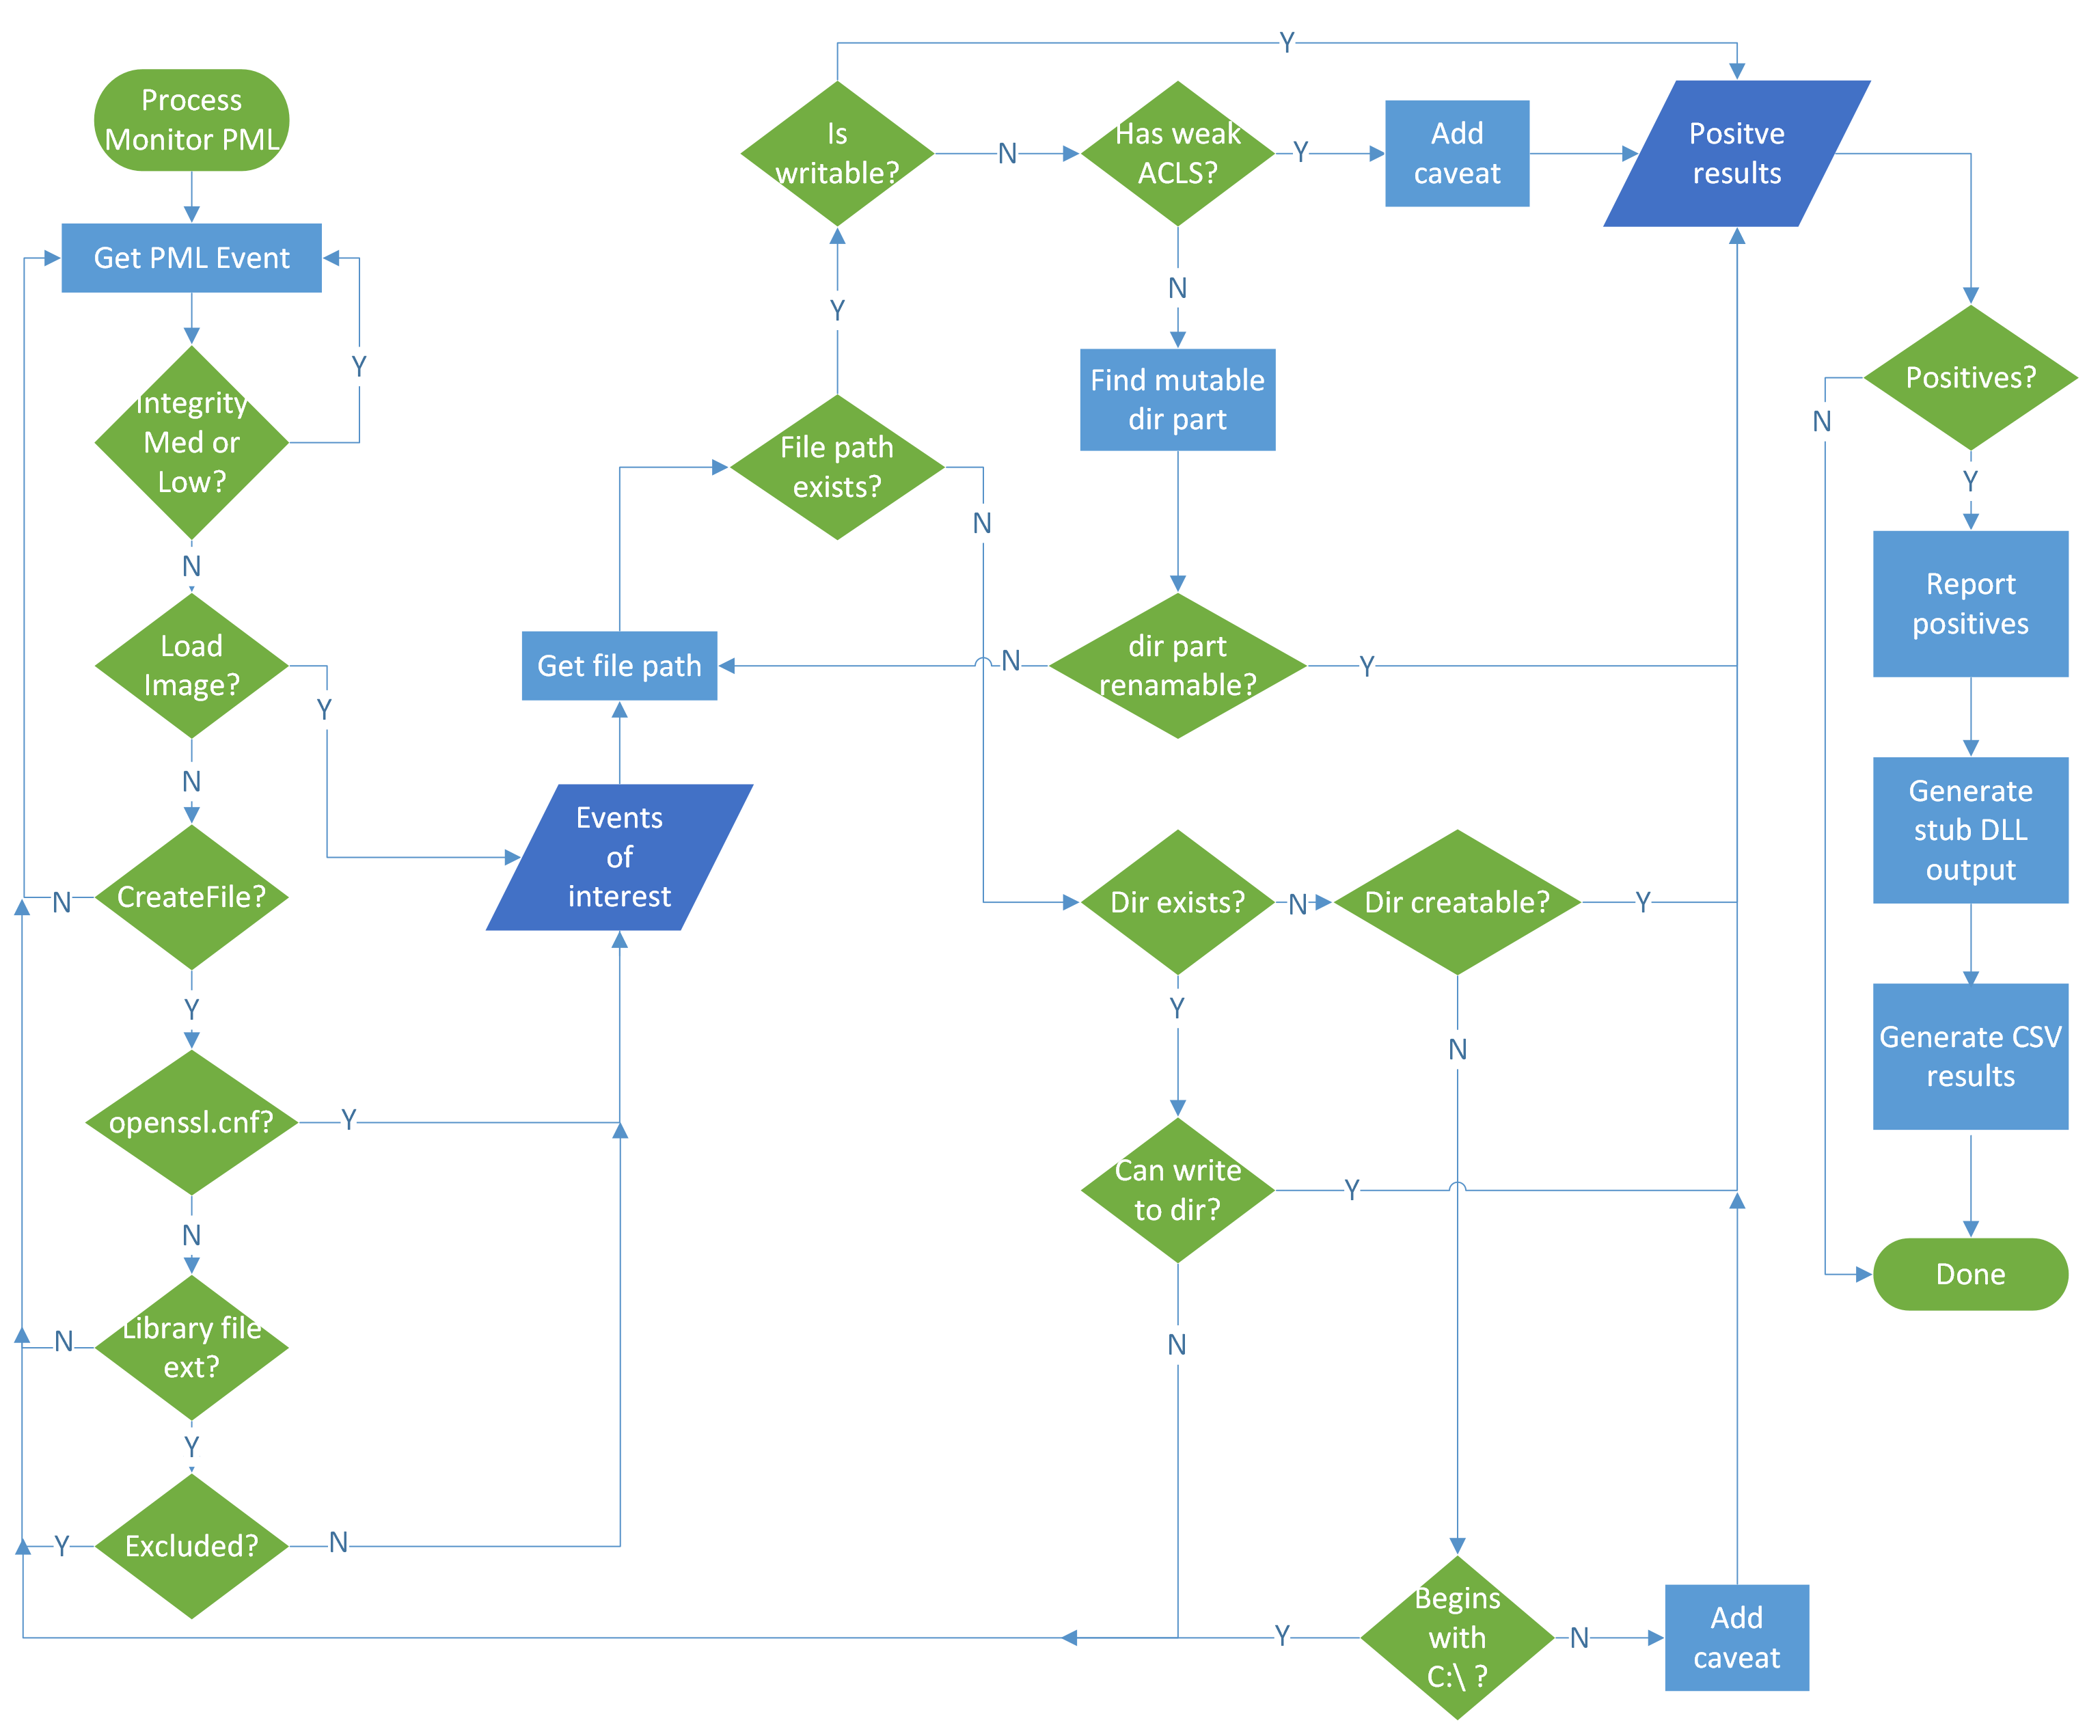
La idea general de cómo funciona Crassus puede resumirse en este diagrama de flujo:
Capturas de pantalla
Ejecución de Crassus
Salida CSV
Exportaciones de salida
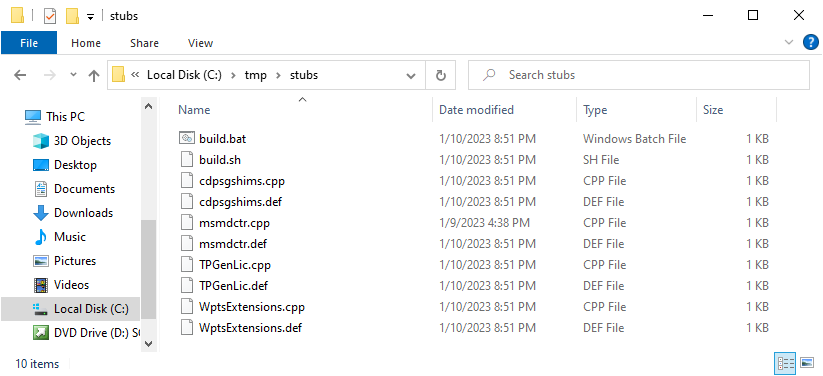
Exportar funciones de DLL
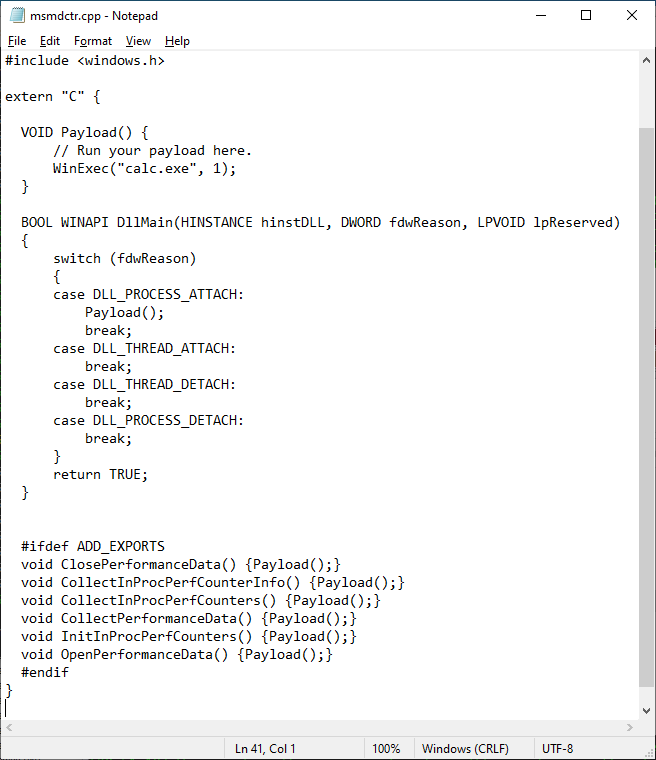
Exportar ordinales de DLL

Obtener Crassus.exe
Compilar con Visual Studio
Crassus se desarrolló como un proyecto de Visual Studio 2019. Para compilar Crassus.exe:
- Abre
Crassus.sln
- Pulsa
Ctrl+Shift+B en tu teclado
Usar Crassus.exe precompilado
Si confías en ejecutar código de otras personas sin saber qué hace, Crassus.exe está disponible en este repositorio.
Uso
Flujo de ejecución
- En Process Monitor, selecciona la opción
Enable Boot Logging.
- Reinicia.
- Una vez que hayas iniciado sesión y Windows se haya estabilizado, opcionalmente ejecuta también tareas programadas que puedan estar configuradas para ejecutarse con privilegios.
- Ejecuta Process Monitor una vez más.
- Cuando se te solicite, guarda el registro de arranque.
- Restablece el filtro predeterminado de Process Monitor usando
Ctrl-R.
- Guarda este archivo de registro, por ejemplo, en
boot.PML. La razón para volver a guardar el archivo de registro es doble:
- Las versiones anteriores de Process Monitor no guardan los registros de arranque como un único archivo.
- Los registros de arranque por defecto no estarán filtrados, lo que puede contener ruido adicional, como un DLL hijacking de usuario local en el lanzamiento del propio Process Monitor.
Argumentos de línea de comandos

 vu-ls/crassus







