
 #1
Herramientas centradas en pruebas de penetración, ingeniería inversa y aseguramiento de aplicaciones y el SO Android.
Recomendado por Kitploit

 nccgroup/assethook
Magia LD_PRELOAD para el AssetManager de Android
 amnestytech/inside-pegasus
Un conjunto curado de documentos internos de NSO Group, materiales de producto y testimonios jurados que pasaron a formar parte del expediente…
 mailinneberg/broadpwn
Error Broadpwn (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
Exploit para CVE-2016-2434, un desbordamiento de búfer en el mediaserver de Android que permite la ejecución de código arbitrario a través de un…
 danieldev23/frida-ssl-bypass
Kit de herramientas Frida que elude el pinning de certificados SSL/TLS en aplicaciones Android, enganchando Java TrustManager, OkHttp, Conscrypt y…
 0xdad0/papimonitor
Monitor de API en tiempo real basado en Frida para aplicaciones Android que registra las APIs invocadas, parámetros, valores de retorno y orígenes de…
 anonymous941/zygote-injection-toolkit
Una utilidad de línea de comandos para explotar la inyección de Zygote en Android (CVE-2024-31317)
 mobilehackinglab/cve-2026-28576-poc
Prueba de concepto educativa que demuestra una vulnerabilidad de inyección SQL en el Contacts Provider de Android 17, que permite a una aplicación…
 google/permhash
Framework para aplicar hash a los permisos declarados en extensiones de Chromium y APKs, lo que permite agrupar, buscar y pivotar entre paquetes…
 scs-labrat/android_autorooter
Exfiltra datos sensibles de usuarios de aplicaciones en Android 12 y 13 mediante la vulnerabilidad CVE-2024-0044 de forma remota.
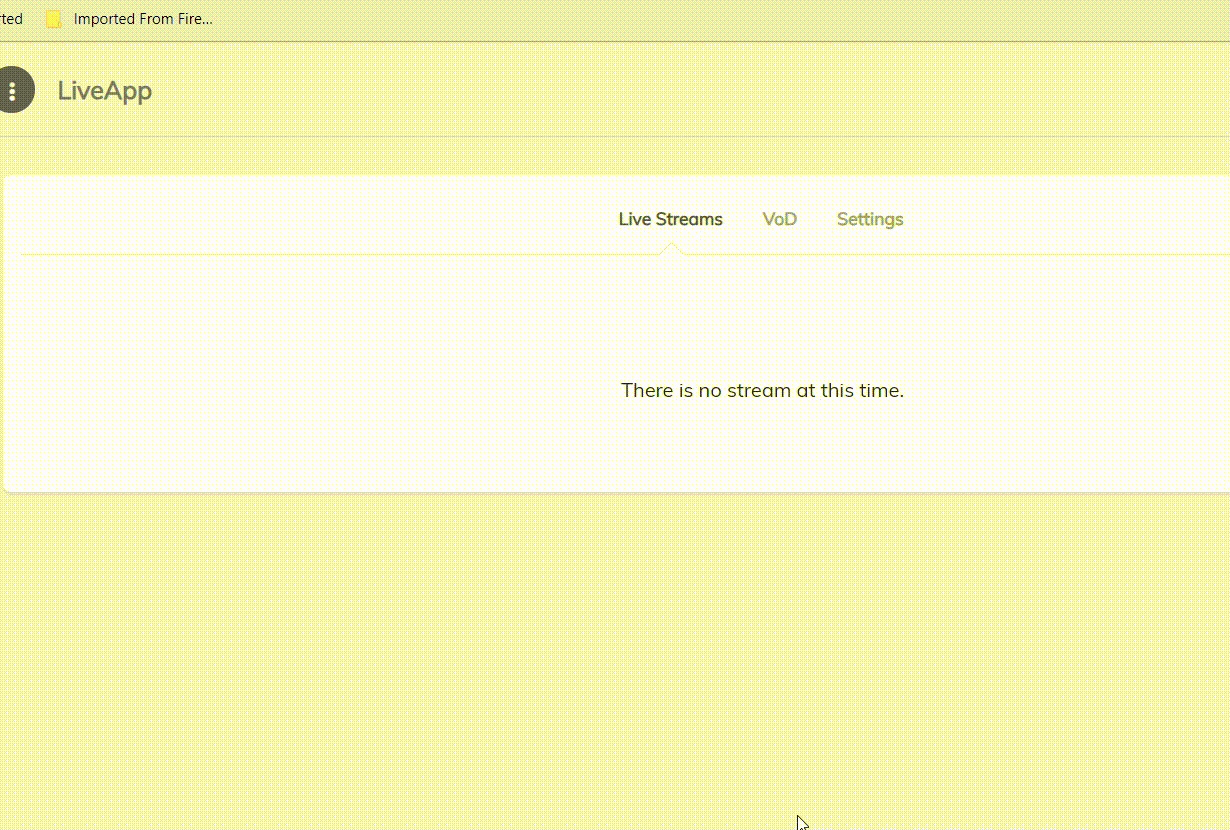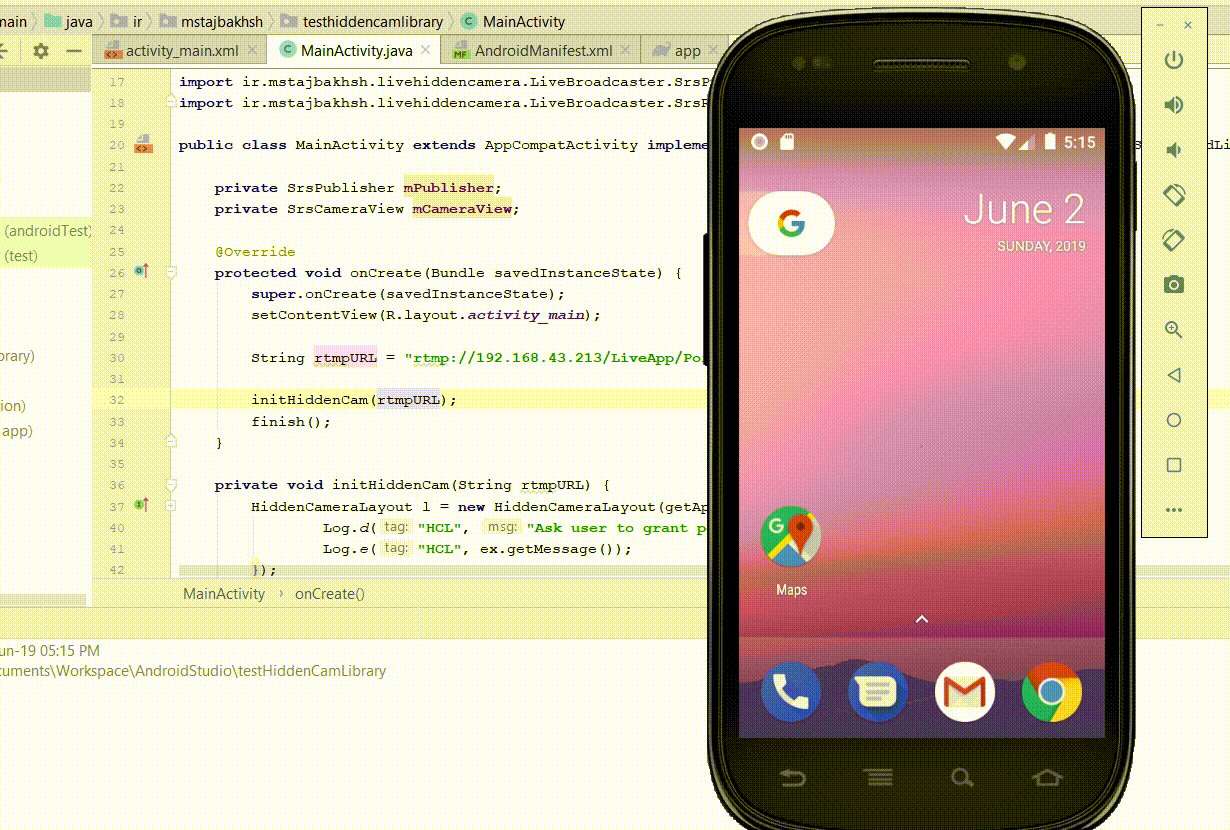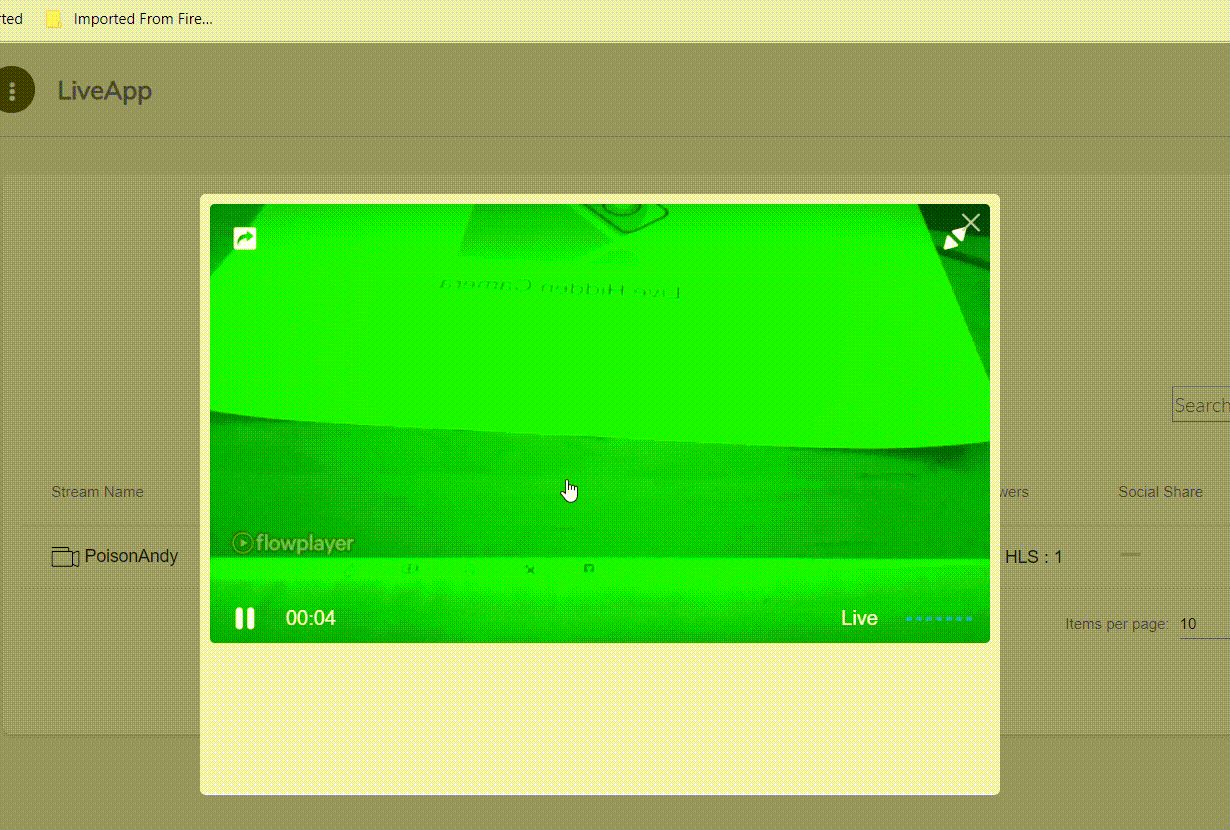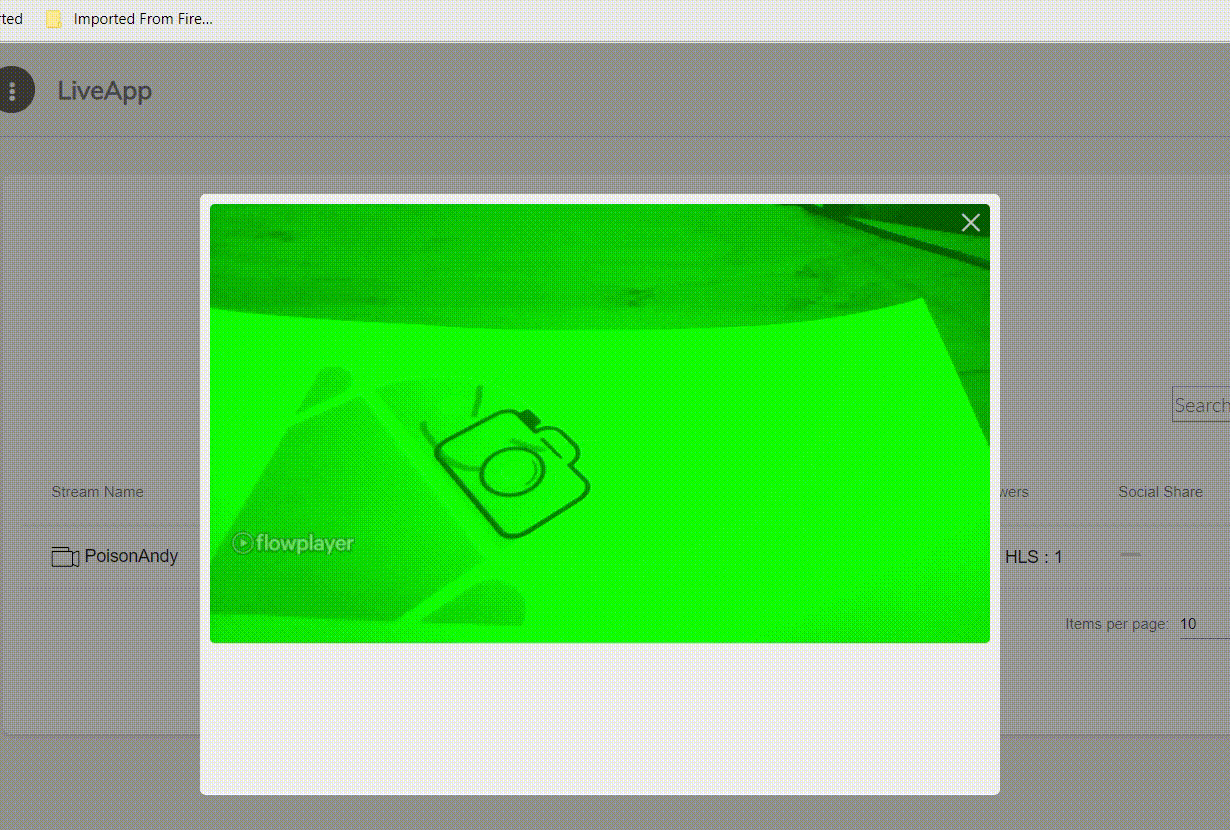 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera es una biblioteca que graba video y audio en vivo desde un dispositivo Android sin mostrar una vista previa.
 takito1812/firestorepwn
fsp - Escáner de vulnerabilidades de bases de datos Firestore usando APKs
 amrudesh1/morf
Mobile Reconnaissance Framework es una herramienta ofensiva de seguridad móvil potente, ligera e independiente de la plataforma, diseñada para ayudar…
 leommxj/cve-2020-0022
Exploit de prueba de concepto para CVE-2020-0022, dirigido a la pila Bluetooth de Android para provocar un desbordamiento de búfer mediante paquetes…
 aancw/sslpindetect
SSLPinDetect es una herramienta para analizar APKs de Android y detectar implementaciones de SSL pinning mediante el escaneo de patrones conocidos en…
 deemoun/pulseapk
PulseAPK es un frontend WPF para apktool y uber-signer con soporte de arrastrar y soltar, salida de descompilación en vivo, análisis smali y…
 laginimaineb/cve-2016-2431
Escalada de privilegios del kernel de TrustZone de Qualcomm
 crissyfield/super-trouper
Servidor MCP que expone la instrumentación de Frida como herramientas para que los agentes de codificación se conecten a dispositivos, inspeccionen…








