
 #1
Herramientas centradas en pruebas de penetración, ingeniería inversa y aseguramiento de aplicaciones y el SO Android.
Recomendado por Kitploit
 deemoun/pulseapk-core
PulseAPK Core: Herramienta multiplataforma para trabajar con archivos APK: Descompilación, Análisis, Construcción
 timwr/cve-2019-2215
Exploit de escalada de privilegios del kernel de Android para CVE-2019-2215, que proporciona una prueba de concepto para obtener acceso root mediante…
 laginimaineb/cve-2014-7920-7921
Código de exploit para CVE-2014-7920 y CVE-2014-7921 - ejecución de código en mediaserver hasta Android 5.1
 android-rooting-tools/libpingpong_exploit
Exploit de CVE-2015-3636
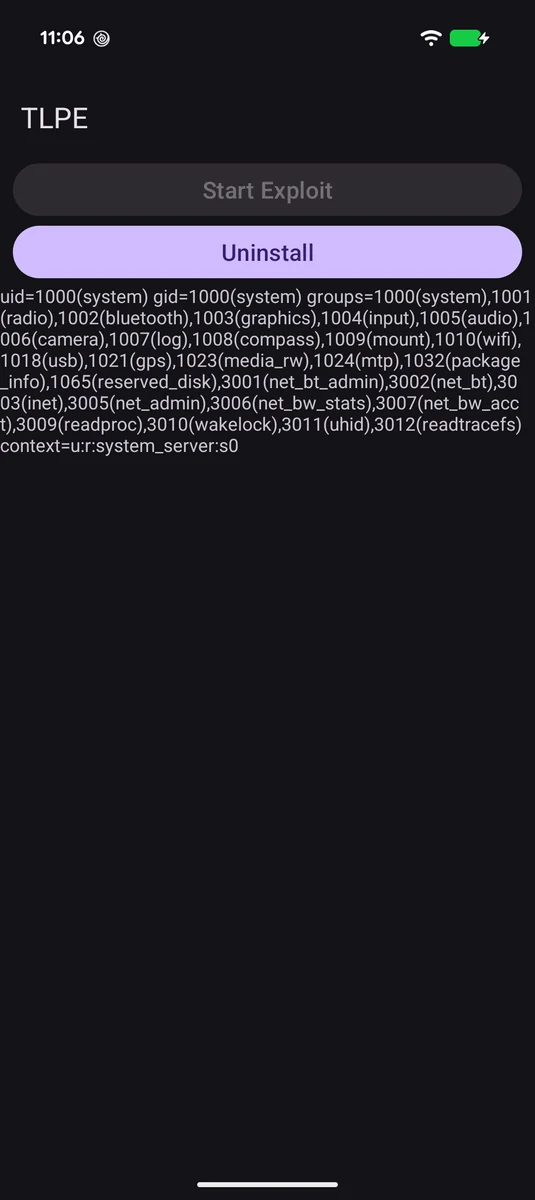 supersonic/tlpe
CVE-2026-49881, uso de la creación de contexto insegura en el servicio Telecom de Android 17 para ejecutar código arbitrario como UID 1000…
 nightwatchcybersecurity/truegaze
Herramienta de análisis estático para aplicaciones Android/iOS centrada en problemas de seguridad fuera del código fuente.
 aau-network-security/hostage
Honeypot Móvil de Baja Interacción
 wxxsfxyzm/ghostlock-galaxy
Rootea tu Galaxy usando CVE-2026-43499
 michalbednarski/thelastbundlemismatch
Writeup y exploit para CVE-2023-45777, bypass de la validación de Intent dentro de AccountManagerService en Android 13 a pesar de la mitigación "Lazy…
 alterakey/trueseeing
Escáner de vulnerabilidades de aplicaciones iOS/Android sin descompilación (laboratorio de demostración DC25, CB17)
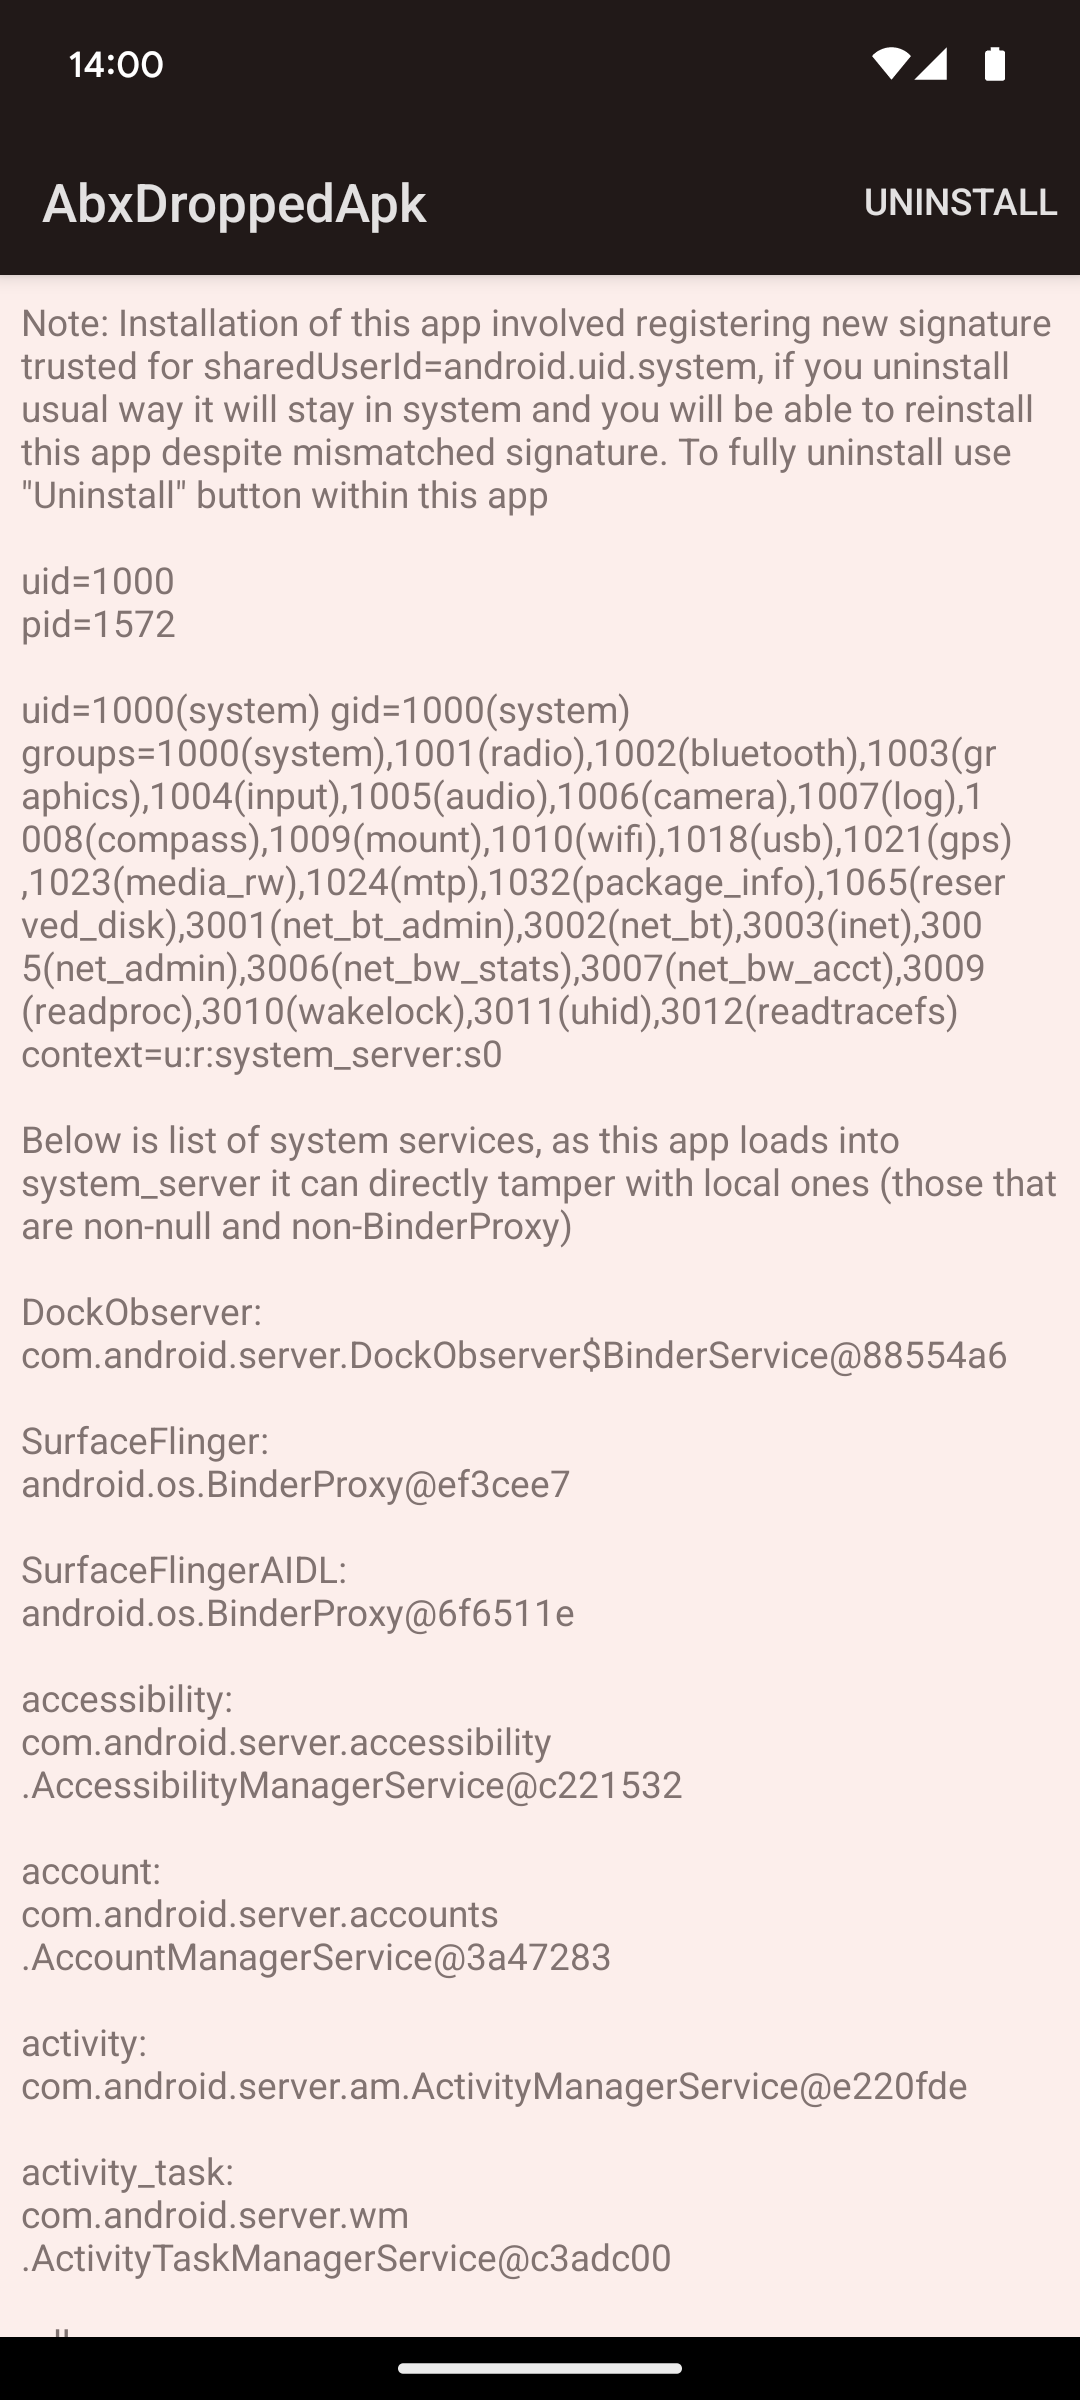 michalbednarski/abxoverflow
Writeup y exploit para CVE-2024-34740, desbordamiento de entero en el BinaryXmlSerializer de Android para escritura de archivos en system_server y…
 federicodotta/ghidra2frida
Extensión de Ghidra que une el análisis estático y dinámico mediante Frida, permitiendo instrumentación de tiempo de ejecución programable para…
 metaredteam/rtx-cve-2023-45779
Código de prueba de concepto para la vulnerabilidad de reutilización de claves APEX de Android
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - PoC de omisión de autenticación mutua inalámbrica de ADB
 commando-x/vuln-bank-mobile
Una aplicación bancaria móvil deliberadamente vulnerable diseñada para practicar pruebas de seguridad móvil. Incluye vulnerabilidades comunes que se…
 nccgroup/assethook
Magia LD_PRELOAD para el AssetManager de Android
 mailinneberg/broadpwn
Error Broadpwn (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
Exploit para CVE-2016-2434, un desbordamiento de búfer en el mediaserver de Android que permite la ejecución de código arbitrario a través de un…








