
 #1
Herramientas de seguridad LLM, inyección de prompts, extracción de modelos, IA adversaria y red teaming de IA.
Recomendado por Kitploit

 vighnesh91/-logicsentry-ai
Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…
 dragonjar/burpia
Extensión de Burp Suite que incorpora detección pasiva de vulnerabilidades mediante inteligencia artificial.
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 anthropics/oss-scanner
Servicio que compila repositorios de código abierto registrados en VM aisladas sin conexión y los escanea en busca de vulnerabilidades de seguridad,…
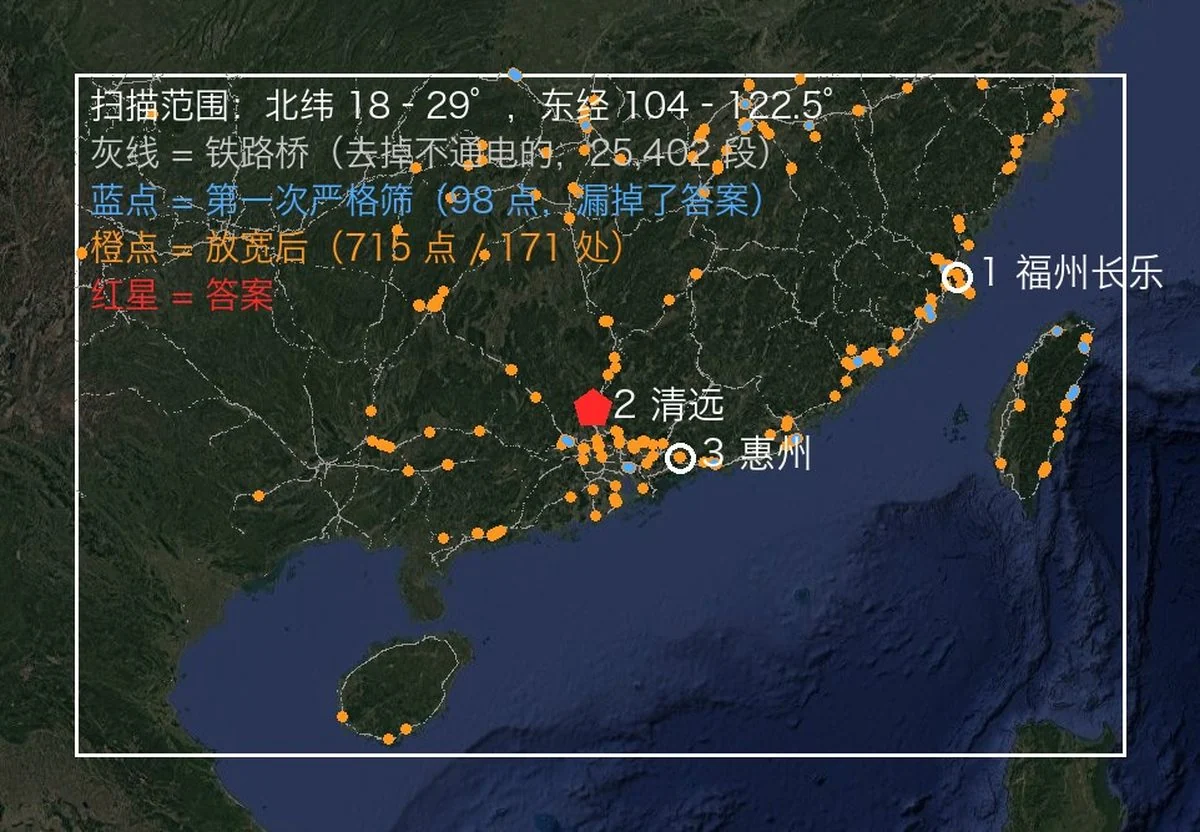 oldcircle/geo-sleuth
Una habilidad de agente que encuentra dónde se tomó una foto — geometría de OpenStreetMap, perfiles de elevación, imágenes satelitales y vista a…
 ye-ze-yu/epireal-bench
Benchmark de red-teaming y framework de ataque de caja negra para evaluar riesgos de desinformación visual en generadores de imágenes comerciales,…
 phil-fan/fs-attack
Implementación del artículo "Rethinking Latency Denial-of-Service: Attack the LLM Serving Framework, Not the Model"
 multimodal-ai-lab/tobac
Token a Token, Comprometido: Vulnerabilidades de Puerta Trasera en Modelos Autorregresivos Unificados (NeurIPS'26)
 moontea0416/webmirage
Ataques de imágenes adversarias contra agentes web de visión-lenguaje, desde el anclaje visual hasta la ejecución en el navegador
 stardust457/sldr
Marco de defensa que mitiga el fine-tuning malicioso de LLMs mediante recuperación selectiva de capas y enrutamiento dinámico, con scripts de…
 danigil/neuperm
Saneamiento sin reentrenamiento que reordena unidades de red neuronal equivalentes por permutación para destruir malware incrustado mediante ataques…
 graph-com/cka-agent
Implementación de investigación de un agente de jailbreak para LLM que elude las barreras de seguridad de modelos comerciales mediante el tejido de…
 treeai-lab/awesome-rag-security
Colección curada de artículos de investigación sobre seguridad en la generación aumentada por recuperación, organizada según la taxonomía SLOT que…
 githubsecuritylab/seclab-taskflow-agent
Framework multiagente con soporte MCP para flujos de trabajo agénticos declarativos basados en YAML, utilizado para auditoría de código asistida por…
 githubsecuritylab/seclab-taskflows
Flujos de tareas de agentes de IA de ejemplo y servidores MCP para auditar código fuente, clasificar problemas y detectar vulnerabilidades en…
 uiuc-kang-lab/persistbd
Código de investigación para entrenar adaptadores que hacen que las puertas traseras de agentes LLM sobrevivan a un ajuste fino benigno, con…
 deep-jlu/skillpoison
Pipeline de investigación que construye experiencias exitosas verificadas y las organiza en registros de formación para envenenar progresivamente las…
 zju-llm-safety/ascent
Marco de ajuste fino que aplica calibración de seguridad óptima de primer orden y recalibración periódica a los LLM, preservando actualizaciones…








