
 #1
Herramientas de seguridad LLM, inyección de prompts, extracción de modelos, IA adversaria y red teaming de IA.
Recomendado por Kitploit

 manishrawat21/cisa-kev-threat-intel-orchestrator
Pipeline sin intervención que convierte CVEs recientemente armadas del catálogo CISA Known Exploited Vulnerabilities (KEV) en reglas de detección…
 george0papasotiriou/cve-2026-23001-hugging-face-transformers-model-deserialization-arbitrary-code-via-pickle-
Prueba de concepto para CVE-2026-23001: demuestra RCE mediante deserialización insegura de pickle en Hugging Face Transformers mediante la creación…
 rohitberiwala/claude-code-mcp-injection-poc
PoC profesional para CVE-2025-59536 y CVEs relacionados. Demuestra una representación incorrecta del mensaje de confirmación de la herramienta MCP en…
 d-diaa/swordstamp
Marca de agua semántica con detección robusta al orden sobre unidades de sub-oración
 boreas37/cve-2025-62593-poc
PoC para CVE-2025-62593: RCE no autenticado en Ray (CISA KEV). Python únicamente con stdlib.
 zakirkun/guardian-cli
Guardián es una herramienta CLI de automatización de pruebas de penetración impulsada por IA, lista para producción, que aprovecha Google Gemini y…
 pinperepette/macpersistencechecker
Escáner de mecanismos de persistencia de macOS con verificación de firma de código y seguimiento de línea temporal.
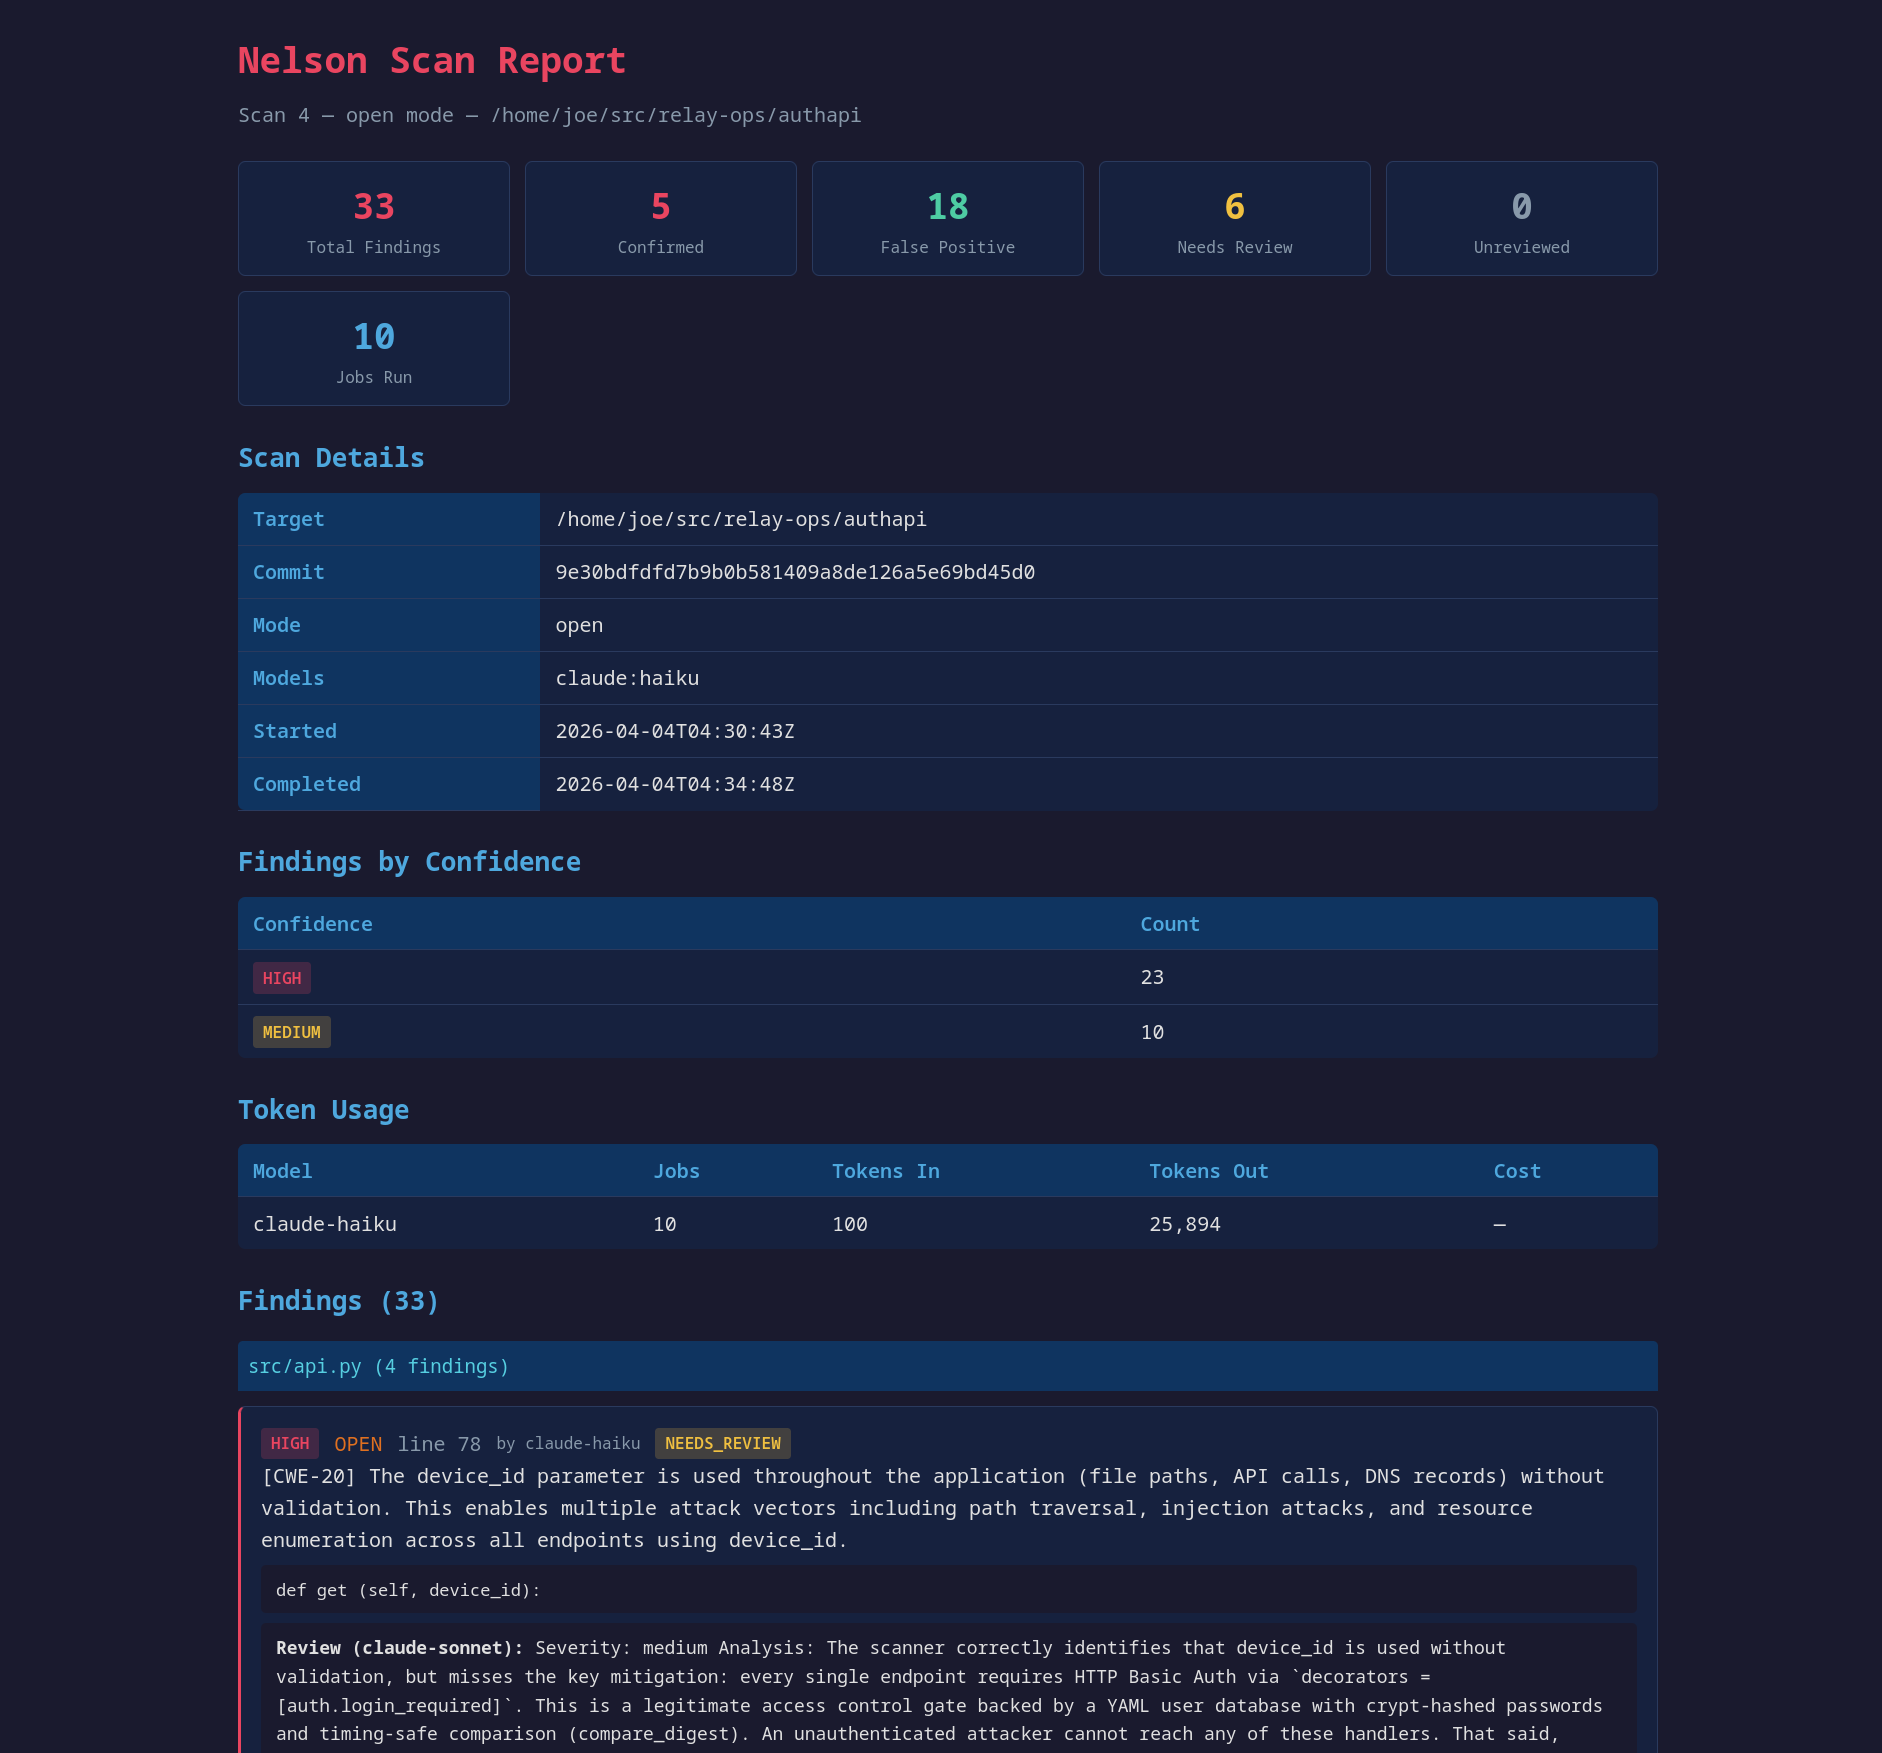 swelljoe/nelson
Encontrar vulnerabilidades mediante fuerza bruta básica
 edoardottt/cve-2025-67511
Divulgación detallada de CVE-2025-67511, una vulnerabilidad de inyección de comandos en la herramienta SSH del framework CAI que permite que agentes…
 inertfluid/sk-cve-2026-26030-lab
Ético, laboratorio Docker aislado de red que reproduce CVE-2026-26030 — RCE del filtro eval() del almacén de vectores en memoria de Semantic Kernel…
 horkimhab/cve-2026-20685
CVE-2026-20685 - Borrador o TODO
 perufitlife/dotclaude-security
Escanea la configuración `.claude/` de un repositorio (hooks de `settings.json`, servidores MCP, env, allowed-tools) en busca de los escollos de RCE…
 ccss17/o3_finds_cve-2025-37899
Artefactos para una entrada de blog sobre el hallazgo de CVE-2025-37899 con o3
 krxi/asmsense
Modelo de lenguaje pequeño que nombra y describe funciones en binarios x86-64 despojados, con un conjunto de datos abierto, líneas base y…
 atalovesyou/openclaw-security-checker
Comprueba si la configuración de tu agente de IA es vulnerable a CVE-2026-33579
 space0blaster/smartmap
Mapa basado en LLM para investigación, exploración y descubrimiento.
 rodhnin/asterion-network-minotaur
Auditor de seguridad de redes y dominios que escanea Windows Active Directory, sistemas Linux e infraestructura de red con guías de endurecimiento…
 johnnyzhou666/langgrinch-cve-2025-68664-analysis
Análisis técnico de la vulnerabilidad de inyección de serialización de LangChain CVE-2025-68664.








