WTSRM - Repositorio de demostración de Writing Tiny Small Reliable Malware para mi correspondiente charla.
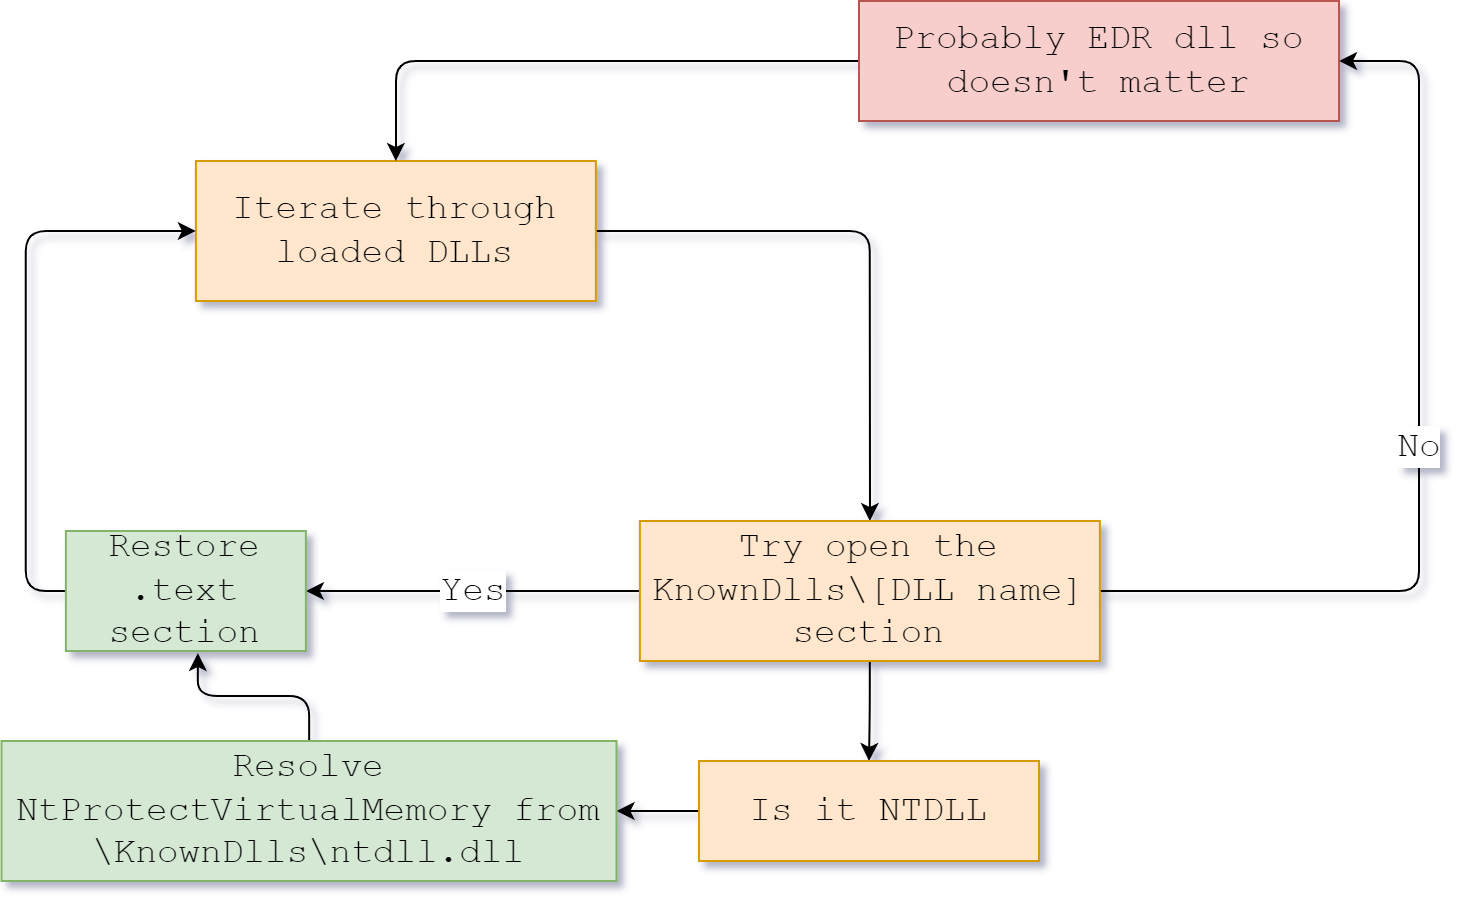
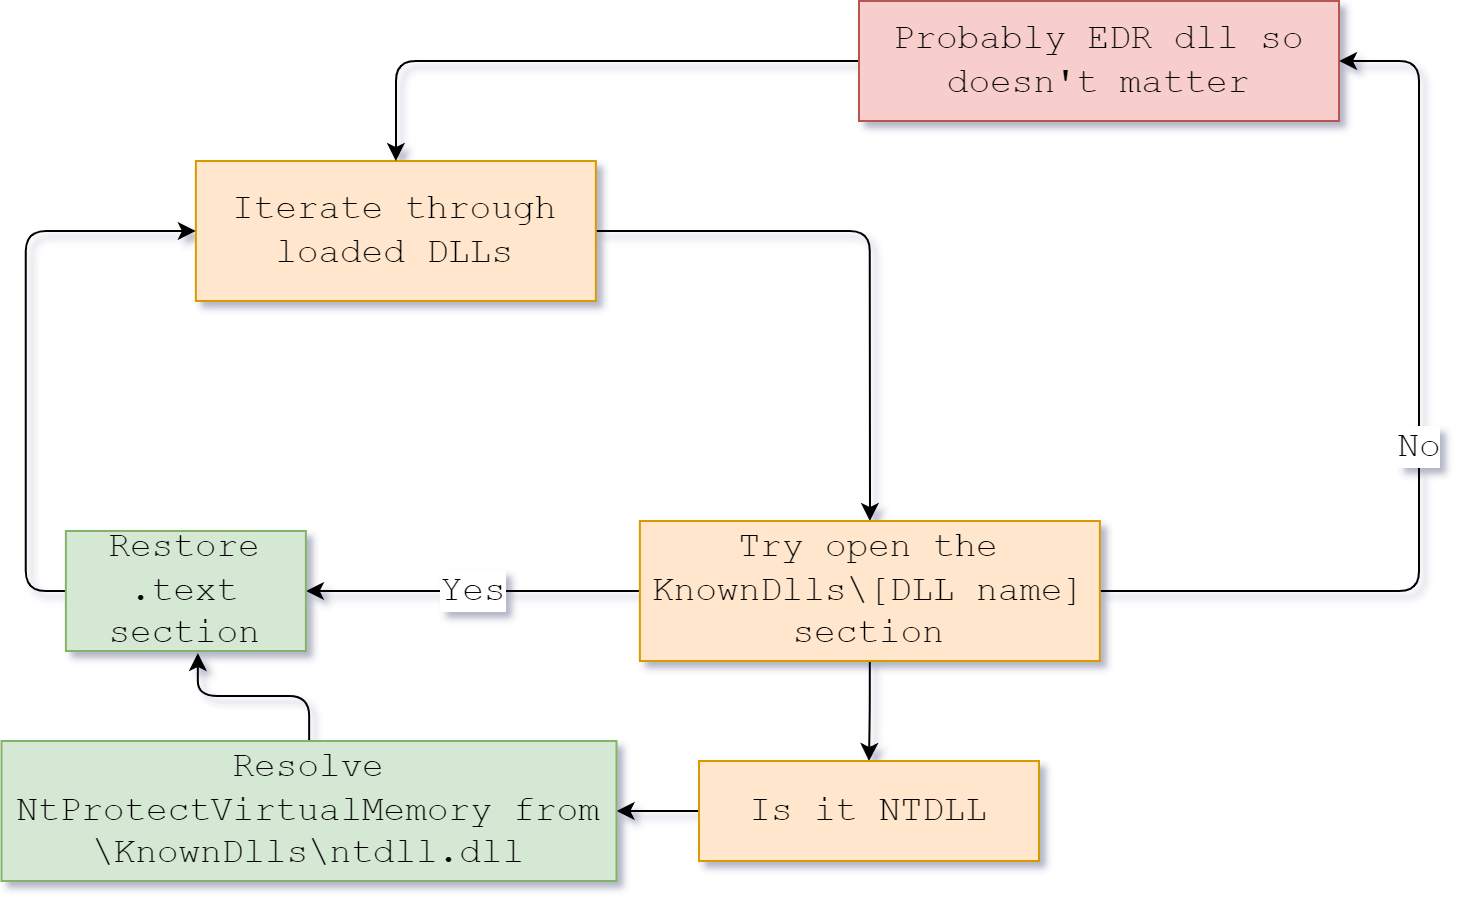
- Desengancha todas las DLL de Windows con \KnownDlls\
- Sin dependencias de CRT
- Tamaño reducido
- Baja entropía
- Clave de cifrado de cadenas aleatoria (por lo tanto, sin cadenas en texto plano)
- Hashing de API
- Detección de hooks
- Rodea los hooks para el desenganche inicial en ntdll