
 sbasu7241/aws-threat-simulation-and-detection
Experimentando con Stratus Red Team (herramienta de simulación de ataques en la nube) y SumoLogic

Este repositorio es una documentación de mis aventuras con Stratus Red Team, una herramienta de emulación de adversarios para la nube.
Stratus Red Team es el "Atomic Red Team para la nube, permitiendo emular técnicas de ataque ofensivas de manera granular y autónoma.
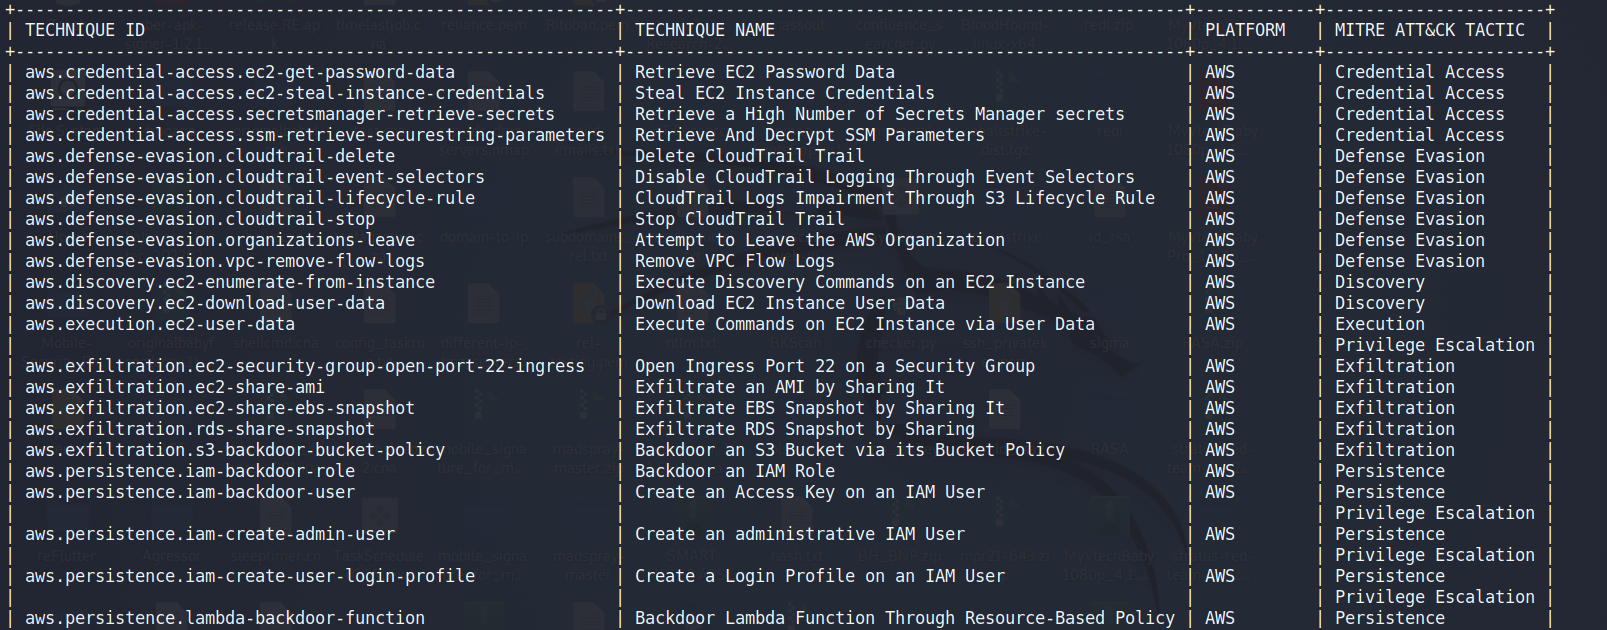
Ejecutamos los ataques cubiertos en el repositorio de Stratus Red Team uno por uno en nuestra cuenta de AWS. Para monitorearlos, usaremos CloudTrail y CloudWatch para el registro y enviaremos estos registros a SumoLogic para su posterior análisis.
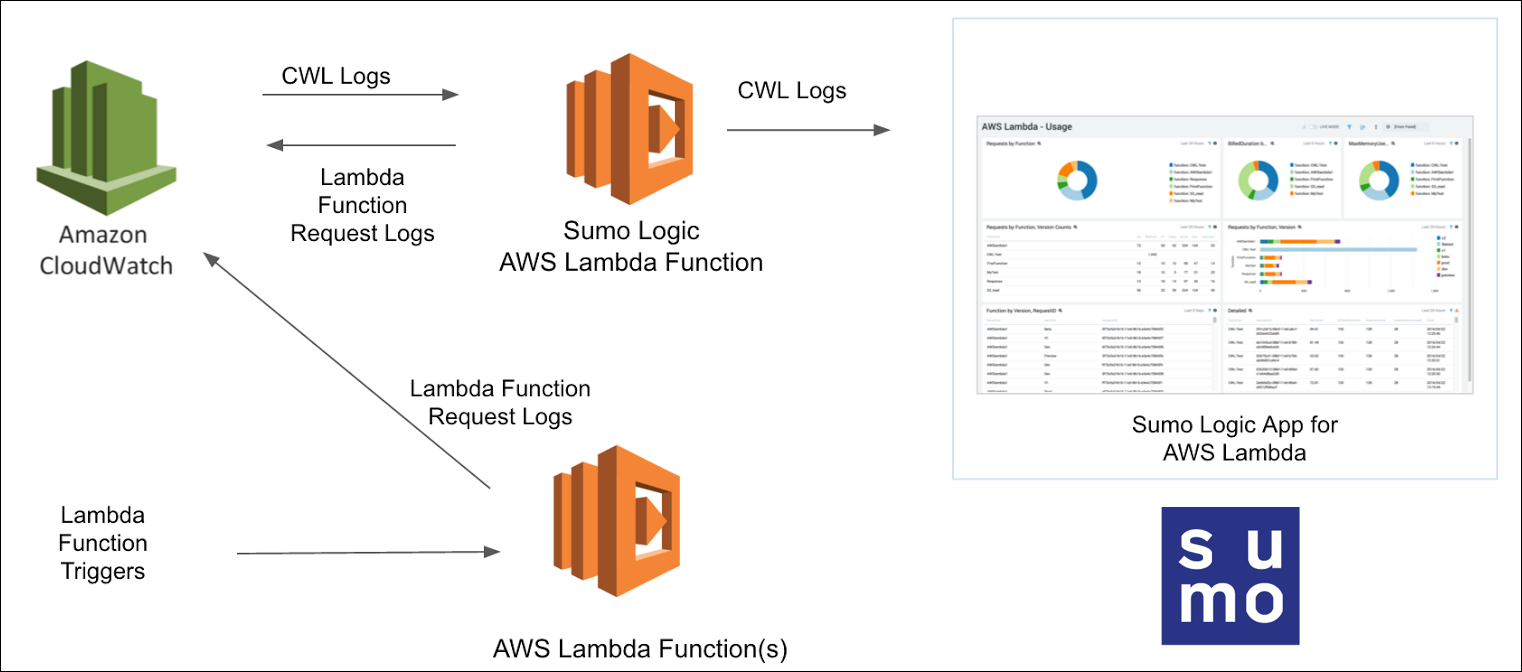
| Ataque | Descripción | Enlace |
|---|---|---|
| aws.credential-access.ec2-get-password-data | Recuperar datos de contraseña de EC2 | Link |
| aws.credential-access.ec2-steal-instance-credentials | Robar credenciales de instancia EC2 | Link |
| aws.credential-access.secretsmanager-retrieve-secrets | Recuperar un alto número de secretos de Secrets Manager | Link |
| aws.credential-access.ssm-retrieve-securestring-parameters | Recuperar y descifrar parámetros de SSM | Link |
| aws.defense-evasion.cloudtrail-delete | Eliminar rastro de CloudTrail | Link |
| aws.defense-evasion.cloudtrail-event-selectors | Deshabilitar el registro de CloudTrail a través de selectores de eventos | Link |
| aws.defense-evasion.cloudtrail-lifecycle-rule | Deterioro de registros de CloudTrail mediante regla de ciclo de vida de S3 | Link |
| aws.defense-evasion.cloudtrail-stop | Detener rastro de CloudTrail | Link |
| aws.defense-evasion.organizations-leave | Intentar salir de la organización de AWS | Link |
| aws.defense-evasion.vpc-remove-flow-logs | Eliminar registros de flujo de VPC | Link |
| aws.discovery.ec2-enumerate-from-instance | Ejecutar comandos de descubrimiento en una instancia EC2 | Link |
| aws.exfiltration.ec2-security-group-open-port-22-ingress | Abrir puerto de ingreso 22 en un grupo de seguridad | Link |
| aws.exfiltration.ec2-share-ami | Exfiltrar una AMI compartiéndola | Link |
| aws.exfiltration.ec2-share-ebs-snapshot | Exfiltrar instantánea de EBS compartiéndola | Link |
| aws.exfiltration.rds-share-snapshot | Exfiltrar instantánea de RDS compartiéndola | Link |
| aws.exfiltration.s3-backdoor-bucket-policy | Colocar puerta trasera en un bucket S3 mediante su política de bucket | Link |
| aws.persistence.iam-backdoor-role | Colocar puerta trasera en un rol de IAM | Link |
| aws.persistence.iam-backdoor-user | Crear una clave de acceso en un usuario de IAM | TBD |
| aws.persistence.iam-create-admin-user | Crear un usuario administrador de IAM | TBD |
| aws.persistence.iam-create-user-login-profile | Crear un perfil de inicio de sesión en un usuario de IAM | TBD |
| aws.persistence.lambda-backdoor-function | Colocar puerta trasera en función Lambda mediante política basada en recursos | TBD |






