
log4j2-CVE-2021-45105
 pravin-pp/log4j2-cve-2021-45105
Sample Spring Boot web application vulnerable to Log4j2 CVE-2021-45105 with documented exploitation steps and mitigation guidance for security…
educationexploitationlabs-practice+3
pravin-pp/log4j2-cve-2021-45105Sample Spring Boot web application vulnerable to Log4j2 CVE-2021-45105 with documented exploitation steps and mitigation guidance for security…
 bunkerity/bunkerweb
🛡️ Open-source and cloud-native Web Application Firewall (WAF)
 malwareman007/scanner-and-patcher
A Web Vulnerability Scanner and Patcher
 tophat-cloud/cumulus
Real-time web application weakness monitoring SDK and scanner. Detects XSS, SQL injection, sensitive payloads, and code vulnerabilities via dynamic…
 matrixleons/evilwaf
evilwaf is a penetration testing tool designed to detect and bypass common Web Application Firewalls (WAFs).
 joker25000/optiva-framework
Optiva-Framework 🔎 Web Application Scanner🕵️
 payatu/tiredful-api
An intentionally designed broken web application based on REST API.
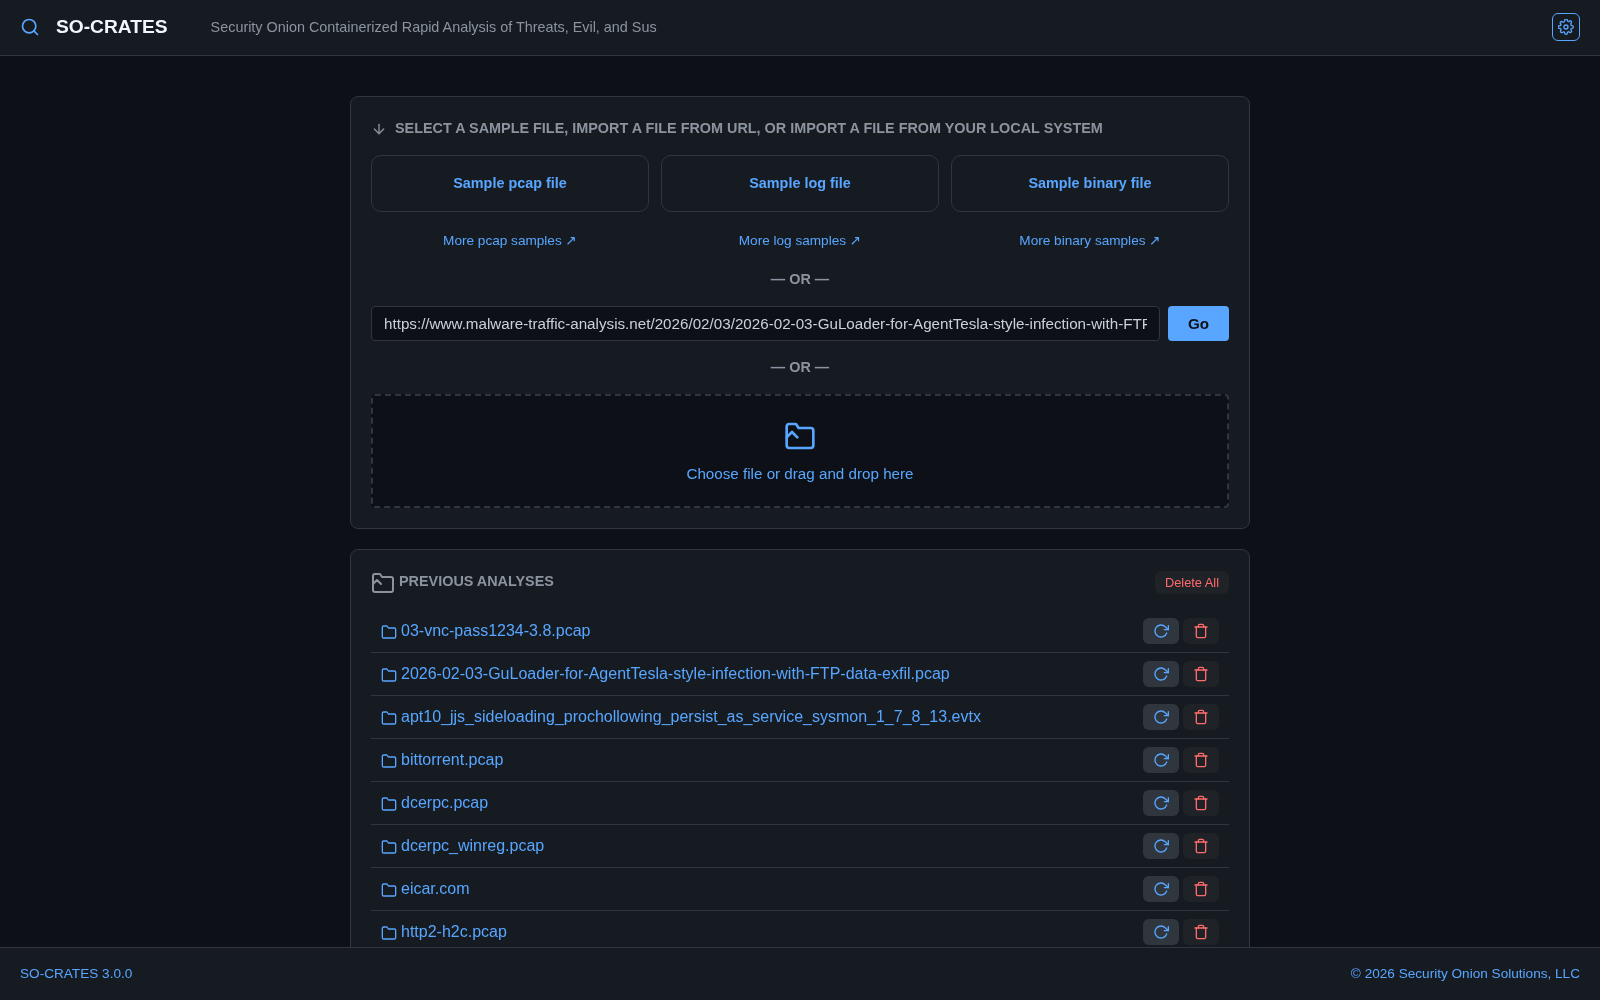 dougburks/so-crates
SO-CRATES: Security Onion Containerized Rapid Analysis of Threats, Evil, and Sus!
 in3tinct/see-surf
Security tool to find potential vulnerable Server Side Request Forgery (SSRF) parameters.
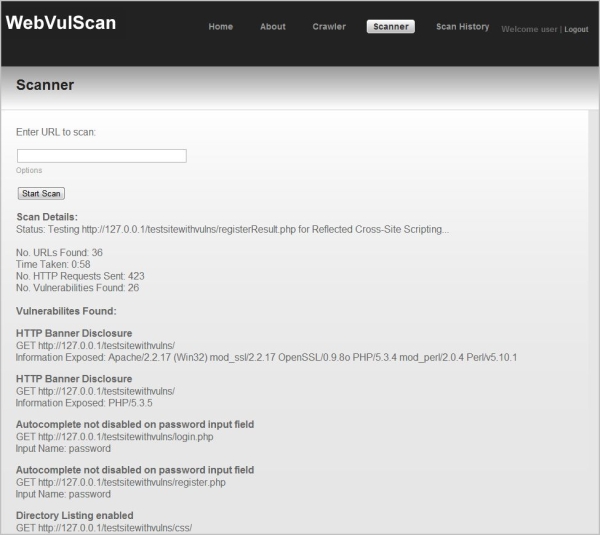 dermotblair/webvulscan
Web Application Vulnerability Scanner.
 duriantaco/ravage
Evidence first autonomous web security testing for controlled, authorized targets. With reproducible labs, audit trails, reports, and XBEN…
 an5i/cve-2025-64446-fortiweb-exploit
Security research tool for detecting and testing CVE-2025-64446 (FortiWeb Path Traversal RCE vulnerability)
 lequoca/fortinet-fortiweb-cve-2025-64446-58034
Security research on Fortinet FortiWeb vulnerabilities (CVE-2025-64446, CVE-2025-58034)
 ionutbaltariu/joomla_cve-2017-8917
Educational Joomla SQL injection exploit (CVE-2017-8917) demonstrating web application vulnerability exploitation for academic cybersecurity training.
 rohan-pt/cve-2025-26054
CVE-2025-26054
 shoucheng3/esapi__esapi-java-legacy_cve-2022-23457_2-2-3-1
Enterprise Security API library providing security controls for Java web applications, including authentication, access control, input validation,…
 kuzushiki/cve-2025-29927-test
Test application for CVE-2025-29927, designed for security study groups to demonstrate and verify the web vulnerability in a controlled environment.
 pannagkumaar/pentest-lab
Modern cyber range with 50 hands-on challenges across web, API, cloud, AI, and blue-team security tracks. Features guided attack chains, transparent…