
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories

Tools

AllAndroid SecurityAuthentication & AuthorizationCloud Infrastructure SecurityDefensive ToolsDisk ForensicsEmbedded Systems SecurityGeneral Purpose UtilitiesIndicator of Compromise (IOC) ManagementOSINT (Open Source Intelligence)Packet Sniffing & AnalysisPassword CrackingPenetration Testing FrameworksPhishing ToolsPrivilege EscalationReconnaissanceStatic AnalysisVulnerability ScannersWeb Vulnerability ScannersWi-Fi AuditingBluetooth SecurityContainer SecurityDynamic Analysis (Sandboxing)Encryption/Decryption ToolsExploit FrameworksIdentity ManagementiOS SecurityIoT SecurityMemory ForensicsNetwork MappingOSINT for Social EngineeringPassword AttacksPayload GenerationPersistence MechanismsPort ScanningStatic Code Analysis (SAST)Threat Feeds & AggregatorsVulnerability AnalysisWeb Proxies & InterceptionCode AnalysisDNS & Subdomain EnumerationDynamic Code Analysis (DAST)ExploitationHash AnalysisIDS/IPS EvasionImpersonation ToolsLateral MovementMobile App PentestingNetwork ForensicsReverse EngineeringRFID/NFC ToolsSCADA/ICS SecurityScripting & AutomationServerless SecurityShellcodeWeb Application ExploitationAPI Security TestingConfiguration AuditingData ExfiltrationDebuggersForensicsInformation GatheringMobile ForensicsNetwork Access ControlPost-ExploitationSecurity VirtualizationPhishingWAF BypassWeb SecurityFuzzingNetwork SecuritySteganographyWireless SecurityData RecoveryMalware AnalysisDigital ForensicsHardware HackingCryptographyCTFPenetration TestingCloud SecurityDevSecOpsMobile SecurityPrivacyCommand and ControlSocial EngineeringHardware SecurityUtilities & FrameworksHardware & IoT SecuritySecret DetectionBinary AnalysisThreat IntelligenceIdentity & Access Management (IAM)Supply Chain SecurityAuthenticationMachine LearningIntrusion DetectionPapers & ResearchMisconfigurationSubdomain EnumerationEmail HarvestingLearning & EducationAI-Assisted ReversingDNS FuzzingRed TeamingIncident ResponseCrawlerCurated ResourcesRemote Access ToolShellcode GenerationPayload DevelopmentRemote Access TrojanAPI SecurityAnti-BotFingerprint SpoofingCAPTCHA BypassEmail SecurityDNS AnalysisChaos EngineeringLearning Paths & CoursesContainer EscapeAI SecurityDatabase SecurityFirmware AnalysisAnomaly DetectionLog AnalysisAdversarial AttackBinary ExploitationLabs & Practice
NewestRelevanceMost popularRecently updated
183 results
CVE-2025-3776 preview

CVE-2025-3776

GitHubnxploited/cve-2025-3776

WordPress Verification SMS with TargetSMS Plugin <= 1.5 is vulnerable to Remote Code Execution (RCE)
code-analysiseducationexploitation+3
7
1 year ago
CVE-2026-27944 preview

CVE-2026-27944

GitHubnull200ok/cve-2026-27944

CVE-2026-27944 - Nginx UI Unauthenticated Backup Download & Decryption
api-security-testingexploitationinformation-gathering+4
46 months ago
CVE-2026-54917-SeaweedFS-Cross-Bucket-Traversal preview

CVE-2026-54917-SeaweedFS-Cross-Bucket-Traversal

GitHubbiitts/cve-2026-54917-seaweedfs-cross-bucket-traversal

PoC + analysis for CVE-2026-54917 — SeaweedFS S3 gateway cross-bucket path traversal (CVSS 10.0, <4.30). Read/write any bucket via .. in the object…
api-security-testingcloud-securityexploitation+3
1 month ago
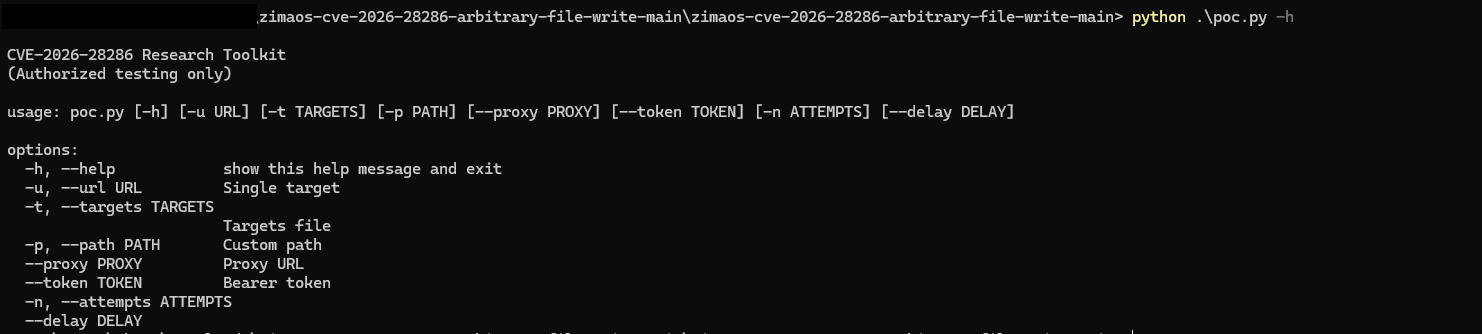
zimaos-cve-2026-28286-arbitrary-file-write preview

zimaos-cve-2026-28286-arbitrary-file-write

GitHubrushi9/zimaos-cve-2026-28286-arbitrary-file-write

PoC and verification toolkit for CVE-2026-28286, an arbitrary file write vulnerability in ZimaOS, exploiting API misconfiguration to write files…
api-security-testingexploitationpenetration-testing+3
25 months ago
CVE-2026-9198 preview

CVE-2026-9198

GitHubk3ystr0k3r/cve-2026-9198

PoC and detection guide for the critical unauthenticated RCE in IBM Langflow OSS, covering the auto_login token bypass and unsafe /validate/code…

api-security-testingexploitationpenetration-testing+2
11 month ago
Blind-SSRF-to-Remote-Code-Execution-Shellshock-Professional-Bug-Bounty-Report preview

Blind-SSRF-to-Remote-Code-Execution-Shellshock-Professional-Bug-Bounty-Report

GitHubcyberexpert111/blind-ssrf-to-remote-code-execution-shellshock-professional-bug-bounty-report

Professional bug bounty report detailing the exploitation of a Blind SSRF vulnerability leading to Shellshock (CVE-2014-6271) remote code execution,…
command-and-controleducationexploitation+3
2 months ago
CVE-2026-60206 preview

CVE-2026-60206

GitHubdebajyoti0-0/cve-2026-60206

Technical analysis and Proof-of-Concept for CVE-2026-60206, a critical Oracle WebLogic Server SAML authentication bypass vulnerability.
authenticationexploitationpenetration-testing+2
12 months ago
BadHost-CVE-2026-48710-Exploit preview

BadHost-CVE-2026-48710-Exploit

GitHubbhanunamikaze/badhost-cve-2026-48710-exploit

Detection scanner for CVE-2026-48710 - Host-header auth bypass in Starlette/FastAPI

api-security-testingauthentication-authorizationexploitation+4
14 months ago
brokeCLAUDIA preview
Archived

brokeCLAUDIA

GitHubthemalwareguardian/brokeclaudia

CVE-2025-41090 (brokeCLAUDIA): Broken access control in microCLAUDIA, the anti-ransomware platform by CCN-CERT.

api-security-testingeducationexploitation+3
310 months ago
wapiti preview

wapiti

GitHubwapiti-scanner/wapiti

Web vulnerability scanner written in Python3
api-security-testingconfiguration-auditingcrawler+11
1.9k4 days ago
CredMaster preview

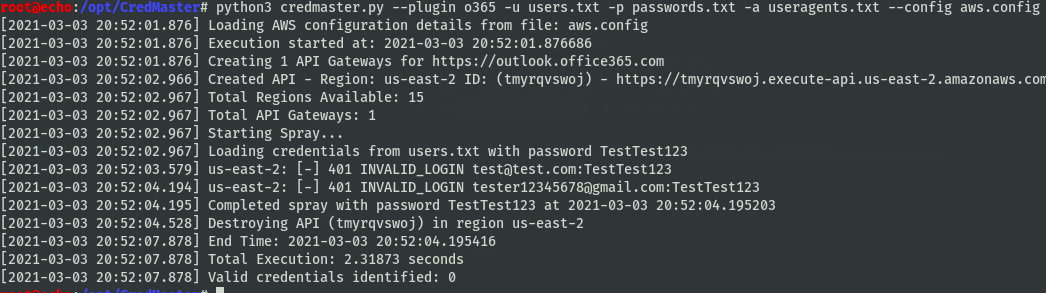
CredMaster

GitHubknavesec/credmaster

Refactored & improved CredKing password spraying tool, uses FireProx APIs to rotate IP addresses, stay anonymous, and beat throttling

api-security-testingauthenticationcloud-security+9
1.3k1 year ago
Tiredful-API preview

Tiredful-API

GitHubpayatu/tiredful-api

An intentionally designed broken web application based on REST API.

api-security-testingeducationlabs-practice+2
5826 years ago
waf-checker preview

waf-checker

GitHubpapamica/waf-checker

Tests your WAF with +160 payloads

api-security-testingdns-analysisids-ips-evasion+8
5586 months ago
Vega preview

Vega

GitHubsubgraph/vega

Subgraph Vega

api-security-testingdynamic-analysis-sandboxingpenetration-testing+3
36210 years ago
SAMLRaider preview

SAMLRaider

GitHubcompasssecurity/samlraider

SAML2 Burp Extension
api-security-testingauthenticationcryptography+6
4517 months ago
sqlipy preview

sqlipy

GitHubcodewatchorg/sqlipy

SQLiPy is a Python plugin for Burp Suite that integrates SQLMap using the SQLMap API.
api-security-testingpenetration-testingvulnerability-scanners+2
2621 year ago
TProxer preview

TProxer

GitHubethicalhackingplayground/tproxer

A Burp Suite extension made to automate the process of finding reverse proxy path based SSRF.
api-security-testingpenetration-testingvulnerability-analysis+2
1844 years ago
smugglefuzz preview

smugglefuzz

GitHubmoopinger/smugglefuzz

A rapid HTTP downgrade smuggling scanner written in Go.

api-security-testingfuzzingpenetration-testing+3
3132 years ago
Previous1…456…11Next