
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories
Categories

Network Forensics

Tools for analyzing network traffic and communication logs to investigate security incidents.

Kitploit recommended

Top tools

10 selected
wireshark preview#1

wireshark

GitHubwireshark/wireshark
9.9k19 hours ago
zeek preview#2

zeek

GitHubzeek/zeek
7.8k3 days ago
arkime preview#3

arkime

GitHubarkime/arkime
7.4k21h 32m ago
Malcolm preview#4

Malcolm

GitHubcisagov/malcolm
2.5k1 month ago
suricata preview#5

suricata

GitHuboisf/suricata
6.5k6 days ago
ntopng preview#7

ntopng

GitHubntop/ntopng
8.1k18h 12m ago
scapy preview#8

scapy

GitHubsecdev/scapy
12.5k1 day ago
etl2pcapng preview#10

etl2pcapng

GitHubmicrosoft/etl2pcapng
7351 year ago
netsniff-ng preview#11

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4k1 year ago
gopacket preview#13

gopacket

GitHubgoogle/gopacket
6.8k1 year ago
NewestRelevanceMost popularRecently updated
140 results
caronte preview

caronte

GitHubeciavatta/caronte

A tool to analyze the network flow during attack/defence Capture the Flag competitions
packet-sniffing-analysisnetwork-forensicsforensics+1
6514 years ago
TCPViewer preview

TCPViewer

GitHubproxymanapp/tcpviewer

The best-in-class macOS app to See every packet clearly on your Mac. Alternative to Wireshark
packet-sniffing-analysisnetwork-forensicsforensics+3
629 days ago
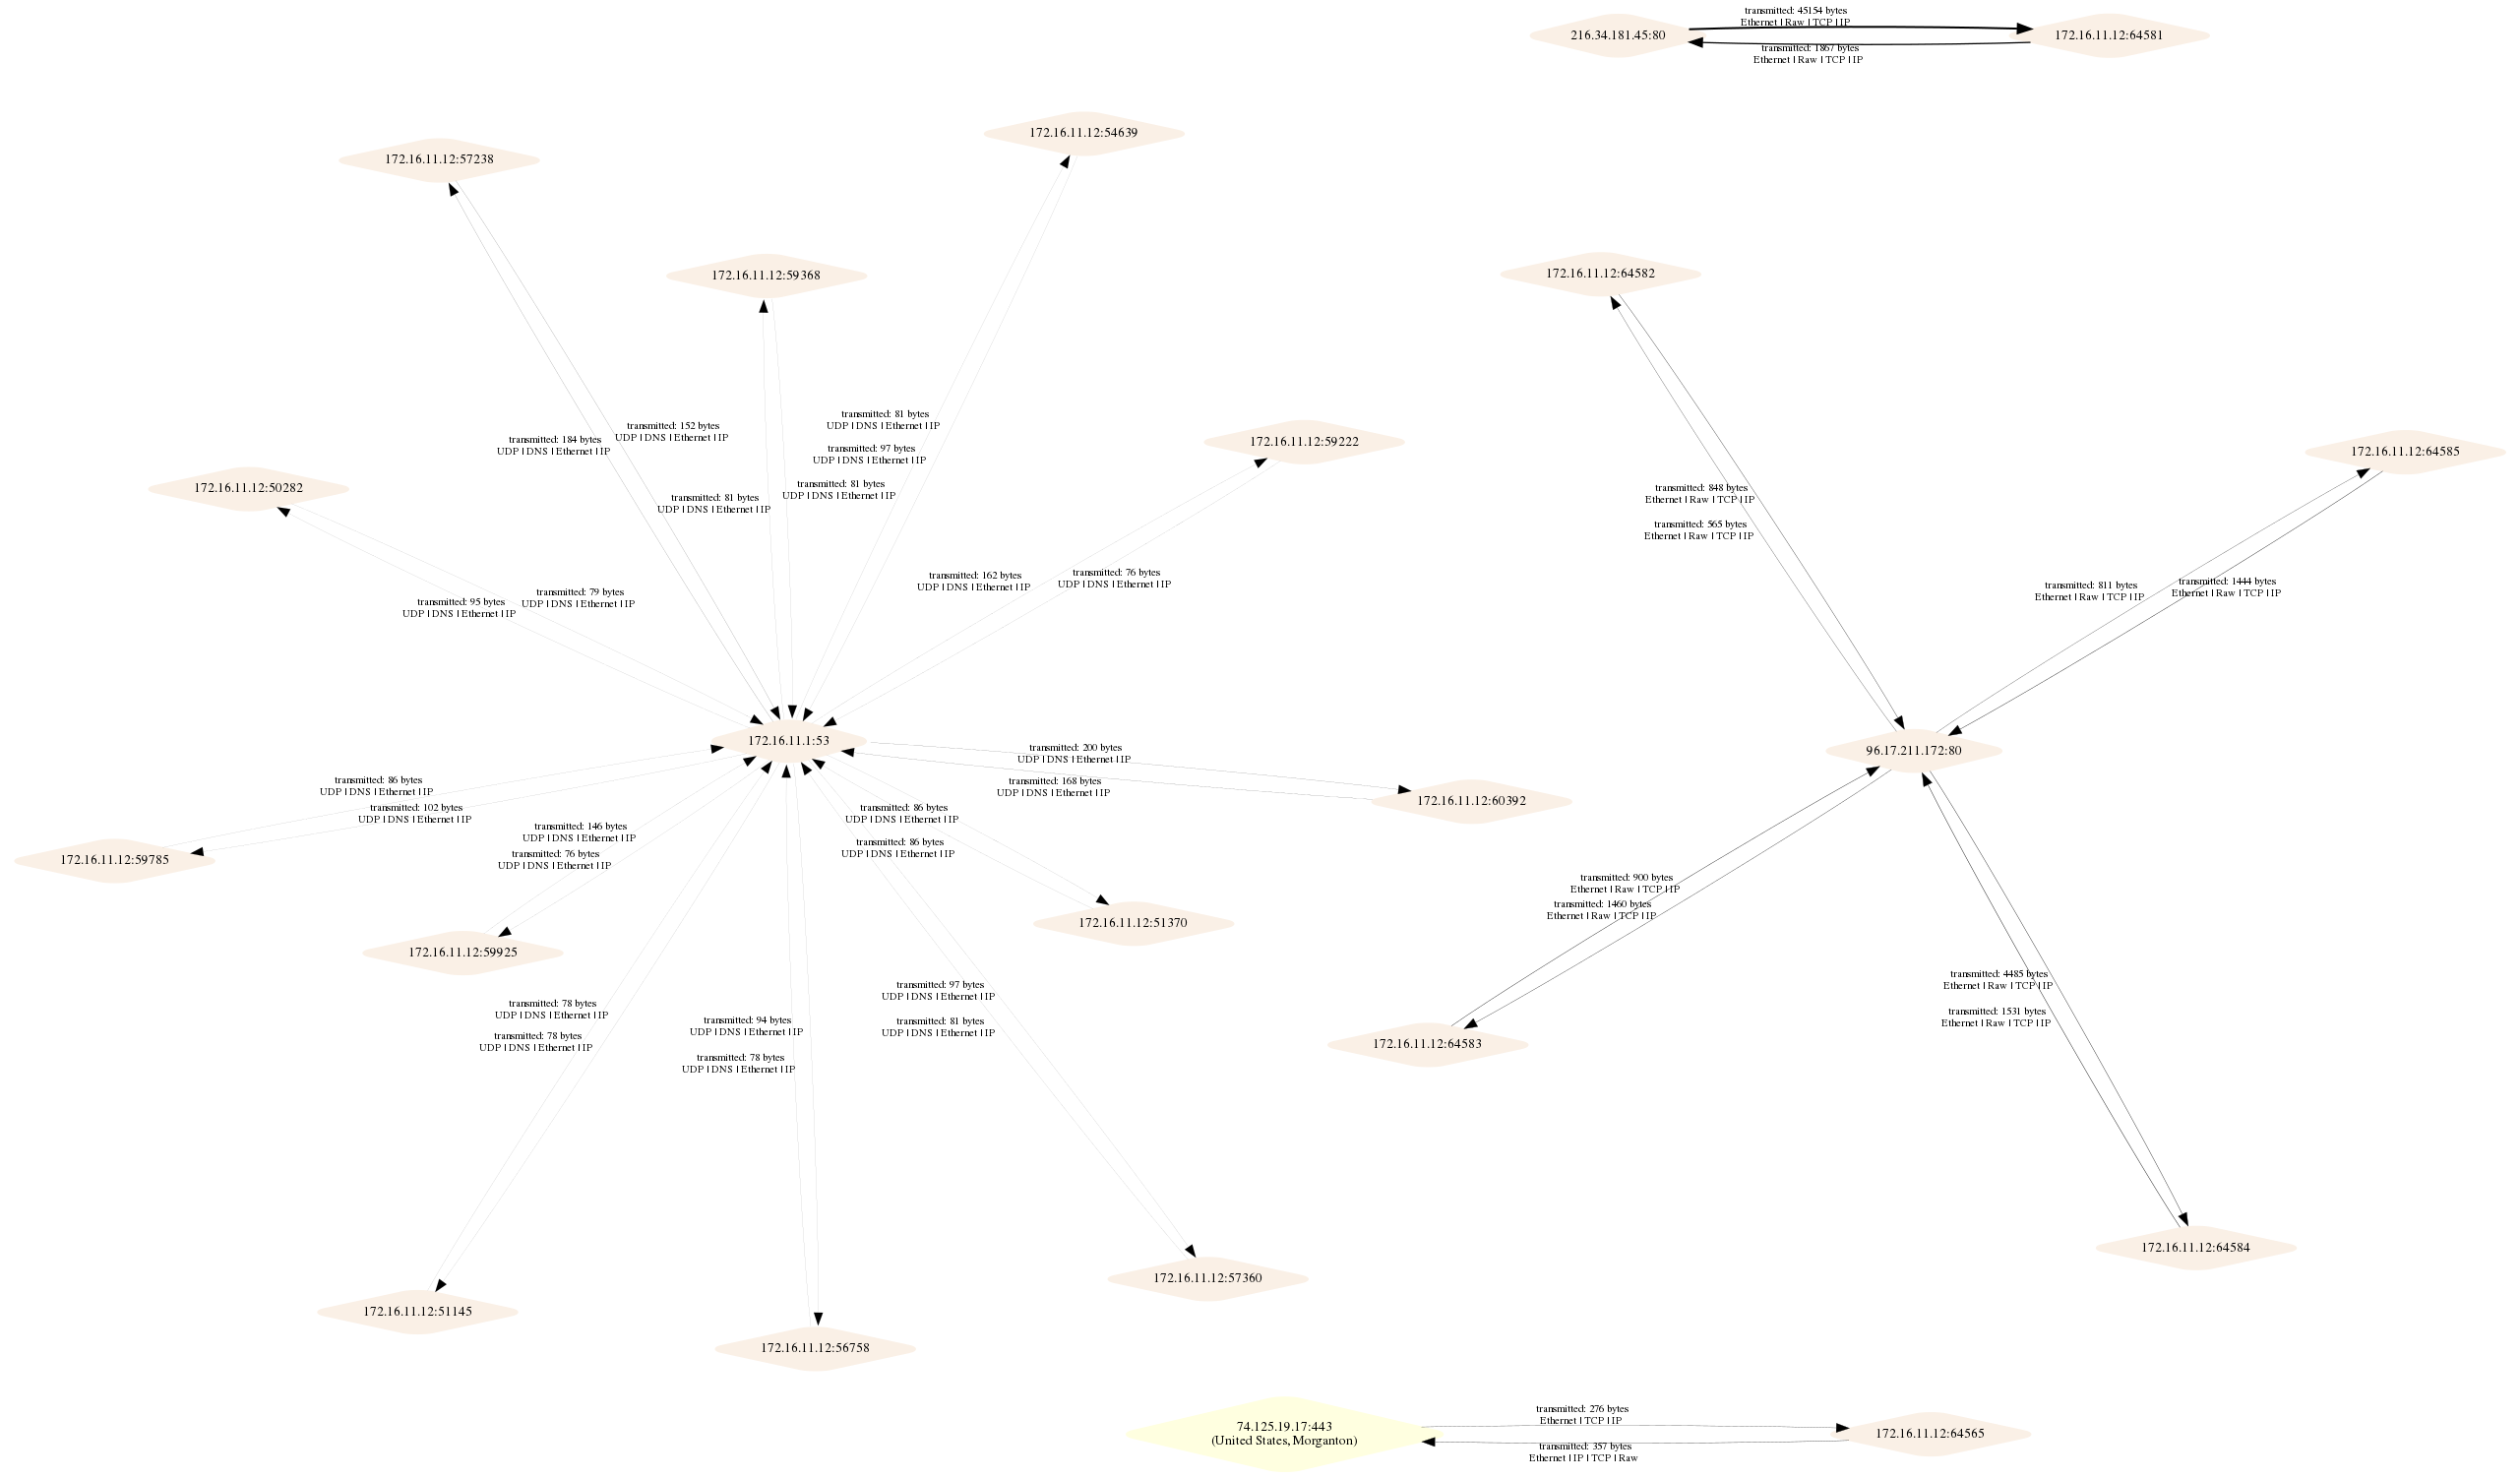
PcapViz preview

PcapViz

GitHub1ultimat3/pcapviz

Visualize network topologies and collect graph statistics based on pcap files
packet-sniffing-analysisnetwork-mappingnetwork-forensics+1
3593 years ago
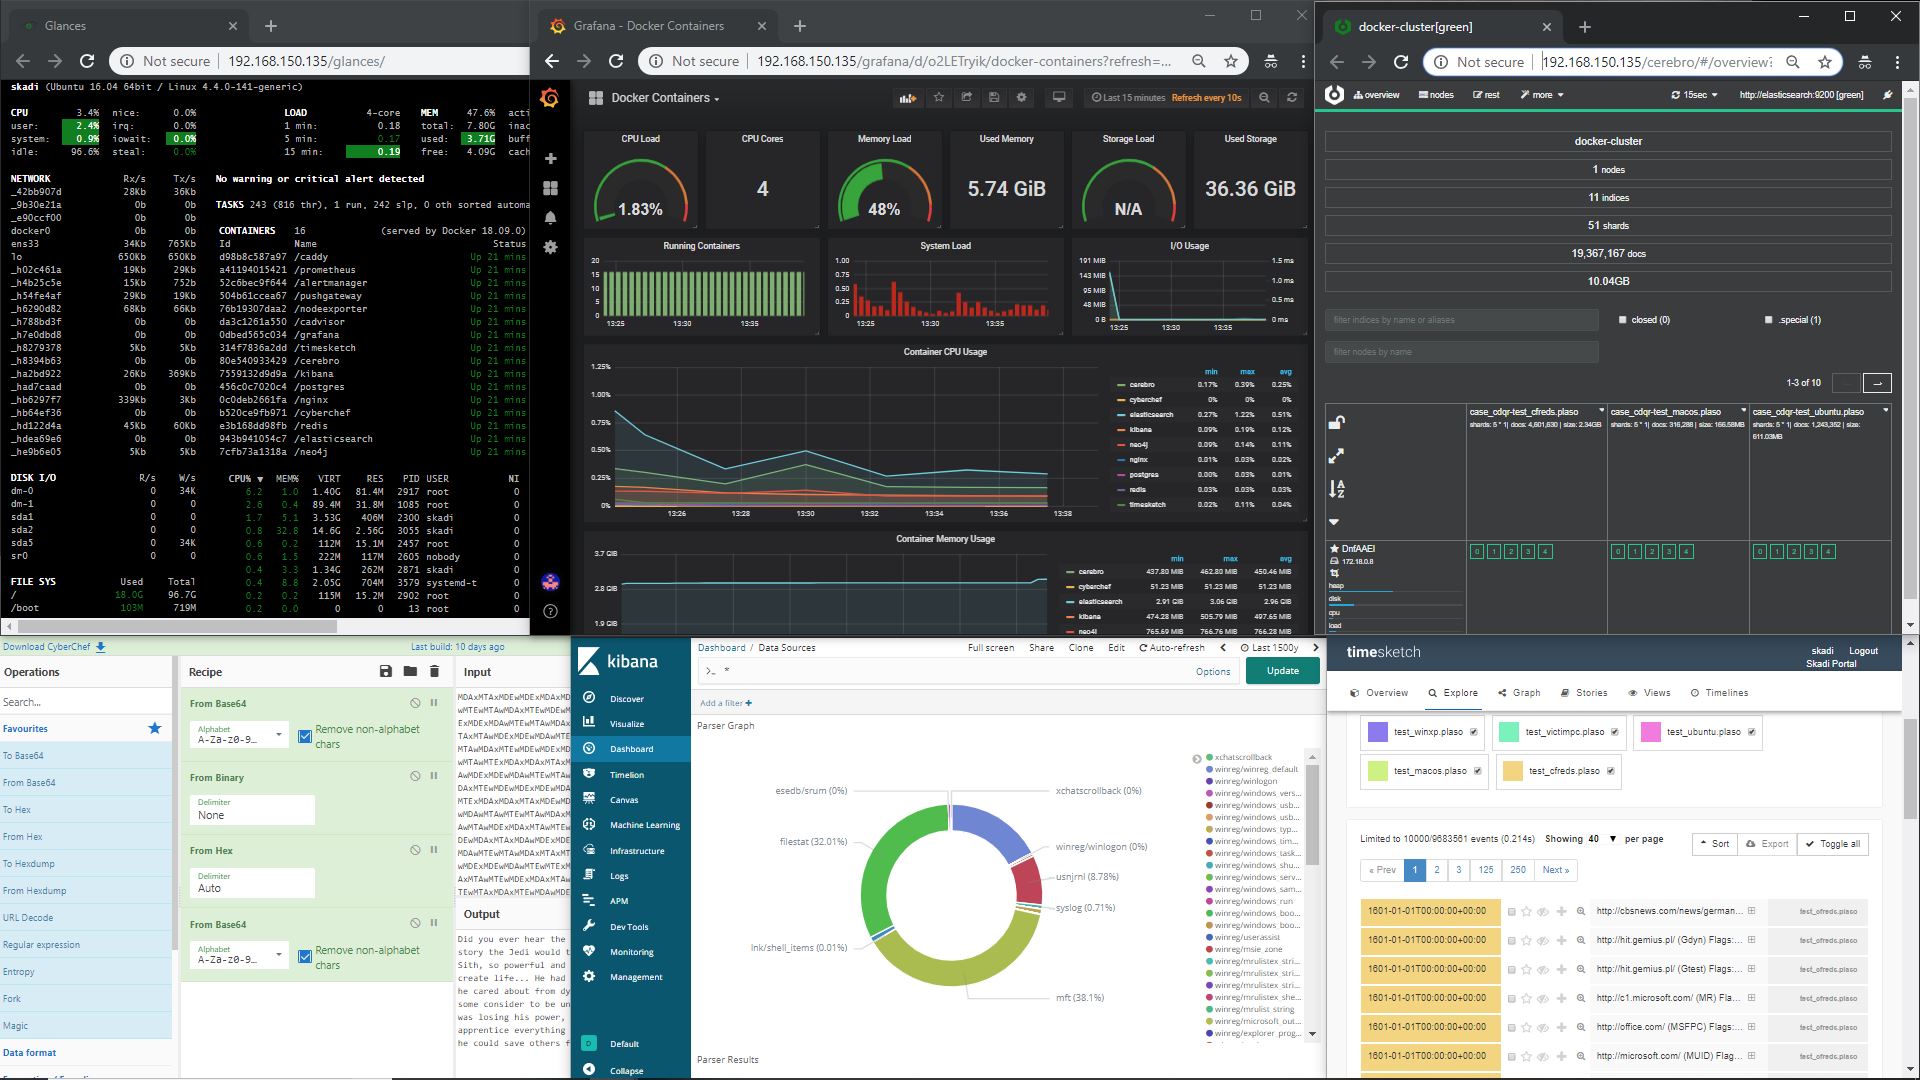
Skadi preview

Skadi

GitHuborlikoski/skadi

Collect, Process, and Hunt with host based data from MacOS, Windows, and Linux
disk-forensicsosintmemory-forensics+9
5173 years ago
awesome-dfir-skills preview

awesome-dfir-skills

GitHubtsale/awesome-dfir-skills

A curated collection of DFIR skills and workflows for InfoSec practitioners.
ioc-managementmemory-forensicsnetwork-forensics+7
3214 months ago
detux preview

detux

GitHubdetuxsandbox/detux

The Multiplatform Linux Sandbox
dynamic-analysis-sandboxingnetwork-forensicsforensics+1
2668 years ago
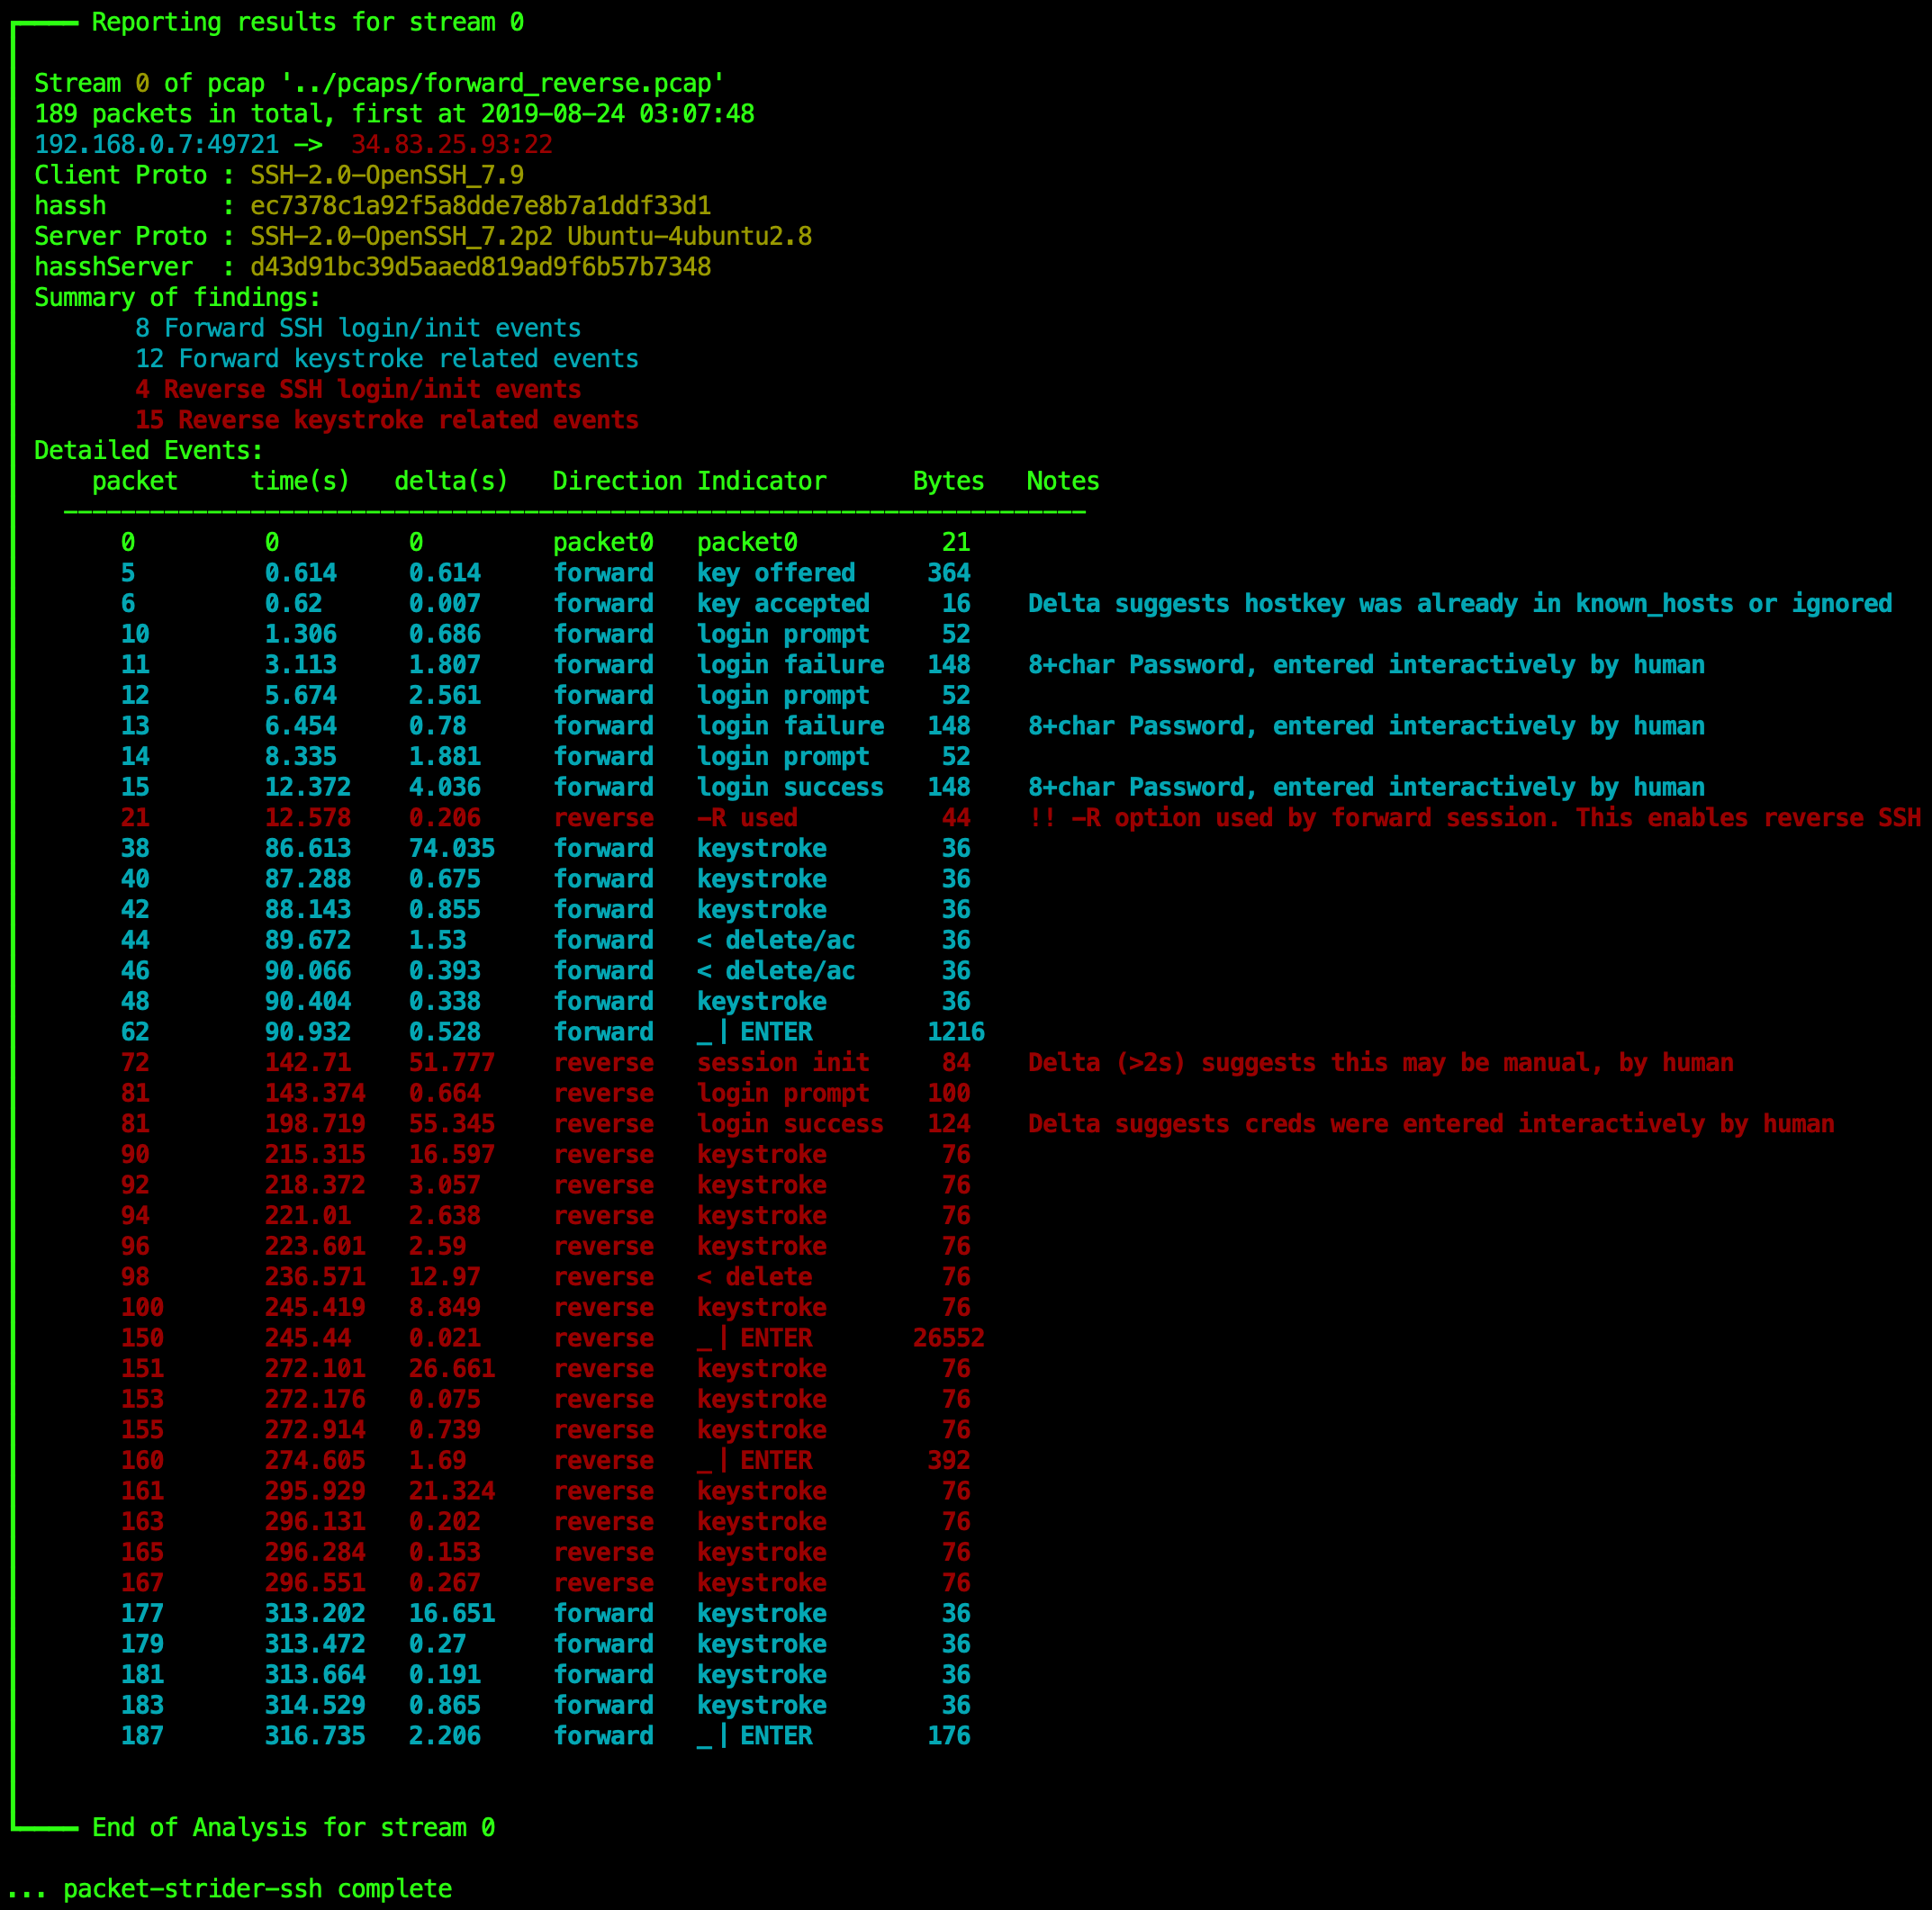
packetStrider preview

packetStrider

GitHubbenjeems/packetstrider

A network packet forensics tool for SSH
packet-sniffing-analysisnetwork-forensicsforensics+5
2546 years ago
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Python library for dissecting and parsing Cobalt Strike related data such as Beacon payloads and Malleable C2 Profiles
network-forensicsmalware-analysisdigital-forensics+4
1932 months ago
RITA-J preview

RITA-J

GitHubcyb3r-monk/rita-j

Implementation of RITA (Real Intelligence Threat Analytics) in Jupyter Notebook with improved scoring algorithm.
network-forensicsnetwork-securitythreat-intelligence+3
2144 years ago
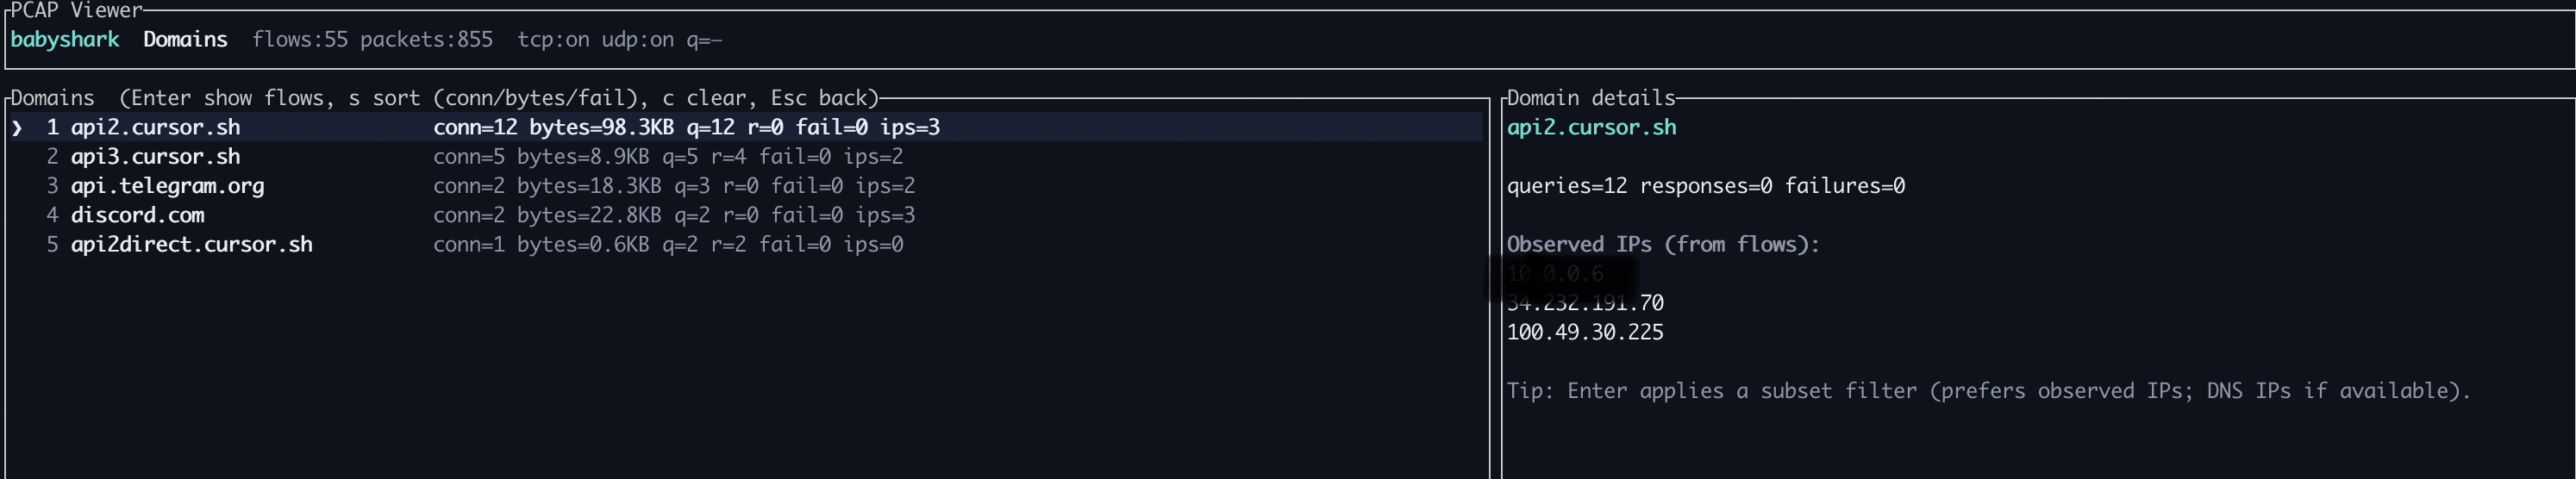
babyshark preview

babyshark

GitHubvignesh07/babyshark

Flows-first PCAP TUI (case files, gorgeous UX). Do do do do.

packet-sniffing-analysisnetwork-forensicsforensics+5
5657 months ago
IpGeo preview

IpGeo

GitHubz4l4mi/ipgeo

Extracts IP addresses from pcap/pcapng network traffic files and generates CSV reports with geolocation, ISP, and organizational details for each IP.
osintreconnaissancenetwork-forensics+1
1323 years ago
wireshark-rdp preview

wireshark-rdp

GitHubawakecoding/wireshark-rdp

Wireshark RDP resources

packet-sniffing-analysisnetwork-forensicsnetwork-security+3
2221 year ago
Network-Analysis-Tools preview

Network-Analysis-Tools

GitHubazizaltuntas/network-analysis-tools

Pcap (capture file) Analysis Toolkit(v.1)
packet-sniffing-analysisnetwork-forensicsforensics+2
1109 years ago
pcapfex preview

pcapfex

GitHubvikwin/pcapfex

'Packet Capture Forensic Evidence eXtractor' is a tool that finds and extracts files from packet capture files
packet-sniffing-analysisnetwork-forensicsforensics+2
2296 years ago
wireshark-forensics-plugin preview

wireshark-forensics-plugin

GitHubrjbhide/wireshark-forensics-plugin

Wireshark plugin that correlates network traffic with threat intelligence, asset tags, and vulnerability data to accelerate forensic analysis of PCAP…
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
1024 years ago
DFIR4vSphere preview

DFIR4vSphere

GitHubanssi-fr/dfir4vsphere

Powershell module for VMWare vSphere forensics
cloud-infrastructure-securitydefensive-toolsnetwork-forensics+5
1851 year ago
pcapinator preview

pcapinator

GitHubmspicer/pcapinator

A tool for processing a lot of pcaps using tshark

packet-sniffing-analysiswi-fi-auditingnetwork-forensics+2
1552 years ago
pcap-burp preview

pcap-burp

GitHubnccgroup/pcap-burp

Pcap importer for Burp

packet-sniffing-analysisvulnerability-scannersnetwork-forensics+2
1135 years ago
Previous1…345…8Next





