
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

··Feeds·Contact·Privacy·© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories
Network Forensics | Kitploit
Categories

Network Forensics

Tools for analyzing network traffic and communication logs to investigate security incidents.

Kitploit recommended

Top tools

10 selected
wireshark preview#1

wireshark

GitHubwireshark/wireshark
9.9k18h 14m ago
zeek preview#2

zeek

GitHubzeek/zeek
7.8k3 days ago
arkime preview#3

arkime

GitHubarkime/arkime
7.4k20h 46m ago
Malcolm preview#4

Malcolm

GitHubcisagov/malcolm
2.5k1 month ago
suricata preview#5

suricata

GitHuboisf/suricata
6.5k6 days ago
ntopng preview#7

ntopng

GitHubntop/ntopng
8.1k17h 25m ago
scapy preview#8

scapy

GitHubsecdev/scapy
12.5k1 day ago
etl2pcapng preview#10

etl2pcapng

GitHubmicrosoft/etl2pcapng
7351 year ago
netsniff-ng preview#11

netsniff-ng

GitHubnetsniff-ng/netsniff-ng
1.4k1 year ago
gopacket preview#13

gopacket

GitHubgoogle/gopacket
6.8k1 year ago
NewestRelevanceMost popularRecently updated
140 results
tcpflow preview

tcpflow

GitHubsimsong/tcpflow

TCP/IP packet demultiplexer. Download from:

packet-sniffing-analysisnetwork-forensicsforensics+1
1.8k8 months ago
joy preview

joy

GitHubcisco/joy

A package for capturing and analyzing network flow data and intraflow data, for network research, forensics, and security monitoring.

packet-sniffing-analysisencryption-decryption-toolsnetwork-forensics+7
1.4k6 years ago
netsniff-ng preview

netsniff-ng

GitHubnetsniff-ng/netsniff-ng

A Swiss army knife for your daily Linux network plumbing.

packet-sniffing-analysisreconnaissancenetwork-mapping+4
1.4k1 year ago
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
disk-forensicsmemory-forensicsnetwork-forensics+6
5958 days ago
CapTipper preview

CapTipper

GitHubomriher/captipper

Malicious HTTP traffic explorer
packet-sniffing-analysisexploit-frameworksnetwork-forensics+5
7255 years ago
malcom preview

malcom

GitHubtomchop/malcom

Malcom - Malware Communications Analyzer
network-forensicsmalware-analysisthreat-intelligence
1.2k8 years ago
ptcpdump preview

ptcpdump

GitHubmozillazg/ptcpdump

eBPF-based packet analyzer that captures network traffic with automatic process, container, and Kubernetes pod metadata annotation, supporting…
packet-sniffing-analysiscontainer-securitydynamic-analysis-sandboxing+5
1.3k4 months ago
fatt preview

fatt

GitHub0x4d31/fatt

FATT /fingerprintAllTheThings - a pyshark based script for extracting network metadata and fingerprints from pcap files and live network traffic

packet-sniffing-analysisnetwork-forensicsthreat-intelligence
6844 years ago
dissect preview

dissect

GitHubfox-it/dissect

Dissect is a digital forensics & incident response framework and toolset that allows you to quickly access and analyse forensic artefacts from…

disk-forensicsmemory-forensicsnetwork-forensics+5
1.1k7 months ago
forensictools preview

forensictools

GitHubcristianzsh/forensictools

Collection of forensic tools
disk-forensicsmemory-forensicsnetwork-forensics+7
7011 month ago
so-crates preview

so-crates

GitHubdougburks/so-crates

SO-CRATES: Security Onion Containerized Rapid Analysis of Threats, Evil, and Sus!

packet-sniffing-analysiscontainer-securityvulnerability-analysis+8
57119h 1m ago
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

PowerShell-based incident response toolkit that collects 25+ forensic artifacts (processes, network connections, registry, browser history) and…
disk-forensicsioc-managementmemory-forensics+6
8074 months ago
irflow-timeline preview

irflow-timeline

GitHubr3nzsec/irflow-timeline

DFIR Timeline Analysis for macOS — SQLite-backed viewer for CSV, TSV, XLSX, EVTX, Plaso, $MFT, and $J files with AI Artifacts, AI Secret Hunt,…

disk-forensicsioc-managementmemory-forensics+7
30420 days ago
ir-rescue preview

ir-rescue

GitHubdiogo-fernan/ir-rescue

A Windows Batch script and a Unix Bash script to comprehensively collect host forensic data during incident response.
disk-forensicsmemory-forensicsnetwork-forensics+6
4895 years ago
Malcolm preview

Malcolm

GitHubidaholab/malcolm

Malcolm is a powerful, easily deployable network traffic analysis tool suite for full packet capture artifacts (PCAP files), Zeek logs and Suricata…

defensive-toolspacket-sniffing-analysisnetwork-forensics+8
4761 month ago
etl2pcapng preview

etl2pcapng

GitHubmicrosoft/etl2pcapng

Utility that converts an .etl file containing a Windows network packet capture into .pcapng format.
packet-sniffing-analysisnetwork-forensicsforensics+2
7351 year ago
CyberScan preview

CyberScan

GitHubmedbenali/cyberscan

Open-source network forensics toolkit for packet analysis, port scanning, host discovery, and IP geolocation. Supports ARP, ICMP, TCP, UDP pings and…
packet-sniffing-analysisnetwork-mappingport-scanning+3
4645 months ago
StegoForge preview

StegoForge

GitHubnour833/stegoforge

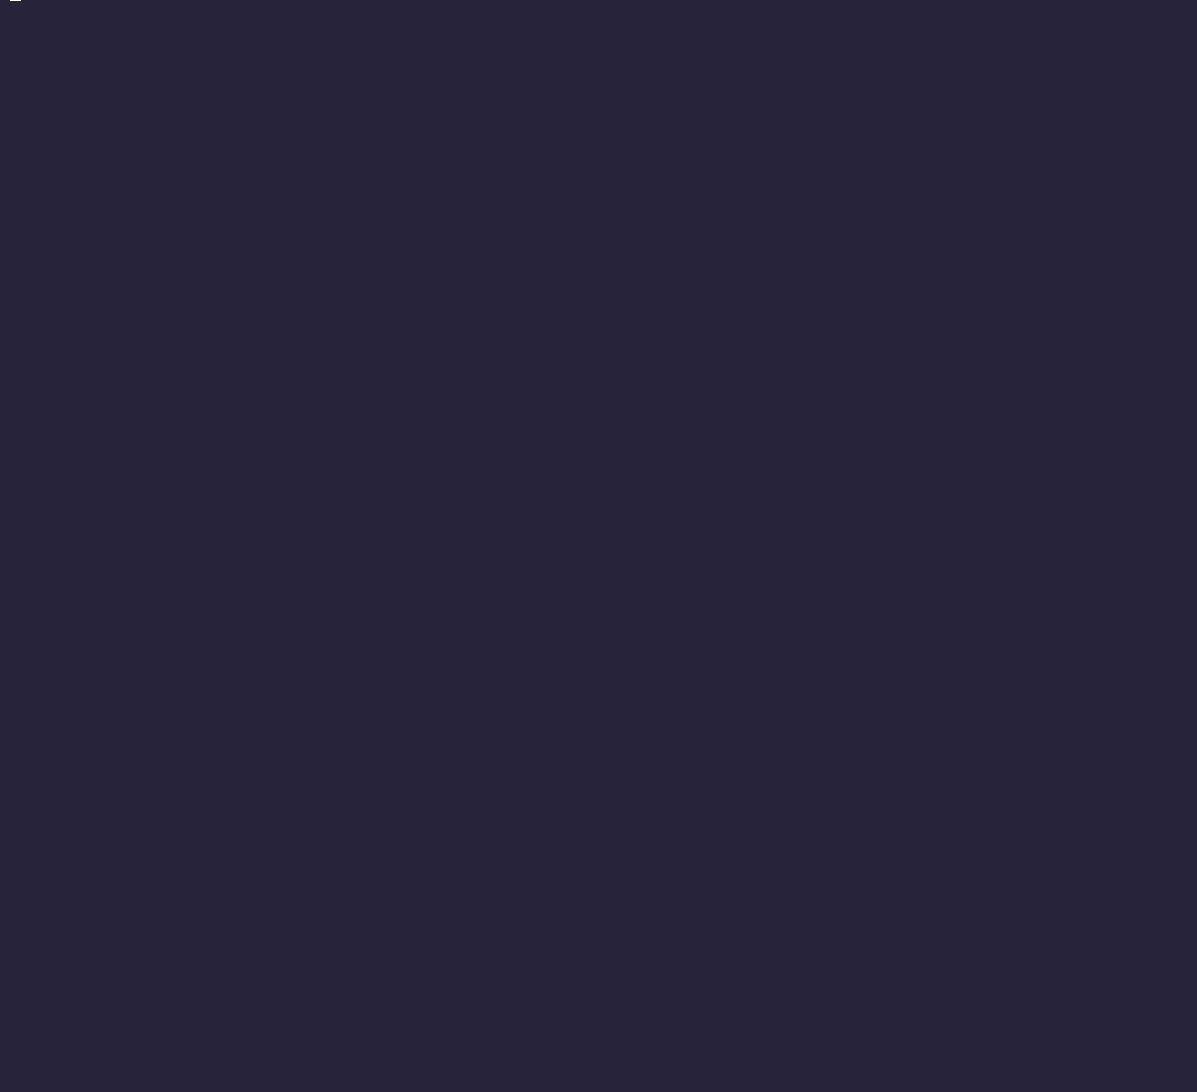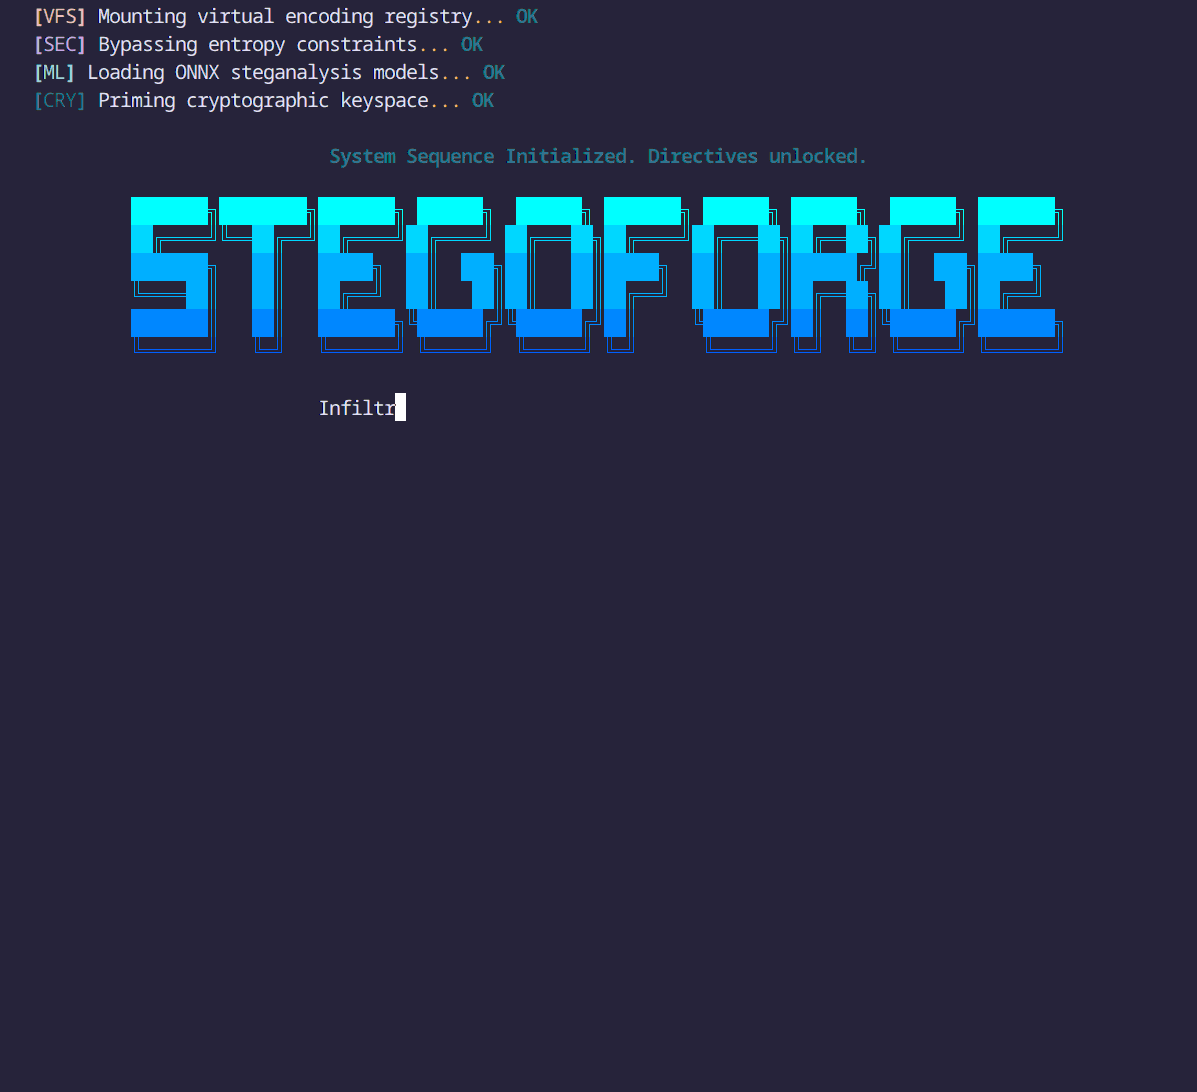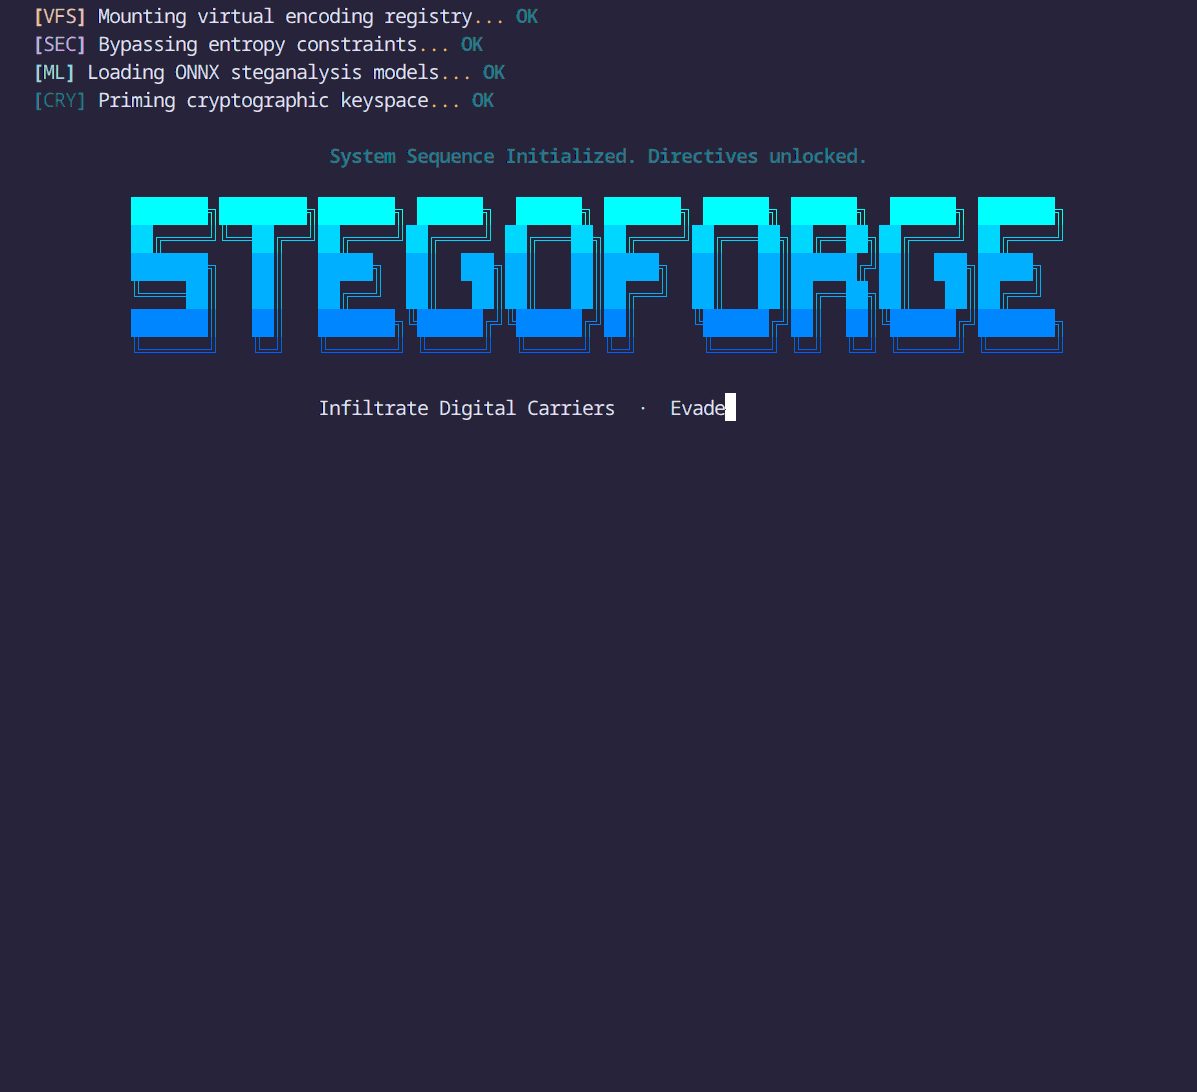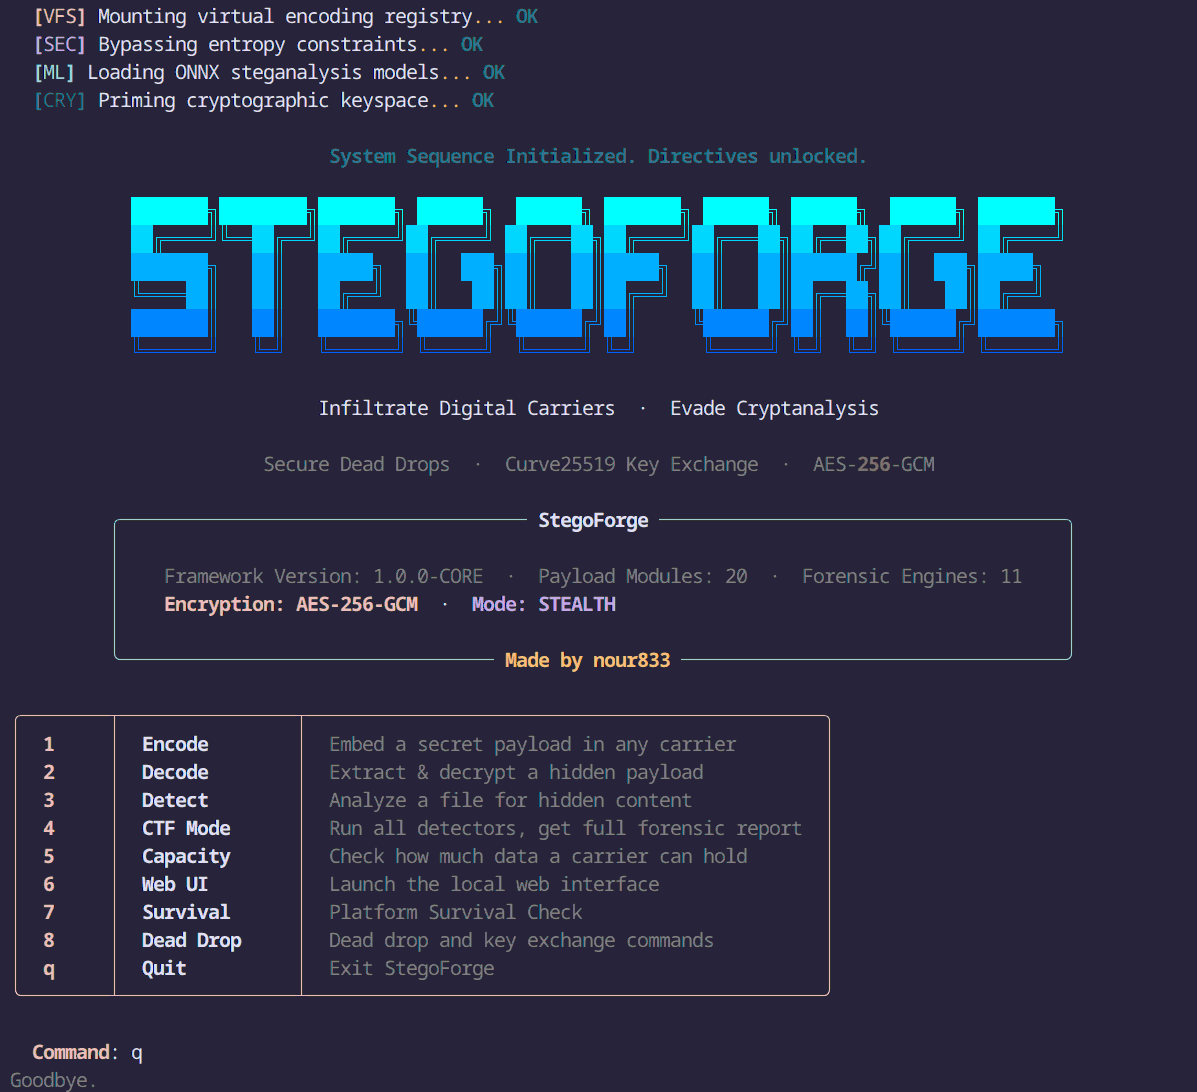
The ultimate steganography and digital forensics toolkit. Hide and extract data across images, audio, video, documents, and network packets, or run…


encryption-decryption-toolsmemory-forensicsnetwork-forensics+8
5755 months ago
Previous1234…8Next




