
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Submit
ToolsExploitsBlog
Submit

Hacking, PenTest, and Cybersecurity Tools for Your Security Arsenal!

Kitploit is a directory of hacking, cybersecurity, and pentesting tools. Discover the latest project updates to find vulnerabilities, analyze systems, automate testing, and strengthen your security.

FeedsContactPrivacy© 2026 Kitploit

Tool Directory

Categories

View all categories
Loading categories
Categories

Dynamic Analysis (Sandboxing)

Tools for observing malware behavior in isolated environments to understand its actions and impact.

Kitploit recommended
Top tools

10 selected
cuckoo3 preview#2

cuckoo3

GitHubcert-ee/cuckoo3
82310 months ago
IntelOwl preview#4

IntelOwl

GitHubintelowlproject/intelowl
4.7k1 month ago
flare-vm preview#5

flare-vm

GitHubmandiant/flare-vm
8.9k20 days ago
distro preview#6

distro

GitHubremnux/distro
11913 days ago
commando-vm preview#7

commando-vm

GitHubmandiant/commando-vm
7.8k1 year ago
metasploitable3 preview#8

metasploitable3

GitHubrapid7/metasploitable3
5.7k1 year ago
firecracker preview#9

firecracker

GitHubfirecracker-microvm/firecracker
37.7k7 days ago
gvisor preview#10

gvisor

GitHubgoogle/gvisor
19.8k5h 29m ago
kata-containers preview#11

kata-containers

GitHubkata-containers/kata-containers
8.5k15h 59m ago
yara-x preview#13

yara-x

GitHubvirustotal/yara-x
1.2k10h 16m ago
NewestRelevanceMost popularRecently updated
687 results
mnemosyne preview

mnemosyne

GitHubnccgroup/mnemosyne

A Generic Windows Memory Scraping Tool
dynamic-analysis-sandboxingmemory-forensicsinformation-gathering+2
699 years ago
Dynamic Analysis (Sandboxing) — Page 23 | Kitploit
ebpfmon preview

ebpfmon

GitHubredcanaryco/ebpfmon

Terminal UI for real-time monitoring and inspection of eBPF programs and maps using bpftool, enabling live debugging and analysis of kernel-level…
dynamic-analysis-sandboxingdebuggersutilities-frameworks
903 years ago
Hermes-Proxy preview

Hermes-Proxy

GitHubjp/hermes-proxy

Hermes Proxy - HTTP Traffic Analyzer
packet-sniffing-analysisdynamic-analysis-sandboxingweb-proxies-interception+3
651 month ago
MaFrida preview

MaFrida

GitHubtheshinigami/mafrida

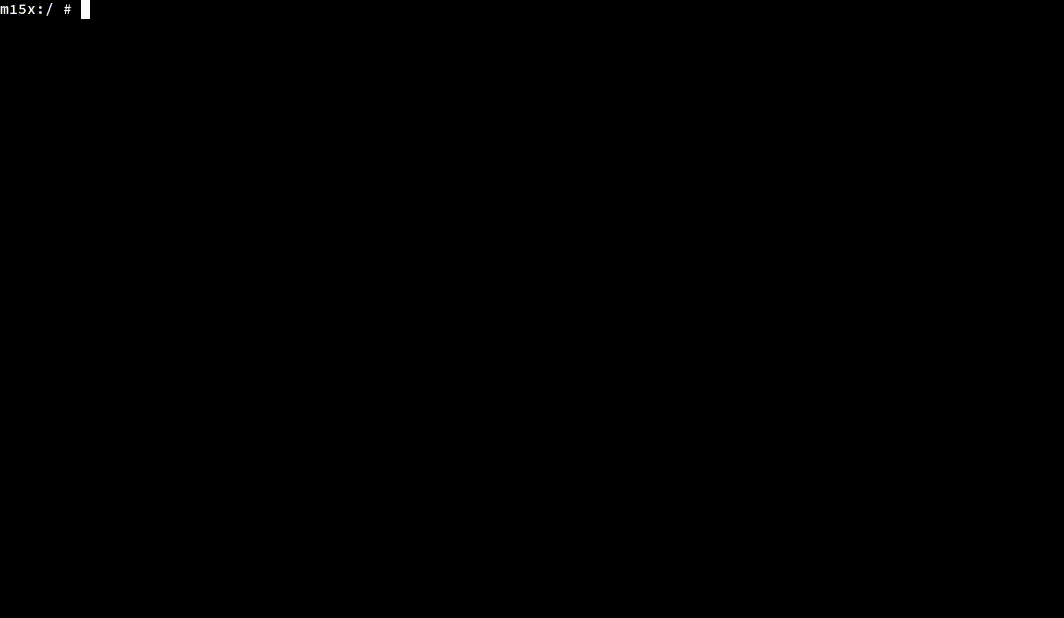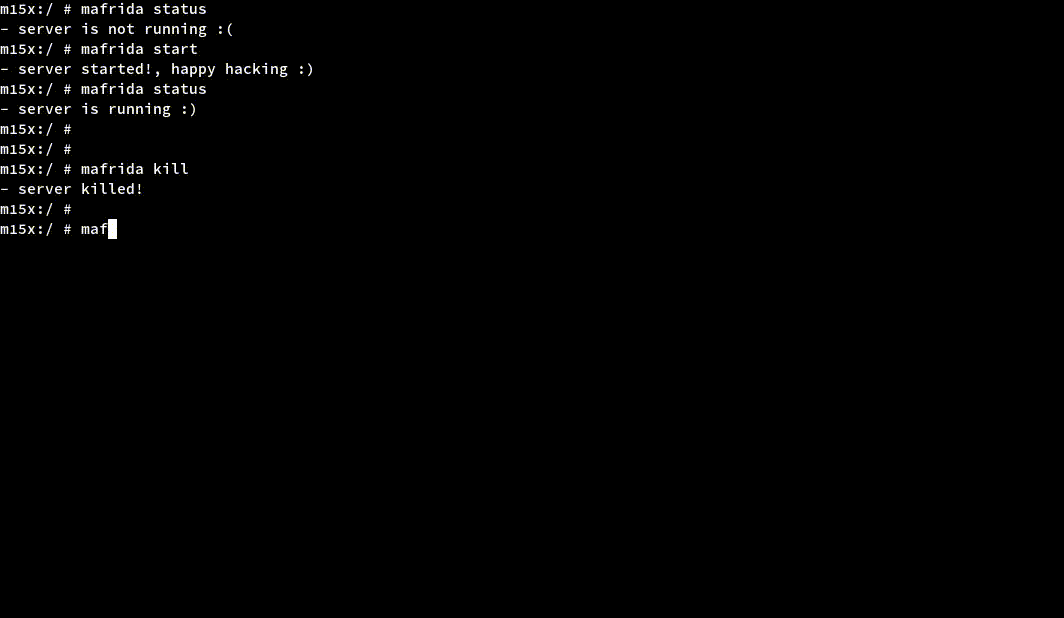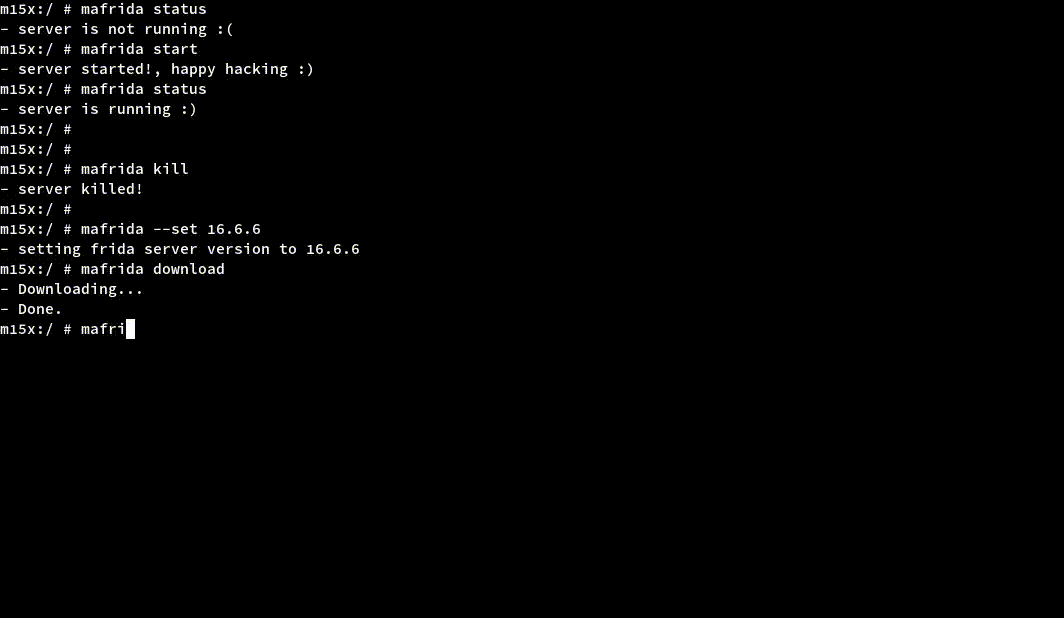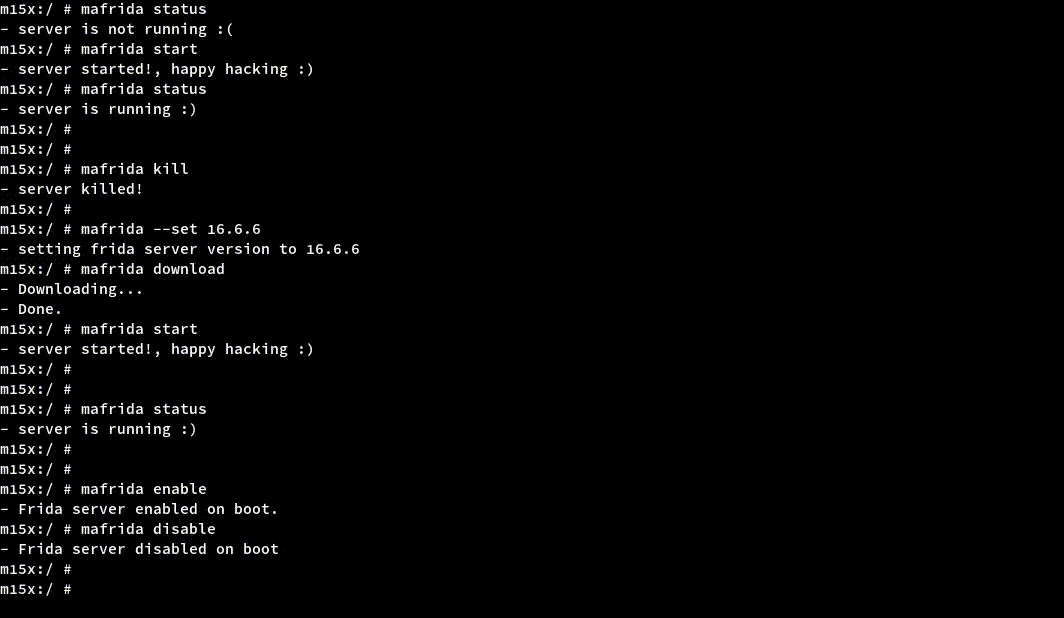
A Magisk module that simplifies running the Frida server on Android, with easy management commands to download specific versions, enable or disable…
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+5
3827 days ago
universal-flutter-ssl-pinning preview

universal-flutter-ssl-pinning

GitHubvichhka-git/universal-flutter-ssl-pinning

Automated SSL pinning bypass for any Flutter & Shorebird version — PyGhidra static analysis auto-discovers BoringSSL and generates ready-to-run Frida…

static-analysisdynamic-analysis-sandboxingweb-proxies-interception+4
621 month ago
super-trouper preview

super-trouper

GitHubcrissyfield/super-trouper

MCP server exposing Frida instrumentation as tools for coding agents to connect to devices, inspect processes, manage sessions, and load JavaScript…
android-securitydynamic-analysis-sandboxingios-security+5
626 days ago
psr preview

psr

GitHubnccgroup/psr

Pointer Sequence Reverser - enable you to see how Windows C++ application is accessing a particular data member or object.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
758 years ago
ManticoreUI preview

ManticoreUI

GitHubtrailofbits/manticoreui

The Manticore User Interface with plugins for Binary Ninja and Ghidra
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
753 years ago
dynmx preview

dynmx

GitHub0x534a/dynmx

Signature-based detection of malware features based on Windows API call sequences. It's like YARA for sandbox API traces!
dynamic-analysis-sandboxingmalware-analysis
853 years ago
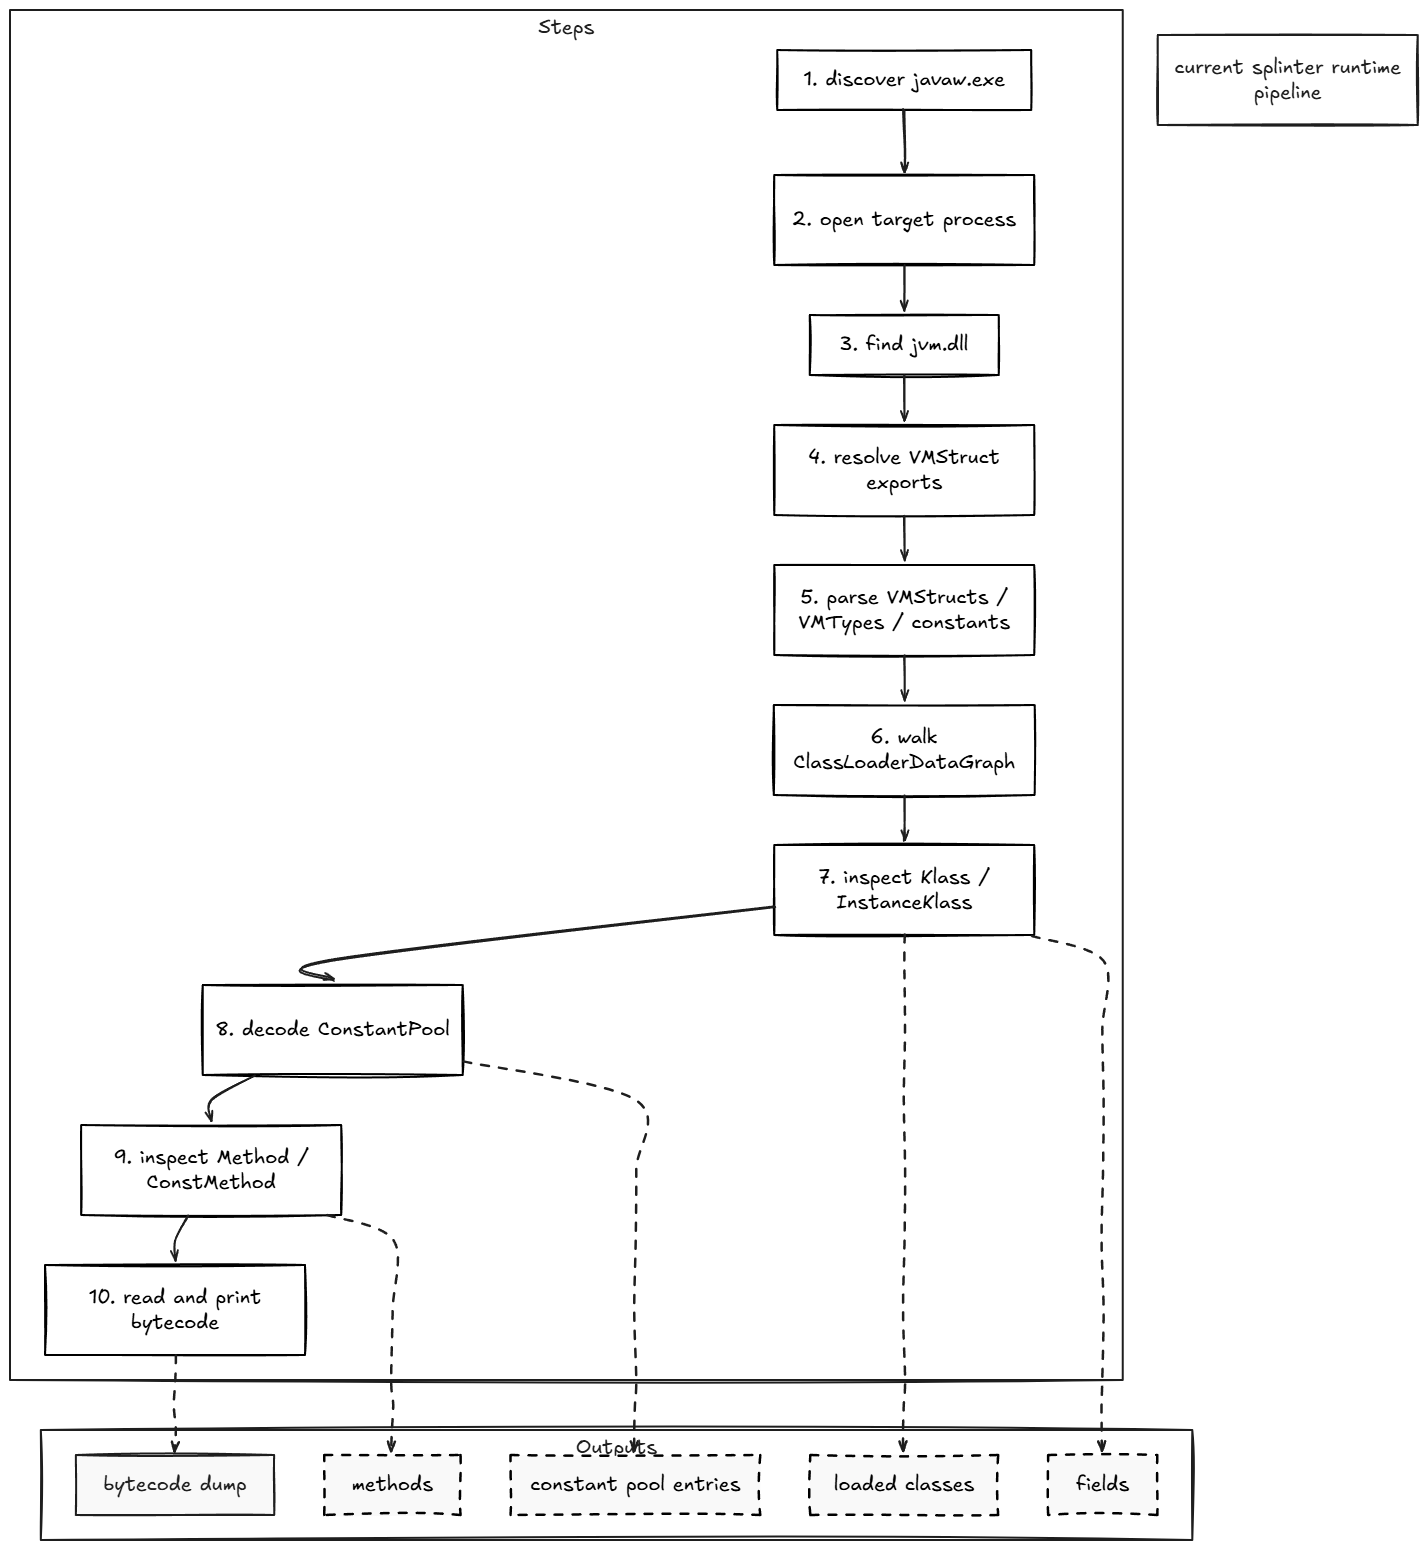
splinter preview

splinter

GitHubawrped/splinter

Runtime JVM analysis toolkit for inspecting classes, methods, fields, constant pool, and bytecode
dynamic-analysis-sandboxingmemory-forensicsdynamic-code-analysis+4
802 months ago
Nodejs-Tracer preview

Nodejs-Tracer

GitHubcheckpointsw/nodejs-tracer

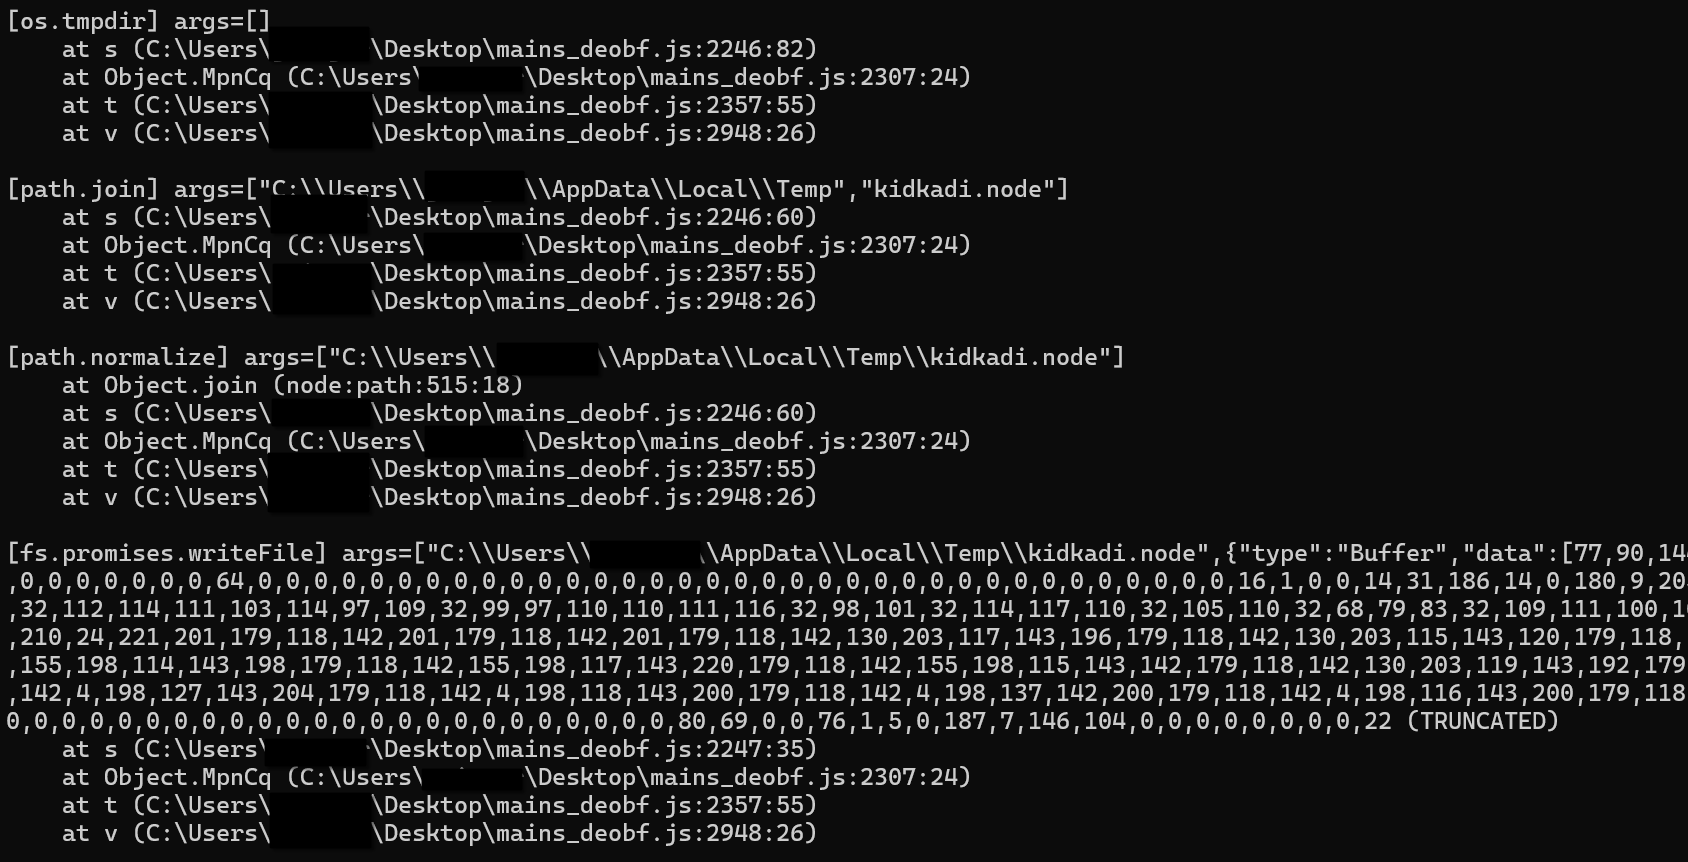
Runtime tracer for Node.js malware analysis that hooks core modules, logs calls, spoofs anti-analysis checks, and captures file writes and HTTP…
dynamic-analysis-sandboxingids-ips-evasionreverse-engineering+3
819 months ago
px-vm preview

px-vm

GitHubb9ph0met/px-vm

Reverse engineering toolkit for PerimeterX's bytecode VM, featuring a CFG-based disassembler, 5-layer decryption pipeline, opcode table…
dynamic-analysis-sandboxingids-ips-evasionreverse-engineering+8
556 months ago
vpod preview

vpod

GitHubcapsulerun/vpod

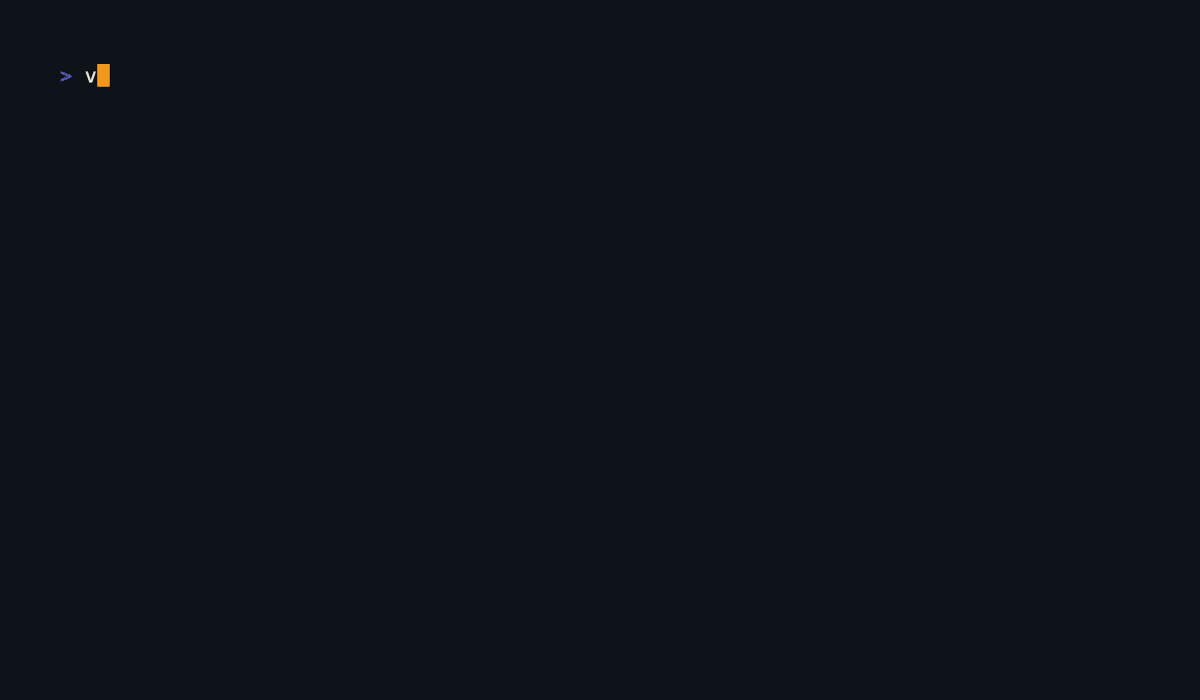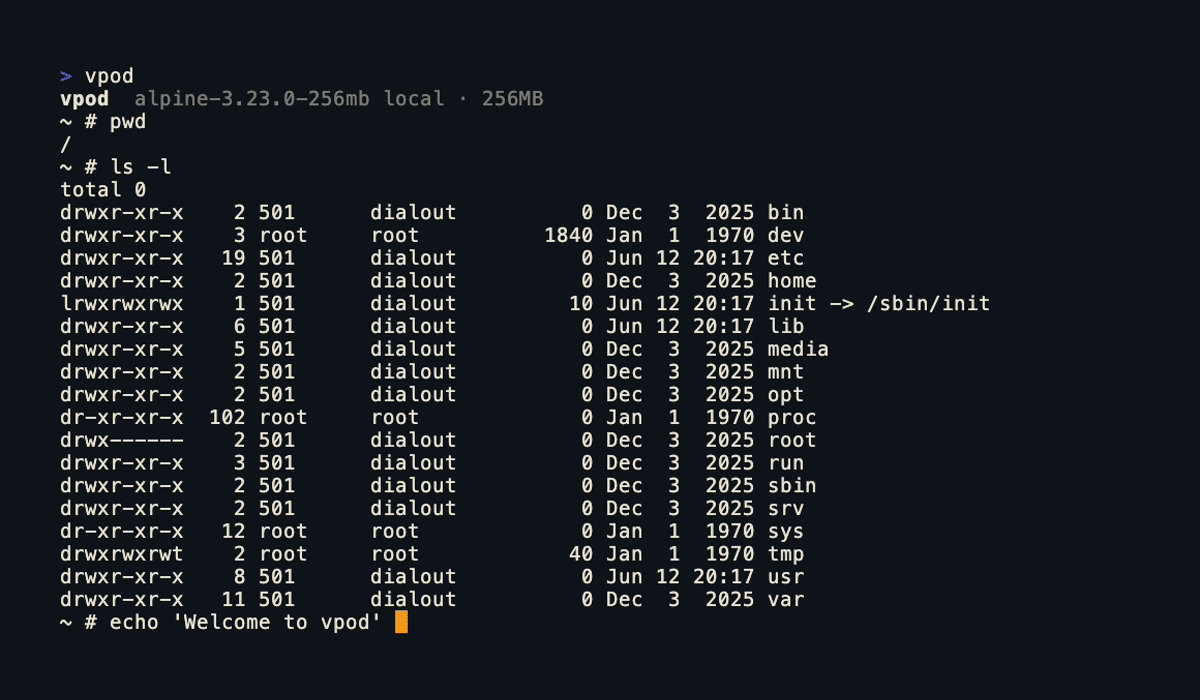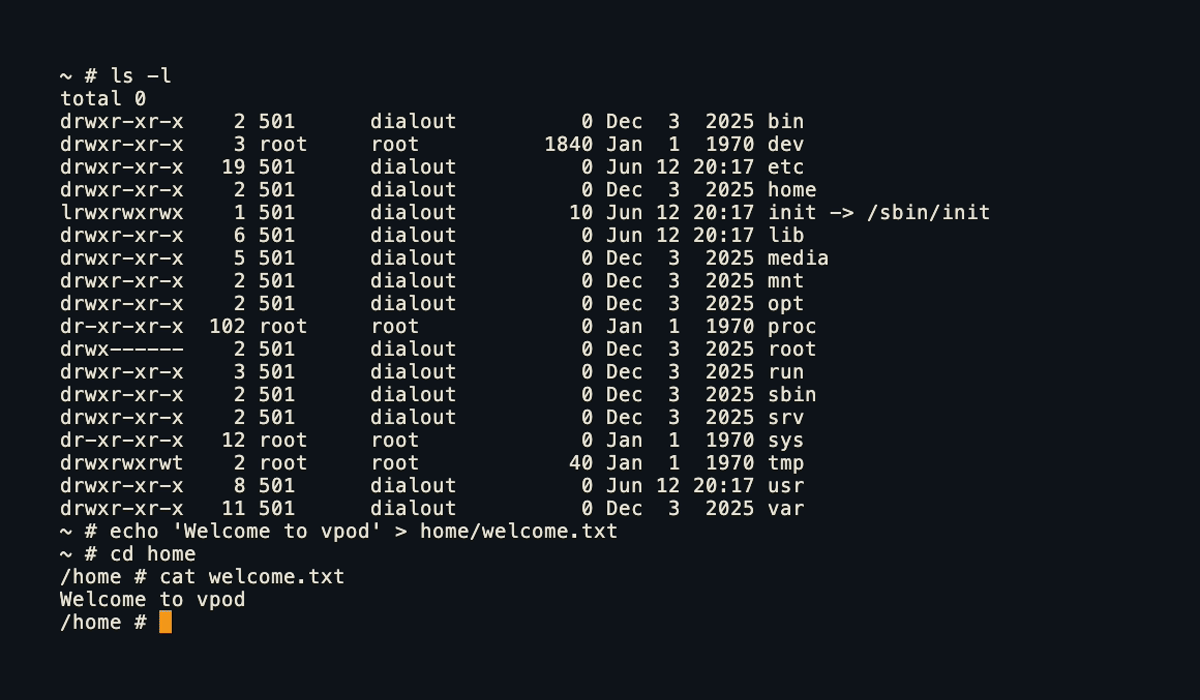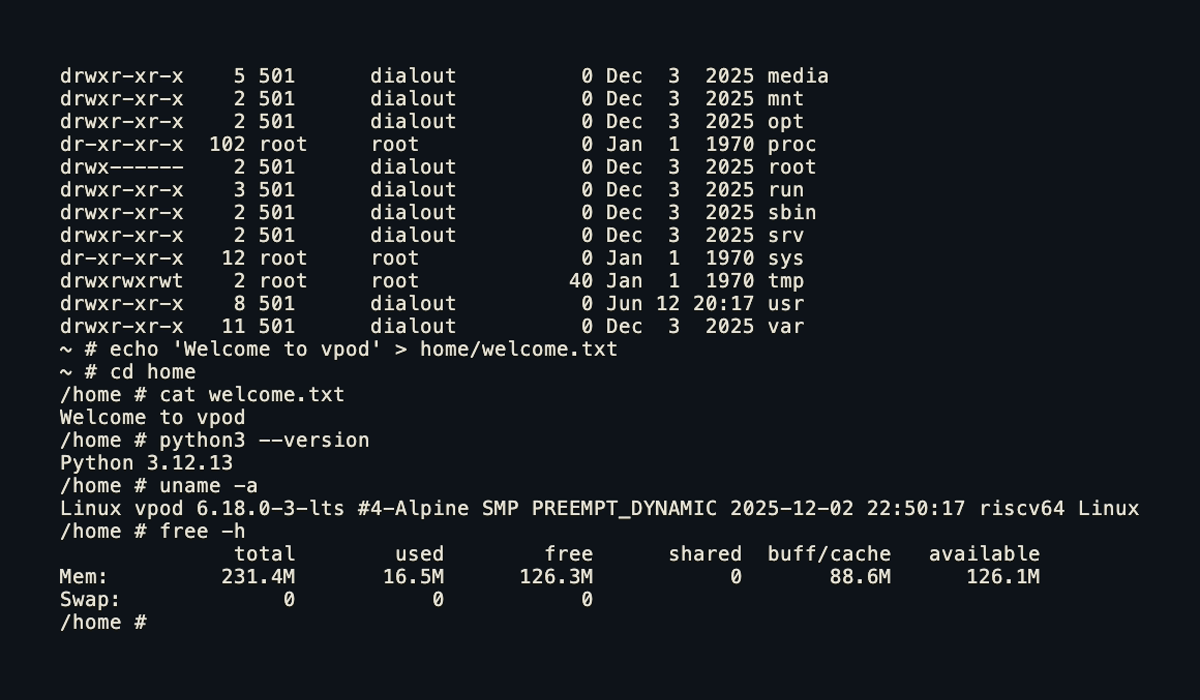
Lightweight, secure Linux sandboxes for untrusted processes. Runs in the browser and on the server.

defensive-toolscontainer-securitydynamic-analysis-sandboxing+3
651 month ago
maps_scanner preview

maps_scanner

GitHubhackinglz/maps_scanner

MAPS cloud scanner and response parser for Microsoft Defender research.
reconnaissancedynamic-analysis-sandboxingvulnerability-analysis+6
948 months ago
vmsan preview

vmsan

GitHubangelorc/vmsan

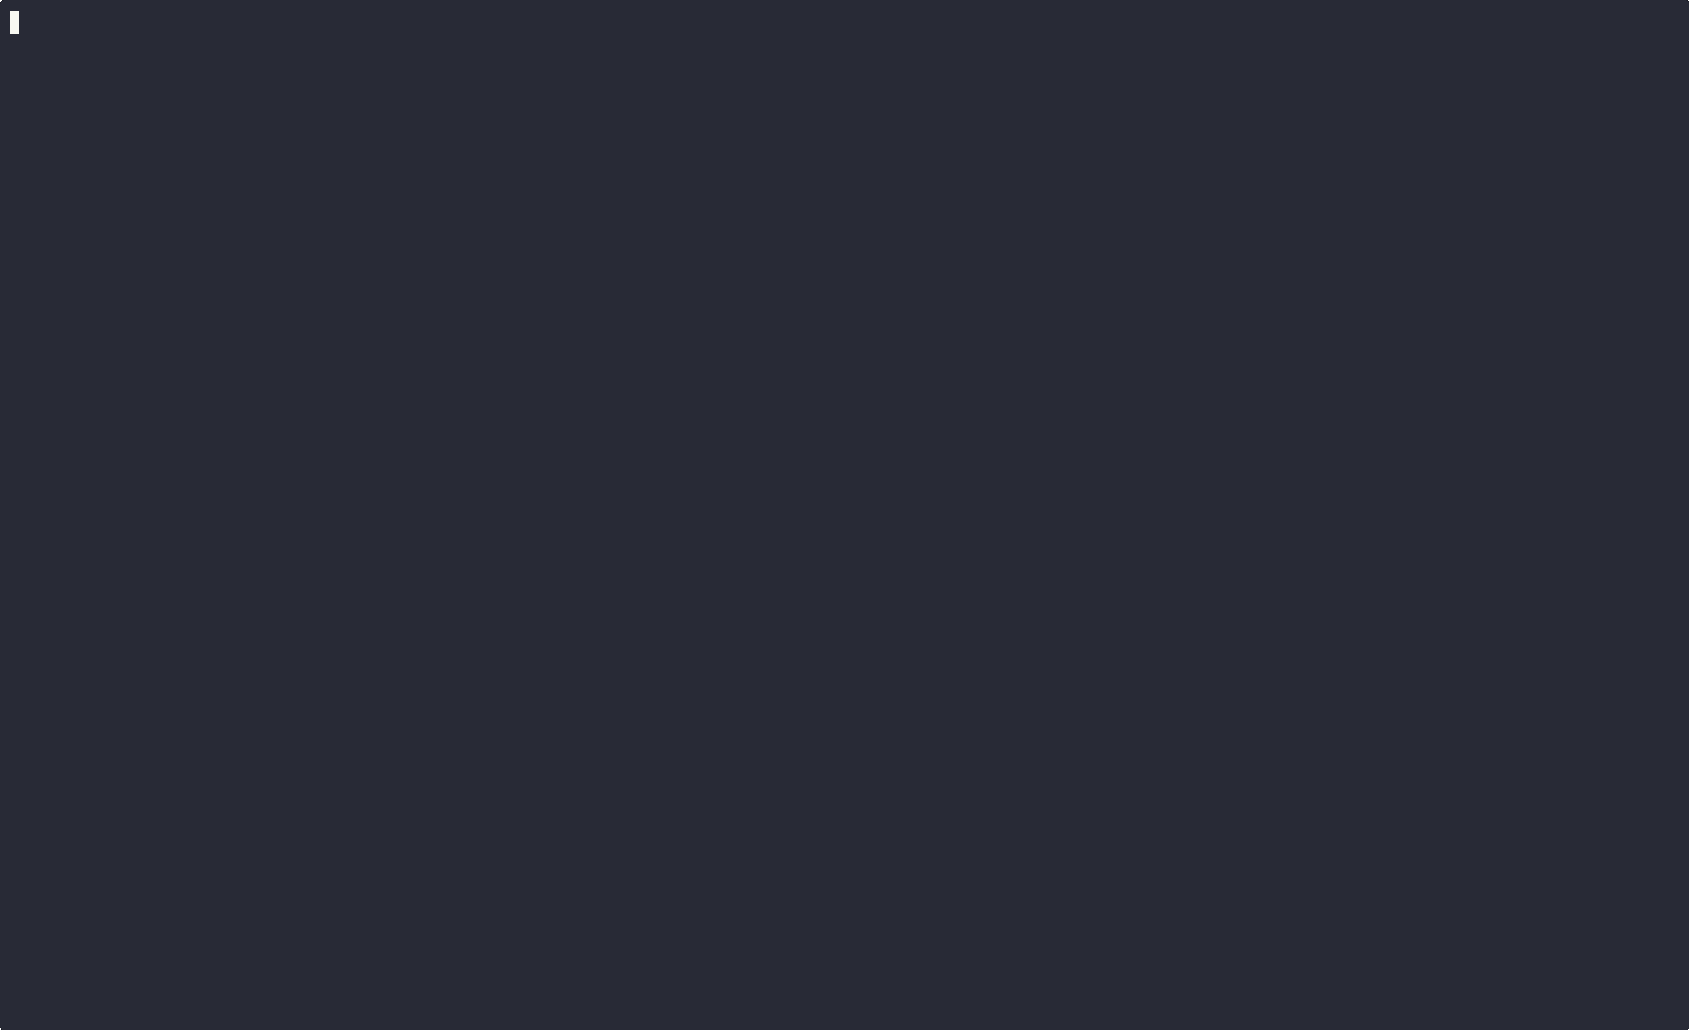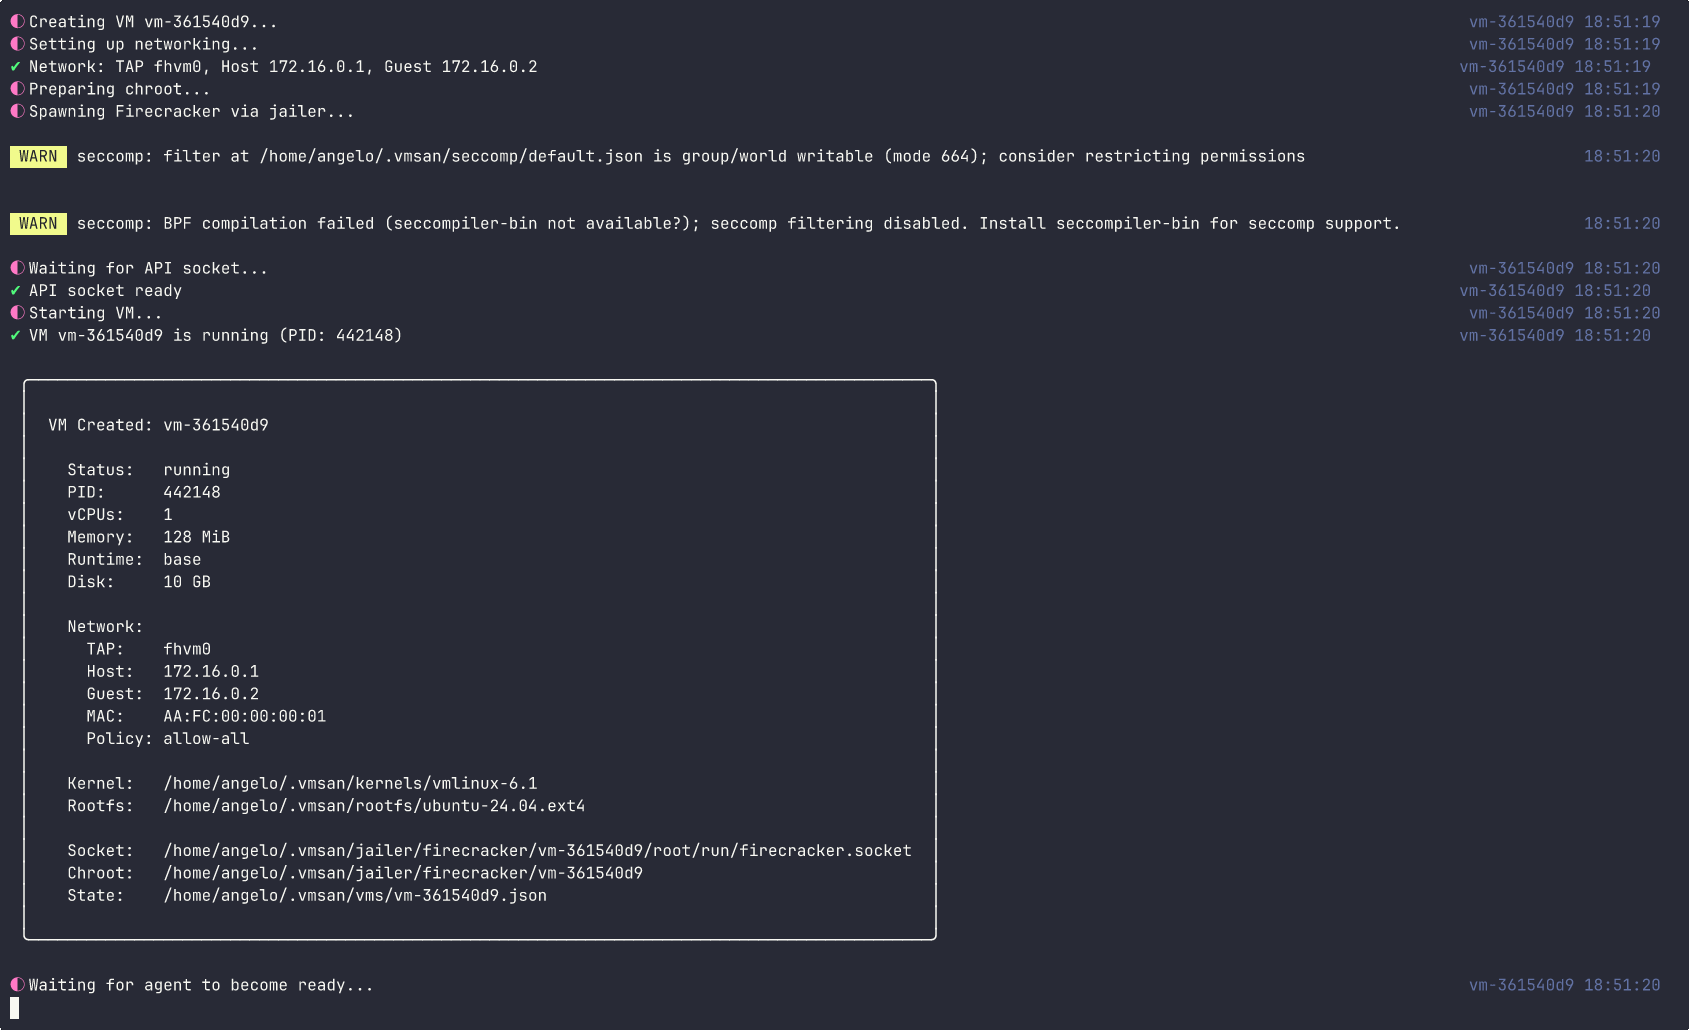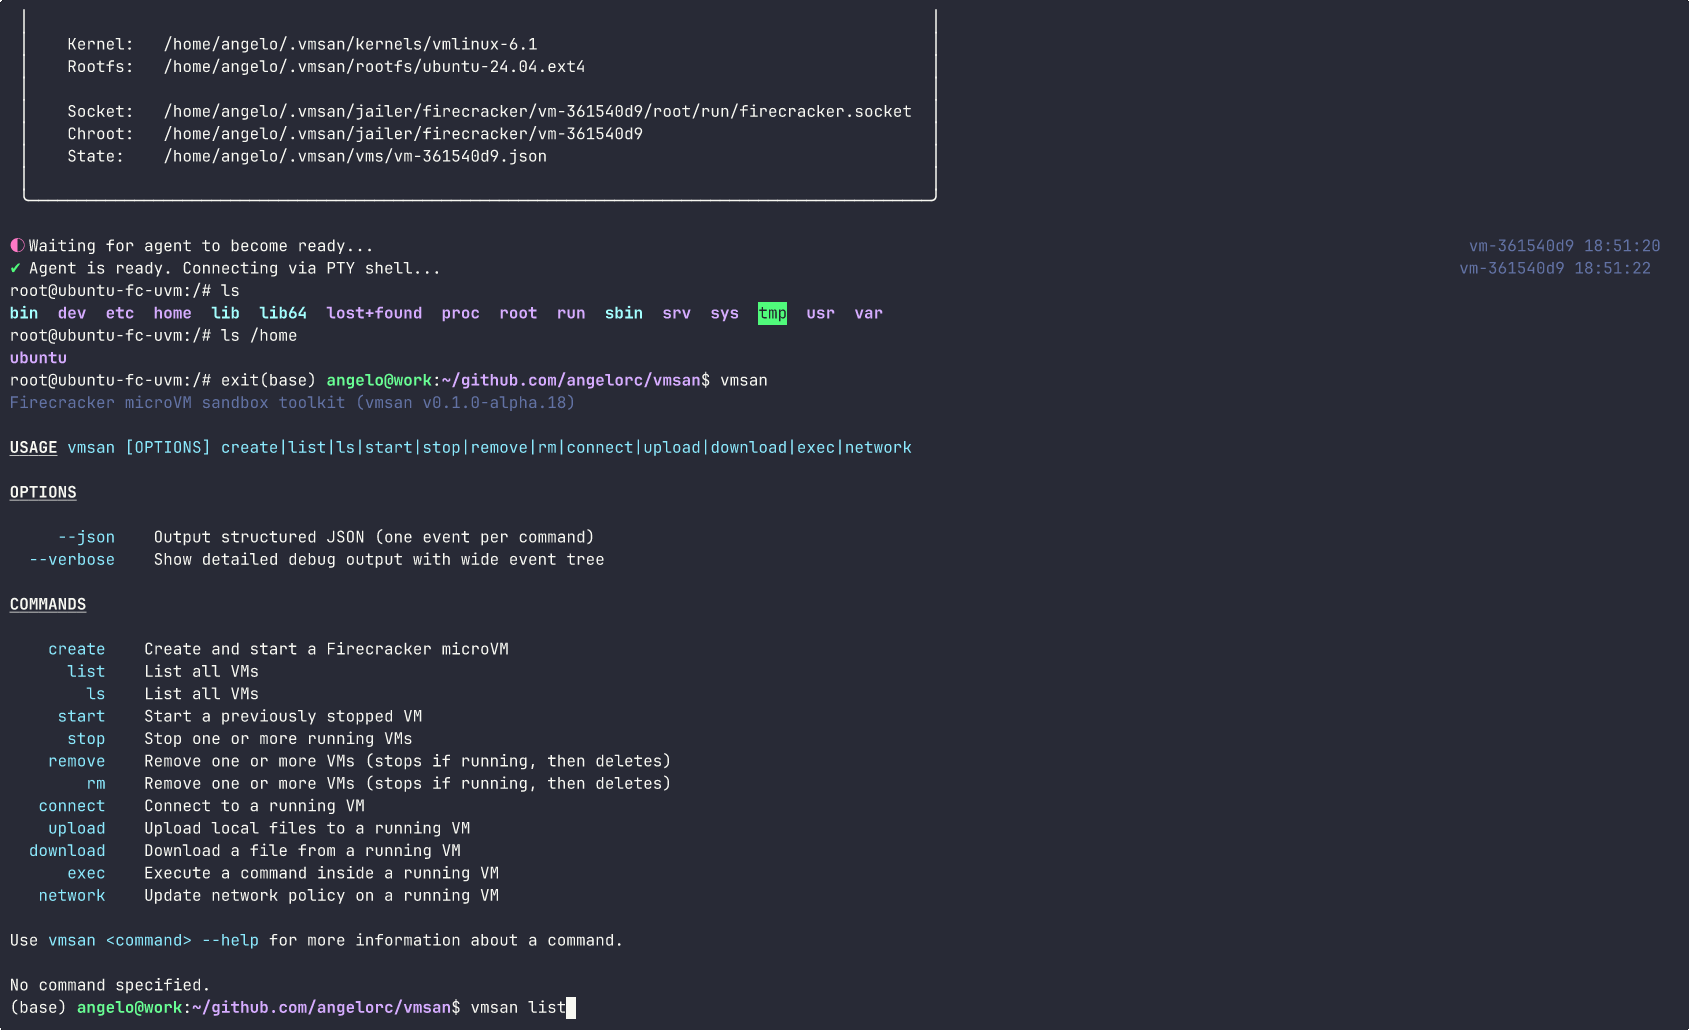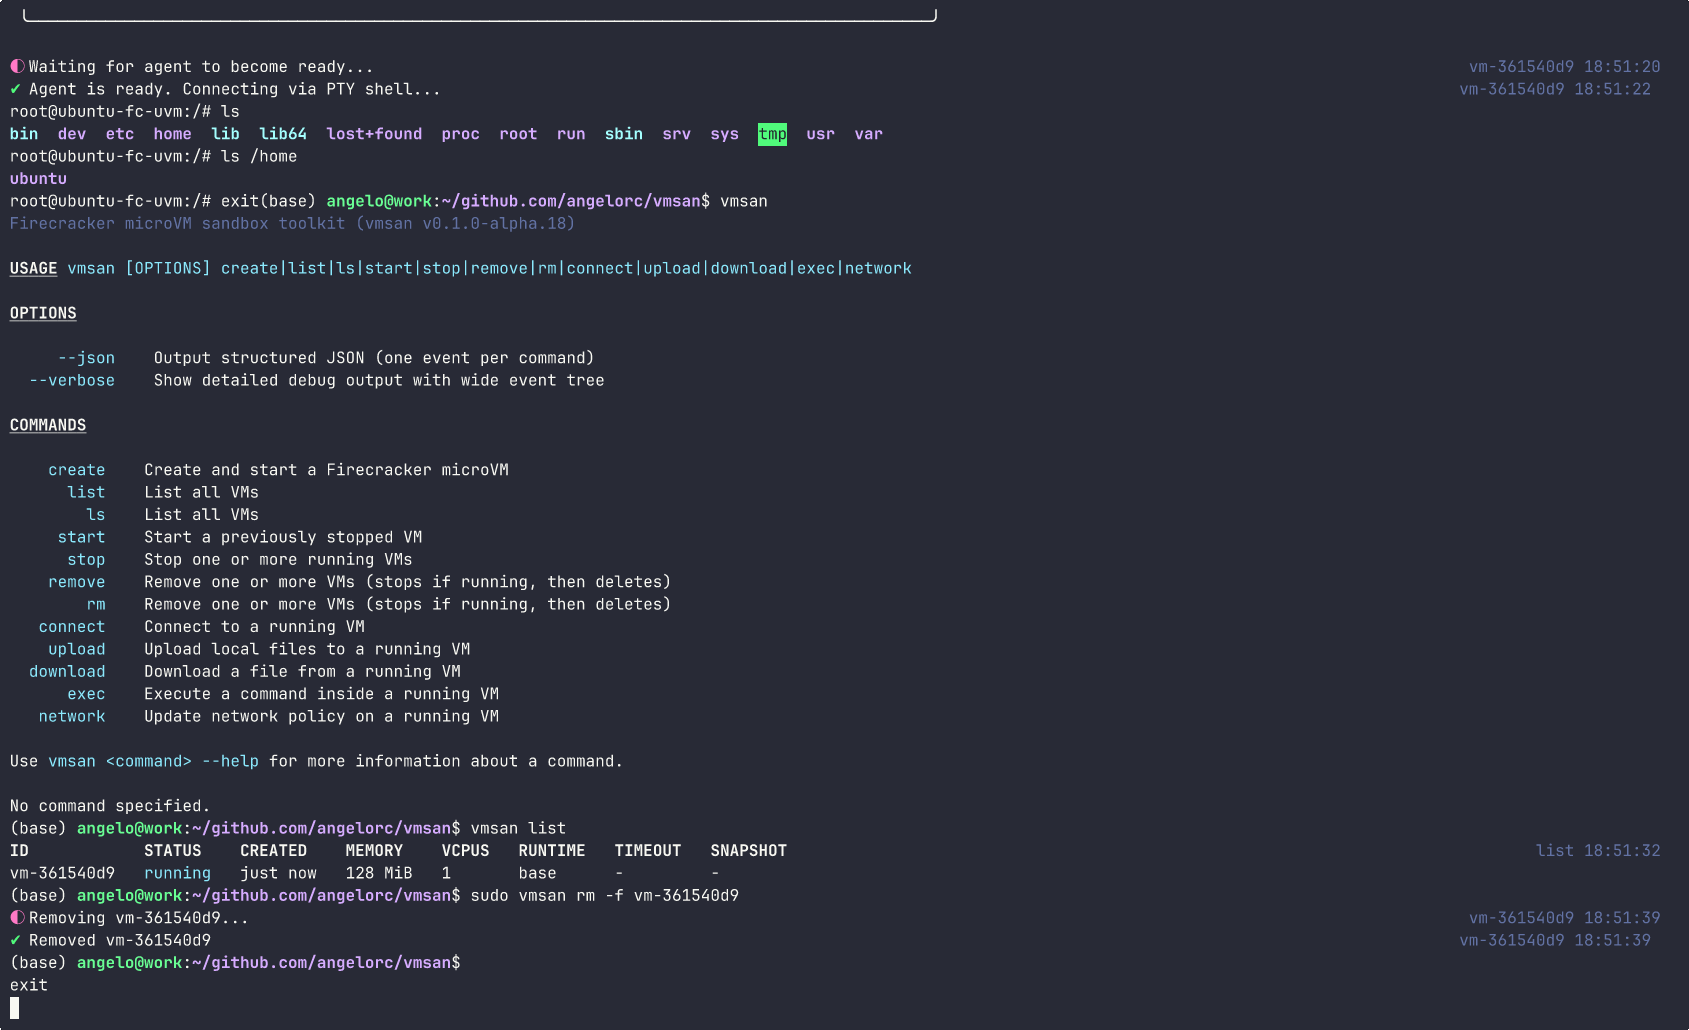
Firecracker made simple. Spin up secure microVMs in milliseconds, from install to interactive shell in one command.
cloud-infrastructure-securitycontainer-securitydynamic-analysis-sandboxing+3
827 months ago
rsyscall preview

rsyscall

GitHubcatern/rsyscall

Process-independent interface to Linux system calls
dynamic-analysis-sandboxingexploitationreverse-engineering+3
9518 days ago
OpenClawMachines preview

OpenClawMachines

GitHubmathaix/openclawmachines

Manage OpenClaw in your team (Enterprise) by providing it compute infrastructure, tool integration, Authentication and security primitives
container-securitydynamic-analysis-sandboxingsecurity-virtualization+6
563 months ago
Cheshire preview

Cheshire

GitHubblacksnufkin/cheshire

Adaptix C2 service plugin that drives LitterBox payload analysis from the operator UI.

penetration-testing-frameworksstatic-analysisdynamic-analysis-sandboxing+4
665 months ago
Previous1…222324…39Next








