retrokit
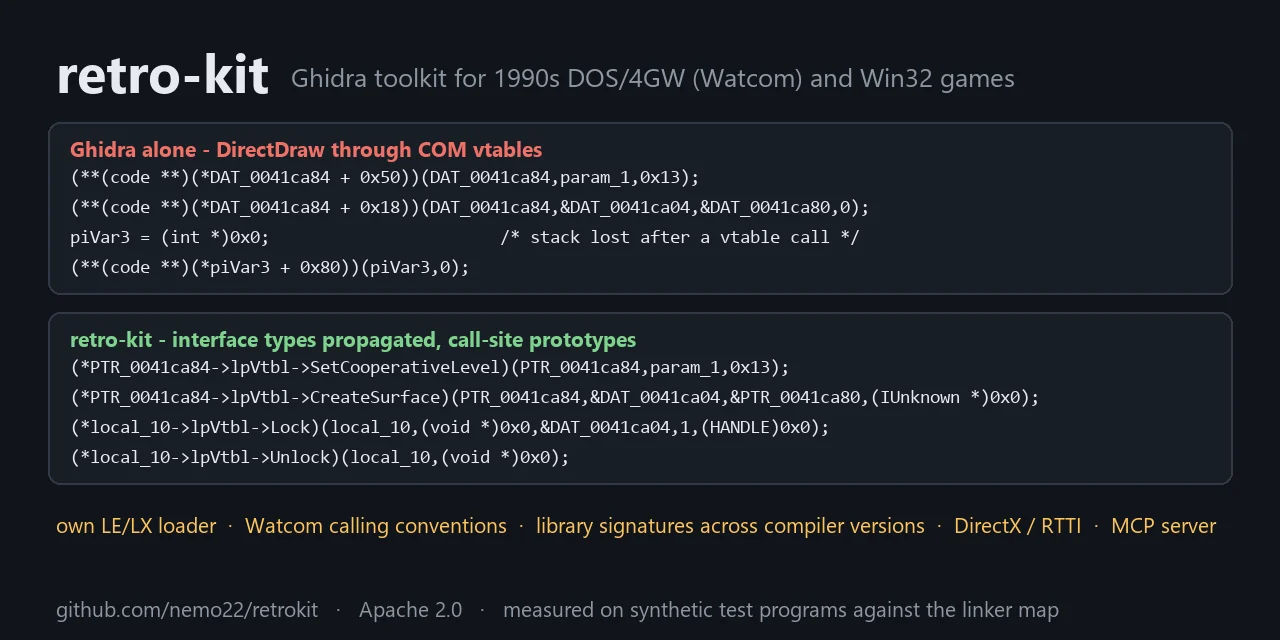
Headless-Ghidra-Toolkit für das Reverse Engineering von 32-Bit-DOS- und Win32-Spielen (1993–2010): eigener LE/LX-Loader, Watcom-Aufrufkonventionen,…
Kurze redaktionelle Updates zu veröffentlichten Cybersicherheits-Tools.

Headless-Ghidra-Toolkit für das Reverse Engineering von 32-Bit-DOS- und Win32-Spielen (1993–2010): eigener LE/LX-Loader, Watcom-Aufrufkonventionen,…

IDA Pro Prozessormodule, die Disassemblierungsunterstützung für seltene CPU-, DSP- und GPU-Architekturen hinzufügen, darunter XMOS xCORE, TI C7x/PRU,…

Sammelt Sicherheitsprotokolle aus mehreren Quellen aus reproduzierbaren Docker-Angriffsszenarien, erstellt Angriffsketten und stellt den…

Forschungscode zur Messung der Erfolgsraten von Jailbreak-Angriffen (ASR und schrittweise ASR) gegen LLMs, mit Implementierungen von Angriffen wie…

Give your AI agent eyes to see the entire internet. Read & search Twitter, Reddit, YouTube, GitHub, Bilibili, XiaoHongShu — one CLI, zero API fees.


Open-Source-IDE zum Erkunden und Testen von APIs (leichtgewichtige Alternative zu Postman/Insomnia)

Ein AD CS-Toolkit für AD-Administratoren, Defensive-Security-Fachleute und verdorbene Red Teamer

Dies ist ein Projekt, das darauf abzielt, jedes andere SaaS-Produkt zu einem C2 zu machen; Confluence ist nur der Anfang.

Echtzeit-Gesichtstausch und Ein-Klick-Video-Deepfake mit nur einem einzigen Bild

Secret-Use Delegation Protocol — Geheimnisnutzung auf Protokollebene für agentische Systeme

Hochleistungs-Suite für Ghidra-Architektur und GPU-Beschleunigung: LZ4/Zstd-B-Tree-Codec, persistenter lock-freier Daemon, WGPU-ARM64-Scanner,…