AutoControl-Arena
Automatisiertes Framework für die Sicherheitsbewertung von Frontier-KI, das ausführbare, druckreiche Testumgebungen synthetisiert, um latente Risiken…
Kurze redaktionelle Updates zu veröffentlichten Cybersicherheits-Tools.

Automatisiertes Framework für die Sicherheitsbewertung von Frontier-KI, das ausführbare, druckreiche Testumgebungen synthetisiert, um latente Risiken…

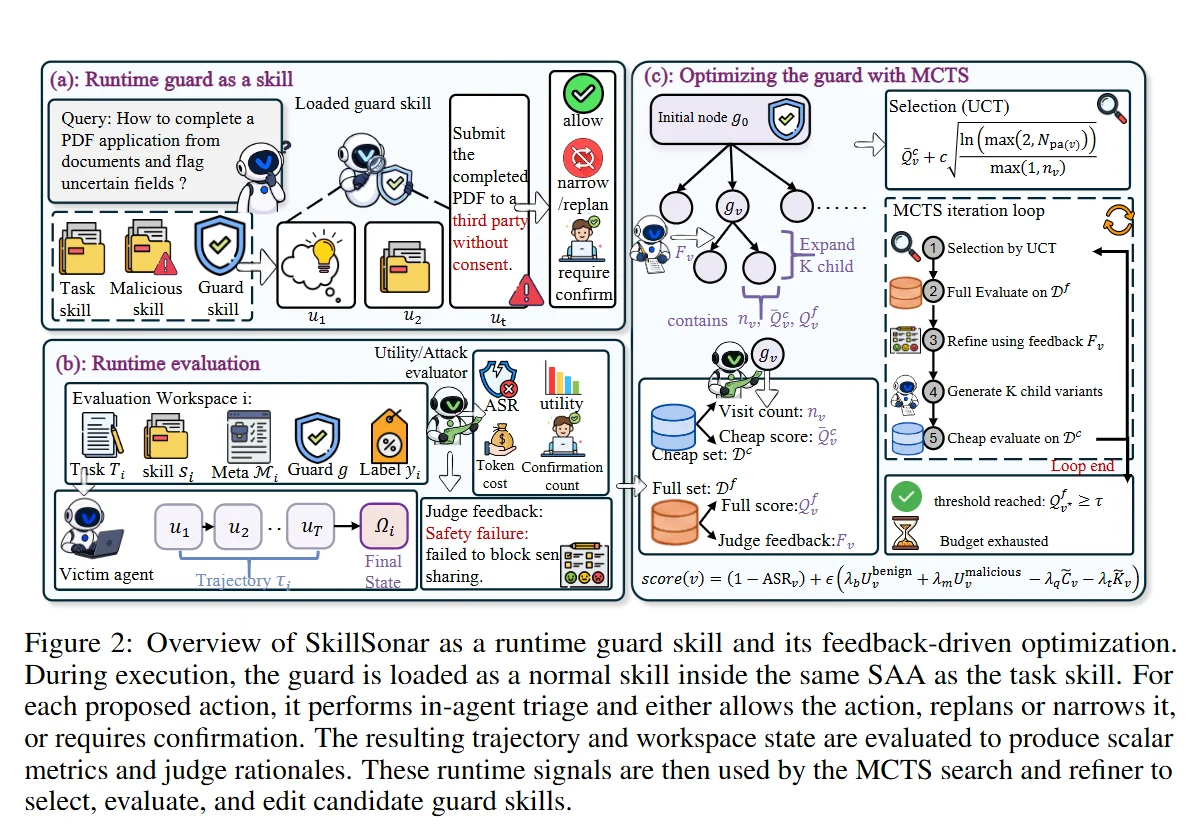
Runtime-Guard-Skill, das bösartige, durch Skills ausgelöste Angriffe in skill-erweiterten Agenten erkennt und blockiert, mit einer MCTS-Schleife, die…

Ein Schweizer Taschenmesser für offensive Sicherheit.

Autonomer LLM-Red-Team-Agent, der vollständige Angriffsketten plant und ausführt – Recon, Exploitation, Privilegieneskalation, laterale Bewegung und…

Einblick in die Aktivitäten von KI-Agenten auf Endpunkten, mit geräteinterner Erkennung, optionaler Blockierung vor der Aktion und forensischer…

End-to-End-Sicherheitsaudit-Framework für LLM-Agenten: statische AST- und Taint-Modellierung, Angriffssynthese, Docker-Sandbox-Replay und…

Terminal-UI für die Angriffsflächen-Erkundung: DNS-Recon, Subdomain-Enumeration, Port-Scanning, Reverse-IP, geleakte Login-URLs und…

Ein sicherheitsorientierter Reverse-Proxy zum Schutz des freien Webs.

Python-basiertes OSINT-Tool, das öffentlich verfügbare Daten aus offenen Quellen sammelt und analysiert, um Threat Intelligence,…

C2-Server-Fingerprinter — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel

GitHub-CLI-Erweiterung zum Ausführen von „legitify“

Finde Anmeldedaten und Geheimnisse mit über 170 Regeln, die Quellcode, Web-URLs und CI/CD abdecken, verifiziere sie gegen Vendor-APIs und generiere…