Updates

Kurze redaktionelle Updates zu veröffentlichten Cybersicherheits-Tools.

RSS
unKover
New toolvor 15 Tagen

unKover

GitHubbrutelogic/unkover

Bash-Tester für die Umgehung von 403/401-Zugriffsbeschränkungen, der eine URL mit Header-Spoofing, Methodenmanipulation, Pfadnormalisierung und…

AufklärungSchwachstellenanalyseScripting & Automatisierung+7

12622vor 17 Tagen
hexvero
New toolvor 15 Tagen

hexvero

GitHubmaximilianfeix/hexvero

Der erste Blick auf ein Binary oder App-Bundle: statische, ausführungsfreie Analyse mit Belegen. CLI, MCP-Server mit 15 Tools und lokale Web-UI, nur…

Android-SicherheitStatische AnalyseSchwachstellenanalyse+9
9vor 6 Tagen
secbox
New toolvor 15 Tagen

secbox

GitHubyv1ing/secbox

Durchführung von Cybersicherheitstests mit dem pi-Agenten in einer vorkonfigurierten Sandbox-Umgebung.

NetzwerkkartierungSchwachstellenanalyseMobile App-Penetrationstests+9
vor 16 Tagen
xssearch
New toolvor 15 Tagen

xssearch

GitHubaffolter-engineering/xssearch

Rust-basierter XSS-Scanner mit kontextabhängiger Payload-Auswahl, WAF-Erkennung und -Umgehung, Crawling, Blind-XSS-Callbacks und statischer…

AufklärungStatische AnalyseSchwachstellenscanner+9
61vor 3 Tagen
snmpen
New toolvor 15 Tagen

snmpen

GitHubaffolter-engineering/snmpen

SNMP-Enumerationstool, das SNMPv1/v2c-Hosts abfragt, um Systeminformationen, TCP-Verbindungen und Schreibzugriff für Penetrationstests und…

AufklärungNetzwerkkartierungInformationsbeschaffung+3
1vor 5 Tagen
mqattack
New toolvor 15 Tagen

mqattack

GitHubaffolter-engineering/mqattack

Rust-CLI für MQTT-Penetrationstests: Subscribe/Publish, Broker-Fingerprinting, ACL-Probing, Topic-Enumeration, Credential-Brute-Force und…

AufklärungIoT-SicherheitPasswortangriffe+7
1vor 5 Tagen
adit
New toolvor 15 Tagen

adit

GitHubjoda32/adit

Active-Directory-Reconnaissance und schreibgeschütztes Sicherheitsaudit über ADWS (net.tcp/9389), in Go

DefensivwerkzeugePrivilege EscalationAufklärung+8
1vor 15 Tagen
Hayabusa-Bulk-Runner
New toolvor 15 Tagen

Hayabusa-Bulk-Runner

GitHubrorywag/hayabusa-bulk-runner

Führen Sie Hayabusa im Bulk-Modus über einen Ordner mit KAPE-Sammlungen aus, ein Durchlauf pro Host, mit Berichten pro Host und einem…

DefensivwerkzeugeManagement von Indicators of Compromise (IOC)Scripting & Automatisierung+5
18vor 3 Tagen
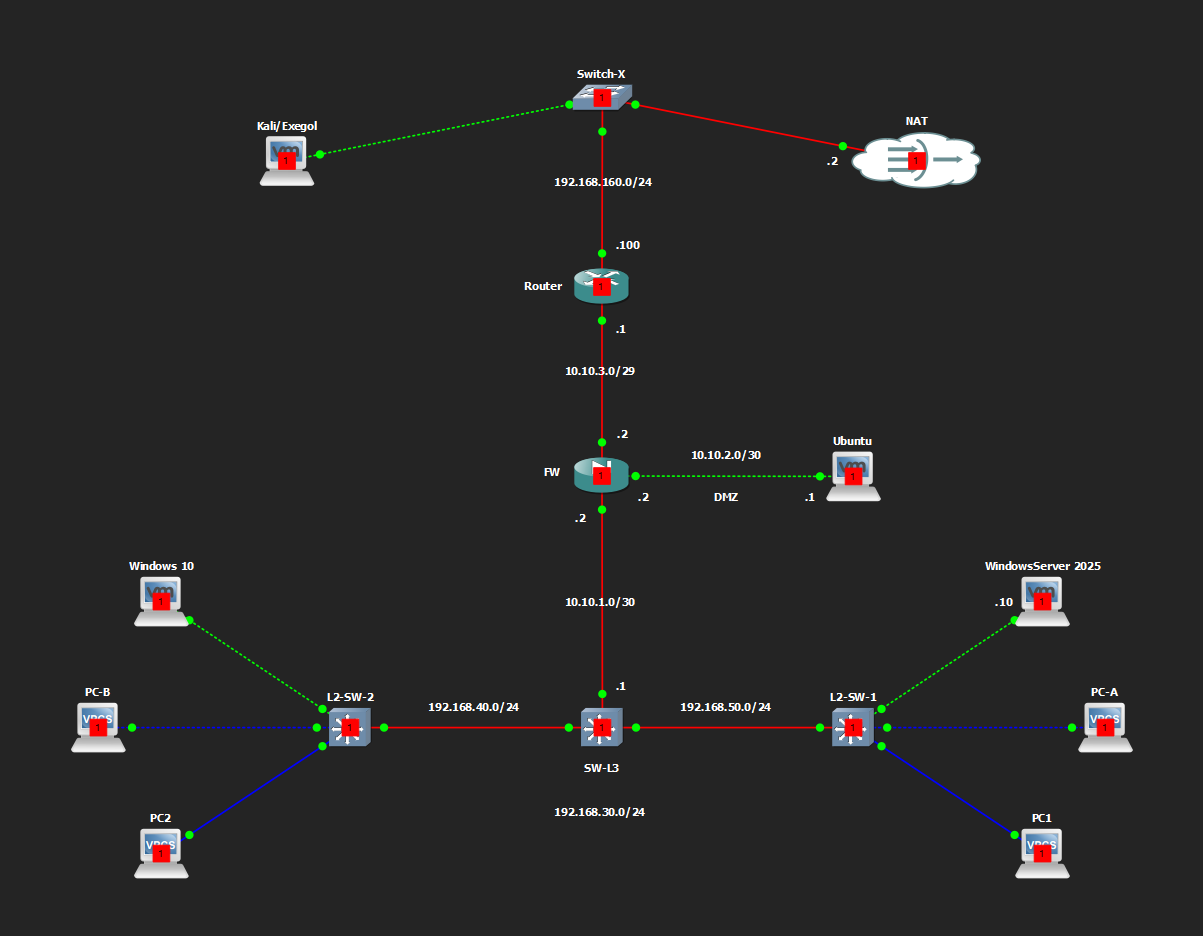
HomeLab
New toolvor 15 Tagen

HomeLab

GitHubko0ler/homelab

GNS3-Heimlabor, das ein segmentiertes Netzwerk mit Cisco ASAv Firewall, L3-Core, DMZ und einer Active-Directory-Domäne dokumentiert, um Netzwerk-,…

NetzwerkkartierungSchwachstellenanalyseSicherheitsvirtualisierung+5
112vor 7 Tagen
jshound
New toolvor 16 Tagen

jshound

GitHubambitsecurity/jshound

Finde jede API-Anfrage, die eine Web-App stellt, anhand des von ihr ausgelieferten JavaScripts: Methode, URL, Body, Header und GraphQL-Operationen.…

AufklärungStatische AnalyseSchwachstellenanalyse+5
122vor 10 Tagen