
intercept
 smittix/intercept
iNTERCEPT, eine freie und quelloffene Plattform, die die besten Signal Intelligence-Tools in einer einzigen zugänglichen Oberfläche vereint.
embedded-systems-securityreconnaissancewi-fi-auditing+7
2.2k
smittix/interceptiNTERCEPT, eine freie und quelloffene Plattform, die die besten Signal Intelligence-Tools in einer einzigen zugänglichen Oberfläche vereint.
 derv82/wifit3
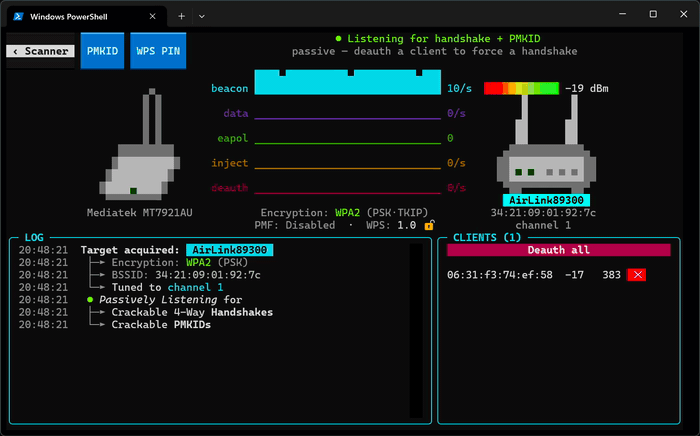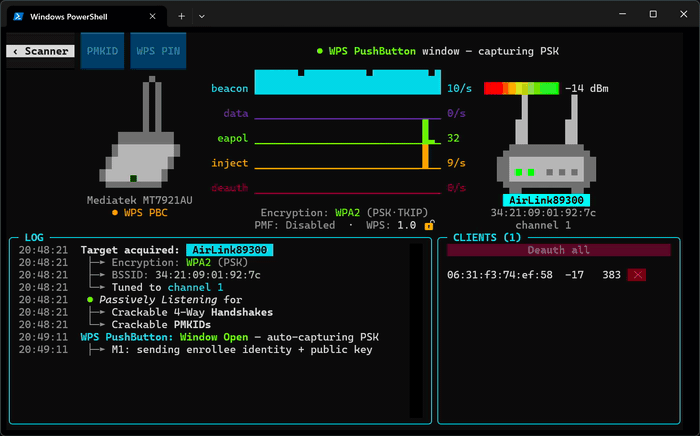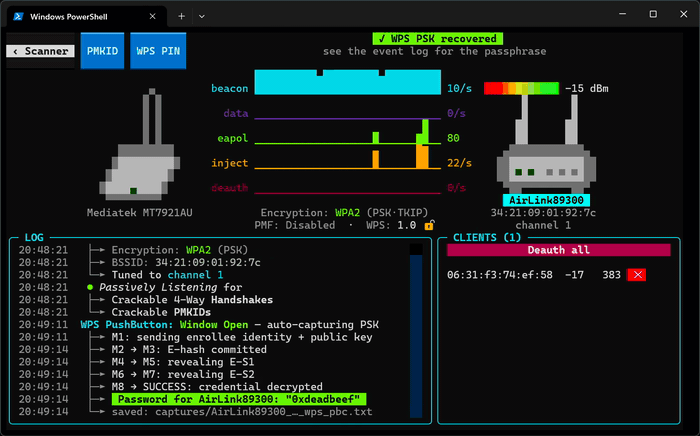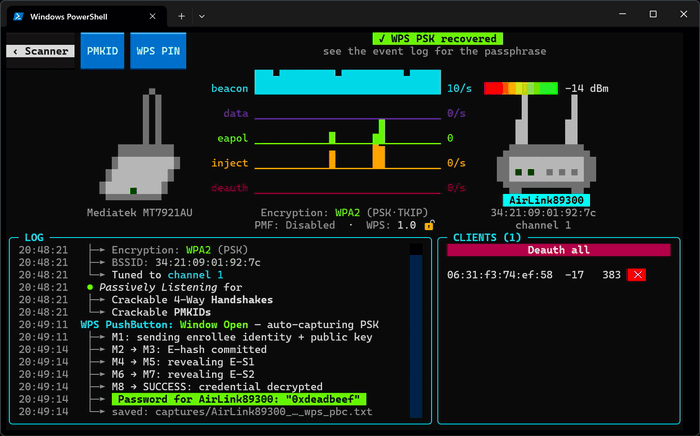
Wifite but USB-only & cross-platform.
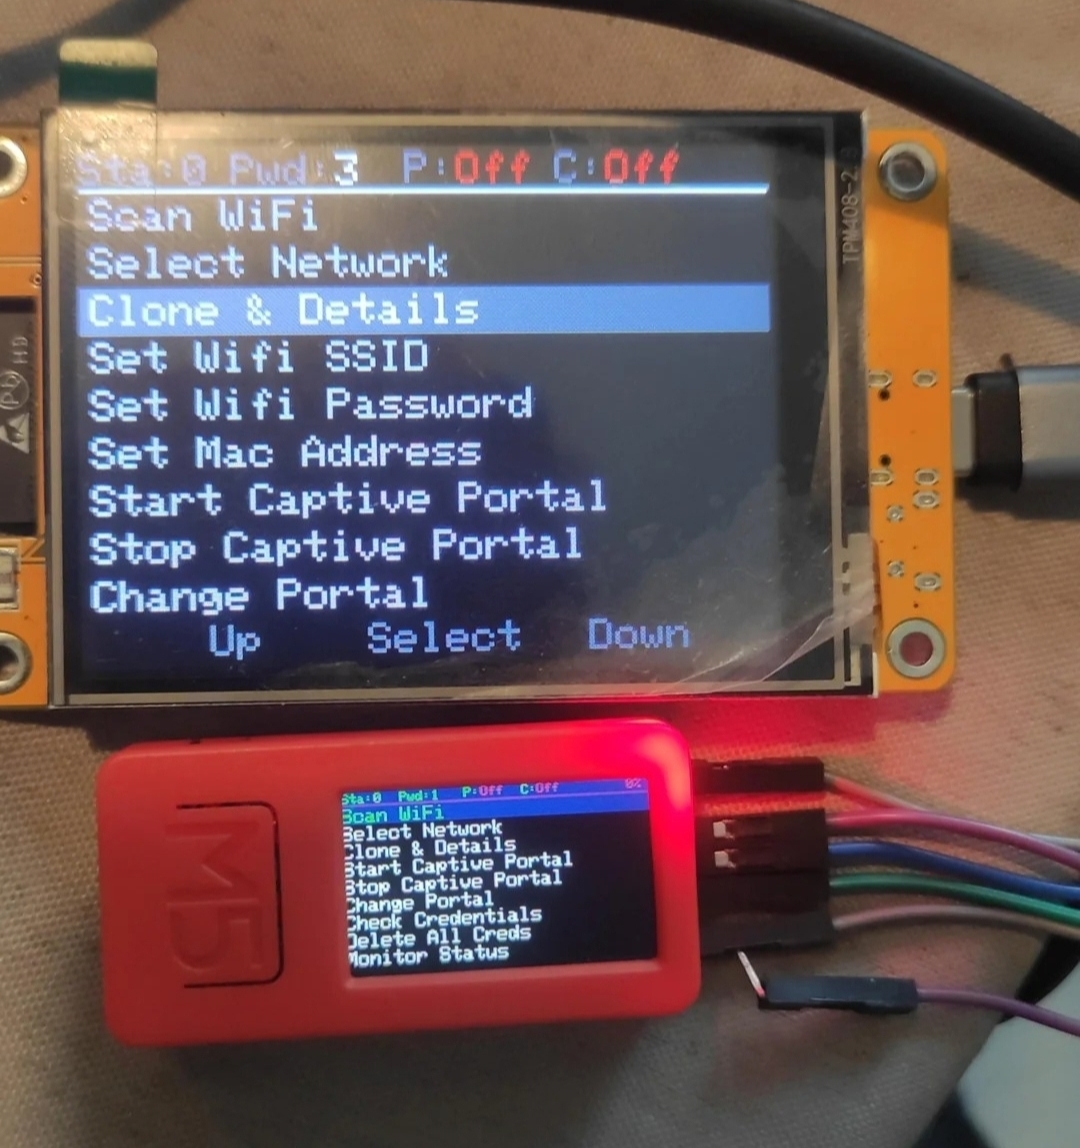 7h30th3r0n3/evil-m5project
Multi-Purpose-WLAN-Penetrationstesting-Toolkit für M5Stack-Geräte. Führt Netzwerkscans, Evil-Twin-Angriffe, Deauthentifizierung,…
 secdev/scapy
Python-basierte interaktive Bibliothek zur Paketmanipulation zum Erzeugen, Dekodieren, Senden, Erfassen und Analysieren von Netzwerkpaketen über eine…
 ghostesp-revival/ghostesp
Die Open-Source-Funkforschungsplattform für ESP32.
 ragnt/angryoxide
Offensives 802.11-Auditing-Tool, das die Erfassung von WPA/WPA2-Handshakes und PMKID durch Deauthentifizierungs-, Rogue-Client- und…
 nzymeorg/nzyme
WLAN-, Bluetooth- und Ethernet-Bedrohungserkennung.
 kismetwireless/kismet
Github-Mirror des offiziellen Kismet-Repositorys
 loukious/android_kernel_xiaomi_sm8150
Nethunter-Kernel für das POCO X3 Pro (vayu), basierend auf crDroids Kernel.
 zerbea/hcxdumptool
Kleines Tool zum Erfassen von Paketen von WLAN-Geräten.
 nmap/nmap
Hochleistungsfähiges Netzwerk-Erkennungs- und Sicherheits-Audit-Tool mit fortschrittlichem Port-Scanning, Betriebssystemerkennung,…
 i-am-shodan/usbarmyknife
USB Army Knife – das ultimative Close-Access-Tool für Penetrationstester und Red Teams.
 martin-olivier/airgorah
Rust-basiertes GUI-Tool für WiFi-Sicherheitsaudits: erfasst Datenverkehr, entdeckt Clients, führt Deauthentifizierungsangriffe durch, erfasst…
 yslxotwod/wifisting
GTK4-Toolkit für drahtlose Sicherheit mit 57 eigenständigen Shell-Modulen für Wi-Fi-, Bluetooth-, RF-, Zigbee-, NFC- und routerbasierte Angriffe,…
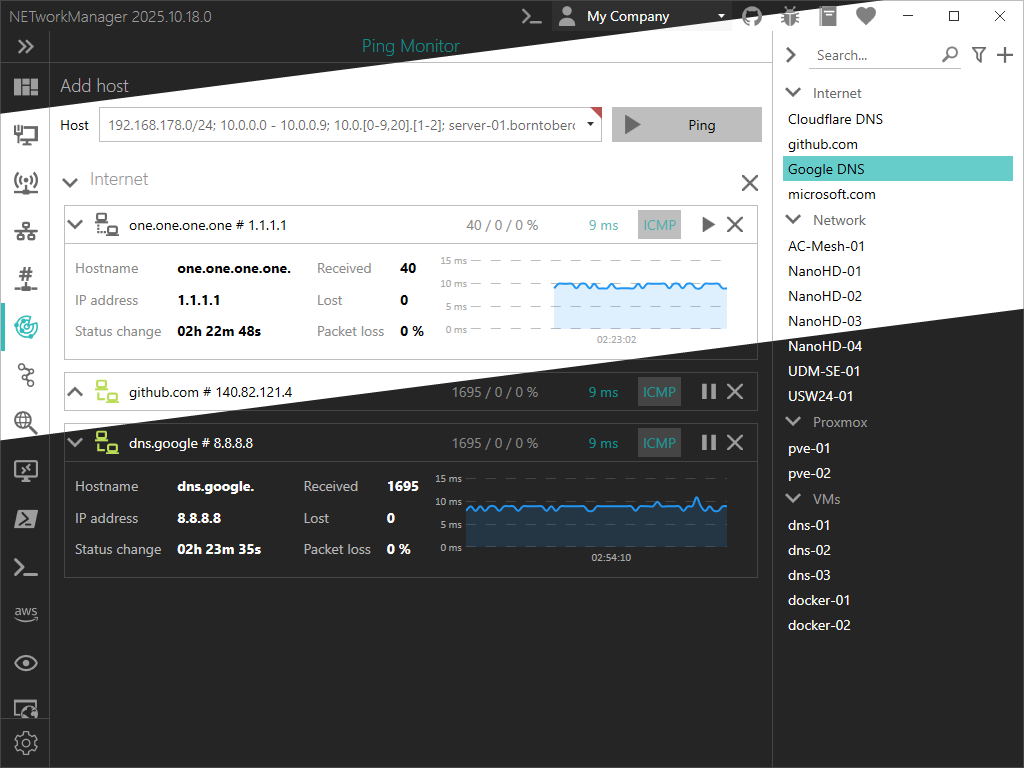 borntoberoot/networkmanager
Ein leistungsstarkes Open-Source-Tool zur Verwaltung von Netzwerken und zur Fehlerbehebung bei Netzwerkproblemen!
 wireshark/wireshark
Erfassen und analysieren Sie Netzwerkverkehr mit Deep-Packet-Inspektion, Dekodierung hunderter Protokolle und Capture-Datei-Unterstützung zur…
 zerbea/hcxtools
Eine kleine Sammlung von Werkzeugen, um Pakete aus Capture-Dateien in Hash-Dateien zu konvertieren, zur Verwendung mit Hashcat oder John the Ripper.
 geo-tp/esp32-bit-pirate
Ein Hardware-Hacking-Tool mit webbasierter CLI, das jedes Protokoll spricht.